

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ptxNinja — Plugin Binary Ninja para engenharia reversa de PTX -- a arquitetura de conjunto de instruções virtual de GPUs baseadas em CUDA. | Kitploit
Ferramentas/GitHubGitHub/seekbytes/ptxninja
Análise EstáticaAnálise de CódigoEngenharia ReversaUtilitários e FrameworksSegurança de Hardware e IoTAnálise de Binários
GitHubseekbytes/ptxninja

ptxNinja

Plugin Binary Ninja para engenharia reversa de PTX -- a arquitetura de conjunto de instruções virtual de GPUs baseadas em CUDA.

Ver Repositório
654113há 8 mesesRevisado pelo Kitploit
Compartilhar

ptxNinja

Autor: Nicolò Altamura

Explore o código PTX através do Binary Ninja

Descrição

ptxNinja é um plugin de arquitetura para o Binary Ninja voltado ao PTX, a linguagem para a arquitetura virtual de GPU baseada em CUDA. Isso permite que você:
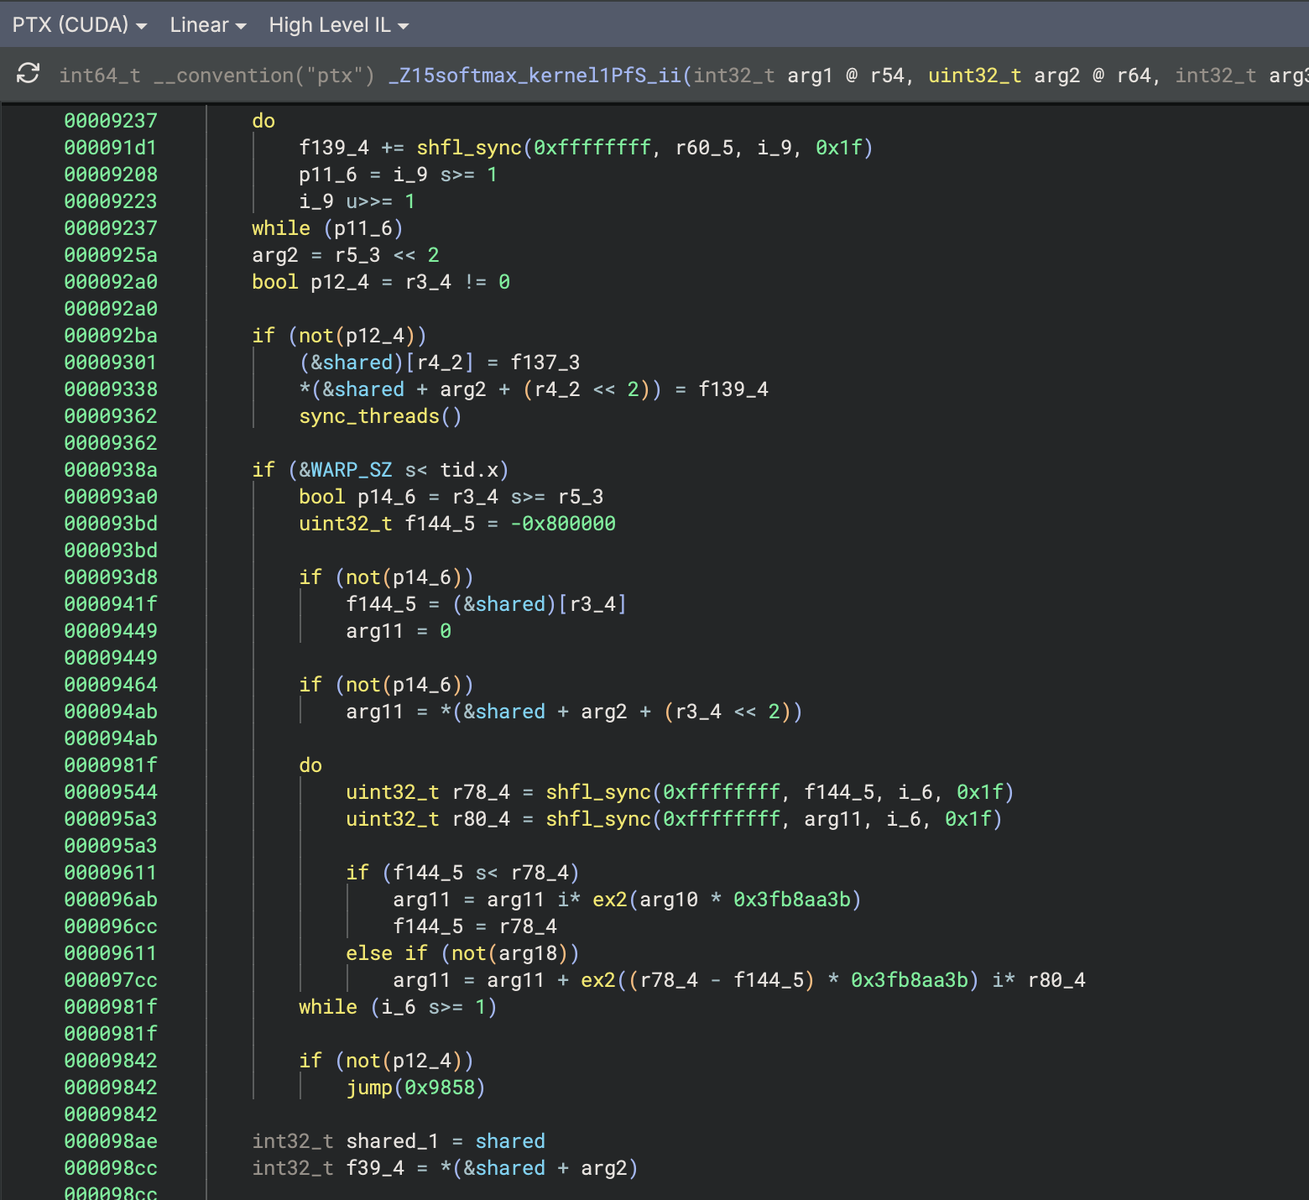
  • explore binários PTX integrando análises já disponíveis no mercado
  • navegue por kernels e funções de GPU
  • integre o PTX às suas ferramentas automatizadas existentes graças ao Binary Ninja

Mecanismo de atenção engenharia reversa (PTX)

Instalação

O plugin pode ser instalado usando o gerenciador de plugins do Binary Ninja.

Para uma instalação manual, siga estes passos na pasta de plugins do Binary Ninja:

git clone https://github.com/seekbytes/ptxninja.git
cd ptxninja

# opcionalmente: use um ambiente virtual
python -m venv ptxninja-env
source ptxninja-env/bin/activate

# instale os requisitos
pip install ptx-parser

Se você usar um ambiente virtual, precisará definir manualmente o caminho de site-packages nas configurações do Binary Ninja.

Exemplos

Se você não tem certeza de por onde começar, ou nunca viu um arquivo PTX, talvez queira conferir alguns kernels de exemplo no diretório examples/. Estes incluem:

  • attention.ptx — kernel do mecanismo de atenção
  • elu.ptx — função de ativação ELU (Exponential Linear Unit)
  • gele.ptx — função de ativação GELU (Gaussian Error Linear Unit)
  • gemm.ptx — Multiplicação Geral de Matrizes
  • histogram.ptx — kernel de cálculo de histograma
  • layernorm.ptx — kernel de Normalização de Camada
  • matrix.ptx — operações com matrizes
  • multi_tensor.ptx — operações com múltiplos tensores
  • reduce_sum.ptx — kernel de soma por redução paralela
  • relu.ptx — função de ativação ReLU
  • softmax.ptx — função de ativação Softmax

Limitações

O PTX é baseado em uma linguagem de formato de texto e a saída do nvdisasm/cuobjdump já possui muitas informações que são inseridas nos binários. Lidar com texto exige a construção de uma gramática precisa para testar o parser, no entanto existem algumas limitações:

  • rótulos ocasionalmente são incompatíveis com sua instrução de destino, o que pode resultar em visualização incorreta do fluxo de controle no Binary Ninja
  • declarações globais declaradas fora do escopo da função não são suportadas
  • memória alocada fora de funções não é mapeada
  • nem todas as operações atômicas (atom) são totalmente suportadas
  • nomes de símbolos não são desmembrados — a beautificação do cuobjdump/cufilt ainda não é aplicada

Contato

Para mais informações, entre em contato com Nicolò Altamura (@nicolodev).

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





