
 #1
Ferramentas de análise de código estático e dinâmico, SAST, DAST e revisão de código.
Recomendado pelo Kitploit
 quarkslab/qsynthesis
Sintetizador Greybox voltado para a desobfuscação de instruções de assembly.
 werew/qsynth-artifacts
Conjuntos de dados de benchmark e artefatos de síntese para o QSynth, contendo funções C ofuscadas pelo Tigress, binários x86_64, traces de execução,…
 67-6f-64/antioreans-codedevirtualizer
Plugin do IDA 6.8 que desvirtualiza a máquina virtual FISH do Themida (2.2.5.0-2.2.7.0), restaurando código nativo de binários protegidos para…
 nealbridges/vulnhunter
Scanner de segurança de IA agêntica que raciocina como um atacante sobre o código-fonte, confirma falhas exploráveis com PoCs executáveis e conduz…
 lolcaken/javascript-deobfuscator
Desofuscador para saída do javascript-obfuscator 5.x (arrays de strings, achatamento de fluxo de controle, autodefesa, RC4/base64)
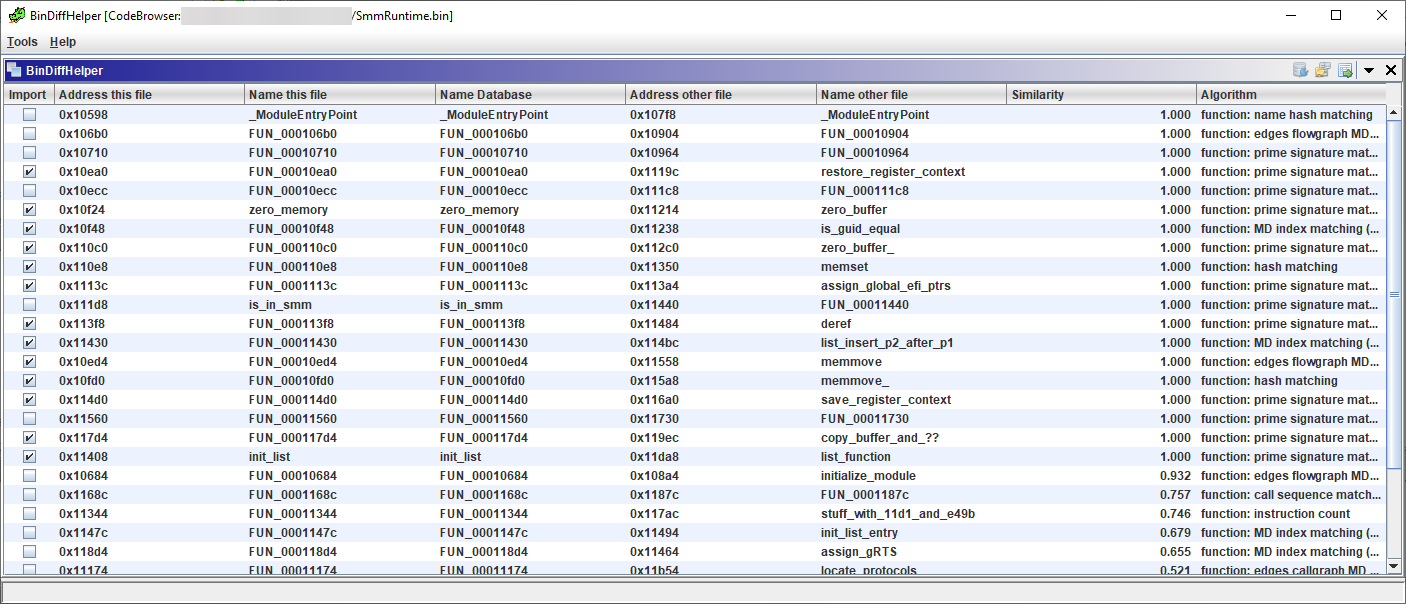 ubfx/bindiffhelper
Extensão do Ghidra para integrar o BinDiff para correspondência de funções
 frida/frida-gum
Biblioteca de instrumentação e introspecção multiplataforma escrita em C
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 gaasedelen/lighthouse
Um Explorador de Cobertura para Engenheiros Reversos
 ezyang/htmlpurifier
Filtro HTML compatível com padrões escrito em PHP
 angr/pyvex
Python bindings para o VEX IR do Valgrind.
 trustedsec/lazzzy_dump
Extrai e descriptografa estaticamente shellcode ofuscado com AES-CBC/XOR de binários PE empacotados com laZzzy por meio de correspondência de…
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 viruscamp/luadec
Descompilador Lua para lua 5.1, 5.2 e 5.3
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 overgrowncarrot1/instatic-stored-xss-cve-2026-103931
Prova de conceito e análise de um XSS armazenado no filtro de URL isSafeUrl() do Instatic, onde caracteres de controle C0 iniciais contornam o…
 viralmaniar/vulnvault
Base de conhecimento voltada para desenvolvedores sobre vulnerabilidades de segurança de aplicações, com exemplos de código inseguro versus seguro,…
 corelight/quipu
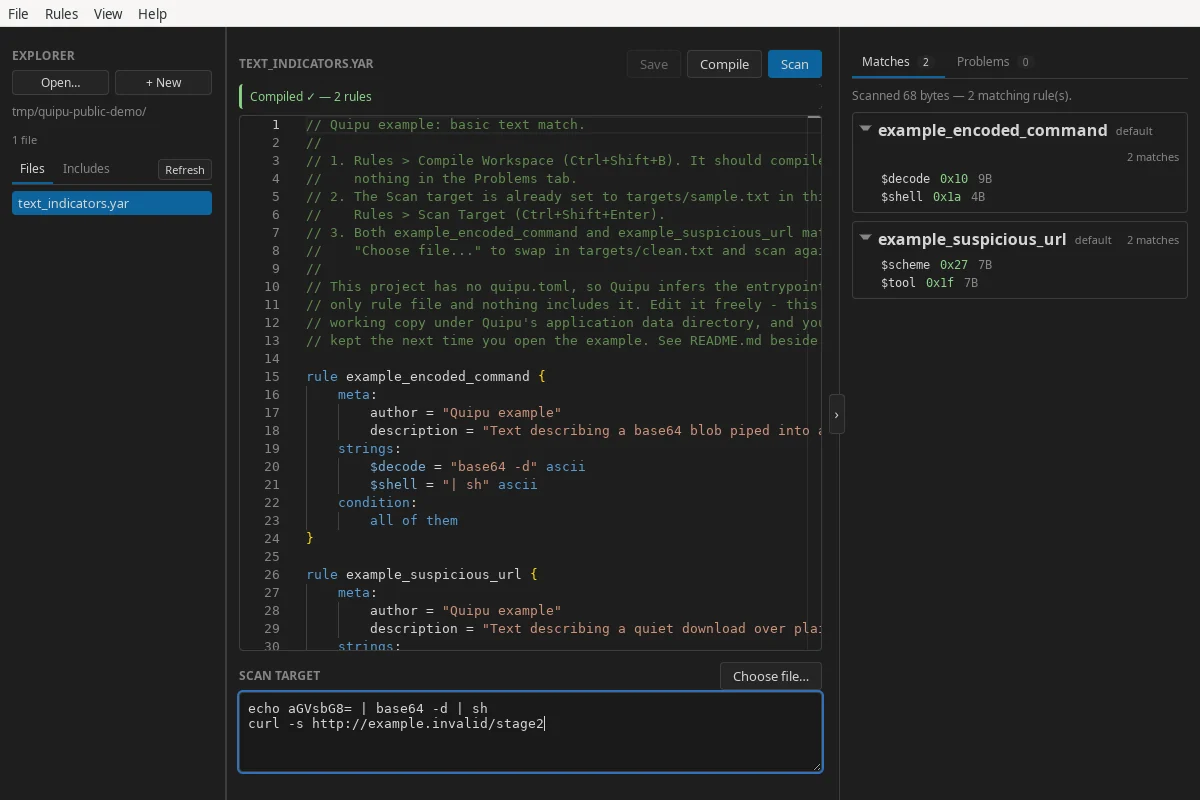
Um ambiente de trabalho desktop para escrever, validar, compilar e testar regras YARA.








