
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit

 iamsopotatoe-coder/tinyload
Empacotador e criptografador de PE Windows x64 de código aberto. Comprime e criptografa executáveis com uma máquina virtual personalizada em um stub…
 demonslay335/cryptotester
Uma utilidade para brincar com criptografia, voltada para análise de ransomware.
 nmantani/fileinsight-plugins
FileInsight-plugins: caixa de ferramentas de decodificação do editor hexadecimal McAfee FileInsight para análise de malware
 0xkirisame/spica
Detector de rootkit Linux baseado em eBPF usando análise multi-canal de visão cruzada (sched_switch, NMI, /proc) para detectar DKOM, adulteração de…
 ioactive/platbox
Ferramenta de avaliação de segurança de plataforma para despejar e analisar registros UEFI/SMM, espaço de configuração PCI, memória física, flash SPI…
 cmu-sei/kaiju
CERT Kaiju é uma extensão de framework de análise binária para o conjunto de ferramentas de engenharia reversa de software Ghidra. Este repositório é…
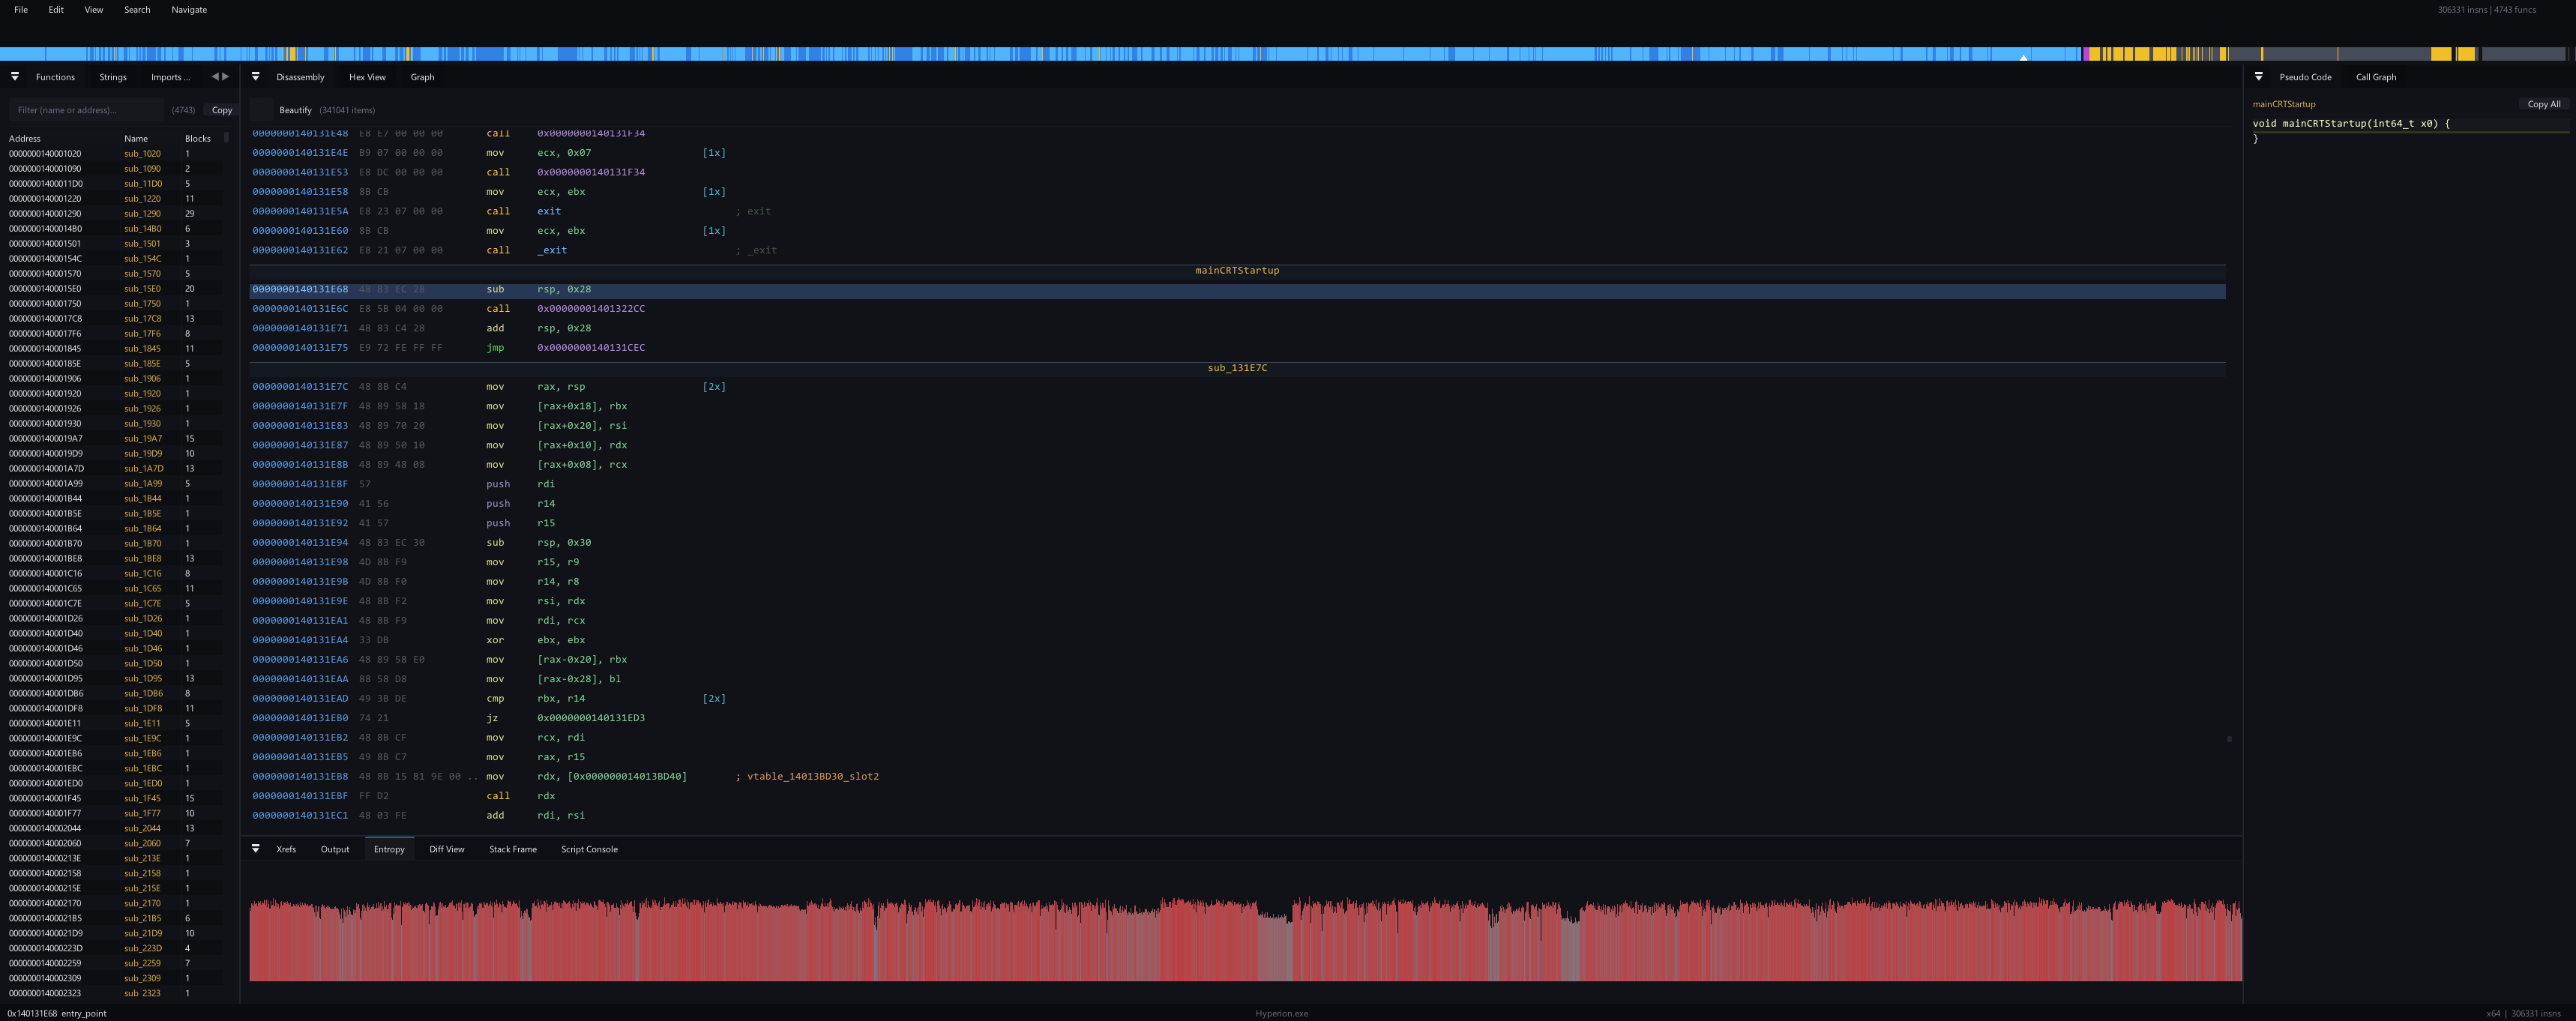 sidenai/hyperion-disassembler
Disassembler e decompilador nativo multiarquitetura - PE/ELF/Mach-O, x86/x64/ARM64, scripts em Lua, recuperação de RTTI
 nalen98/ghidraemu
Emulador nativo de Pcode
 symbioticsec/hermes-decomp
Um poderoso descompilador que permite fazer engenharia reversa de aplicativos móveis React Native ao converter seus bytecodes Hermes compilados…
 thebabush/llvm-jutsu
Ofuscação anti-LLM através da contagem de dedos
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
Desmontador, descompilador e depurador no estilo x64dbg para binários PE/ELF com listagem no estilo IDA, grafos de funções, plugins Lua, CLI e um…
 dr4k0nia/niximports
Um carregador de malware .NET, usando API-Hashing para evadir a análise estática.
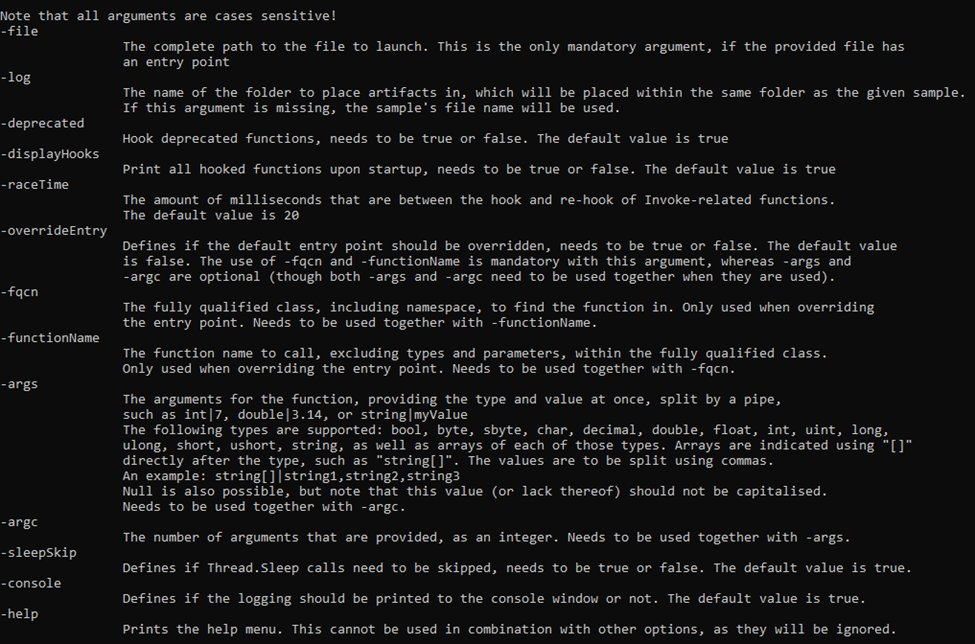 advanced-threat-research/dotdumper
Um descompactador e registrador automático para arquivos direcionados ao DotNet Framework
 denuvosoftwaresolutions/simba
Desofuscação Eficiente de Expressões Mistas Booleanas-Aritméticas Lineares
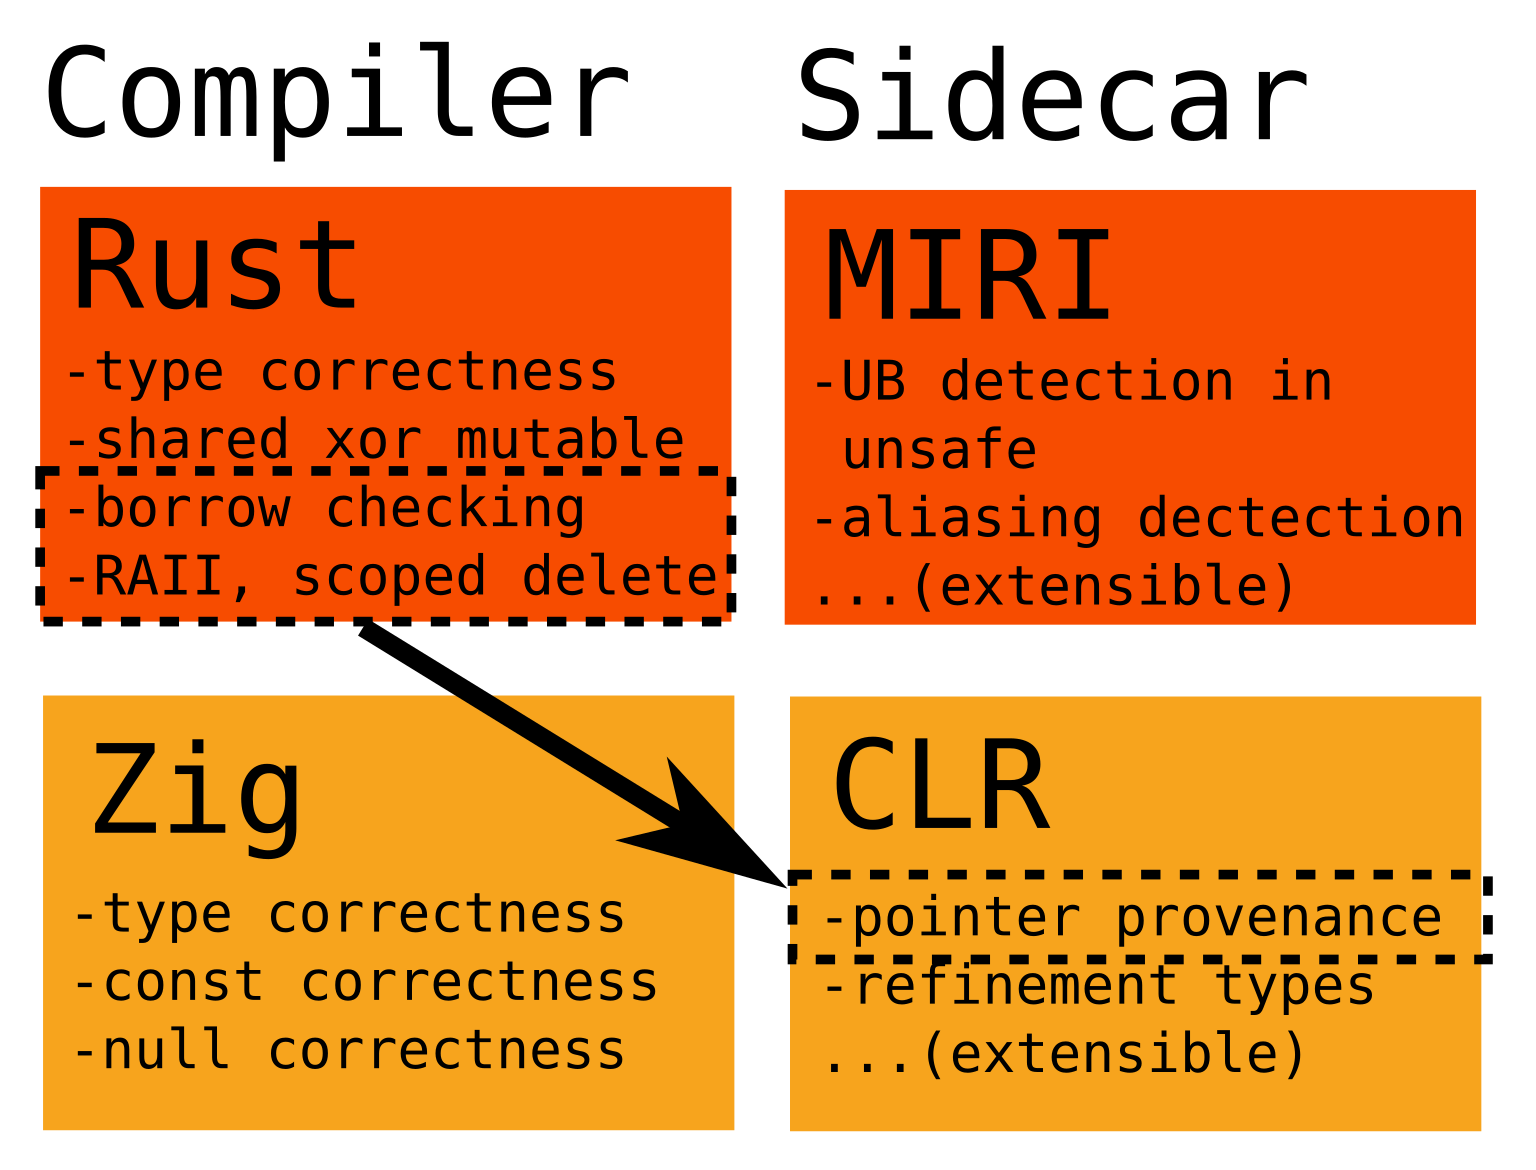 ityonemo/clr
Verificador para Lifetimes e outros tipos de Refinement
 romainthomas/the-poor-mans-obfuscator
Binários e scripts associados à apresentação "The Poor Man's Obfuscator"








