
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit

 robindavid/idasec
Plugin IDA para engenharia reversa e interações dinâmicas com a plataforma Binsec
 gamozolabs/elfloader
Um achatador de arquivos ELF agnóstico de arquitetura para shellcode
 fuzztruction/fuzztruction
Fuzzer baseado em injeção de falhas que muta programas geradores para produzir entradas quase válidas para alvos, permitindo fuzzing de formatos…
 nodiuus/nocturne
Um virtualizador de código bin2bin para PEs x86-64
 arguslab/argus-saf
Framework de análise estática baseado em Scala para bytecode Android e Java com análise de fluxo, descompilação e análise de código nativo via…
 ioactive/melkor_elf_fuzzer
Melkor é um fuzzer de formato de arquivo ELF muito intuitivo e fácil de usar para encontrar bugs funcionais e de segurança em parsers de ELF.
 boratanrikulu/gobee
Escreva seus programas BPF em Go, não em C. gobee transpila um subconjunto de Go para BPF C e gera bindings tipados para cilium/ebpf.
 armadito/armadito-av
Armadito antivírus repositório principal
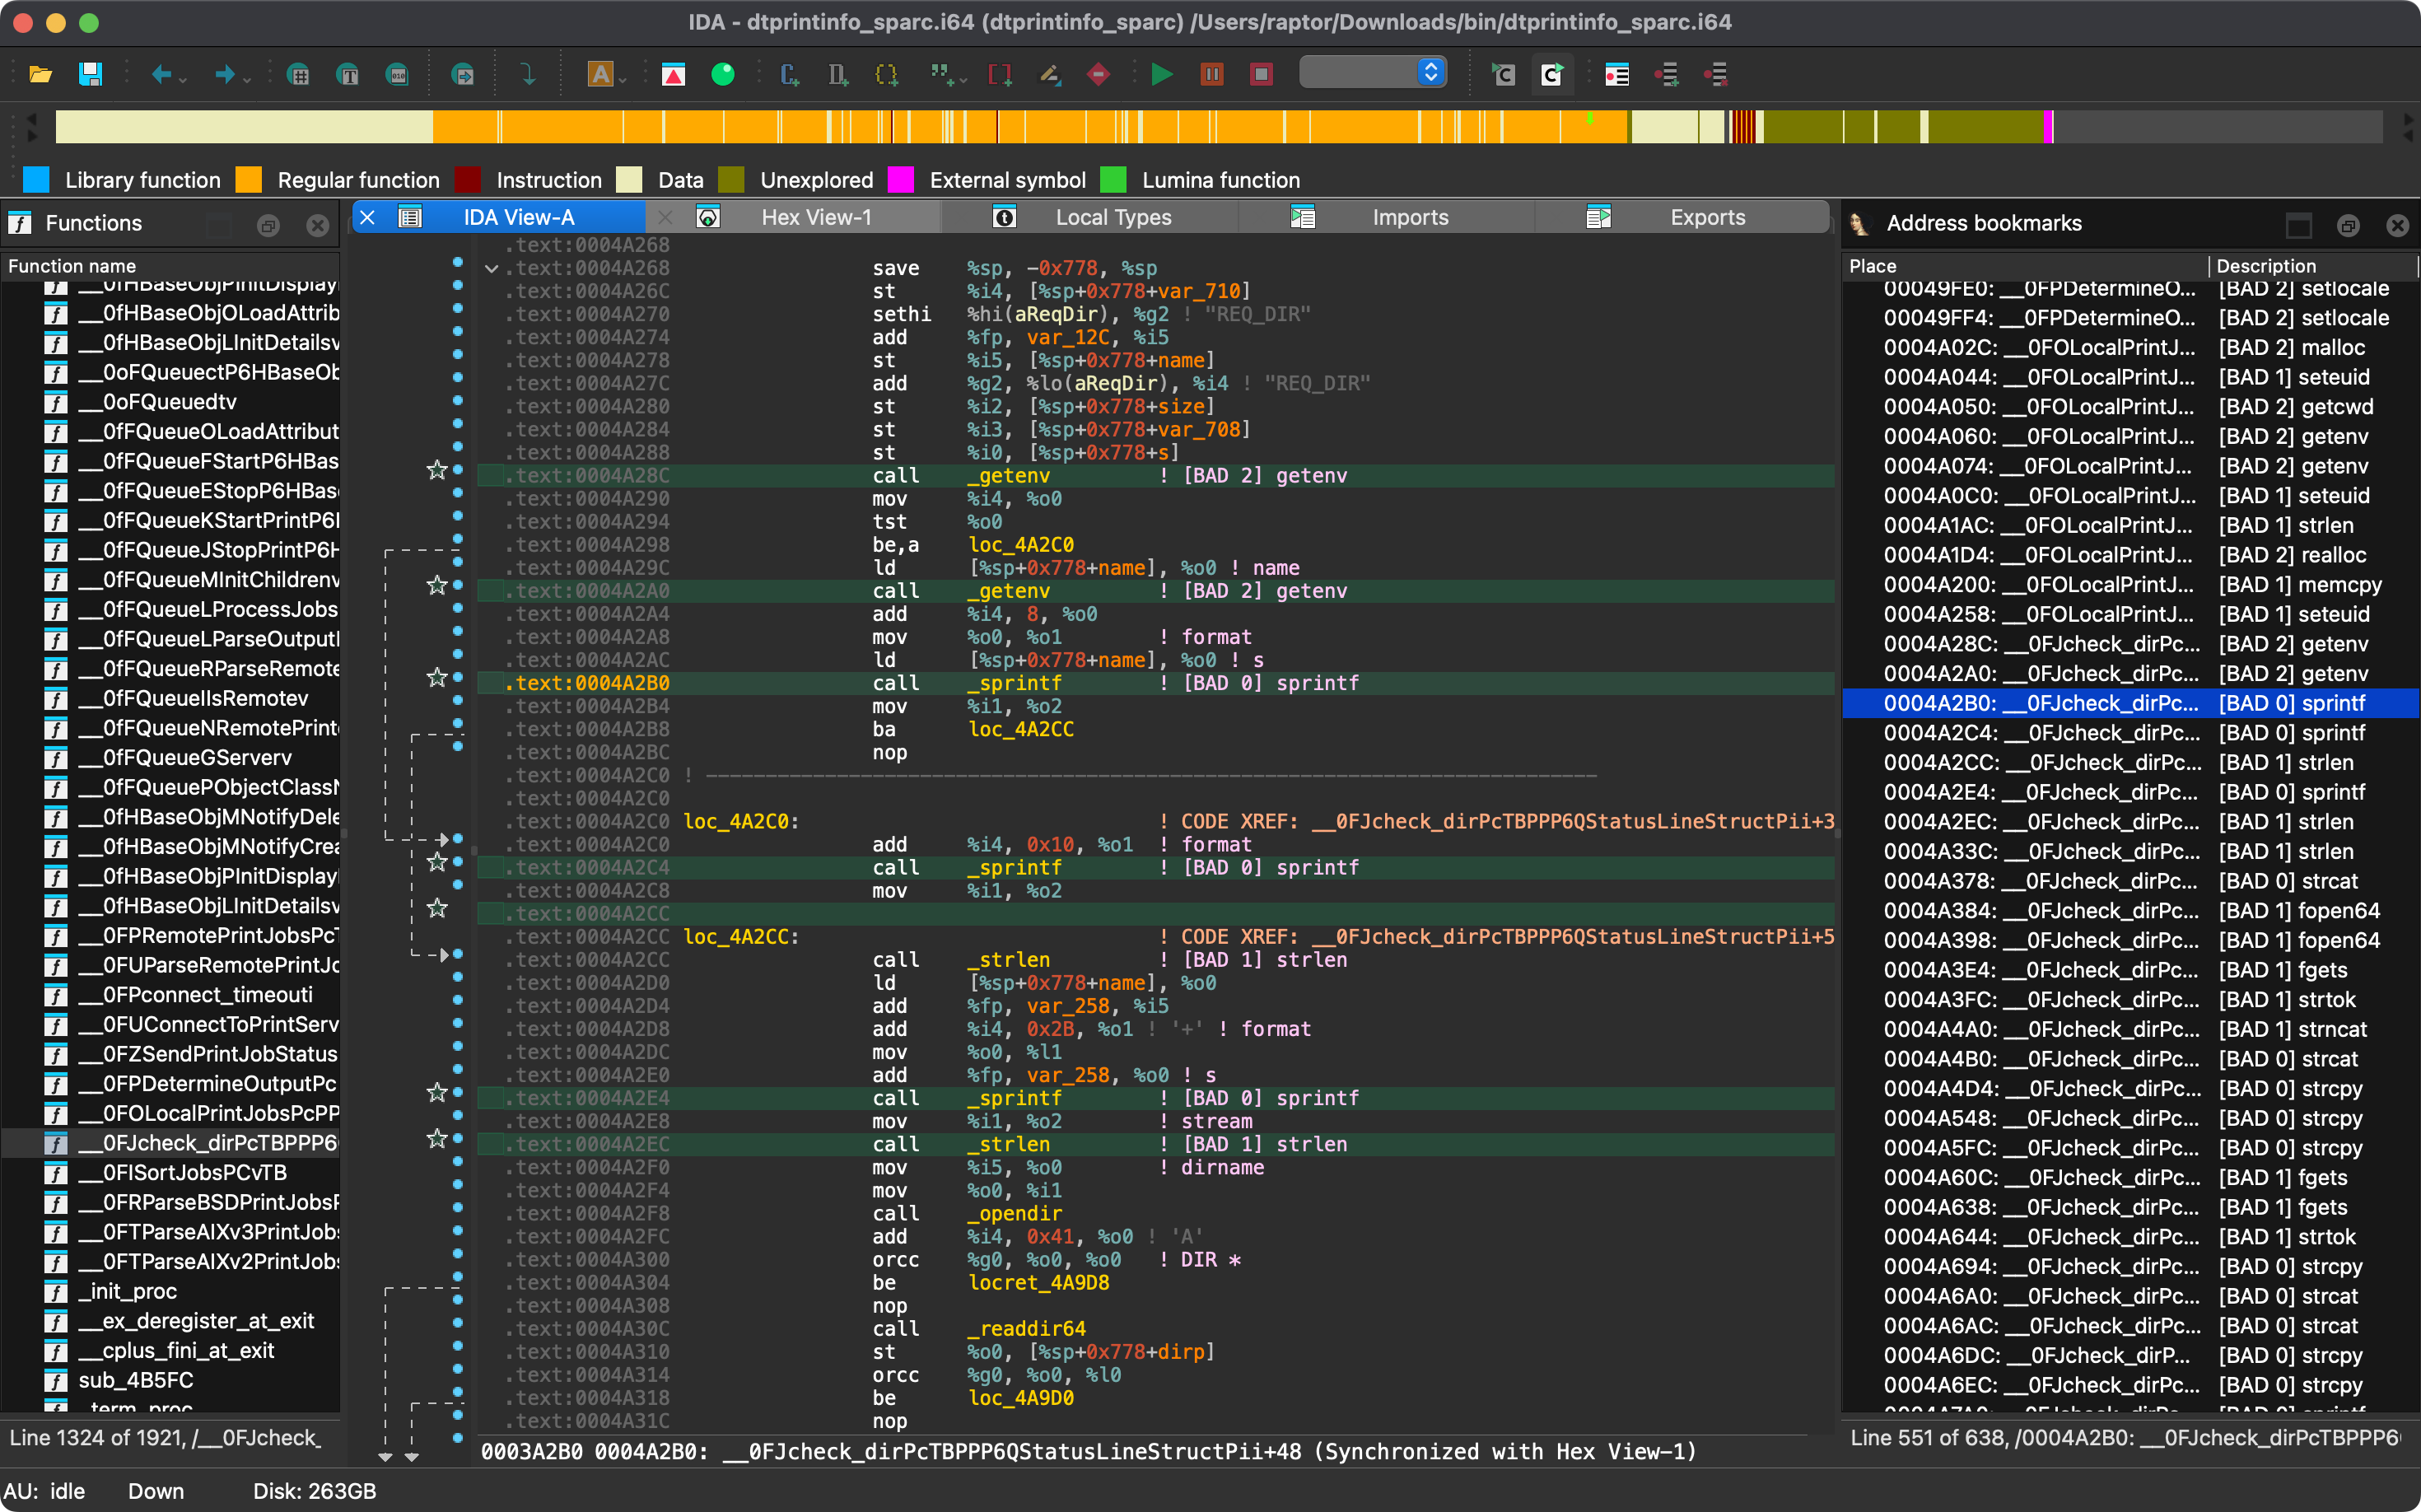 0xdea/rhabdomancer
Vulnerability research assistant that locates calls to potentially insecure API functions in a binary file.
 fboldewin/com-code-helper
Dois Scripts IDAPython ajudam você a reconstruir o Código Microsoft COM (Component Object Model)
 synacktiv/lumina_server
Servidor local para o recurso Lumina do IDA
 nazywam/autoit-ripper
Extrair scripts AutoIt incorporados em binários PE
 ricardoquesada/regenerator2000
An interactive disassembler for the CPU 6502, focused on Commodore 8-bit computers. Features a TUI with modern features like x-ref, undo/redo, flow…
 mzakocs/qualcomm_baseband_scripts
Coleção de scripts para engenharia reversa de firmware de baseband/modem Qualcomm Hexagon
 takahiroharuyama/ida_haru
scripts/plugins para IDA Pro
 mrphrazer/obfuscation_analysis
Plugin Binary Ninja para analisar e simplificar código ofuscado
 malwaretech/fakembr
Rootkit estilo TDL4 para falsificar solicitações de leitura/gravação ao registro mestre de inicialização
 wheregoes/byd-dolphin-hacking
Engenharia reversa da central multimídia do BYD Dolphin — barramento CAN, AVAS, chaves NFC, OTA e mais. DiLink 3 / Android 10.








