
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise de Binários — Página 33 | Kitploit
Categorias

Análise de Binários

Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 1 dia
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khá 14 horas
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khá 1 dia
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khá 1 dia
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khá 6 dias
angr preview#6

angr

GitHubangr/angr
9.0khá 18h 23m
capa preview#7

capa

GitHubmandiant/capa
6.1khá 1 dia
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khá 1 dia
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khá 12h 58m
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khá 27 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1671 resultados
autoharness preview

autoharness

GitHubparikhakshat/autoharness

Uma ferramenta que cria automaticamente harnesses de fuzzing baseados em uma biblioteca
vulnerability-analysiscode-analysisfuzzing+1
293há 4 anos
IDA2Obj preview

IDA2Obj

GitHubjhftss/ida2obj

Ferramenta de instrumentação binária estática que extrai arquivos de objeto COFF de executáveis, permitindo inserção de código/dados em qualquer…
static-analysisreverse-engineeringdebuggers+2
121há 5 anos
Squalr preview

Squalr

GitHubsqualr/squalr

Uma ferramenta genérica de hacking de jogos/software escrita do zero em Rust.
dynamic-analysis-sandboxingmemory-forensicsexploitation+5
151há 4 meses
nuitka-static-unpacker preview

nuitka-static-unpacker

GitHubdimareverse/nuitka-static-unpacker

Ferramenta de pesquisa prioritariamente estática para desempacotar binários compilados com Nuitka: extrai constantes, módulos, recupera arquivos .pyc…

static-analysisreverse-engineeringforensics+3
128há 2 meses
dezlock-dump preview

dezlock-dump

GitHubdougwithseismic/dezlock-dump

Ferramenta de extração de esquema em tempo de execução + RTTI para Deadlock, CS2, Dota e outros (Source 2). Não requer source2gen.
reconnaissancememory-forensicsdynamic-code-analysis+6
82há 17 dias
EFISwissKnife preview

EFISwissKnife

GitHubgdbinit/efiswissknife

Plugin do IDA para aprimorar a engenharia reversa de binários (U)EFI com análise em lote, banco de dados de GUIDs e estatísticas de uso de serviços…
embedded-systems-securityreverse-engineeringhardware-iot-security+2
159há 9 anos
krie preview

krie

GitHubgui774ume/krie

Integridade em Tempo de Execução do Kernel Linux com eBPF
defensive-toolsbinary-analysisintrusion-detection
186há 2 anos
IoT-Implant-Toolkit preview

IoT-Implant-Toolkit

GitHubarthastang/iot-implant-toolkit

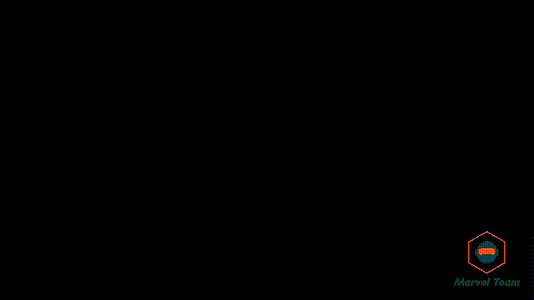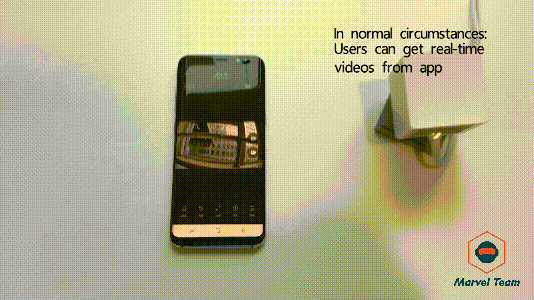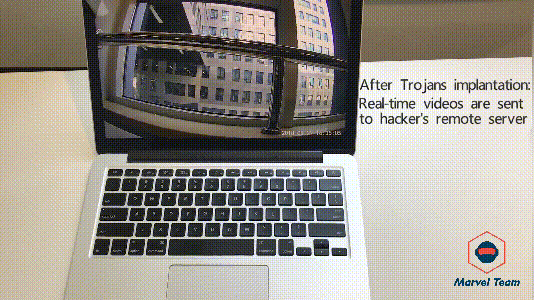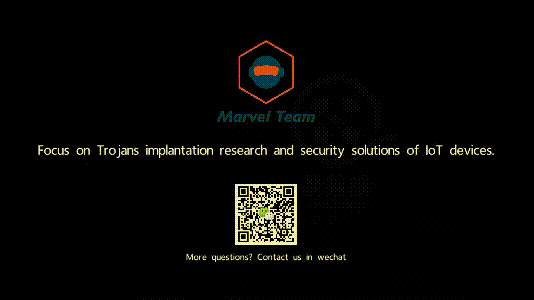
Kit de ferramentas para ataque de implantação em dispositivos IoT

embedded-systems-securityiot-securityexploitation+8
136há 8 anos
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Experimentos de baixo nível em Intel 64/Windows
memory-forensicsexploitationreverse-engineering+5
108há 1 mês
CVE-2022-3602 preview

CVE-2022-3602

GitHubcolmmacc/cve-2022-3602

Análise técnica aprofundada e anti-POC para CVE-2022-3602, um estouro de buffer em punycode no OpenSSL 3.0.x, com scripts de reprodução, análise de…

vulnerability-analysisexploitationcryptography+3
169há 4 anos
decomp.anything preview

decomp.anything

GitHubgiveen/decomp.anything

decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge

android-securitystatic-analysisdynamic-code-analysis+7
80há 1 dia
reverse-engineering-workshop preview

reverse-engineering-workshop

GitHubromainthomas/reverse-engineering-workshop

Slides & Hands-on para o workshop de engenharia reversa

reverse-engineeringbinary-analysiseducation+1
181há 3 anos
IDARustDemangler preview

IDARustDemangler

GitHubtimetravelthree/idarustdemangler

Plugin de Demangler & Normalizer Rust para IDA
code-analysisreverse-engineeringbinary-analysis
356há 3 anos
ghidra-evm preview

ghidra-evm

GitHubadelapie/ghidra-evm

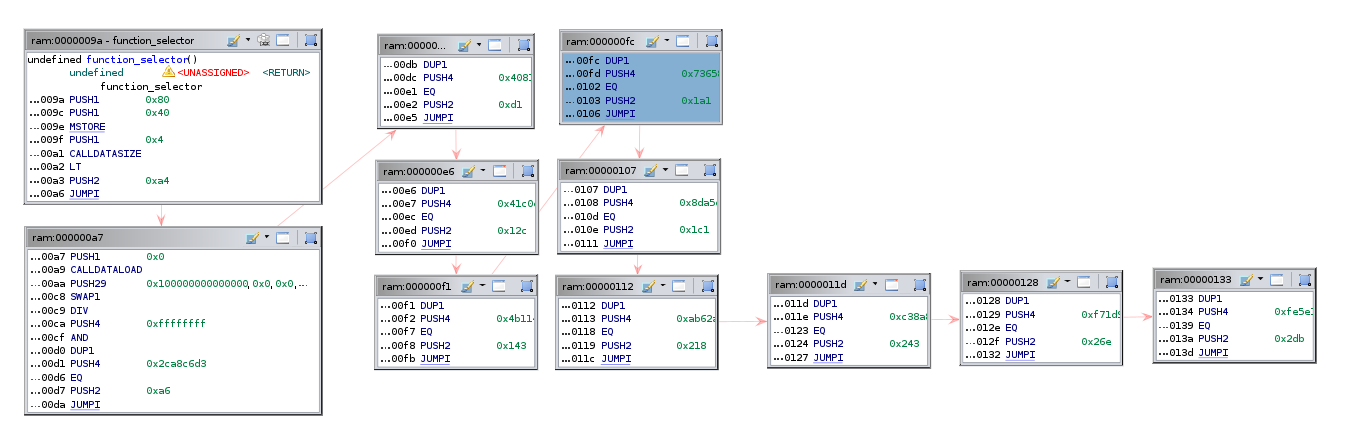
Módulo do Ghidra para desmontagem, descompilação e análise de bytecode de contratos inteligentes Ethereum. Detecta instruções inseguras, extrai…
static-analysisvulnerability-analysisreverse-engineering+1
149há 5 anos
dd preview

dd

GitHubricccrd/dd

Kernel Linux em espaço de usuário baseado em JIT que executa contêineres nativamente no macOS Apple Silicon sem uma VM. Substituição drop-in da API…
container-securitydynamic-analysis-sandboxingreverse-engineering+3
258há 1 mês
rematch preview

rematch

GitHubnirizr/rematch

REmatch, um framework completo de diffing binário que é gratuito e se esforça para ser de código aberto e orientado pela comunidade.

reverse-engineeringutilities-frameworksbinary-analysis
155há 7 anos
rasputin preview

rasputin

GitHubfrenchyeti/rasputin

Recursos e artigos relacionados às minhas conferências e trabalho sobre (un)RASPs. Este trabalho está em andamento, por favor seja paciente :) Não…
android-securityreverse-engineeringmalware-analysis+4
62há 1 mês
shellex preview

shellex

GitHubtherealdreg/shellex

Conversor de C-shellcode para hex, ferramenta útil para colar e executar shellcodes no IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity…


exploitationreverse-engineeringshellcode+5
112há 3 anos
Anterior1…323334…93Próximo







