
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise de Binários — Página 30 | Kitploit
Categorias

Análise de Binários

Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 9h 40m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khá 8h 48m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khá 13h 32m
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khá 7h 19m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khá 6 dias
angr preview#6

angr

GitHubangr/angr
9.0khá 1 dia
capa preview#7

capa

GitHubmandiant/capa
6.1khá 10h 8m
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khá 11h 1m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khá 2 dias
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khá 26 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1662 resultados
z80-sans preview

z80-sans

GitHubnevesnunes/z80-sans

Fonte OpenType que desmonta instruções Z80
reverse-engineeringfuzzingctf+3
506há 2 anos
MemITM preview

MemITM

GitHubamossys/memitm

Ferramenta para fazer man-in-the-middle em memória
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
126há 8 anos
msidump preview

msidump

GitHubmgeeky/msidump

MSI Dump - uma ferramenta que analisa pacotes de instalação MSI maliciosos, extrai arquivos, fluxos, dados binários e incorpora o scanner YARA.

static-analysisforensicsmalware-analysis+1
232há 3 anos
ConcoLLMic preview

ConcoLLMic

GitHubconcollmic/concollmic

Motor de execução concólica alimentado por agentes LLM que instrumenta código-fonte, resume restrições de caminho em linguagem natural e gera casos…

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
154há 1 mês
Thick-Client-Pentest-Checklist preview

Thick-Client-Pentest-Checklist

GitHubhari-prasaanth/thick-client-pentest-checklist

Um checklist baseado na OWASP com mais de 80 casos de teste

packet-sniffing-analysisvulnerability-analysisreverse-engineering+5
202há 4 anos
pylane preview

pylane

GitHubnteseyes/pylane

Um injetor de VM Python com ferramentas de depuração, baseado no gdb.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
359há 3 anos
chimera preview

chimera

GitHubpenberg/chimera

Sandbox para código não confiável com acesso seguro ao host.

dynamic-analysis-sandboxingcode-analysissecurity-virtualization+3
123há 16 dias
Brovan preview

Brovan

GitHubadvdebug/brovan

User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
155há 16h 55m
Bitmancer preview

Bitmancer

GitHubzimawhit3/bitmancer

Biblioteca Nim para Desenvolvimento de Segurança Ofensiva
ids-ips-evasionshellcodepost-exploitation+4
200há 3 anos
angrgdb preview

angrgdb

GitHubandreafioraldi/angrgdb

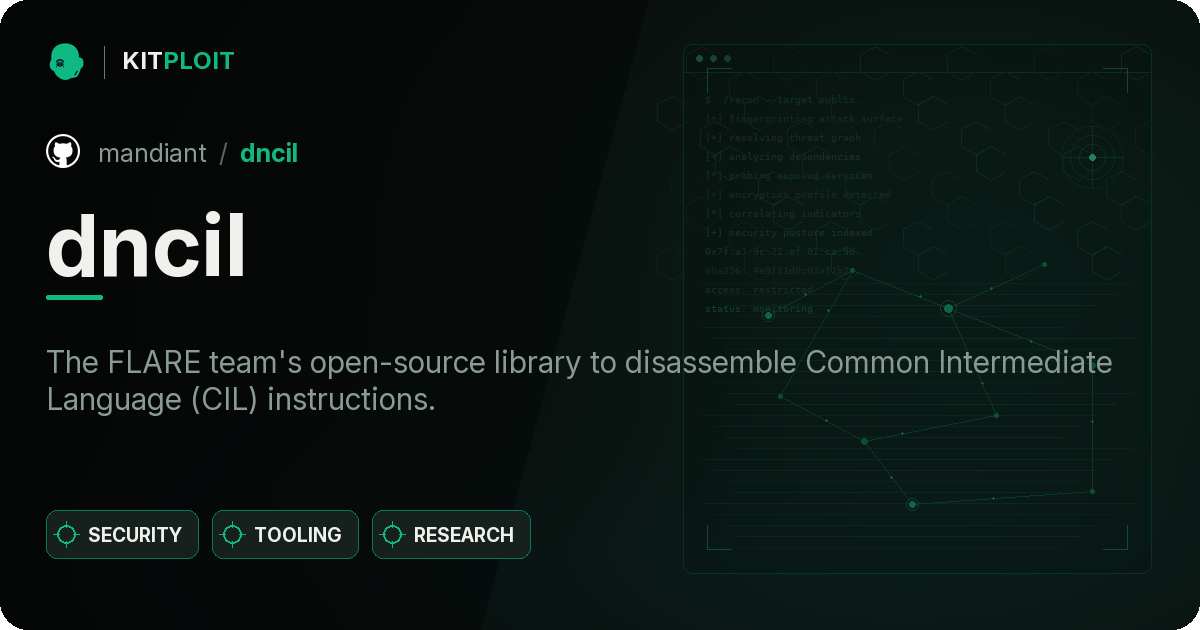
Use angr dentro do GDB. Crie um estado angr a partir do estado atual do depurador.
exploitationreverse-engineeringdebuggers+1
204há 6 anos
dncil preview

dncil

GitHubmandiant/dncil

A biblioteca de código aberto da equipe FLARE para desmontar instruções da Common Intermediate Language (CIL).
reverse-engineeringmalware-analysisbinary-analysis
178há 3 meses
hacksguard preview

hacksguard

GitHubrhacknarok/hacksguard

Uma ferramenta de análise de malware TUI extremamente rápida e multi-thread, construída em Rust. Oferece análise profunda de PE, varredura YARA e…

static-analysisreverse-engineeringforensics+2
201há 1 mês
LeakedHandlesFinder preview

LeakedHandlesFinder

GitHublab52io/leakedhandlesfinder

Ferramenta de identificação de handles vazados de processos do Windows

privilege-escalationexploitationpenetration-testing+1
298há 4 anos
gustave preview

gustave

GitHubairbus-seclab/gustave

GUSTAVE é uma plataforma de fuzzing para kernels de sistemas operacionais embarcados. É baseada no QEMU e AFL (e todos os seus forkserver irmãos).…
embedded-systems-securityfuzzingbinary-analysis
203há 5 anos
r2d2 preview

r2d2

GitHubdnakov/r2d2

🤖🏴‍☠️ plugin radare2 para GPT-4 🦜. Resolva crackmes automaticamente 🪄
reverse-engineeringbinary-analysisai-assisted-reversing
276há 2 anos
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

Analisador para $LogFile em NTFS

disk-forensicsforensicsdata-recovery+3
218há 5 meses
idasec preview

idasec

GitHubrobindavid/idasec

Plugin IDA para engenharia reversa e interações dinâmicas com a plataforma Binsec
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
117há 8 anos
elfloader preview

elfloader

GitHubgamozolabs/elfloader

Um achatador de arquivos ELF agnóstico de arquitetura para shellcode

payload-generationreverse-engineeringshellcode+1
234há 4 anos
Anterior1…293031…93Próximo








