
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Categorias

Análise de Binários

Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.

Recomendado pelo Kitploit

Melhores ferramentas

10 selecionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 8h 27m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khá 7h 35m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khá 12h 19m
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khá 6h 6m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khá 6 dias
angr preview#6

angr

GitHubangr/angr
9.0khá 1 dia
capa preview#7

capa

GitHubmandiant/capa
6.1khá 8h 56m
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khá 9h 48m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khá 2 dias
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khá 26 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1662 resultados
choronzon preview

choronzon

GitHubcensus/choronzon

Um fuzzer evolucionário baseado em conhecimento
vulnerability-analysisexploitationfuzzing+1
272há 10 anos
findyara-ida preview

findyara-ida

GitHuboalabs/findyara-ida

Plugin IDA em Python para escanear binário com regras Yara.

static-analysisvulnerability-analysisreverse-engineering+2
184há 4 anos
disrobe preview

disrobe

GitHub1-3-7/disrobe

Suíte CLI em Rust que descompila estaticamente, desofusca e desempacota código nativo, bytecode, scripts, firmware e pacotes de aplicativos em mais…
android-securitystatic-analysisreverse-engineering+4
168há 12 dias
fuzzuf preview

fuzzuf

GitHubfuzzuf/fuzzuf

Framework de fuzzing modular com uma DSL (HierarFlow) para compor loops de fuzzing a partir de primitivas reutilizáveis. Suporta AFL, libFuzzer,…
vulnerability-analysisfuzzingpenetration-testing+2
385há 2 anos
awesome-reverse-engineering-and-malware-analysis preview

awesome-reverse-engineering-and-malware-analysis

GitHubzx41r/awesome-reverse-engineering-and-malware-analysis

Um mapa verificado de engenharia reversa e análise de malware. Disassemblers, unpacking, desenvolvimento de exploits, fuzzing, DFIR e os writeups…
reverse-engineeringfuzzingmalware-analysis+8
82há 14 dias
mtk_bp preview

mtk_bp

GitHubnccgroup/mtk_bp

Ferramentas para análise e engenharia reversa de firmware de banda base da MediaTek, incluindo extração de arquivos, parse de símbolos e integração…

embedded-systems-securitystatic-analysisreverse-engineering+4
76há 27 dias
NimGetSyscallStub preview

NimGetSyscallStub

GitHubs3cur3th1ssh1t/nimgetsyscallstub

Extrai dinamicamente stubs de syscall frescos do ntdll.dll para evitar detecção baseada em assinaturas, com um modelo de execução de shellcode para…
payload-generationexploitationshellcode+2
232há 4 anos
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Scripts de brincadeira para explorar a API JS do WinDbg
memory-forensicsdynamic-code-analysisreverse-engineering+3
244há 2 anos
SAFE preview

SAFE

GitHubgadiluna/safe

SAFE: Embeddings de Função Auto-Atentivos para Similaridade Binária

reverse-engineeringbinary-analysismachine-learning+1
176há 3 anos
rdx preview

rdx

GitHubch0pin/rdx

A native APK and DEX decompiler written in Rust
android-securitystatic-analysiscode-analysis+6
163há 3 dias
binary-cartography preview

binary-cartography

GitHubmrphrazer/binary-cartography

Webinars técnicos sobre engenharia reversa, análise de malware e proteção de software.
reverse-engineeringmalware-analysisbinary-analysis+7
153há 1 mês
frida-extract preview

frida-extract

GitHuboalabs/frida-extract

Ferramenta de extração baseada em Frida.re para RunPE (e MapViewOfSection)
dynamic-analysis-sandboxingreverse-engineeringforensics+3
114há 9 anos
redexer preview

redexer

GitHubplum-umd/redexer

O framework de instrumentação binária Redexer para bytecode Dalvik
android-securitystatic-analysisdynamic-analysis-sandboxing+4
174há 5 anos
inhale preview

inhale

GitHubnetspooky/inhale

Uma ferramenta de análise e classificação de malware.
static-analysishash-analysisforensics+3
191há 5 anos
CVE-2025-21298 preview

CVE-2025-21298

GitHubynwarcs/cve-2025-21298

Prova de conceito e detalhes para CVE-2025-21298

memory-forensicsvulnerability-analysisexploitation+2
197há 1 ano
oregami preview

oregami

GitHubshemesh999/oregami

Plugins e scripts do IDA para análise de frame de uso de registradores.
static-analysisreverse-engineeringdebuggers+1
182há 7 meses
HookDump preview

HookDump

GitHubzeroperil/hookdump

Detecção de hooks de produtos de segurança
defensive-toolsbinary-analysisred-teaming
325há 5 anos
dragondance preview

dragondance

GitHub0ffffffffh/dragondance

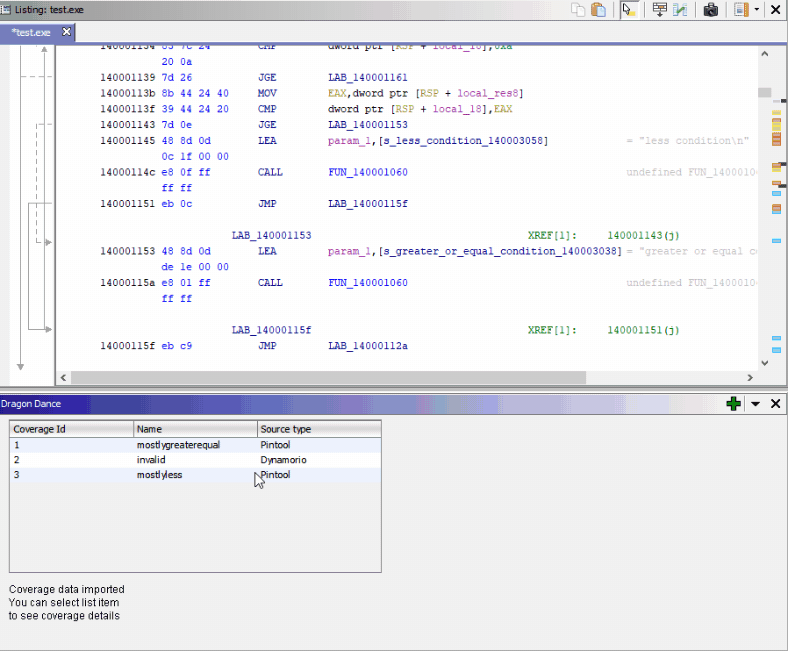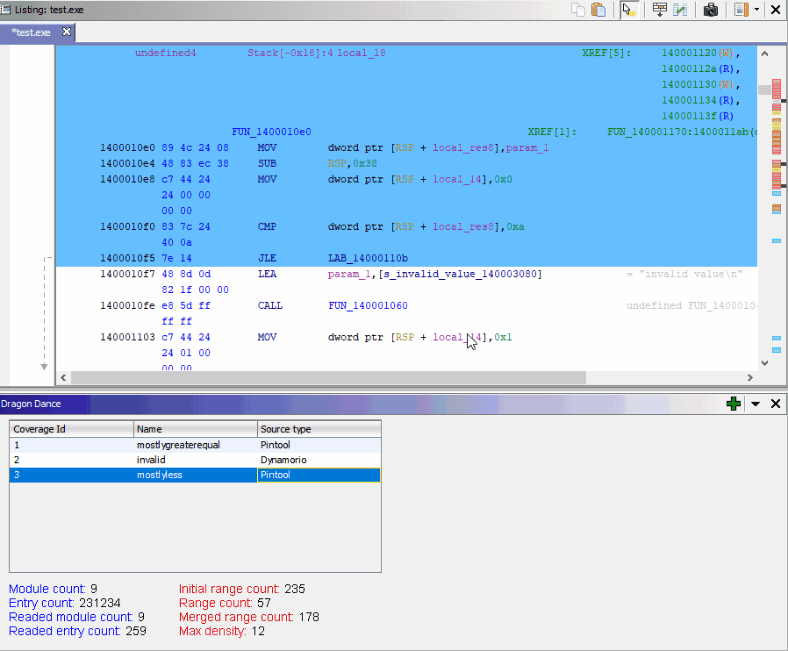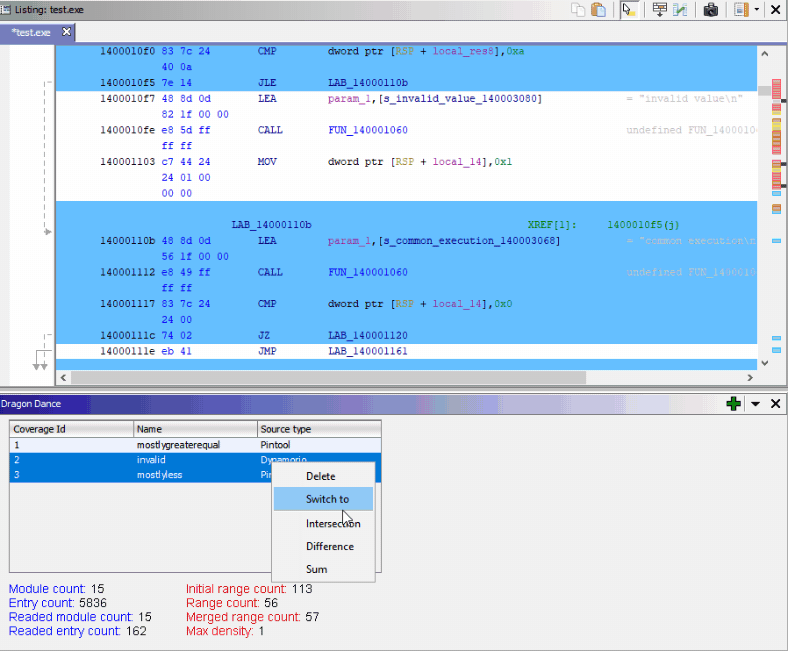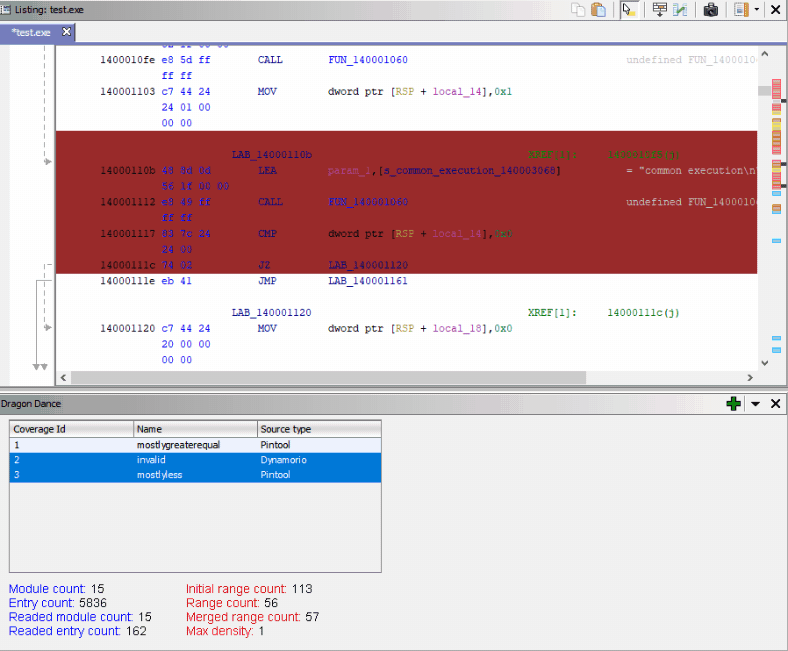
Plugin visualizador de cobertura de código binário para Ghidra

dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
300há 5 anos
Anterior1…282930…93Próximo








