
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit

 rr-debugger/rr
Framework de gravação e reprodução para depuração determinística de aplicações multithread, permitindo execução reversa, watchpoints de hardware e…
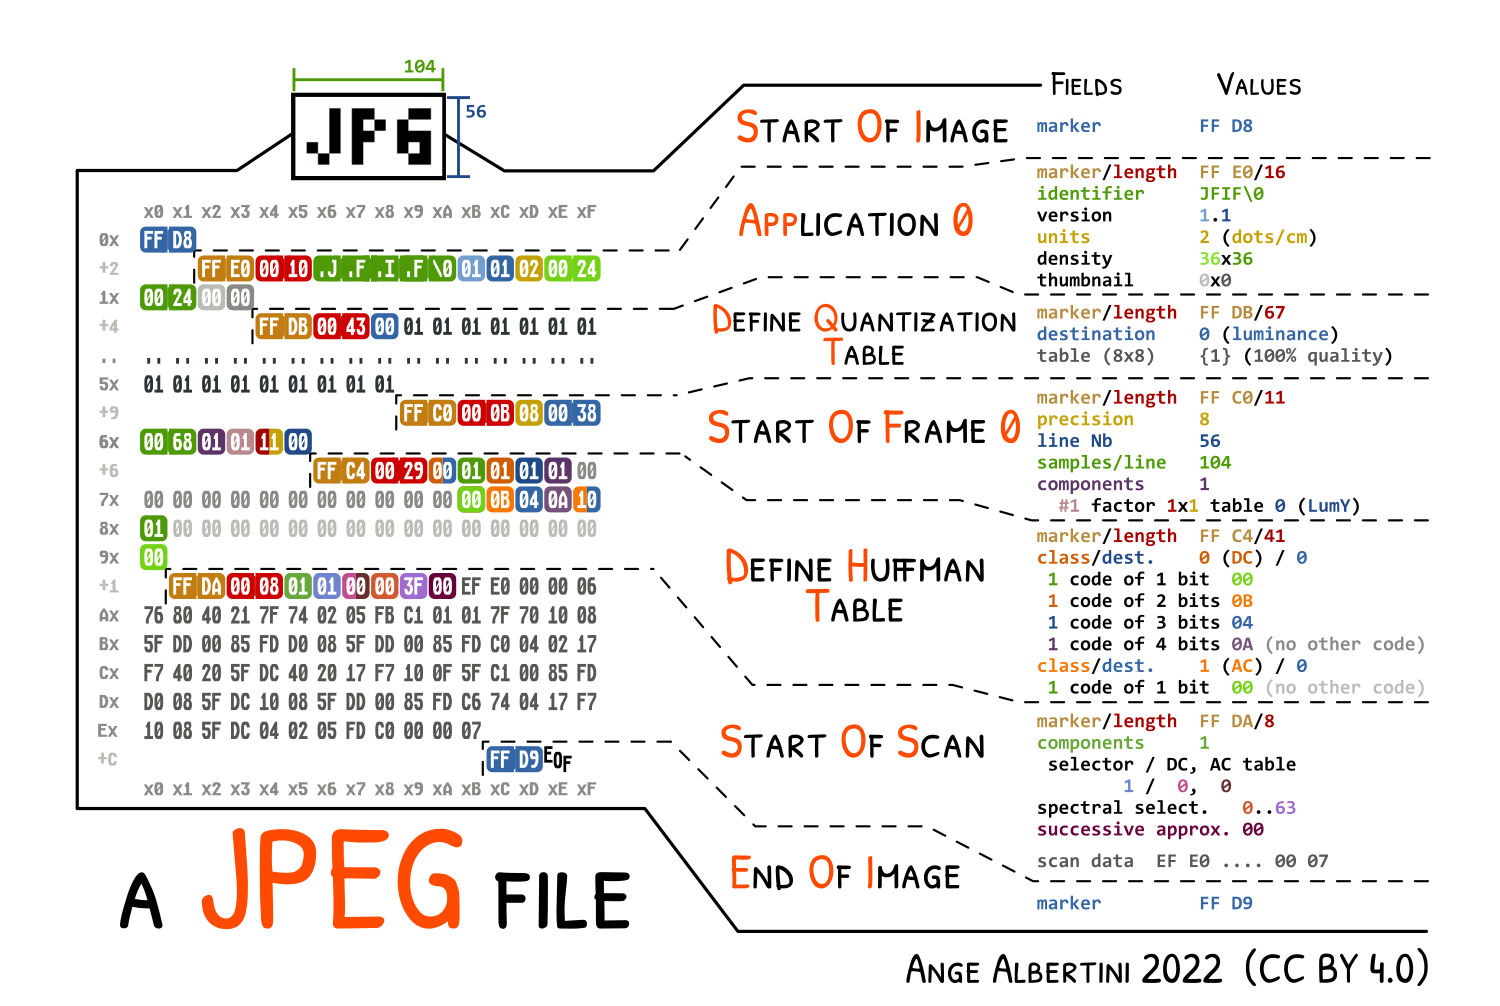 corkami/pics
Dissecações de formatos de arquivo e mais...
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 aflplusplus/aflplusplus
AFL++ é um fuzzer de última geração, e #1 em benchmarks. Originalmente era baseado no AFL. Hoje vem com qemu 5.1, cobertura livre de colisões,…
 pxb1988/dex2jar
Ferramentas para trabalhar com arquivos .dex do Android e .class do Java
 mandiant/capa
Ferramenta de análise estática e dinâmica baseada em regras que identifica capacidades em arquivos PE, ELF, .NET e shellcode, mapeando-as para…
 zhkl0228/unidbg
Permite emular uma biblioteca nativa do Android e uma emulação experimental de iOS.
 simoneavogadro/android-reverse-engineering-skill
Descompila arquivos Android APK/XAPK/JAR/AAR e extrai APIs HTTP, padrões de autenticação e fluxos de chamada usando jadx, com recuperação de nomes…
 darthton/blackbone
Biblioteca de hacking de memória do Windows
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 lief-project/lief
Biblioteca multiplataforma para analisar, modificar e abstrair formatos executáveis ELF, PE e MachO. Suporta APIs em C++, Python e Rust com recursos…
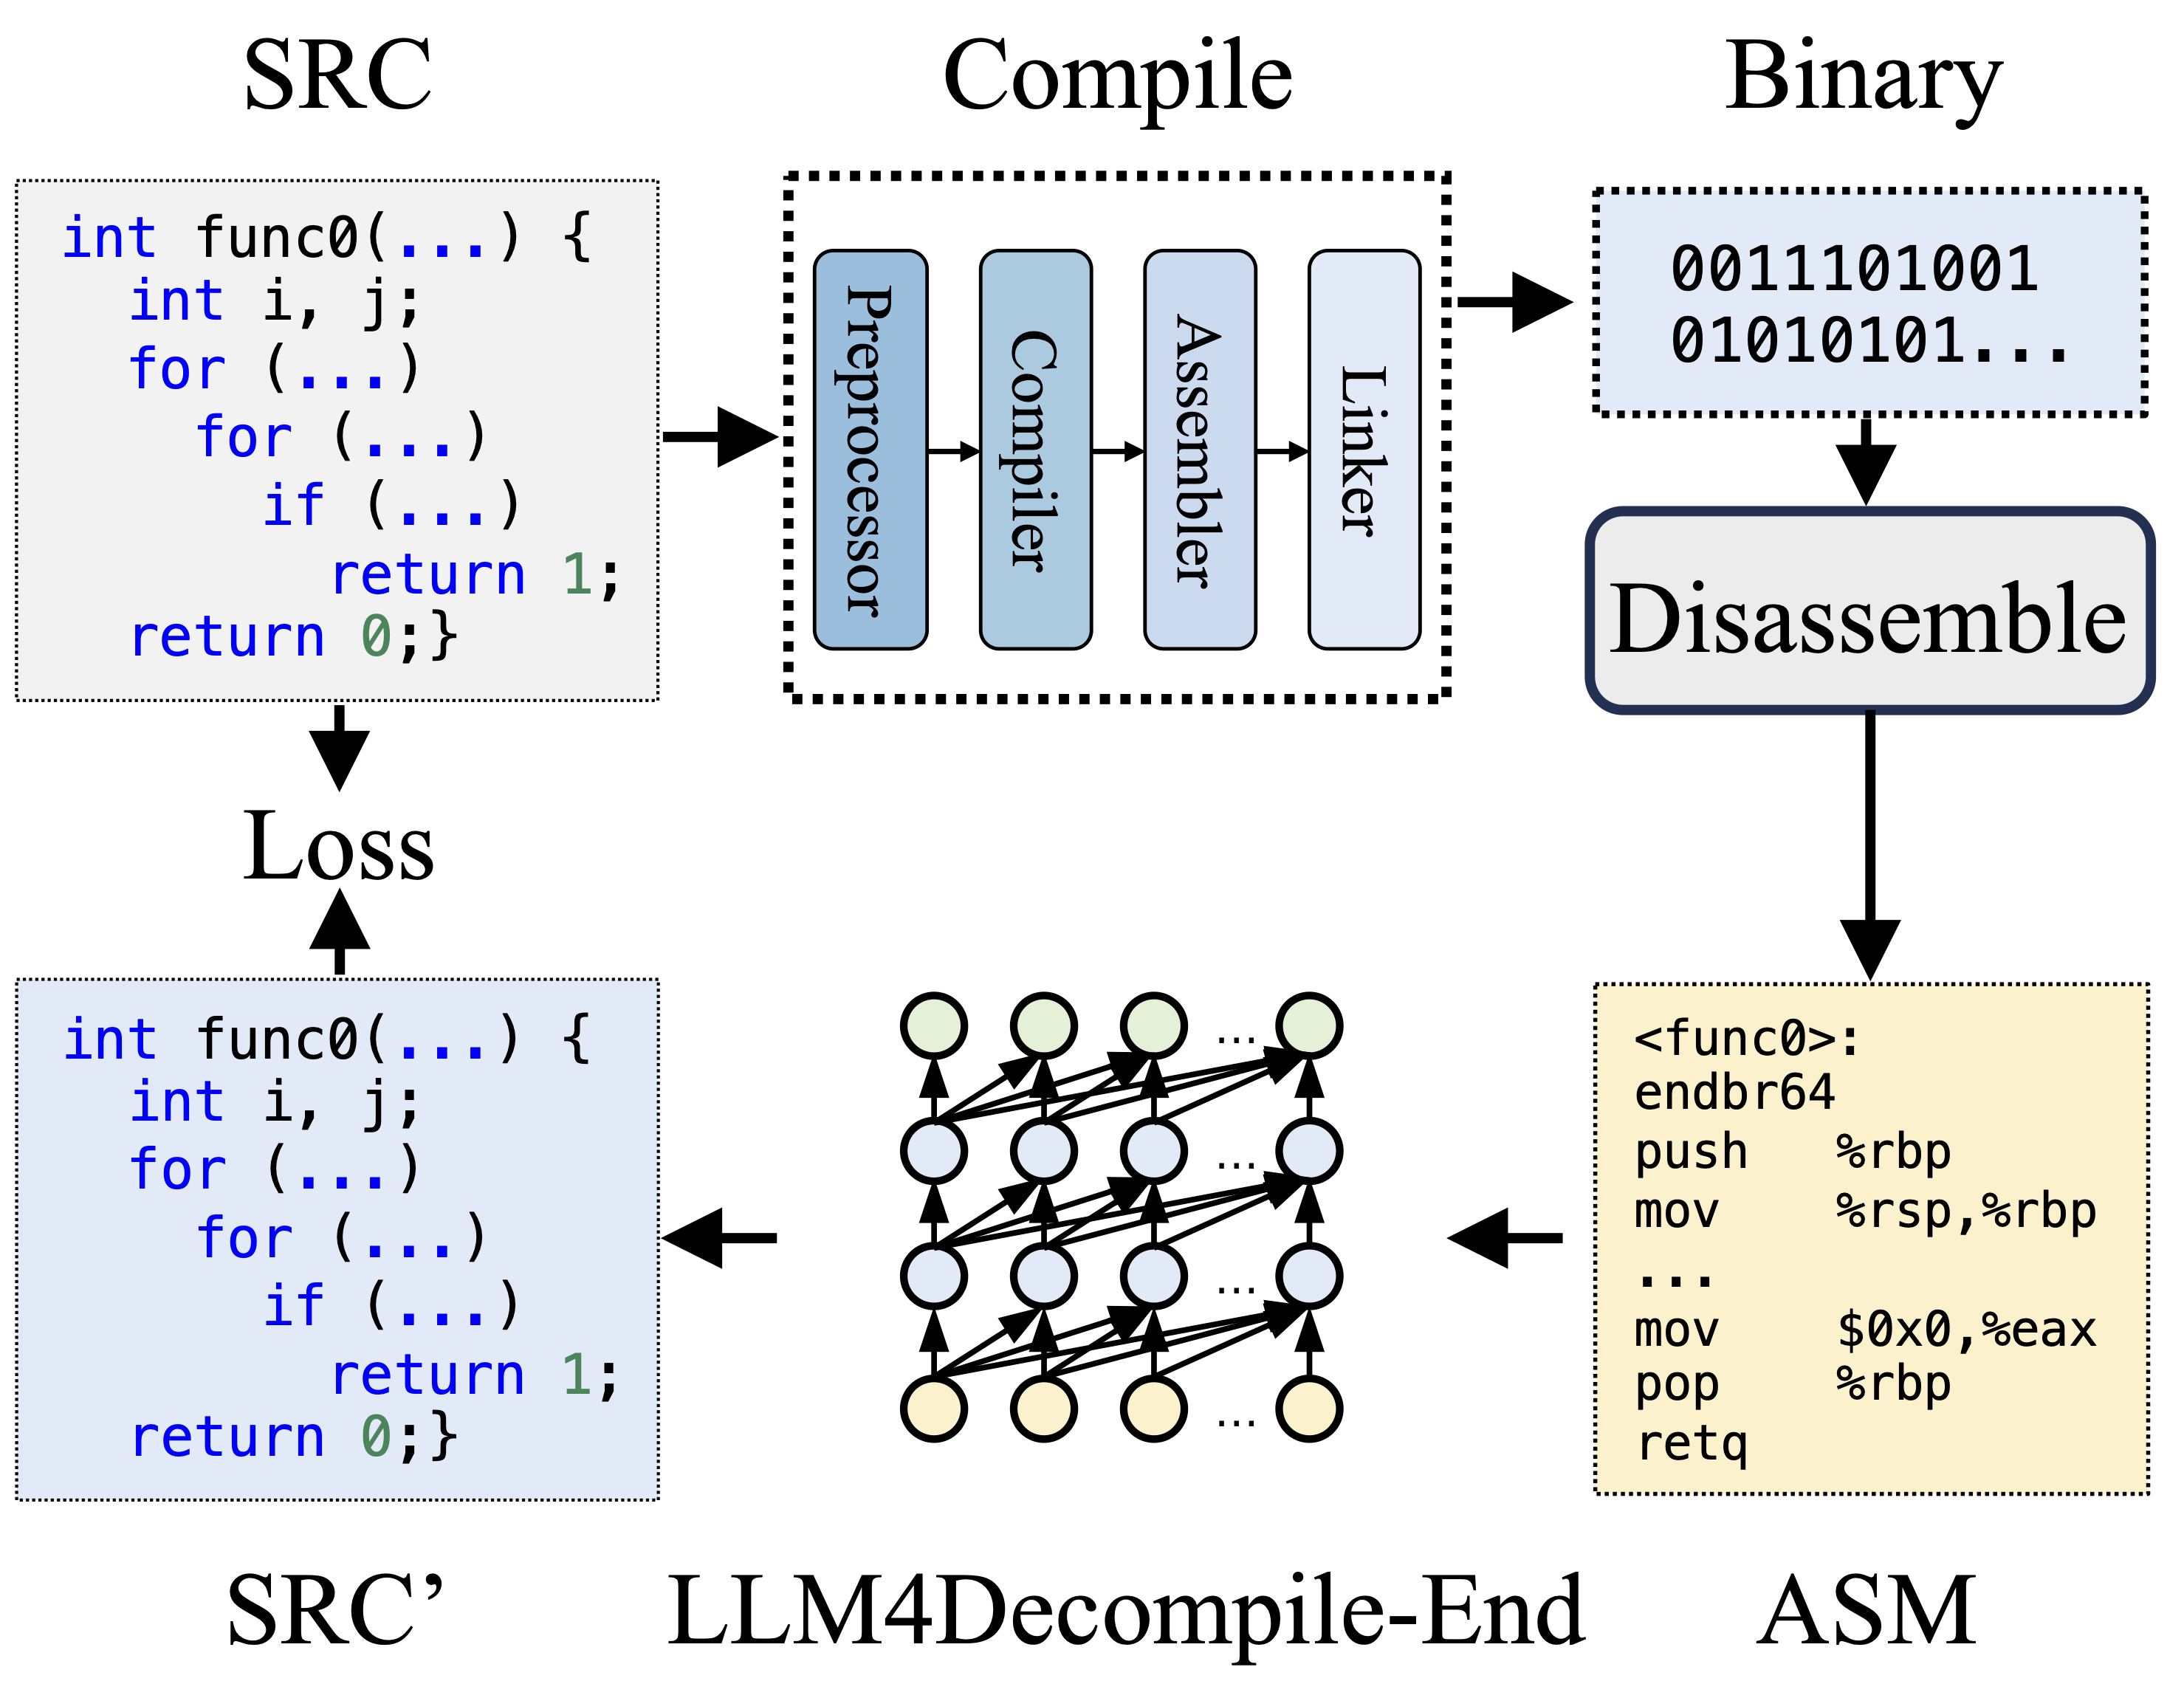 albertan017/llm4decompile
Engenharia Reversa: Descompilando Código Binário com Grandes Modelos de Linguagem
 hugsy/gef
GEF (GDB Enhanced Features) - uma experiência moderna para GDB com capacidades avançadas de depuração para desenvolvedores de exploits e engenheiros…
 avast/retdec
RetDec é um descompilador de código de máquina reorientável baseado em LLVM.
 secfigo/awesome-fuzzing
Uma lista selecionada de recursos de fuzzing (livros, cursos — gratuitos e pagos, vídeos, ferramentas, tutoriais e aplicações vulneráveis para…
 unicorn-engine/unicorn
Framework de emulador de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)






