Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise de Binários — Página 27 | Kitploit
Categorias

Análise de Binários

Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 1 dia
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khá 9h 47m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khá 1 dia
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khá 13 dias
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khá 7 dias
angr preview#6

angr

GitHubangr/angr
9.0khá 10h 9m
capa preview#7

capa

GitHubmandiant/capa
6.1khá 1 dia
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khá 15h 20m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khá 0 dias
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khá 27 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1672 resultados
cdf preview

cdf

GitHubkudelskisecurity/cdf

Ferramenta automatizada de fuzzing diferencial para software criptográfico que detecta erros de implementação, falhas de conformidade e vazamentos de…

vulnerability-analysisfuzzingcryptography+1
171há 5 anos
rePy2exe preview

rePy2exe

GitHub4w4k3/repy2exe

Uma ferramenta de Engenharia Reversa para aplicações py2exe.
static-analysisreverse-engineeringmalware-analysis+1
208há 9 anos
drAFL preview

drAFL

GitHubmxmssh/drafl

AFL + DynamoRIO = fuzzing de binários sem código-fonte no Linux
dynamic-analysis-sandboxingexploitationfuzzing+1
249há 7 anos
NinjaDroid preview

NinjaDroid

GitHubrovellipaolo/ninjadroid

Engenharia Reversa Ninja em pacotes APK do Android
android-securitystatic-analysisreverse-engineering+2
287há 8 dias
idamcp preview

idamcp

GitHubidamcp/idamcp

MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
125há 2 dias
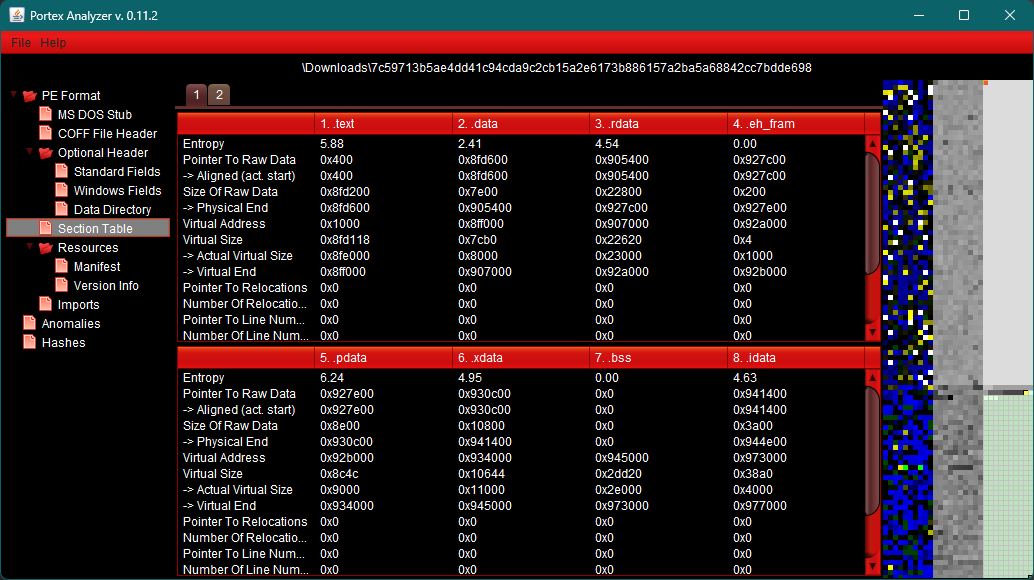
PortexAnalyzerGUI preview

PortexAnalyzerGUI

GitHubstruppigel/portexanalyzergui

Interface gráfica para o PortEx, uma biblioteca de análise de Executáveis Portáteis e Malware
static-analysishash-analysisreverse-engineering+3
149há 14 dias
autoPwn preview

autoPwn

GitHubbannsec/autopwn

Automatize tarefas repetitivas para fuzzing

exploitationfuzzingbinary-analysis
126há 5 anos
FwHunt preview

FwHunt

GitHubbinarly-io/fwhunt

O formato de regras do Binarly Firmware Hunt (FwHunt) foi projetado para verificar vulnerabilidades conhecidas em firmware UEFI.

embedded-systems-securityvulnerability-scannersvulnerability-analysis+3
248há 2 anos
scan preview

scan

GitHubatomdrift-project/scan

0-day malware detection for binaries, source & scripts (that doesn't suck)

defensive-toolsstatic-analysisvulnerability-scanners+9
224há 8 horas
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

Guia curado para se tornar um analista de malware, abrangendo conhecimentos essenciais, engenharia reversa, ferramentas de análise e aprendizado…
memory-forensicsreverse-engineeringmalware-analysis+7
284há 1 mês
PolyEngine preview

PolyEngine

GitHublongwayhomie/polyengine

PolyEngine é um packer PE evasivo projetado para desafios de CTF e educação em segurança de baixo nível no Windows. Ele se concentra em contornar…
payload-generationexploitationids-ips-evasion+6
154há 3 meses
fwhunt-scan preview

fwhunt-scan

GitHubbinarly-io/fwhunt-scan

Ferramentas para analisar firmware UEFI e verificar módulos UEFI com regras FwHunt
embedded-systems-securityiot-securityvulnerability-analysis+3
243há 1 ano
bread preview

bread

GitHubtheldus/bread

Depurador x86 em modo real injetável para engenharia reversa de BIOS e depuração de código arbitrário em modo real via cabo serial, com integração…

reverse-engineeringdebuggershardware-security+2
326há 1 ano
malduck preview

malduck

GitHubcert-polska/malduck

🦆 Malduck é o seu companheiro patinho nas jornadas de análise de malware
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
357há 1 ano
fhex preview

fhex

GitHubecho-devim/fhex

Um HexEditor completo, compatível com Linux/Windows/MacOS
general-purpose-utilitiesreverse-engineeringdebuggers+2
437há 1 ano
REpsych preview

REpsych

GitHubbattelle/repsych

Guerra psicológica em engenharia reversa

reverse-engineeringsteganographybinary-analysis
210há 10 anos
themida-unmutate preview

themida-unmutate

GitHubergrelet/themida-unmutate

Desofuscador estático para a ofuscação baseada em mutação do Themida, WinLicense e Code Virtualizer 3.x.
static-analysisreverse-engineeringshellcode+3
380há 2 anos
sass-king preview

sass-king

GitHubflorianmattana/sass-king

Engenharia reversa do dicionário de instruções SASS da NVIDIA, auditorias de kernel e reconhecimento de padrões em todas as arquiteturas de GPU.


embedded-systems-securitystatic-analysiscode-analysis+8
317há 5 meses
Anterior1…262728…93Próximo