
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit
 gpoulios/ropinjector
Aplicando patches de shellcodes codificados em ROP em PEs
 trailofbits/rpcinvestigator
Ferramenta de descoberta e análise de interfaces RPC do Windows com enumeração visual de endpoints, parsing de PE, resolução de símbolos, sniffing…
 risksense-ops/cve-2016-6366
Repositório público para melhorias no exploit EXTRABACON
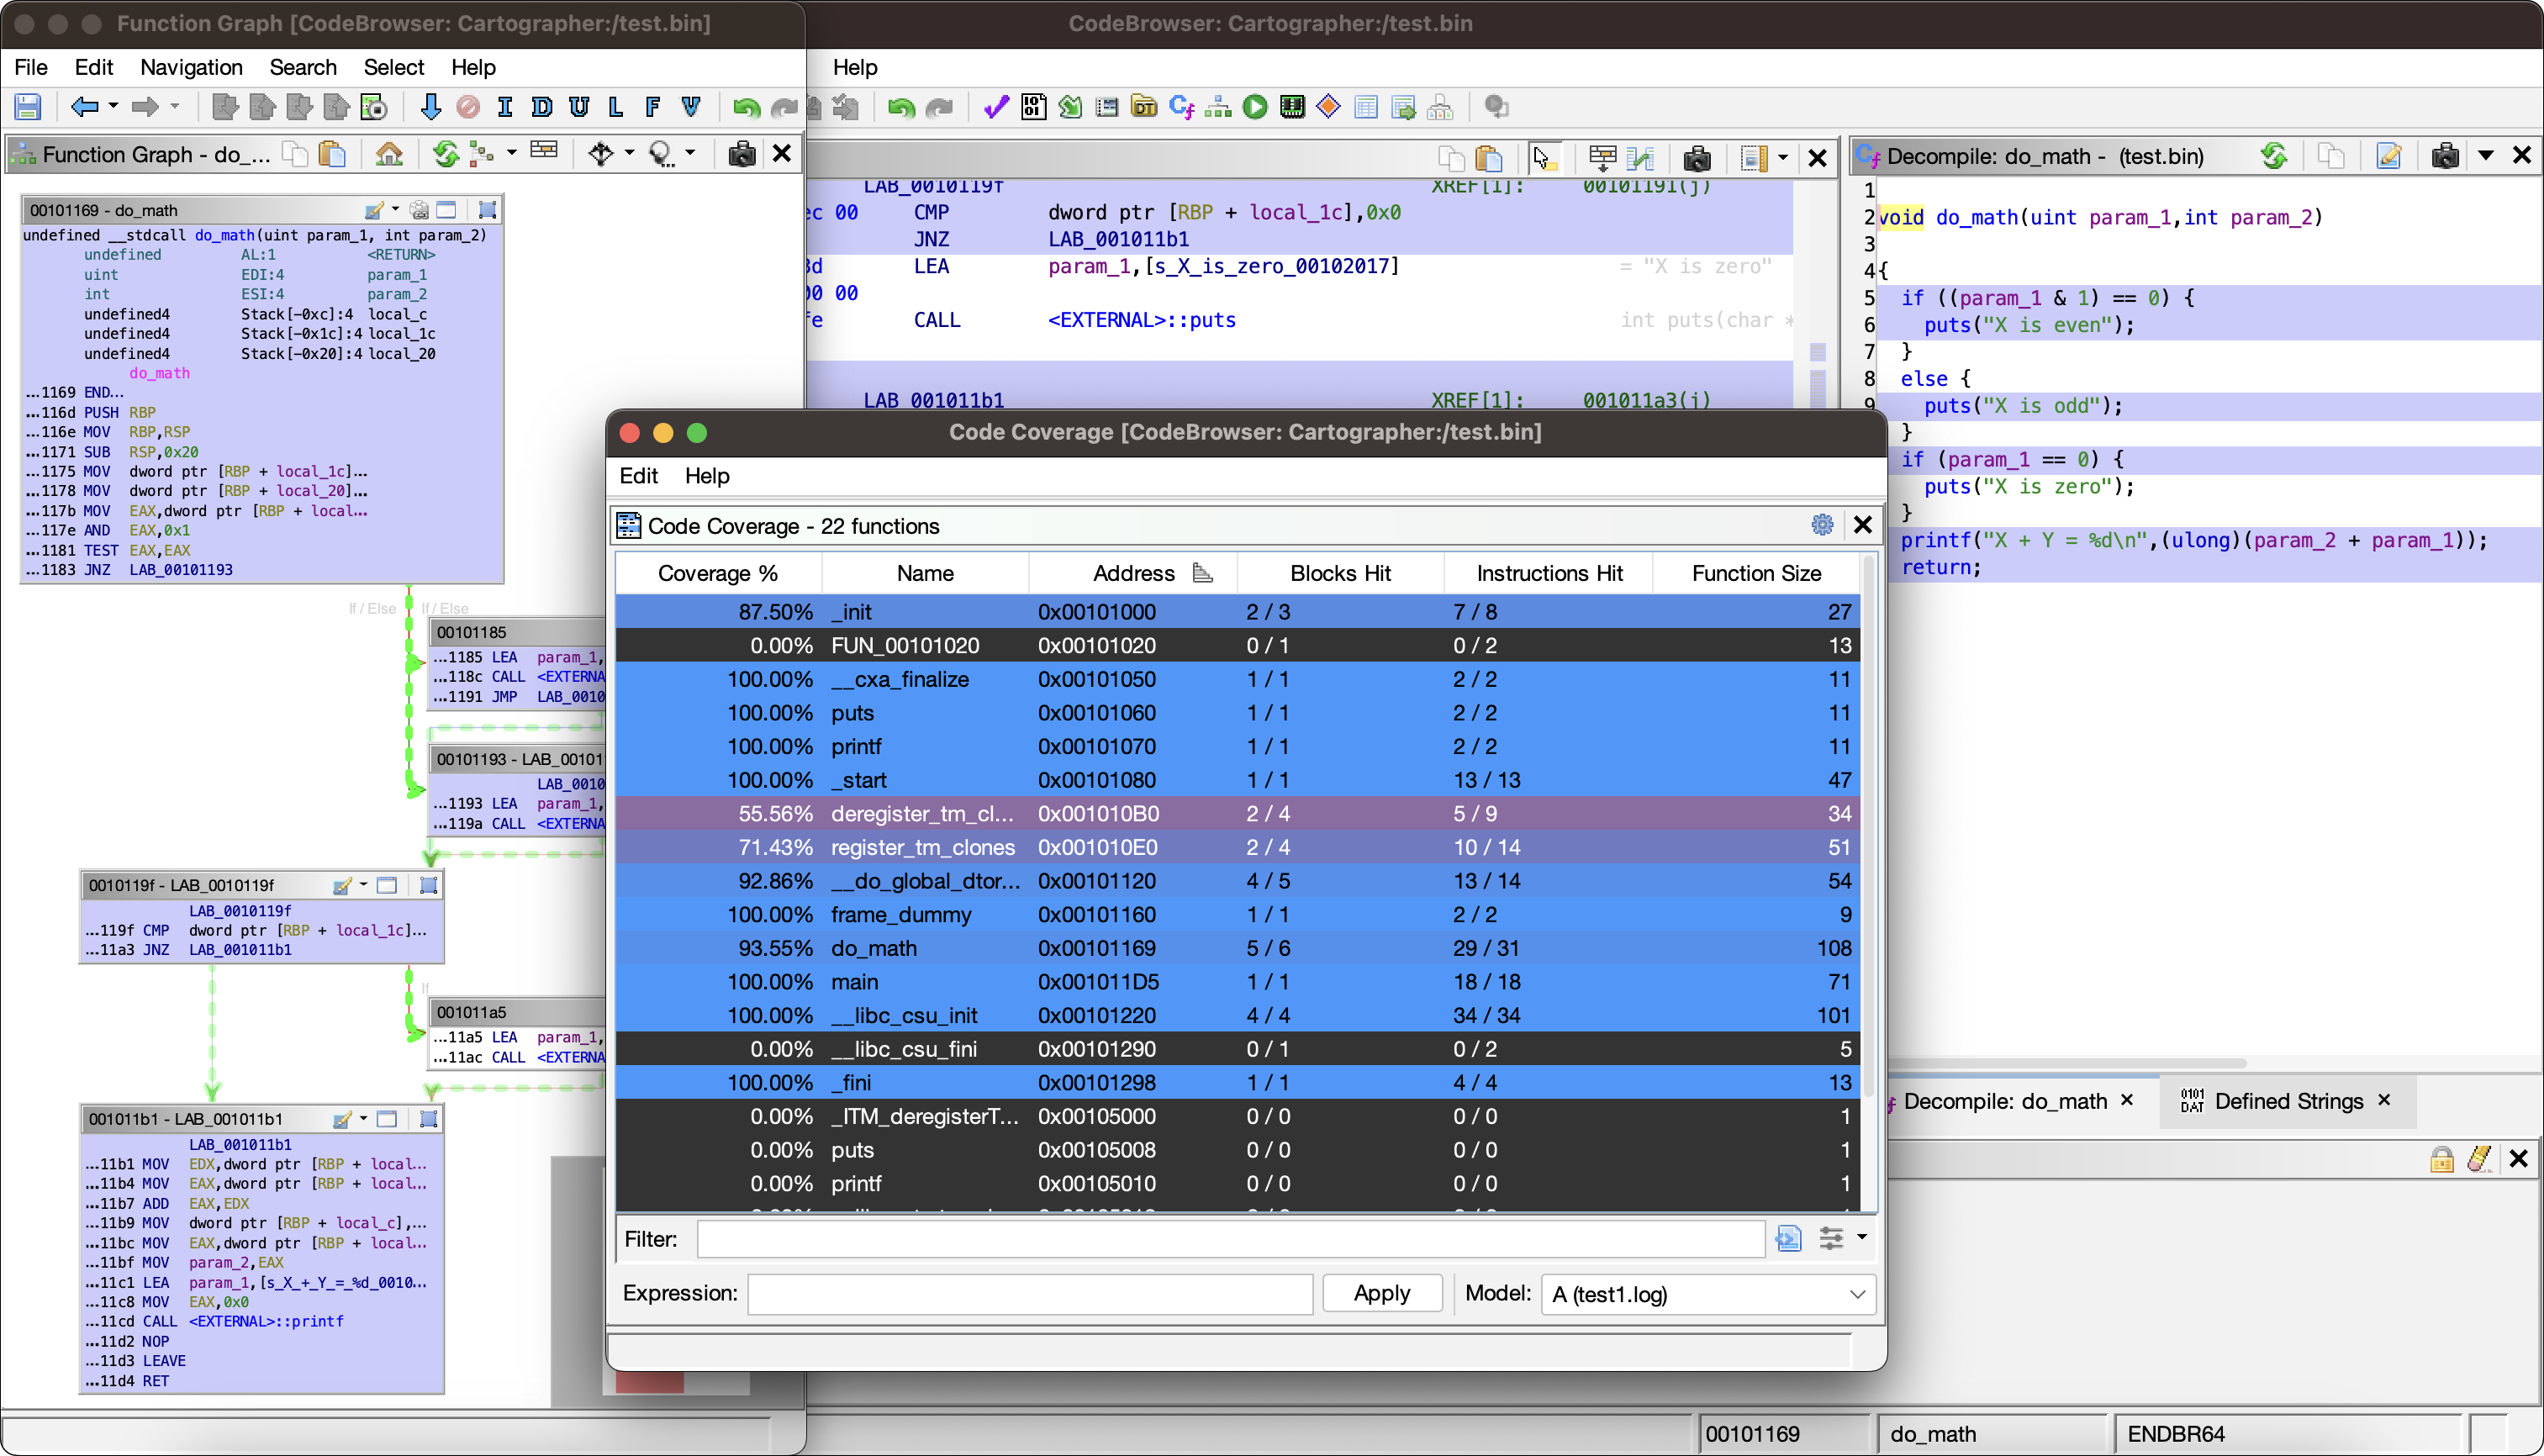 nccgroup/cartographer
Plugin de Exploração de Cobertura de Código para Ghidra
 drago-96/cve-2022-0778
Prova de conceito de exploit para CVE-2022-0778, demonstrando um loop infinito no BN_mod_sqrt do OpenSSL por meio de um certificado X.509 malicioso…
 zznop/drow
Injeta código em executáveis ELF pós-build
 denuvosoftwaresolutions/gamba
Simplificação de Expressões Gerais Mistas Booleanas-Aritméticas: GAMBA
 nccgroup/tpmgenie
TPM Genie é um interposer de barramento I2C para Trusted Platform Modules discretos.
 netspooky/scare
Um REPL e emulador de assembly multi-arquitetura para a sua linha de comando.
 delvinru/apk-info
APK full-featured parser
 ropfuscator/ropfuscator
ROPfuscator é um framework de ofuscação de código de granulação fina para programas em C/C++ que utiliza ROP (programação orientada a retorno).
 yuatemycat/superghidra
Python toolkit accelerating Ghidra with a cached daemon, ARM64 P-code lifting, Z3 equivalence proofs, GPU-accelerated scanning, binary diffing, and…
 felixber/findfunc
Plugin para IDA Pro para filtrar funções por padrões de assembly, sequências de bytes, referências de strings/nomes e restrições de tamanho, com…
 hdm/juniper-cve-2015-7755
Anotações, binários e informações relacionadas da análise dos problemas CVE-2015-7755 & CVE-2015-7756 no Juniper ScreenOS
 jakev/pyxamstore
Utilitário Python para analisar arquivos blob do Xamarin AssemblyStore
 canuk40/xpfarm
Framework automatizado de bug bounty & recon — envolve Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana & mais por trás de uma…
 seemoo-lab/polypyus
Historiador de firmware apenas binário que aprende a localizar funções em binários brutos extraindo funções conhecidas de binários semelhantes,…
 trailofbits/mquire
Análise forense de memória Linux com zero dependências, utilizando BTF embutido no kernel e kallsyms para análise de memória com conhecimento de…








