

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PortexAnalyzerGUI — Interface gráfica para o PortEx, uma biblioteca de análise de Executáveis Portáteis e Malware | Kitploit

Ferramentas/GitHubGitHub/struppigel/portexanalyzergui
Análise EstáticaAnálise de HashEngenharia ReversaAnálise ForenseAnálise de MalwareAnálise de Binários
GitHubstruppigel/portexanalyzergui

PortexAnalyzerGUI

Interface gráfica para o PortEx, uma biblioteca de análise de Executáveis Portáteis e Malware
Ver Repositório
1491140há 28 diasRevisado pelo Kitploit
Compartilhar

PortexAnalyzerGUI

Interface gráfica para o PortEx, uma Biblioteca de Análise de Executáveis Portáteis e Malware
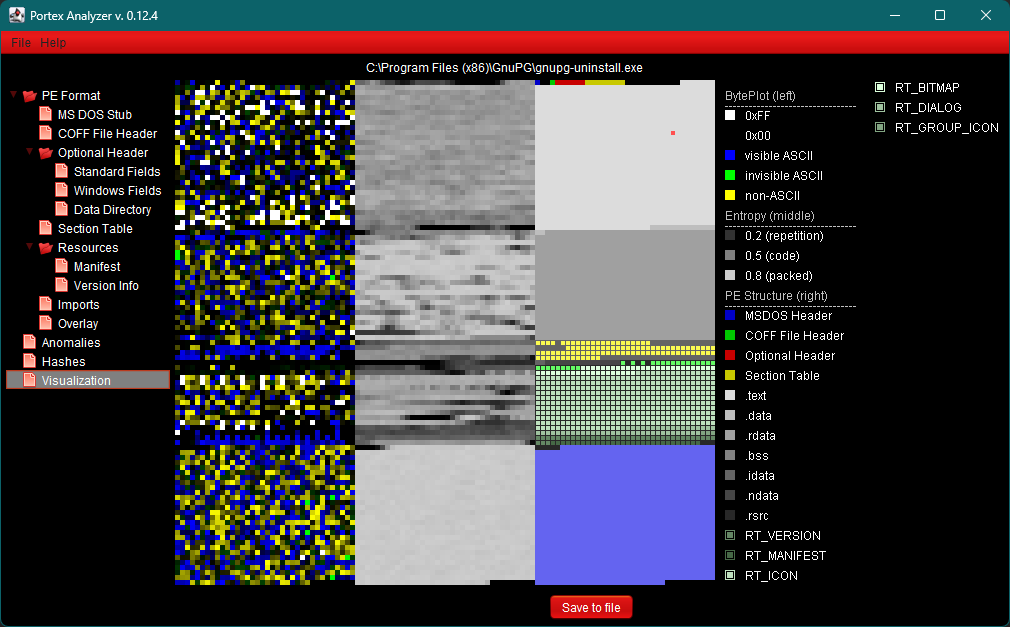
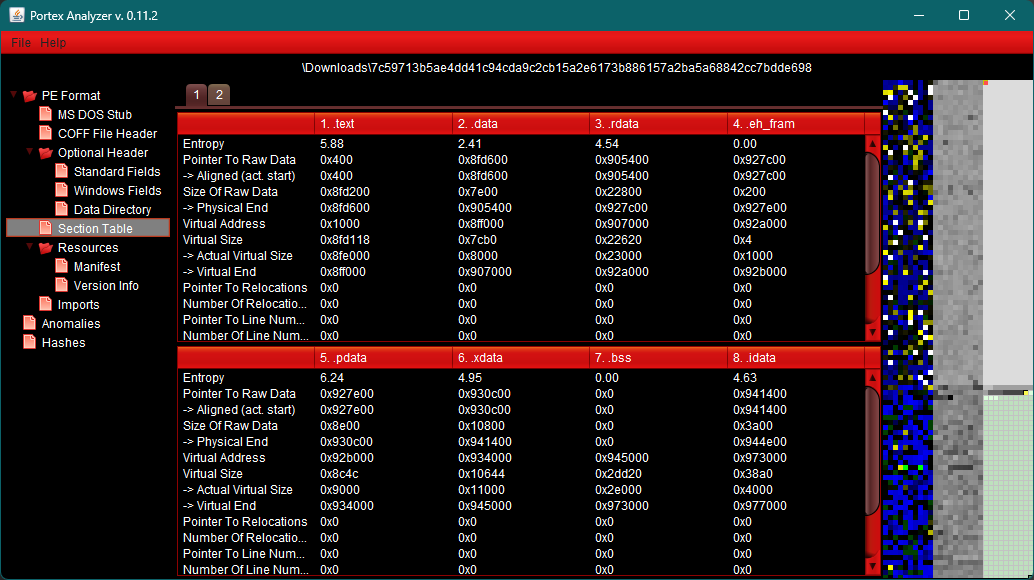
exemplo do visualizador

exemplo do visualizador

Download

Página de releases

Recursos

  • Informações de cabeçalho de: Cabeçalho MSDOS, Rich Header, Cabeçalho de Arquivo COFF, Cabeçalho Opcional, Tabela de Seções, Metadados .NET
  • Estruturas PE: Seção de Importação, Seção de Recursos, Seção de Exportação, Seção de Depuração
  • Verificação de anomalias de formato de arquivo e dicas de engenharia reversa para certas combinações
  • Visualização da estrutura do arquivo, entropias locais e byteplot, e salvamento como PNG
  • Cálculo de Entropia de Shannon, Imphash, MD5, SHA256, hash Rich e RichPV
  • Verificação de overlay e de assinatura de overlay, dump ou remoção do overlay
  • Informações de versão e manifesto
  • Extração de ícones e salvamento como PNG
  • Verificações de assinatura internas usando assinaturas PEiD e um scanner interno de tipos de arquivo.
  • Verificações com suas próprias assinaturas no formato de assinatura do PortEx

Suas próprias assinaturas

O PortexAnalyzerGUI verifica cada arquivo com suas próprias assinaturas, além das assinaturas que acompanham o PortEx. Escreva-as no formato de assinatura do PortEx e salve-as como arquivos .sig na pasta signatures ao lado do programa, por exemplo:

[My packer]
pattern = 60 BE ?? ?? ?? ?? 8D BE
at = entrypoint
type = packer
  • Todos os arquivos .sig da pasta são carregados, subpastas não. Configurações > Assinaturas abre a pasta, cria-a se necessário, e permite escolher outra pasta.
  • Quando você abre um arquivo, arquivos .sig alterados são carregados novamente. Recarregar assinaturas na visualização de Assinaturas ou no menu Configurações carrega-os novamente e verifica o arquivo aberto com eles.

SO e JRE suportados

Testo este programa no Linux e no Windows. Mas ele deve funcionar em qualquer SO com JRE versão 17 ou superior.

Compilação

Você precisa de um JDK 17 ou superior e do Maven. O PortEx é baixado do Maven Central.

mvn package
java -jar target/PortexAnalyzerGUI-<version>-jar-with-dependencies.jar
  • Testes que precisam de amostras PE as leem de ../PortEx/portextestfiles e são ignorados se a pasta não existir. -Dportex.testfiles=<folder> as lê de outra pasta, -DskipTests ignora todos os testes.
  • Para compilar com sua própria build do PortEx, execute sbt publishM2 na pasta do PortEx e passe a versão dele, por exemplo mvn package -Dportex.version=6.0.1-SNAPSHOT.

Futuro

Vou incluir cada vez mais recursos que o PortEx já oferece.

Esses recursos incluem, entre outros:

  • visualização personalizada
  • extração e conversão de ícones para arquivos .ICO
  • dump de seções, recursos
  • exportação de relatórios para txt, json, csv

Alguns desses recursos já são oferecidos pela versão CLI do PortexAnalyzer, que você pode encontrar aqui: PortexAnalyzer CLI

Doações

Desenvolvo o PortEx e o PortexAnalyzer como hobby no meu tempo livre. Se você gostar, considere me pagar um café: https://ko-fi.com/struppigel

Autor

Karsten Hahn

Twitter: @Struppigel

Mastodon: [email protected]

Youtube: MalwareAnalysisForHedgehogs

Licença

Licença

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





