
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit
 phith0n/zkar
Analisador de protocolo de serialização Java baseado em Go que analisa, despeja e gera payloads de desserialização com suporte para gadgets ysoserial…
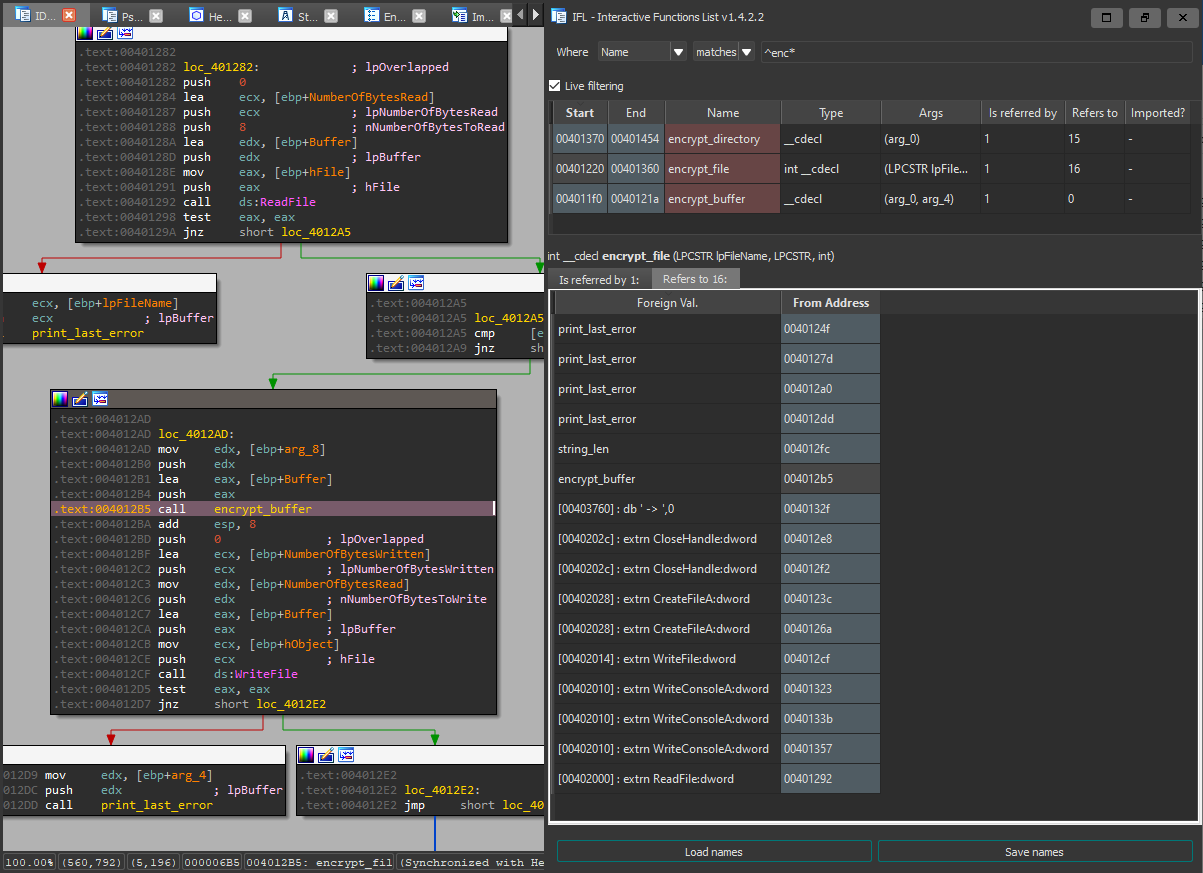 hasherezade/ida_ifl
IFL - Lista Interativa de Funções (plugin para IDA Pro)
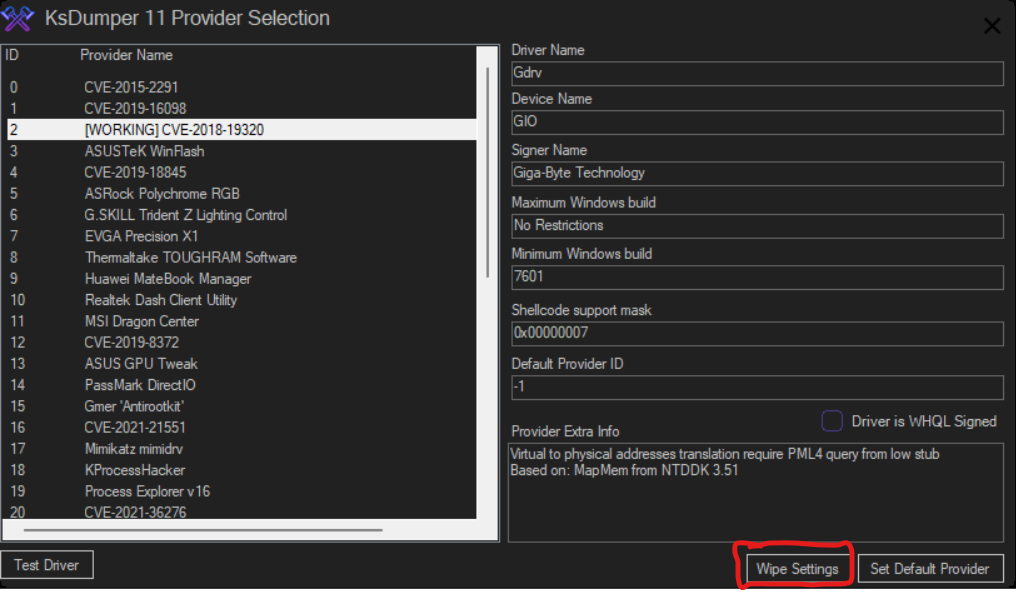 mastercodeon314/ksdumper-11
Um renascimento do clássico e lendário KsDumper
 instlatx64/instlatx64
Base de dados abrangente de tabelas de instruções x86/x64, latências e detalhes de microarquitetura para análise de desempenho de CPU e engenharia…
 droidefense/engine
Droidefense: Framework Avançado de Análise de Malware Android
 colton1skees/dna
Framework de análise estática de binários baseado em LLVM
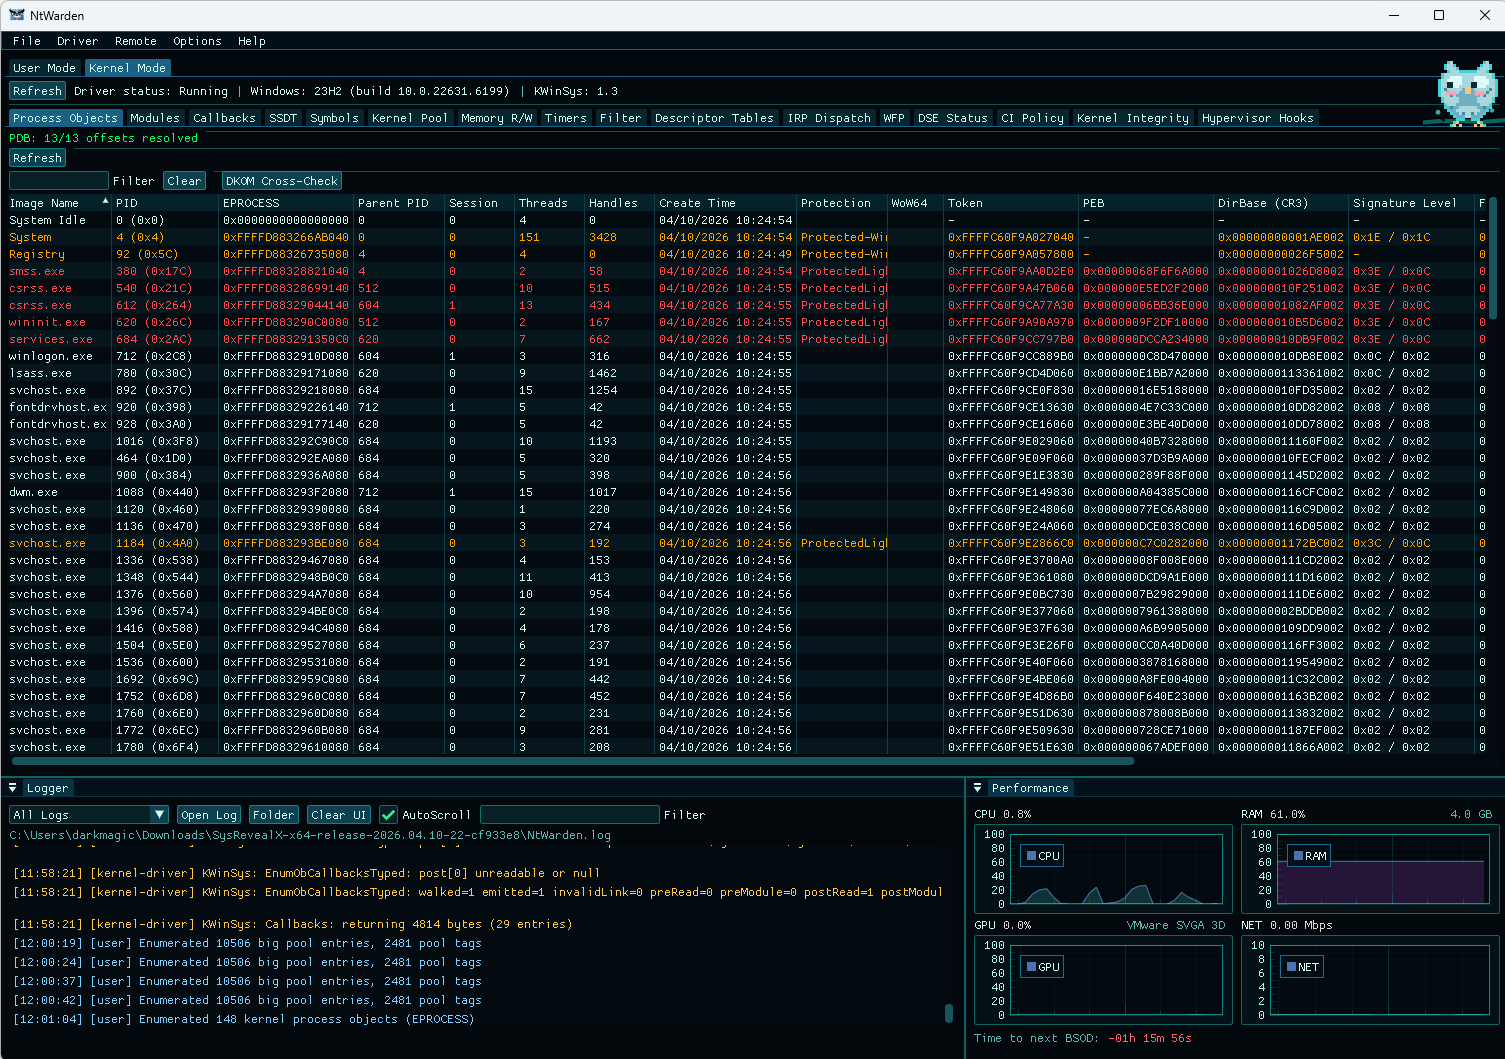 mrt4ntr4/ntwarden
# Kit de Análise e Pesquisa para Windows
 skylined/bugid
Detecte, analise e identifique de forma única falhas em aplicativos Windows.
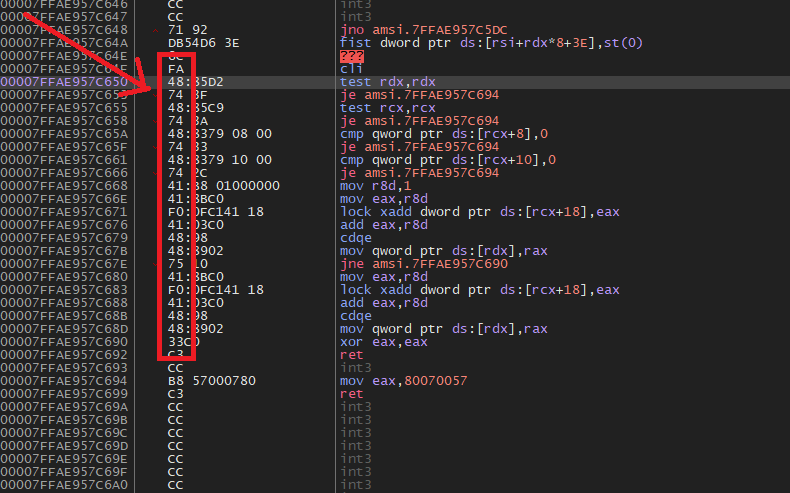 zeromemoryex/amsi-killer
Lifetime AMSI bypass
 bazad/ida_kernelcache
Um Toolkit IDA para análise de kernelcaches do iOS.
 dsecurity/efiseek
Plugin do Ghidra que automatiza a análise de firmware UEFI identificando GUIDs conhecidos, protocolos, manipuladores de SMI e funções de interrupção,…
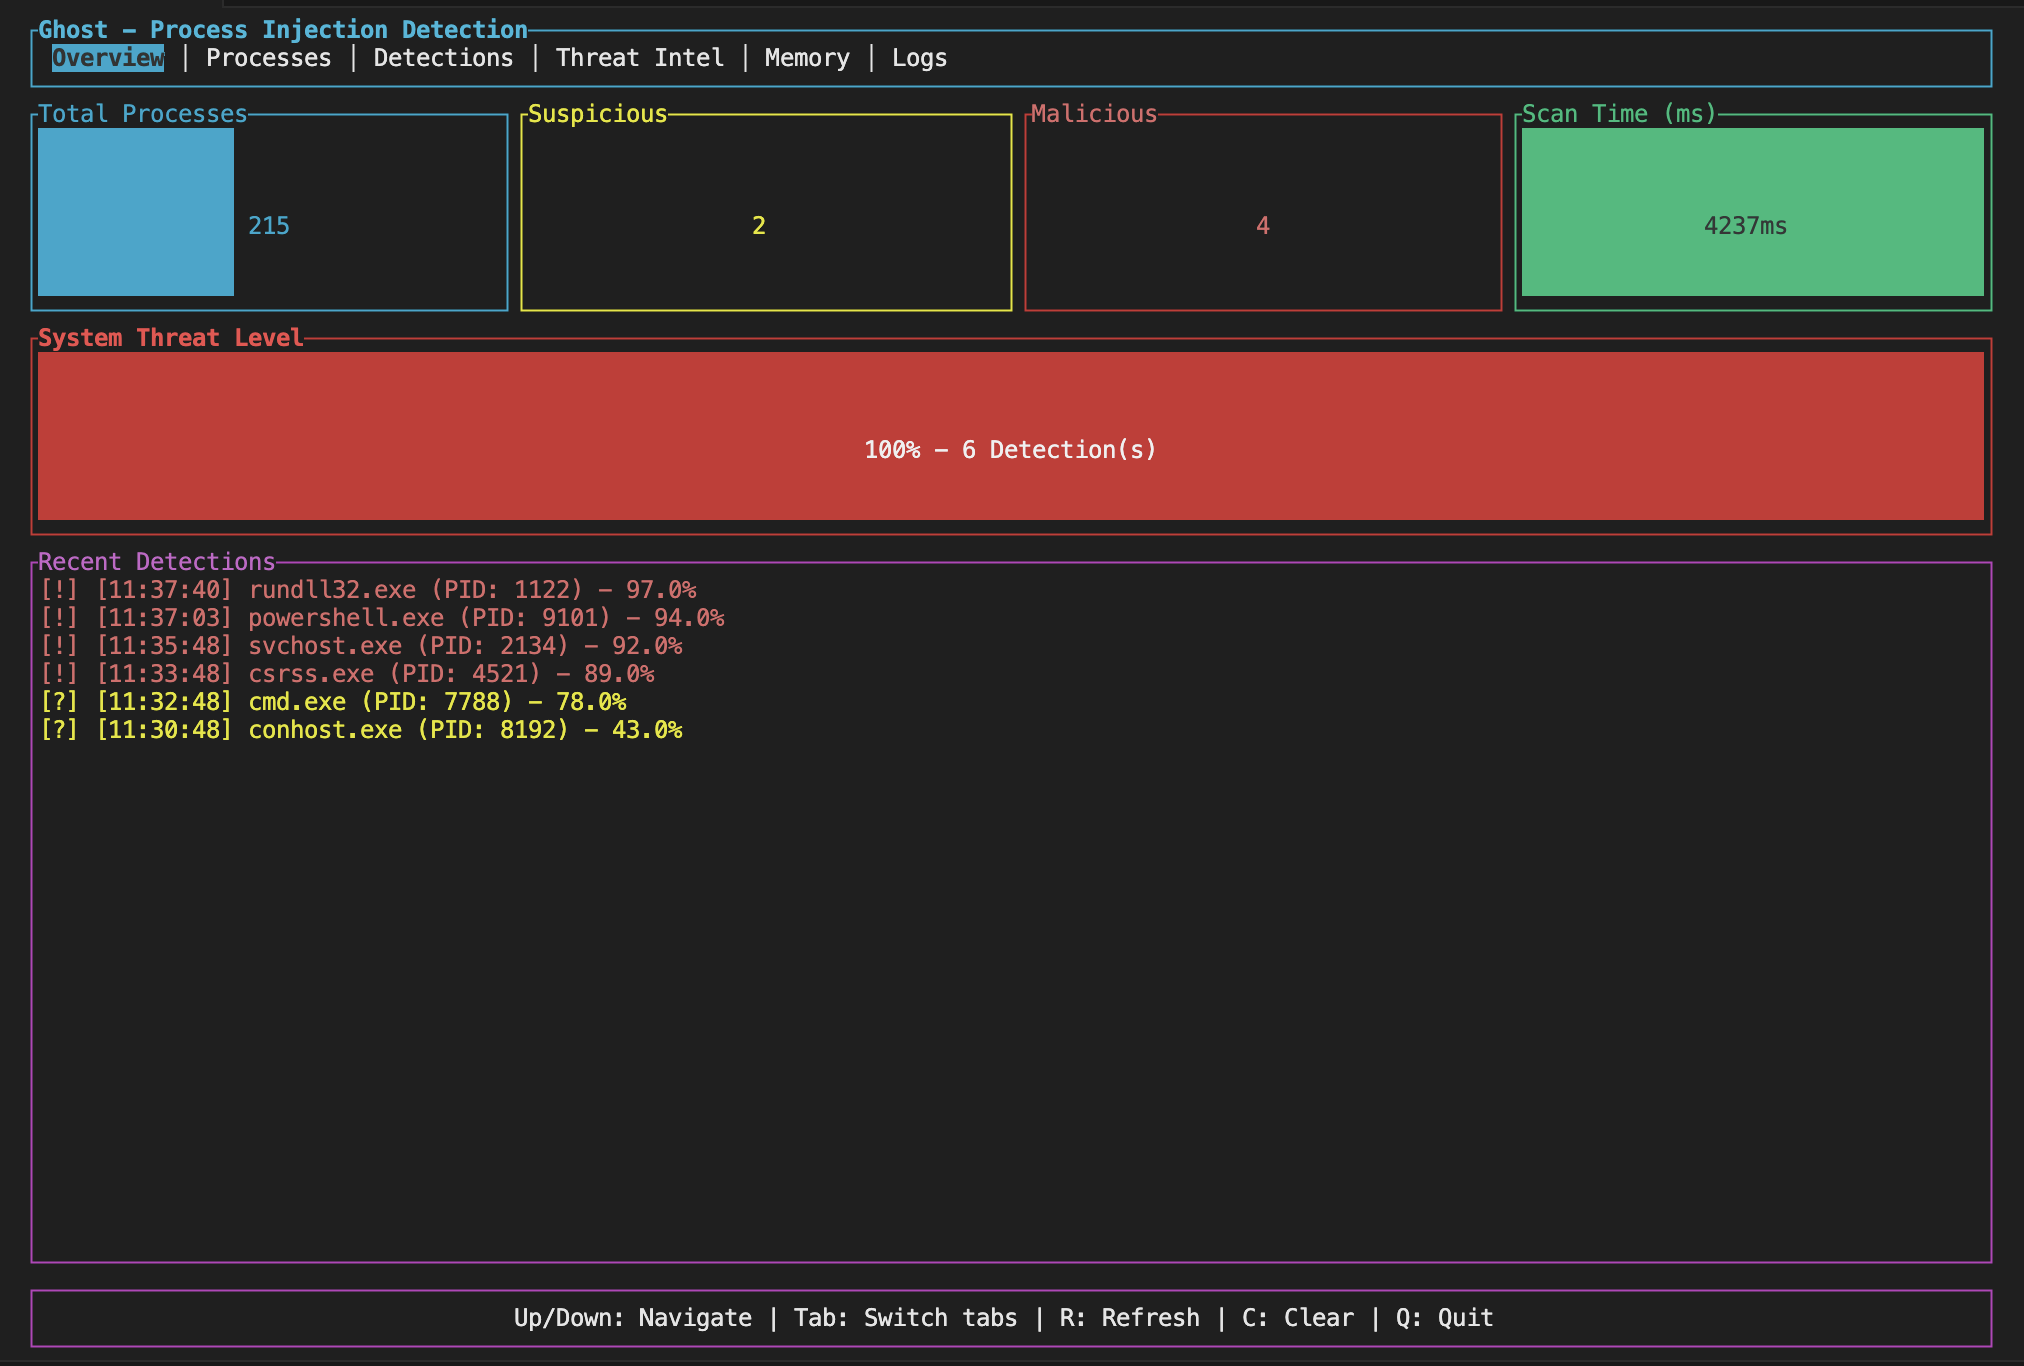 pandaadir05/ghost
Detecta injeção de processo e manipulação de memória usadas por malware. Encontra regiões RWX, padrões de shellcode, hooks de API, sequestro de…
 kudaes/dinvoke_rs
Invoque dinamicamente código não gerenciado arbitrário
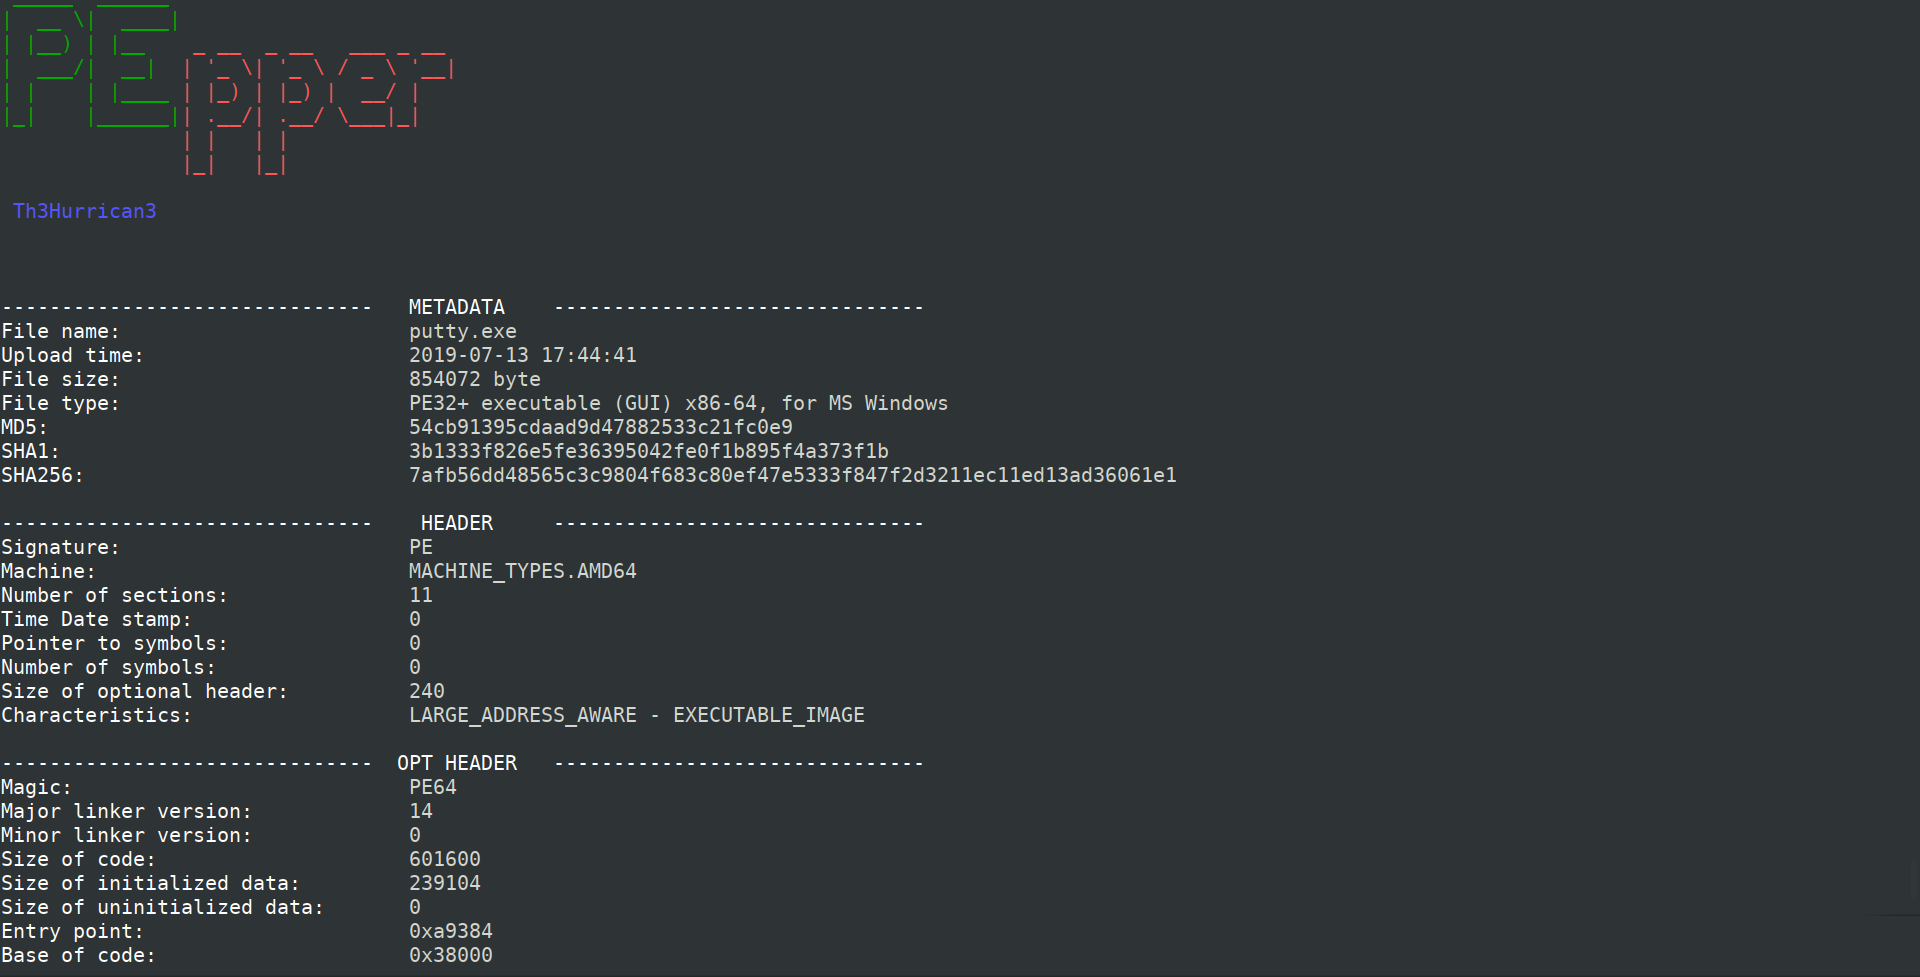 0x0be/pepper
Um script de código aberto para realizar análise estática de malware em Portable Executable
 ghostvectoracademy/dllhijackhunter
Descoberta, Validação e Confirmação Automatizada de DLL Hijacking. Transformando configurações incorretas locais em caminhos de ataque armados e…
 hugsy/gdb-static
Repositório público de GDB e GDBServer compilados estaticamente
 czs108/windows-pe-packer
🗜️ Um empacotador para arquivos executáveis Windows x86 escrito em C e Assembly Intel x86. O novo arquivo após o empacotamento pode dificultar a…
 emproof-com/workshop_firmware_reverse_engineering
Workshop sobre engenharia reversa de firmware








