
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit
 michaelweber/macrome
Leitor/Gravador de Documentos de Macro do Excel para Red Teamers e Analistas
 xyrem/hyperdeceit
HyperDeceit é a biblioteca definitiva tudo-em-um que emula o Hyper-V para Windows, dando a você a capacidade de interceptar e manipular tarefas do…
 jjyg/metasm
Este é o repositório principal do metasm, um montador / desmontador / compilador gratuito escrito em ruby
 last-emo-boy/rikune
Servidor MCP para engenharia reversa de executáveis Windows e formatos binários. Combina triagem estática, recuperação de funções assistida por…
 0xm3r/cgpwn
Uma VM leve para hacking de hardware, RE (fuzzing, symEx, exploração etc) e tarefas de wargaming
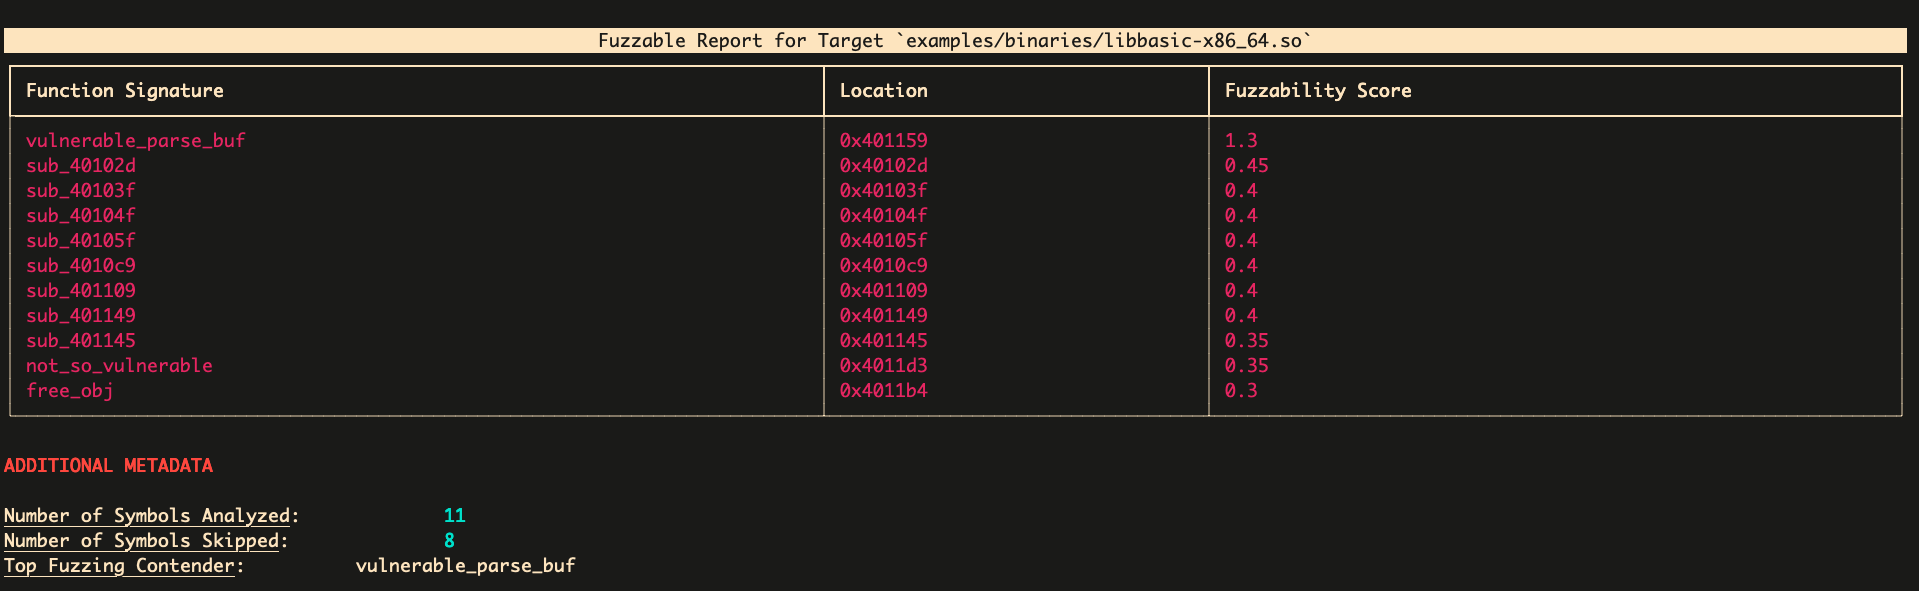 ex0dus-0x/fuzzable
Framework de análise estática que identifica alvos de funções fuzzáveis em código fonte e binários, gera modelos de harness e se integra com AFL++ e…
 snare/ida-efiutils
Alguns scripts para IDA Pro para auxiliar na engenharia reversa de binários EFI
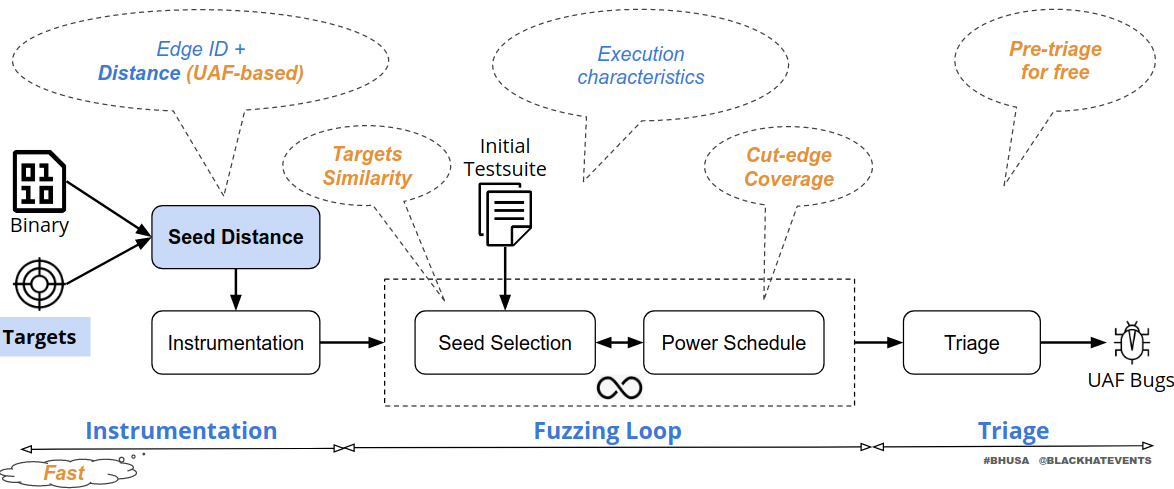 strongcourage/uafuzz
Fuzzer direcionado em nível binário, especializado na detecção de vulnerabilidades Use-After-Free por meio de métricas de entrada sensíveis à…
 pagalaxylab/unifuzzer
Uma ferramenta de fuzzing para binários de código fechado baseada em Unicorn e LibFuzzer
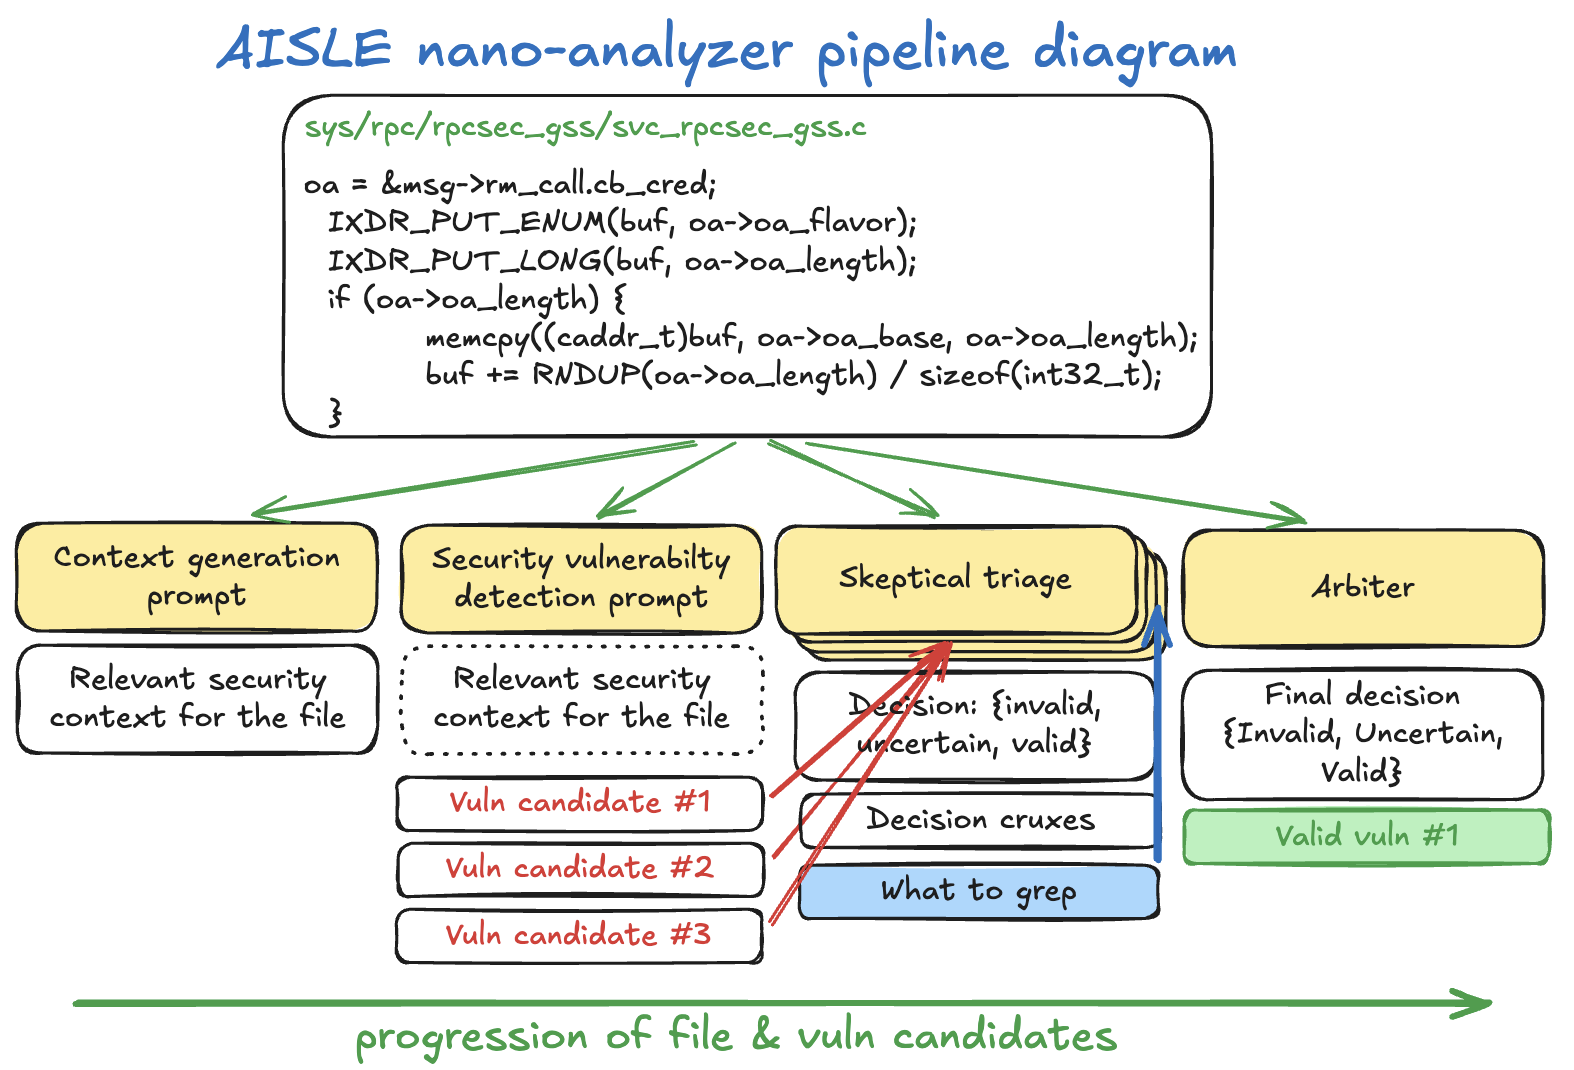 weareaisle/nano-analyzer
Um scanner minimalista de vulnerabilidades zero-day baseado em LLM, da AISLE.
 quarkslab/binbloom
Software de análise de firmware binário bruto
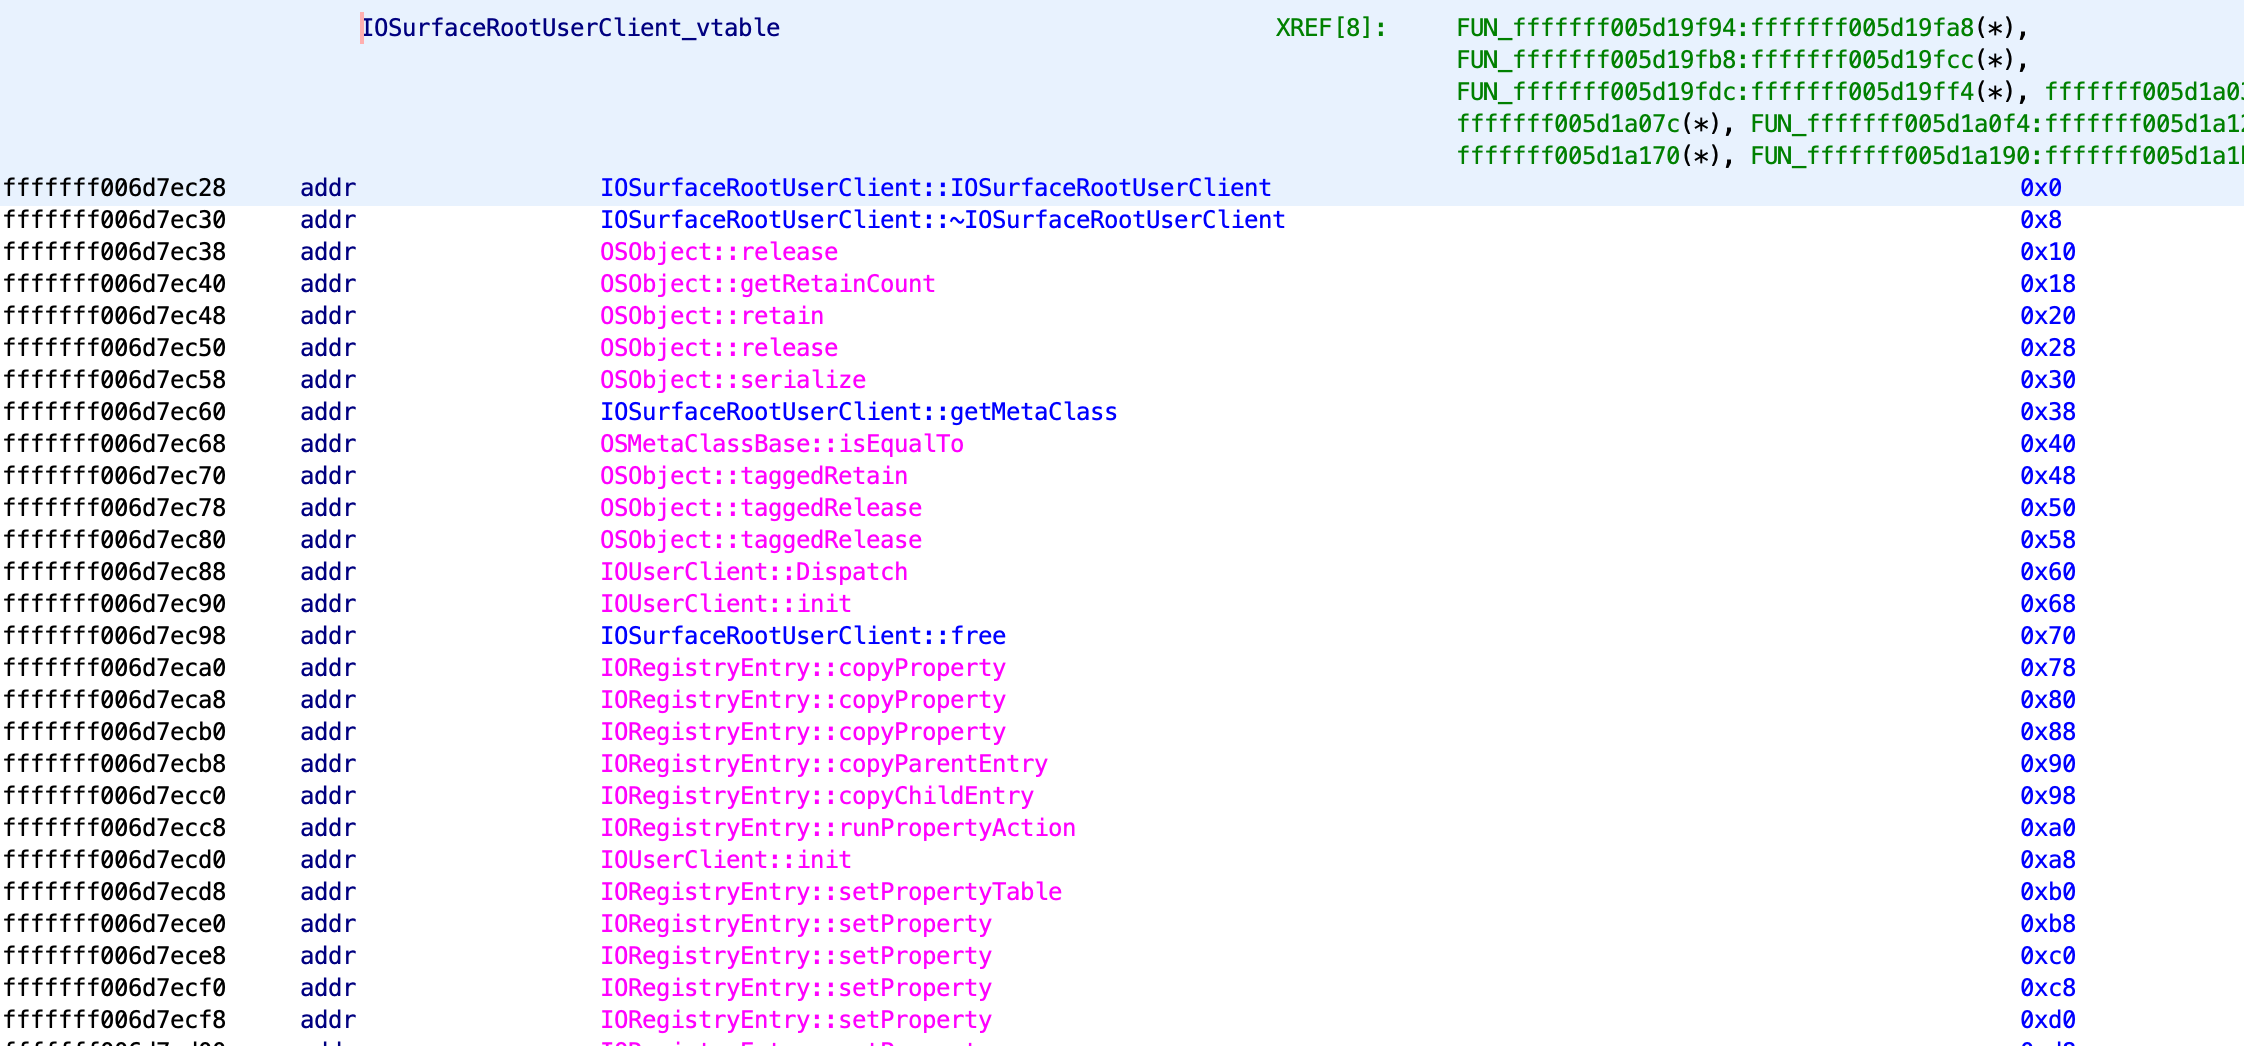 0x36/ghidra_kernelcache
um framework Ghidra para engenharia reversa do kernelcache do iOS
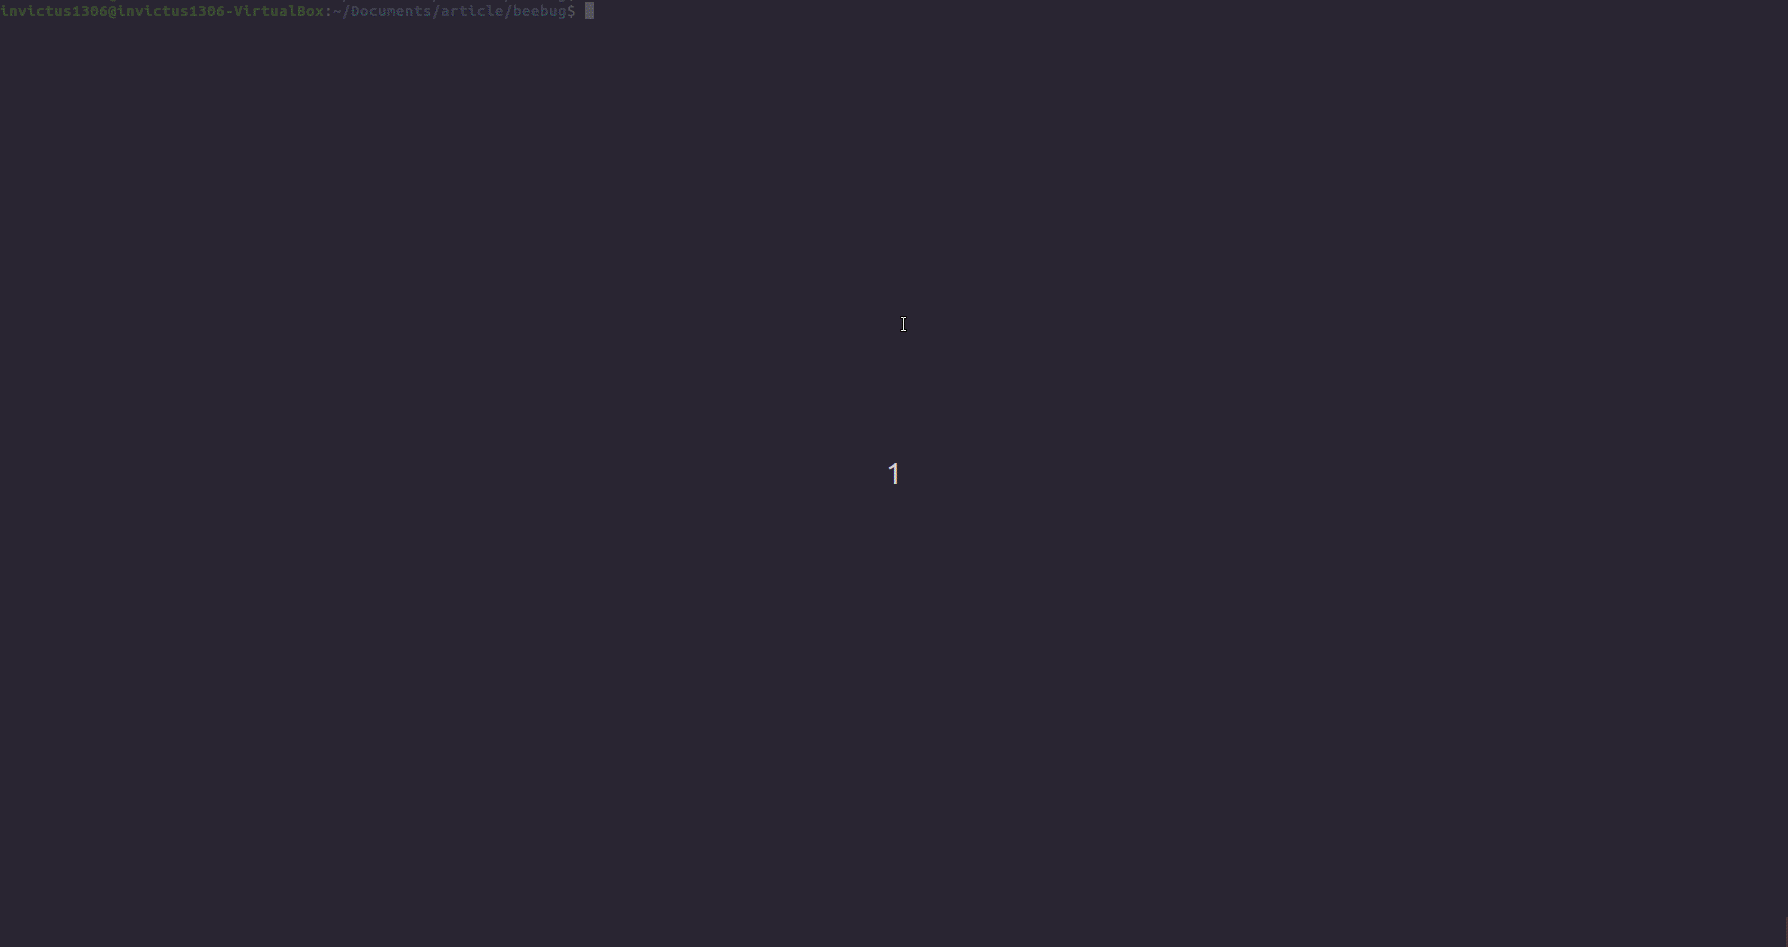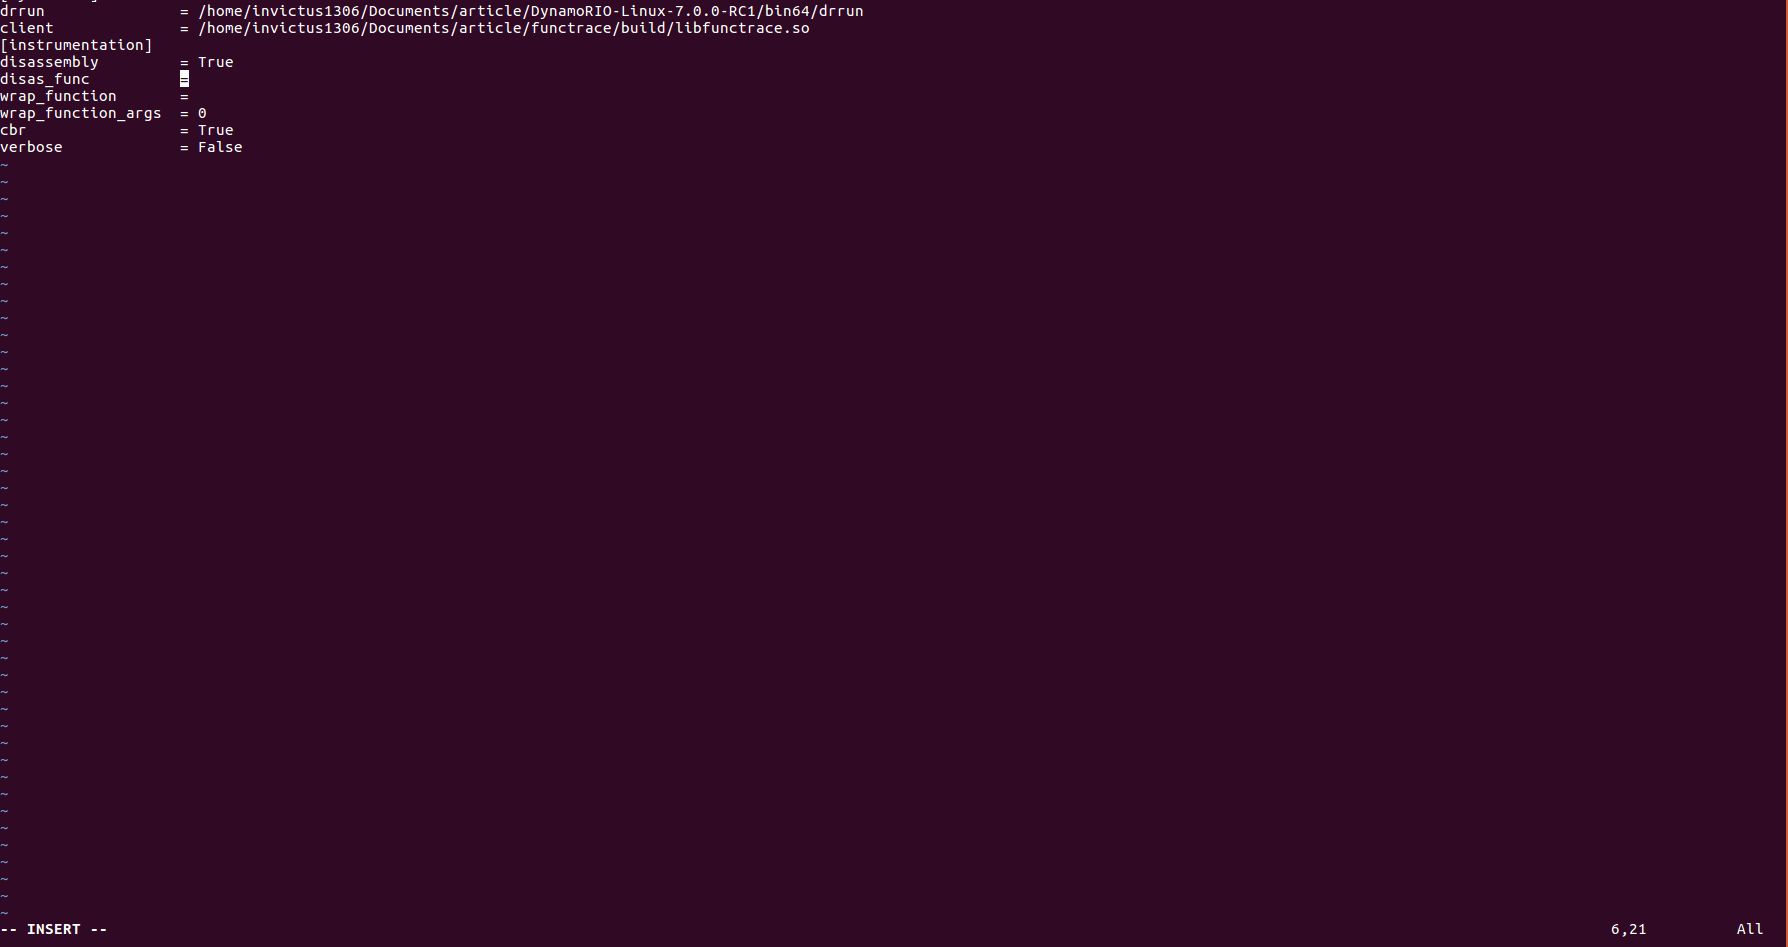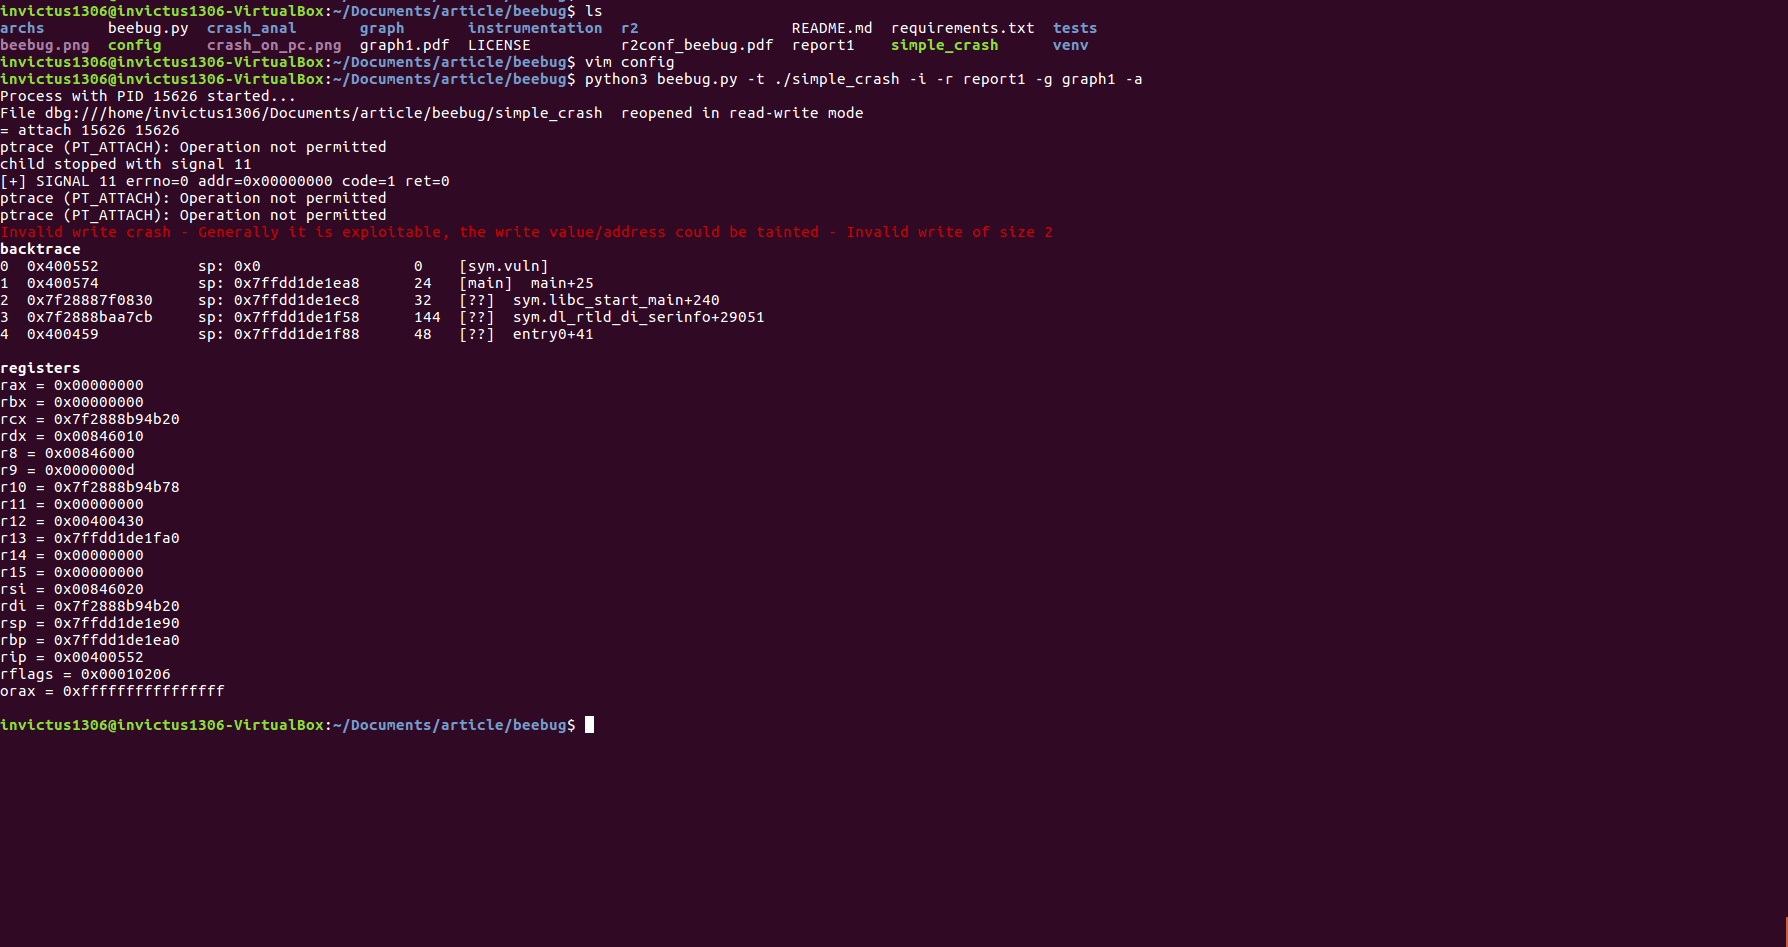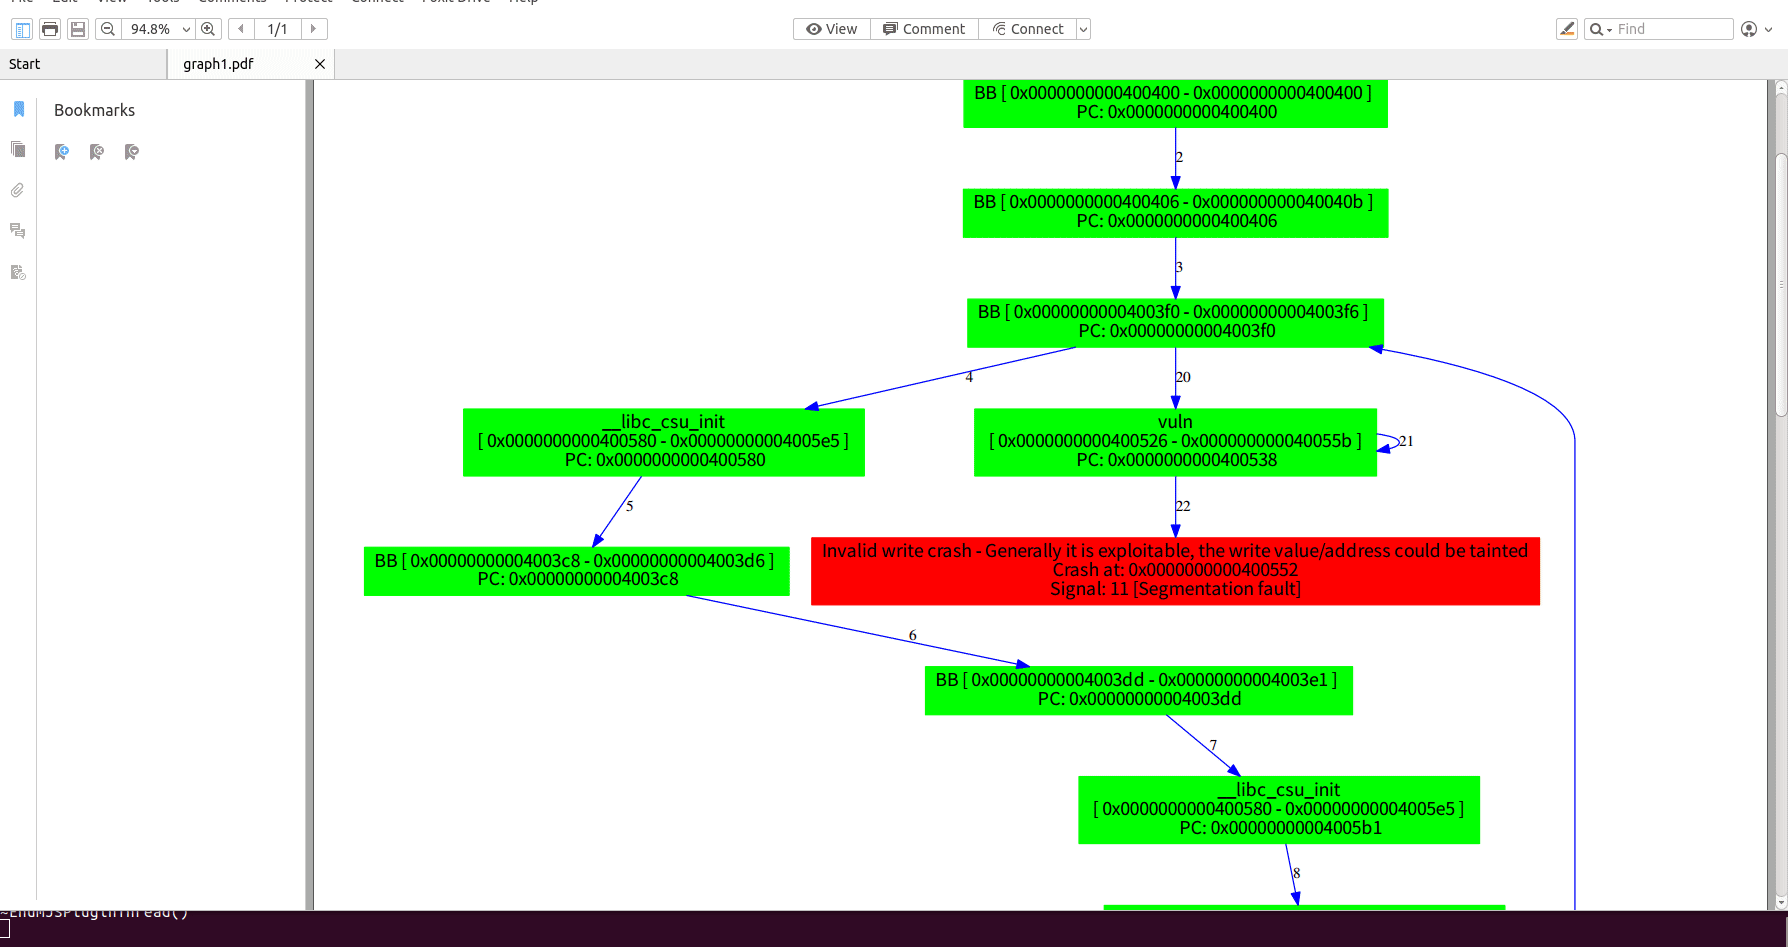 invictus1306/beebug
Uma ferramenta para verificar explorabilidade
 mrphrazer/binary-ninja-headless-mcp
Servidor MCP Headless do Binary Ninja — fornecendo a agentes de IA capacidades profundas de engenharia reversa por meio de 180 ferramentas.
 therealdreg/anticuckoo
Uma ferramenta para detectar e derrubar o Cuckoo Sandbox
 cerbersec/ares
O Project Ares é um carregador de Prova de Conceito (PoC) escrito em C/C++ baseado na técnica Transacted Hollowing
 sjkim1127/reversecore_mcp
Um servidor MCP com foco em segurança que capacita agentes de IA a realizar engenharia reversa automatizada, análise de malware, perícia forense,…
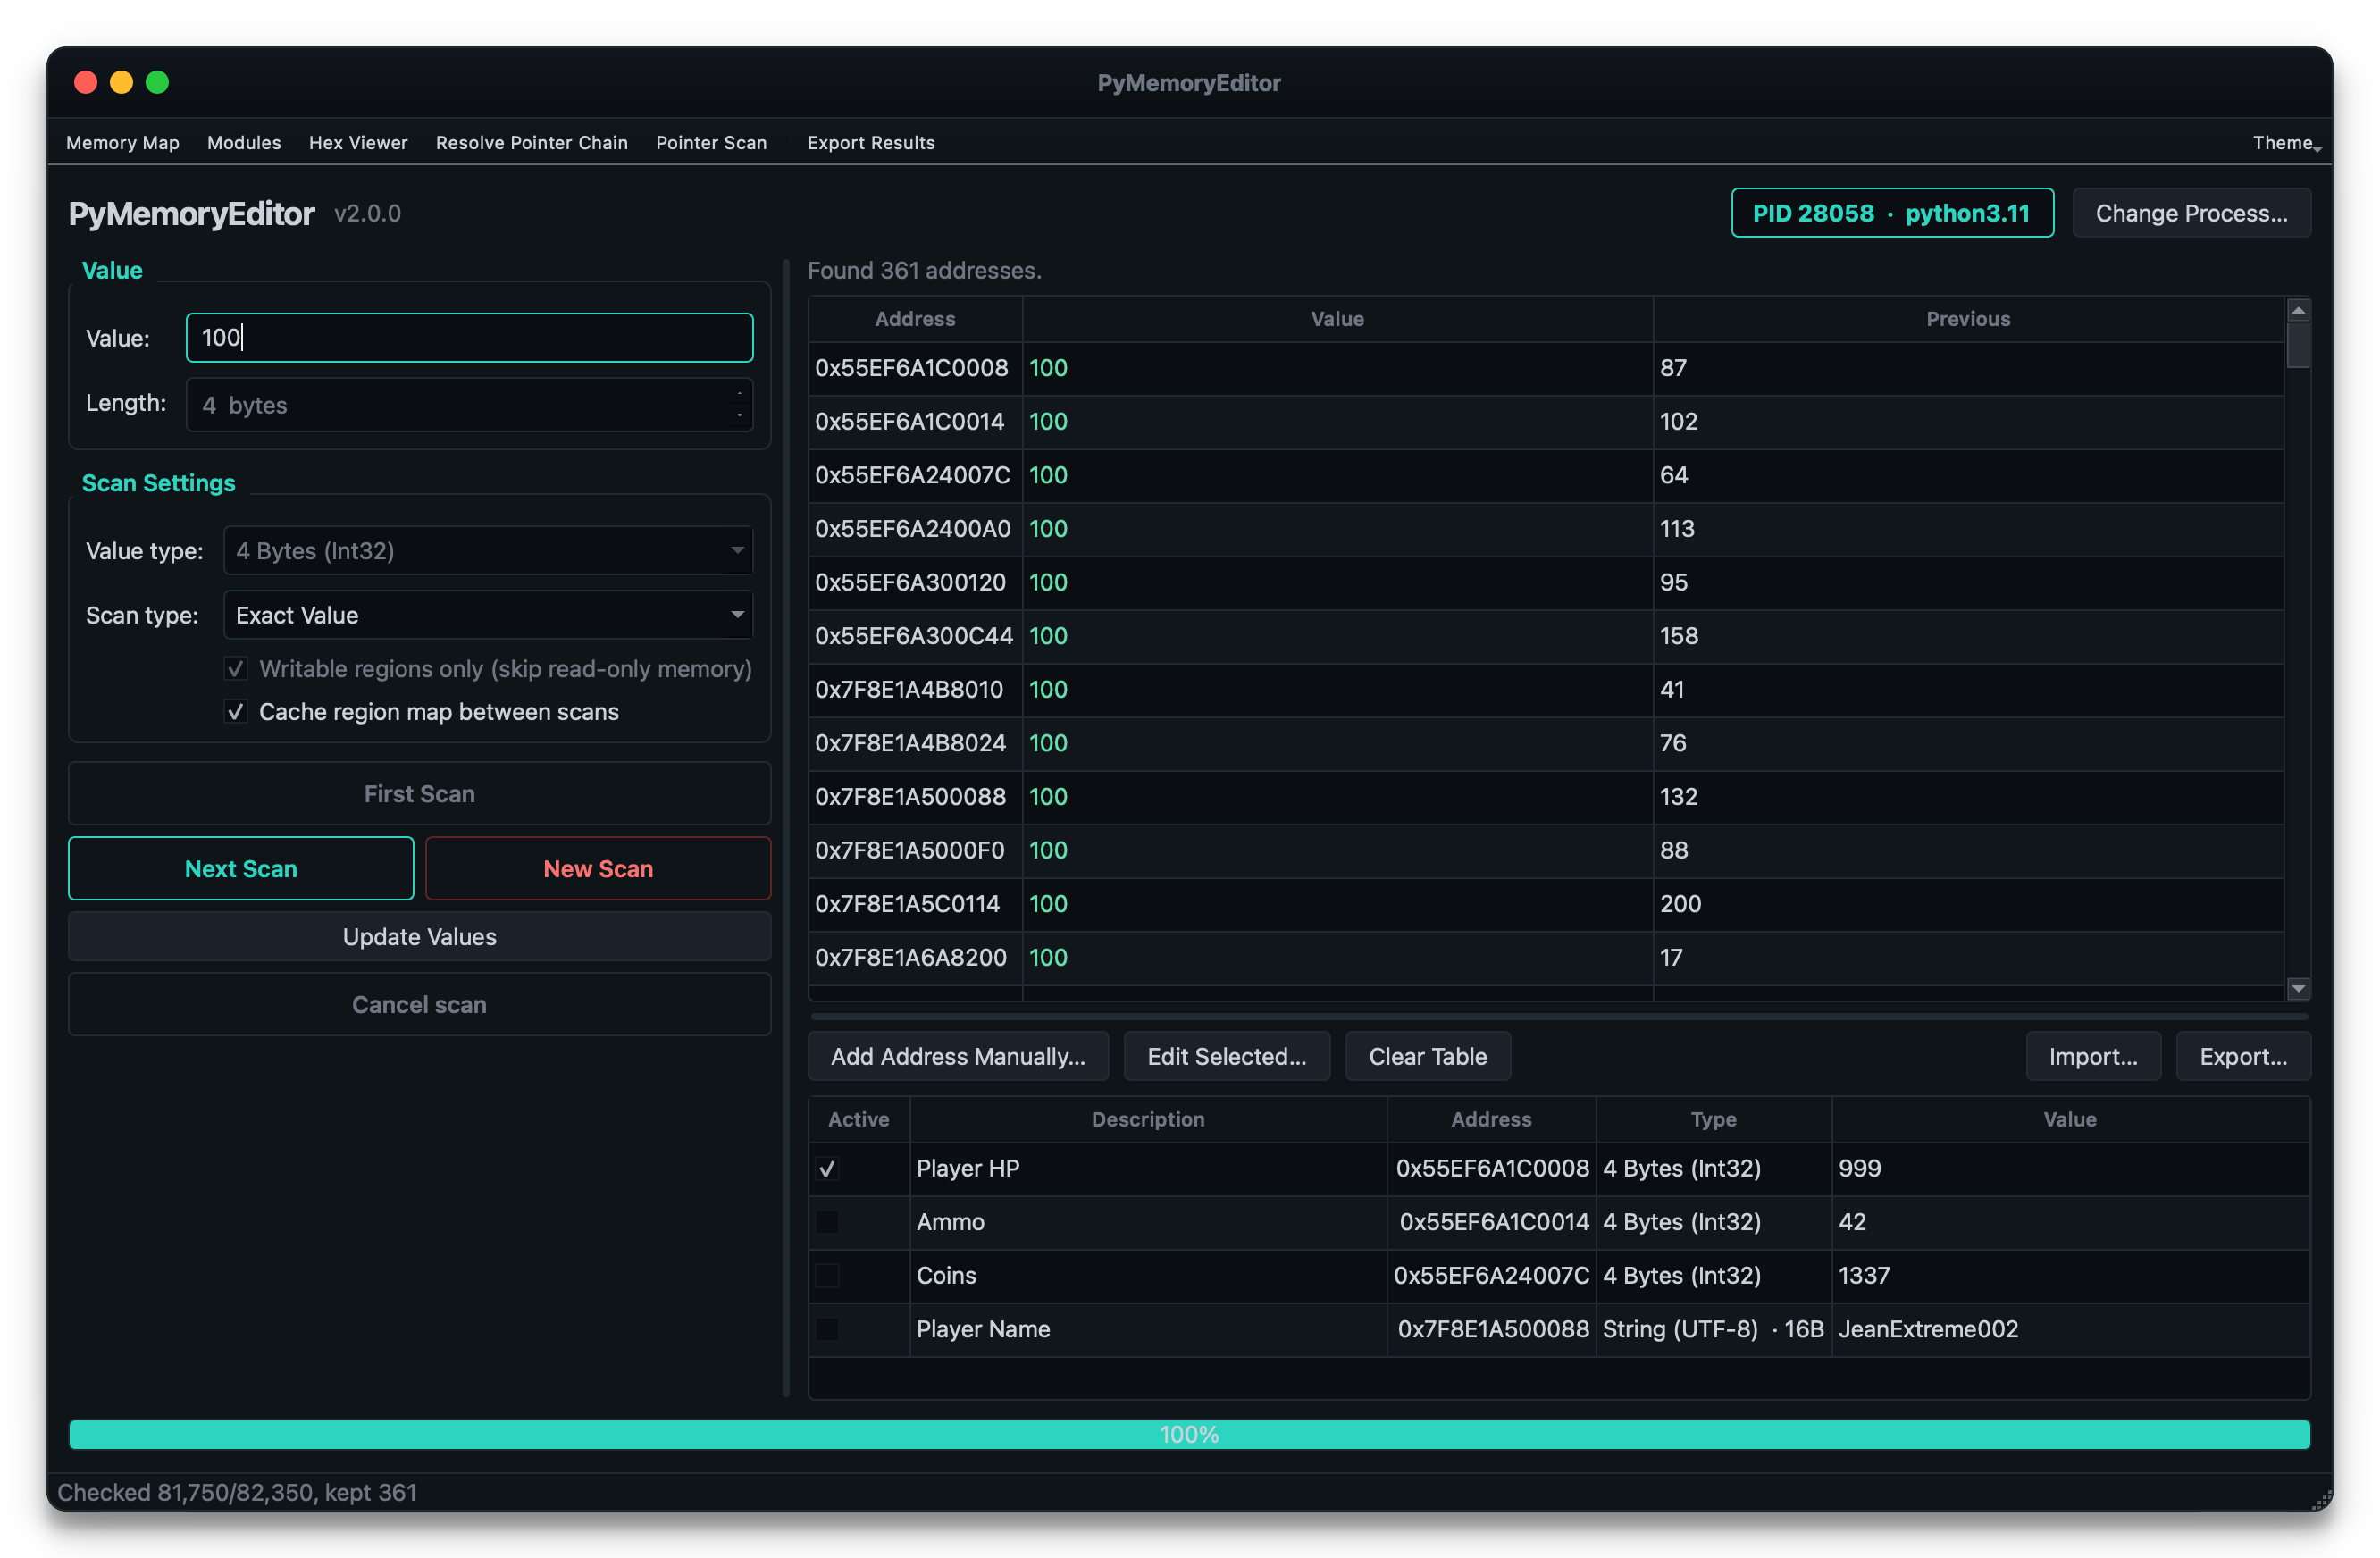 jeanextreme002/pymemoryeditor
Uma biblioteca, aplicação e MCP em Python puro que permite inspecionar, modificar e pesquisar a memória de qualquer processo em execução em poucas…








