Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Windows-PE-Packer — 🗜️ Um empacotador para arquivos executáveis Windows x86 escrito em C e Assembly Intel x86. O novo arquivo após o empacotamento pode dificultar a engenharia reversa(uma ferramenta de empacotamento para executáveis Windows x86 desenvolvida em C e Assembly Intel x86, o novo arquivo após empacotamento pode dificultar a engenharia reversa) | Kitploit
Ferramentas/GitHubGitHub/czs108/windows-pe-packer
Geração de PayloadsExploraçãoEngenharia ReversaAnálise de Binários
GitHubczs108/windows-pe-packer

Windows-PE-Packer

Ver Repositório
3655544há 2 anosRevisado pelo Kitploit

Sobre

🗜️ Um empacotador para arquivos executáveis Windows x86 escrito em C e Assembly Intel x86. O novo arquivo após o empacotamento pode dificultar a engenharia reversa(uma ferramenta de empacotamento para executáveis Windows x86 desenvolvida em C e Assembly Intel x86, o novo arquivo após empacotamento pode dificultar a engenharia reversa)

Compartilhar

Windows PE Empacotador

C MASM CMake Windows License

Idiomas

  • Inglês
  • Chinês (Simplificado)

Introdução

test-helloworld

PE-Packer é um empacotador simples para arquivos Windows PE. O novo arquivo PE após o empacotamento pode dificultar o processo de engenharia reversa.

Ele fará as seguintes ações ao empacotar um arquivo PE:

  • Transformar a tabela de importação original.
  • Criptografar seções.
  • Limpar nomes de seções.
  • Instalar o shell-entry.

Ao executar um arquivo PE empacotado, o shell-entry descriptografará e carregará o programa original da seguinte forma:

  • Descriptografar seções.
  • Inicializar a tabela de importação original.
  • Realocação.

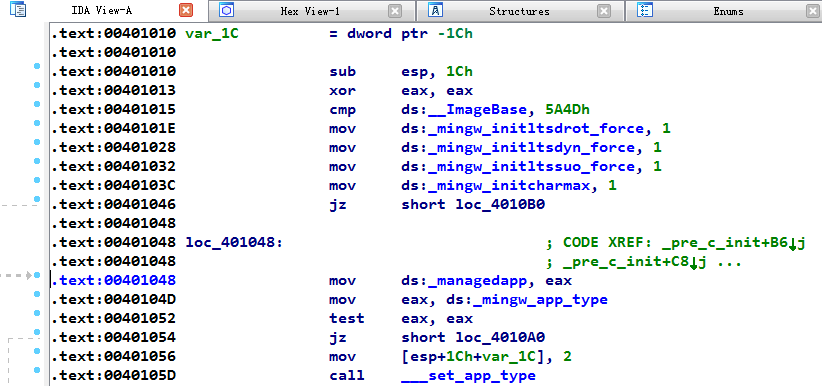
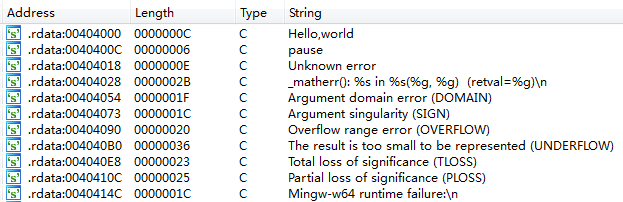
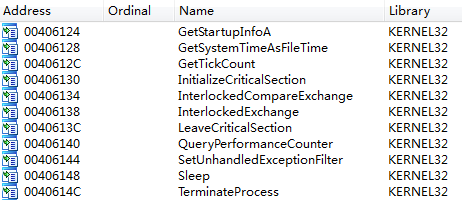
Antes do empacotamento, o uso de algumas ferramentas de desmontagem pode desmontar o arquivo executável para analisar o código, como o IDA Pro.

  • Desmontagem do código.

    code

  • Busca por strings constantes.

    string

  • Análise da tabela de importação.

    import-table

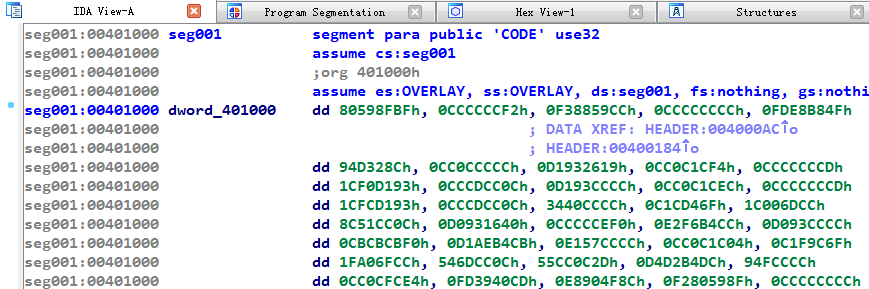
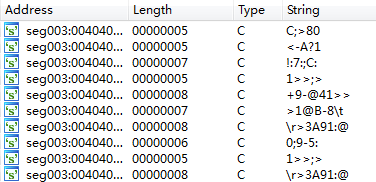
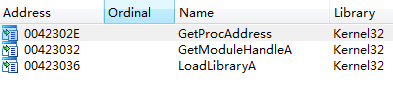
Após o empacotamento, a análise reversa será dificultada.

  • Desmontagem do código.

    packed-code

  • Busca por strings constantes.

    packed-string

  • Análise da tabela de importação.

    packed-import-table

Aviso

Este projeto é apenas uma demonstração para iniciantes estudarem o Formato PE do Windows e a Linguagem Assembly. Ele ainda apresenta alguns problemas de compatibilidade e bugs que não podem ser usados na prática.

Primeiros Passos

Pré-requisitos

O projeto deve ser configurado para Windows 32 bits e atualmente só pode processar programas .exe de 32 bits.

  • Instalar o MASM32.
  • Instalar o MinGW-w64, selecionar a arquitetura i686.
  • Instalar o CMake.
  • Definir as variáveis de ambiente PATH dessas três ferramentas.

Compilação

mkdir -p build
cd build
cmake .. -D CMAKE_C_COMPILER=gcc -G "MinGW Makefiles"
cmake --build .

Ou execute o arquivo build.ps1 diretamente:

PS> .\build.ps1

Uso

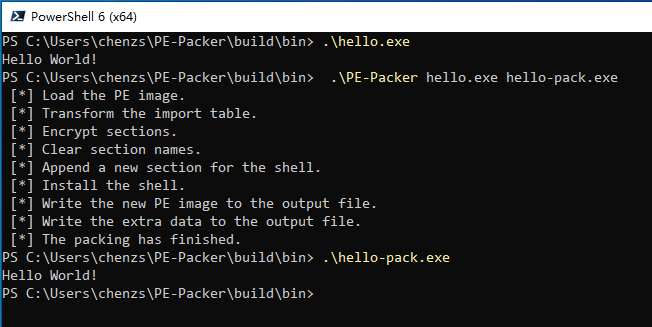
Para empacotar um programa, você deve especificar o nome de entrada e o nome de saída.

PE-Packer <input-file> <output-file>

Por exemplo:

PE-Packer hello.exe hello-pack.exe

Documentos

Você pode usar o Doxygen para gerar o documento.

Referências

  • 《加密与解密(第3版)》段钢
  • PE Format - Windows Dev Center

Licença

Distribuído sob a Licença MIT. Consulte LICENSE para mais informações.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →