
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise de Binários — Página 21 | Kitploit
Categorias

Análise de Binários

Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 10h 25m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khá 6h 29m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khá 1 mês
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khá 3 meses
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khá 2 dias
angr preview#6

angr

GitHubangr/angr
9.0khá 8h 16m
capa preview#7

capa

GitHubmandiant/capa
6.1khá 1 dia
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khá 15h 9m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khá 4 dias
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khá 22 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1649 resultados
DarunGrim preview

DarunGrim

GitHubohjeongwook/darungrim

Uma ferramenta de análise de patches
static-analysisvulnerability-analysisreverse-engineering+2
365há 6 anos
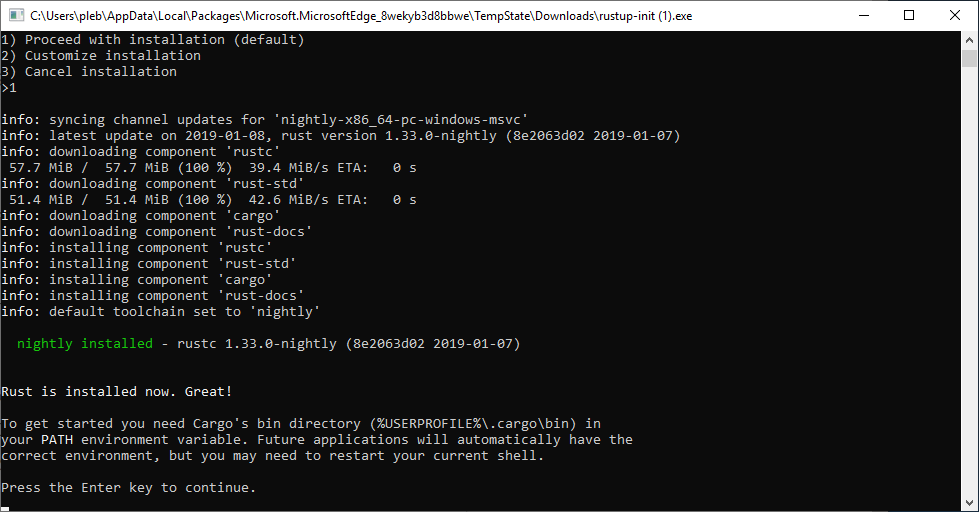
windiff preview

windiff

GitHubergrelet/windiff

Ferramenta que permite comparar informações de símbolos, tipos e syscalls de binários do Microsoft Windows em diferentes versões do SO, usando uma…
vulnerability-analysisreverse-engineeringinformation-gathering+1
392há 1 dia
applepie preview

applepie

GitHubgamozolabs/applepie

Um hipervisor para fuzzing construído com WHVP e Bochs
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
384há 7 anos
rop-tool preview

rop-tool

GitHubt00sh/rop-tool

Uma ferramenta para ajudar você a escrever exploits binários
exploitationreverse-engineeringdebuggers+3
612há 7 anos
WFH preview

WFH

GitHubconscioushacker/wfh

Ferramenta de análise dinâmica baseada em Frida que identifica automaticamente vulnerabilidades de sideloading de DLL e sequestro de COM em…

dynamic-analysis-sandboxingexploitationfuzzing+1
436há 4 anos
Fermion preview

Fermion

GitHubfuzzysecurity/fermion

Fermion, um wrapper de elétron para Frida & Monaco.
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+4
700há 1 ano
dsync preview

dsync

GitHubpatois/dsync

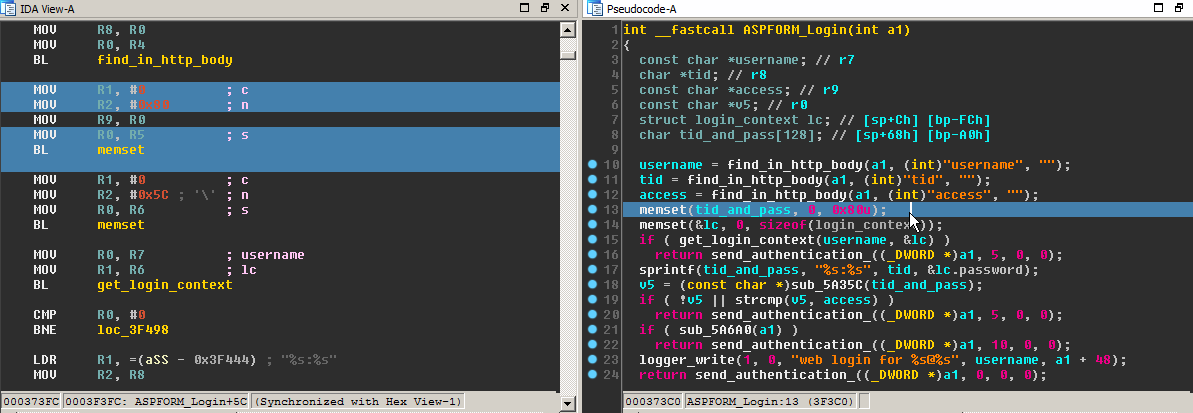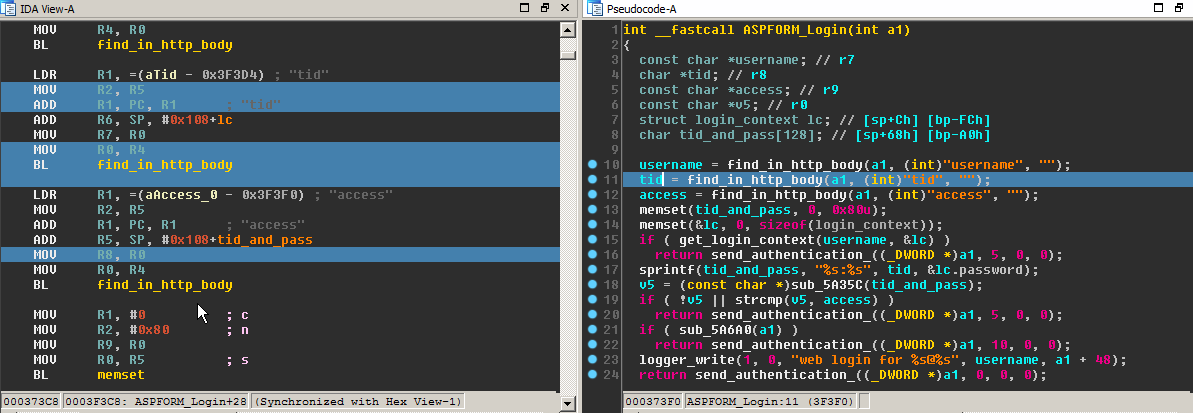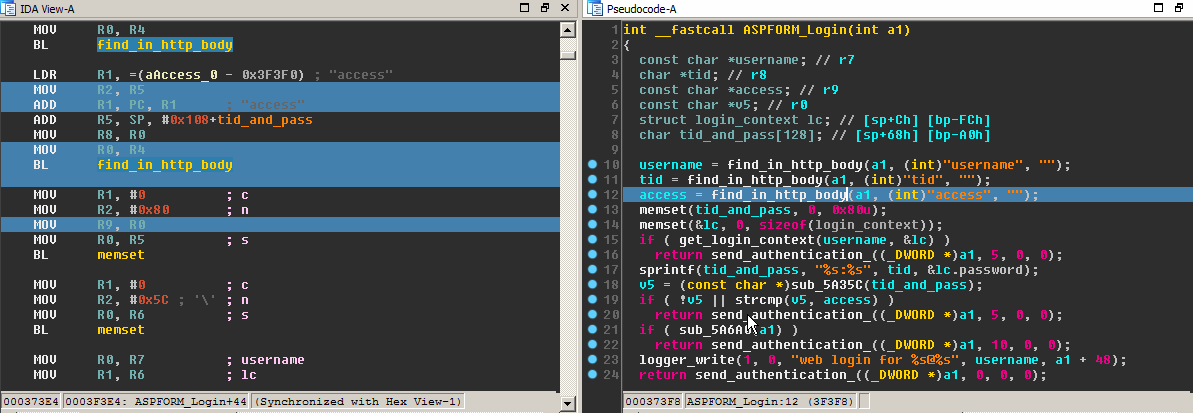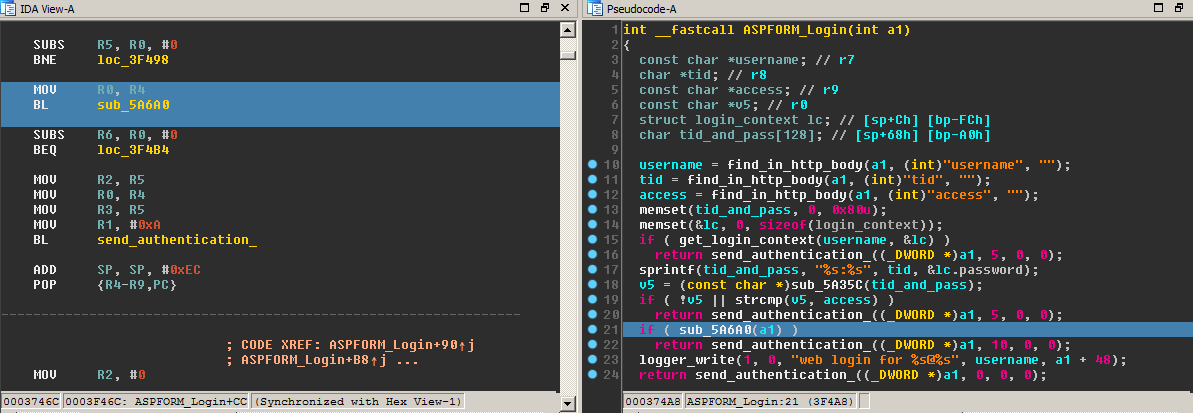
Plugin IDAPython que sincroniza as visualizações do desmontador e do descompilador
reverse-engineeringdebuggersbinary-analysis
458há 5 anos
DriverBuddy preview

DriverBuddy

GitHubnccgroup/driverbuddy

DriverBuddy é um script em IDA Python para auxiliar na engenharia reversa de drivers de kernel do Windows.
vulnerability-analysisreverse-engineeringbinary-analysis
383há 7 anos
firmware-reverse-engineering preview

firmware-reverse-engineering

GitHuborbitcurve/firmware-reverse-engineering

Habilidades de agente para extração de firmware, análise estática, engenharia reversa com Ghidra, emulação e relatórios de segurança, empacotadas…
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+5
229há 17 dias
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

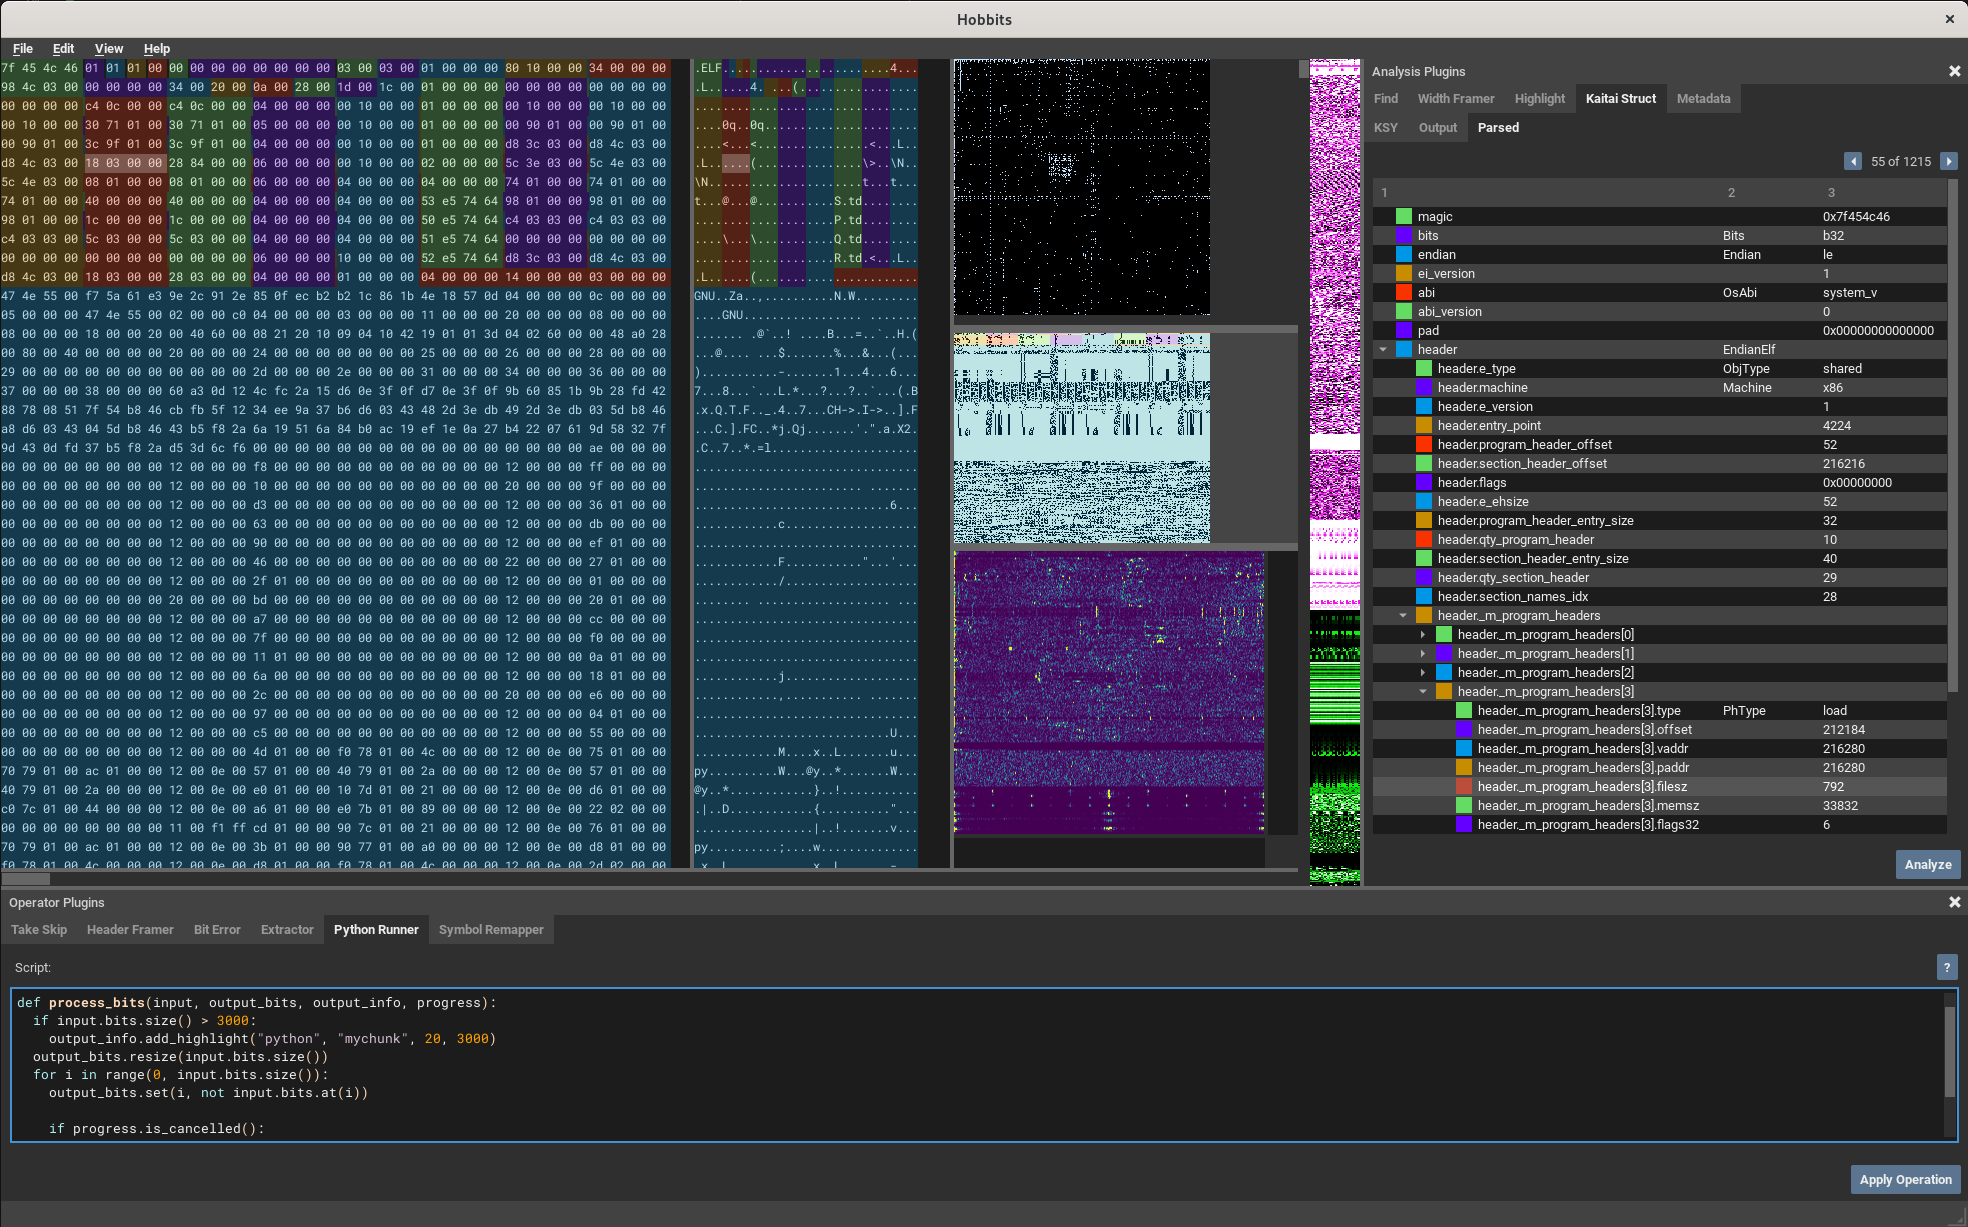
Uma GUI multi-plataforma para análise, processamento e visualização baseada em bits
reverse-engineeringforensicsdata-recovery+1
747há 1 ano
XenoScan preview

XenoScan

GitHubnickcano/xenoscan

Scanner de memória de código aberto escrito em C++
memory-forensicsexploitationreverse-engineering+2
369há 6 anos
metame preview

metame

GitHuba0rtega/metame

metame é um motor de código metamórfico para executáveis arbitrários
payload-generationreverse-engineeringmalware-analysis+2
605há 7 anos
Arkari preview

Arkari

GitHubkomimoe/arkari

Mais um ofuscador baseado em llvm baseado no goron.
defensive-toolsstatic-analysiscode-analysis+4
389há 1 mês
dex-oracle preview

dex-oracle

GitHubcalebfenton/dex-oracle

Um desofuscador Dalvik baseado em padrões que usa execução limitada para melhorar a análise semântica
android-securityreverse-engineeringmalware-analysis+1
504há 7 anos
VulFi preview

VulFi

GitHubaccenture/vulfi

Plugin do IDA Pro para pesquisa baseada em consultas dentro do binário, útil principalmente para pesquisa de vulnerabilidades.
static-analysisvulnerability-analysisreverse-engineering+1
669há 1 ano
idahunt preview

idahunt

GitHubnccgroup/idahunt

idahunt é um framework para analisar binários com o IDA Pro e caçar coisas no IDA Pro
embedded-systems-securityvulnerability-analysisreverse-engineering+4
393há 3 anos
zkar preview

zkar

GitHubphith0n/zkar

Analisador de protocolo de serialização Java baseado em Go que analisa, despeja e gera payloads de desserialização com suporte para gadgets ysoserial…
payload-generationvulnerability-analysisexploitation+1
653há 6 meses
ida_ifl preview

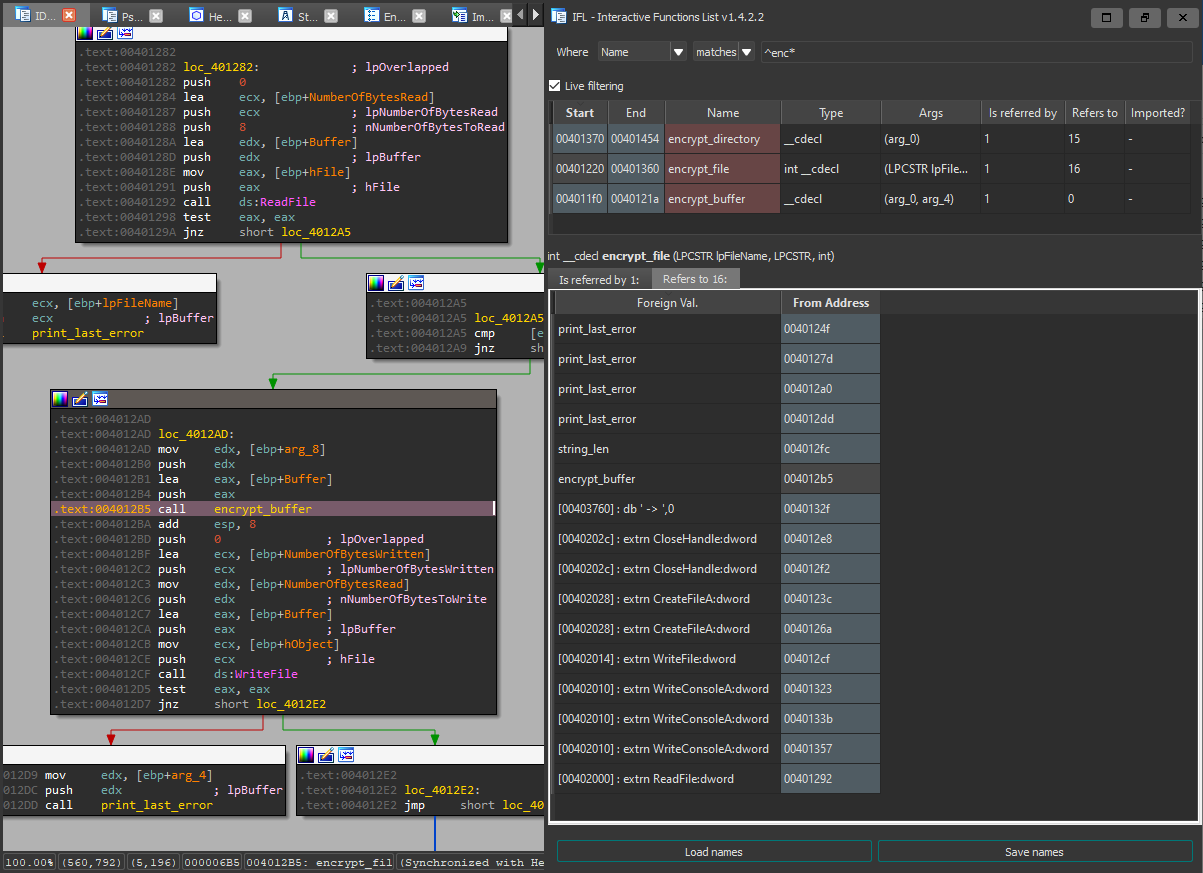
ida_ifl

GitHubhasherezade/ida_ifl

IFL - Lista Interativa de Funções (plugin para IDA Pro)

static-analysiscode-analysisreverse-engineering+2
499há 4 meses
Anterior1…202122…92Próximo








