
 #1
Ferramentas MFA, SSO, sem senha, biométricas e provedor de identidade.
Recomendado pelo Kitploit
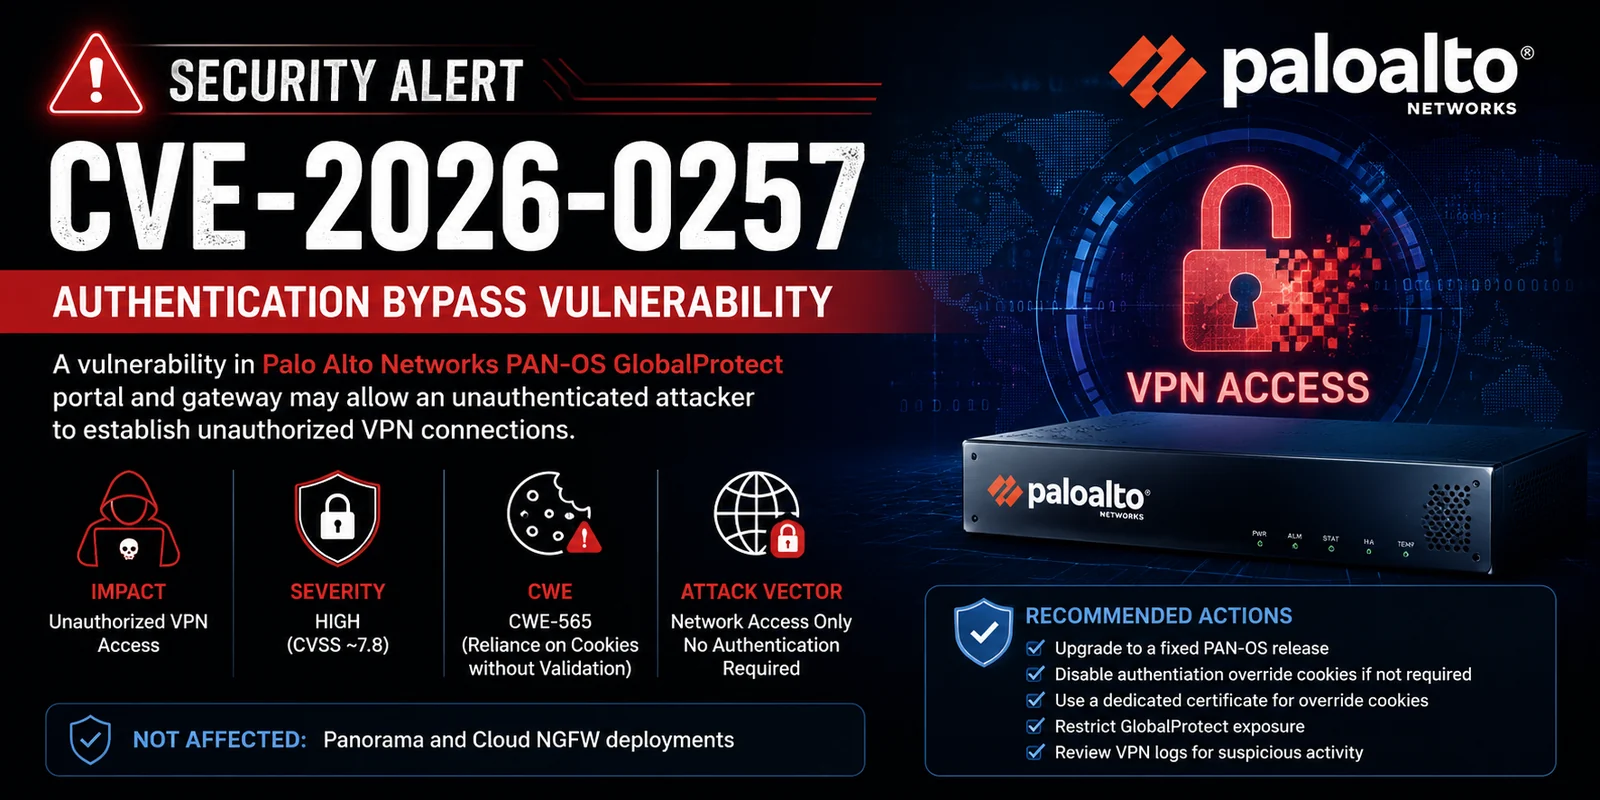
 0xredash/cve-2026-0257
Exploit em Python para CVE-2026-0257 que forja cookies de substituição de autenticação do GlobalProtect para contornar a autenticação do portal e…
 justlce/cve-2016-6210-exploit
OpenSSH Enumeração de Nome de Usuário - CVE-2016-6210
 0xblackash/cve-2026-0257
CVE-2026-0257
 shivshantp/cve-2025-2825-crushftp-authbypass
Bypass de Autenticação PoC para CVE-2025-2825 – Explorando CrushFTP 10.x
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: Registro não autorizado de organização via validação inadequada do token de convite
 und3sc0n0c1d0/cve-2022-40684
Utilitários para explorar a vulnerabilidade CVE-2022-40684 (FortiOS / FortiProxy / FortiSwitchManager - Bypass de autenticação na interface…
 gagaltotal/cve-2026-10523-ivanti-sentry
Ferramenta de detecção de prova de conceito para vulnerabilidades de bypass de autenticação e execução remota de código no Ivanti Sentry…
 ap0dexme0/cve-2026-49869
Verificador de Vulnerabilidade de Bypass de Autenticação do Kestra
 7ragnarok7/cve-2021-3754
Detalhes da vulnerabilidade e exploit para CVE-2021-3754
 murrez/cve-2026-8181
PoC CVE-2026-8181: Burst Statistics (3.4.0–3.4.1.1) bypass de autenticação. Ferramenta Python — varreduras de alvo único e múltiplo, workers com…
 st4rburn/public-passwd
Use CVE-2026-46333 e CVE-2026-31431 para alterar a senha de qualquer usuário.
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: Bypass de Autenticação na Interface Web de Gerenciamento (PAN-SA-2024-0015) RCE POC
 lukaszstu/pritunl-cve-2020-25200
Exploit para CVE-2020-25200: enumera nomes de usuário válidos do Pritunl VPN analisando mudanças no código de resposta HTTP após tentativas repetidas…
 murrez/cve-2026-14378
Scanner PoC em Python e auxiliar de exploit para CVE-2026-14378, uma tomada de sessão de administrador não autenticada no plugin WordPress DevKit Pro…
 sergiovks/ssh-user-enum-python3-cve-2018-15473
SSH User Enumerator em Python3, CVE-2018-15473, Eu atualizei o código deste exploit (https://www.exploit-db.com/exploits/45939) para funcionar com…
 arensballiu/flowise-cve-2025-58434-passwordreset
Exploit de redefinição de senha não autenticada para Flowise AI ≤ 3.0.5. Abusa do endpoint /api/v1/account/forgot-password para alterar a senha de…
 pingport80/cve-2019-17240
Este é o exploit do CVE-2019-17240.
 t54r/cve-2026-10795_poc
PoC corrigido por IA para CVE-2026-10795 - apenas para fins educacionais - use por sua conta e risco em laboratórios que você possui ;)








