
 7ragnarok7/cve-2021-3754
Detalhes da vulnerabilidade e exploit para CVE-2021-3754

Este repositório documenta os detalhes da vulnerabilidade e o exploit para CVE-2021-3754, descoberta e reportada por Anurag Mondal (7Ragnarok7) em 21 de agosto de 2021
Uma falha foi encontrada no Apache Keycloak e Redhat SSO, onde um atacante é capaz de se registrar com um nome de usuário igual ao endereço de e-mail de qualquer usuário existente.
Isso é causado pela avaliação dos nomes de usuário antes dos e-mails.
O Keycloak permite o uso de e-mail como nome de usuário e não verifica se uma conta com esse e-mail já existe.
O comportamento acima causará problemas no recebimento do e-mail de recuperação de senha caso o usuário esqueça a senha, bloqueando temporariamente os usuários de suas contas.
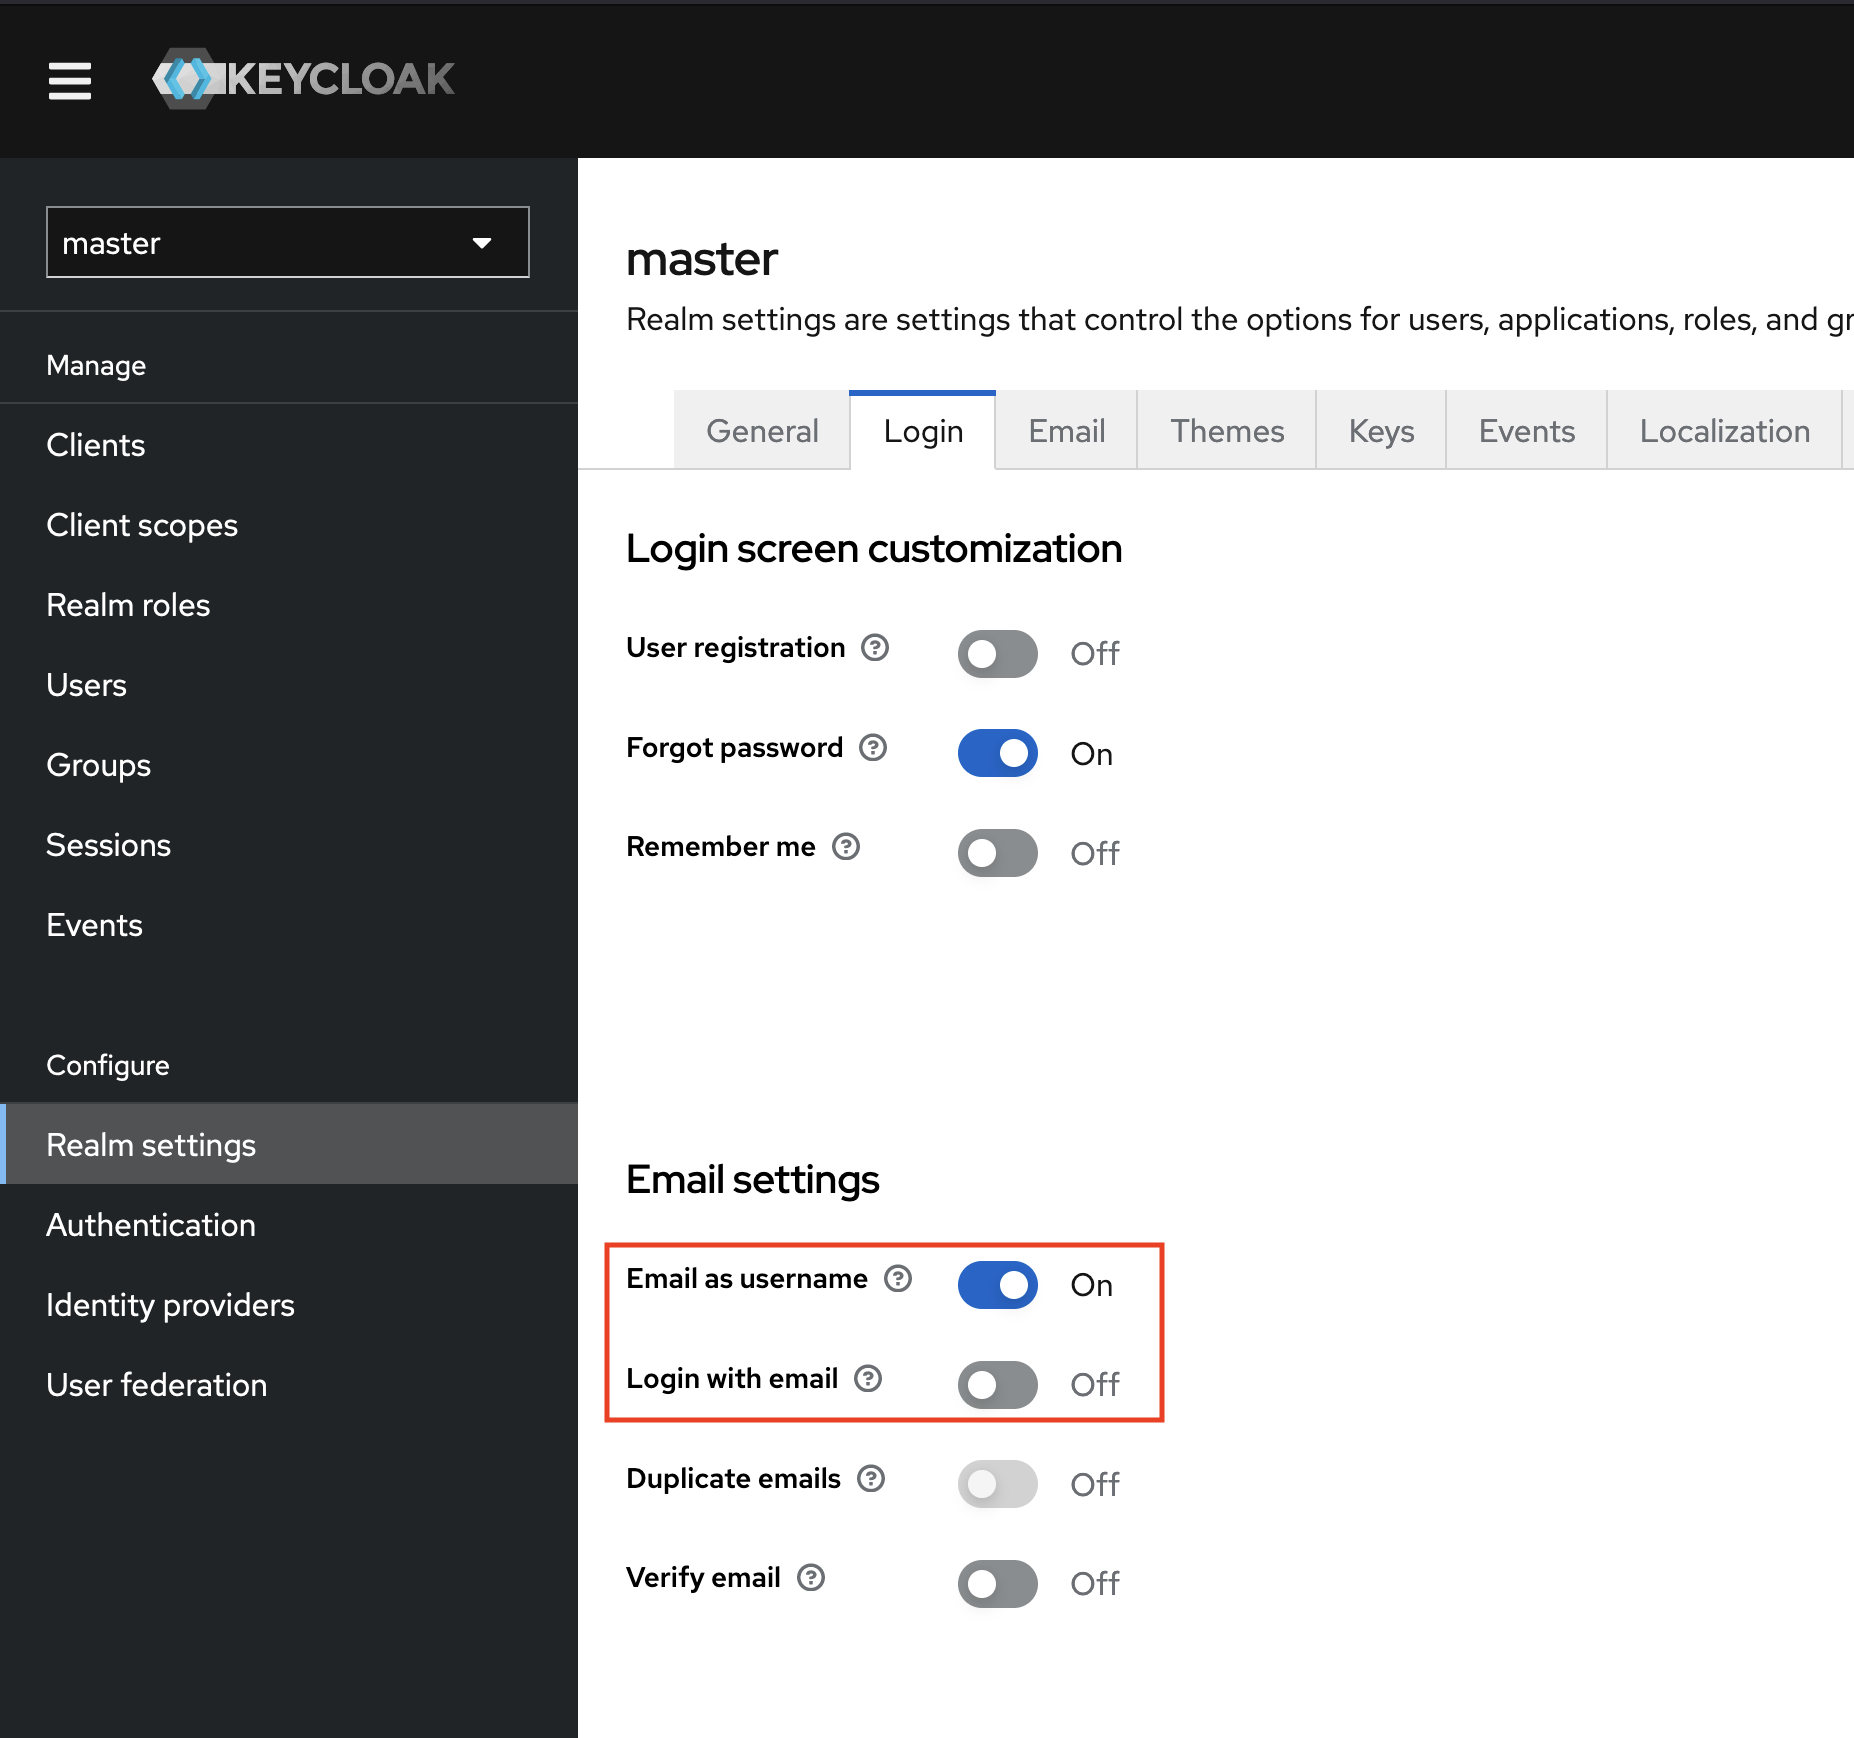
A solução alternativa é habilitar a opção "E-mail como nome de usuário" ou desabilitar "Login com e-mail" nas configurações de login.
Referência
A seguir está um vídeo de prova de conceito que reportei inicialmente à Redhat, o qual demonstra a vulnerabilidade completa juntamente com os passos de exploração:
