
 #1
Ferramentas para testar e implementar mecanismos de autenticação (ex. MFA, SSO) e políticas de autorização.
Recomendado pelo Kitploit
 iveresk/cve-2022-40684
Exploit de prova de conceito para bypass de autenticação CVE-2022-40684 no Fortinet FortiOS, FortiProxy e FortiSwitchManager. Injeta chaves SSH via…
 rubikcuv5/cve-2018-10933
libSSH-Authentication-Bypass
 oguz-kagan-akar/cve-2026-41940-analysis
Análise técnica da bypass de autenticação do cPanel/WHM
 litndat/camera-dahua-research-l-h-ng-cve-2021-33044
DAHUA_AUTH-BYPASS-CVE-2021-33044
 0xmrma/cve-2026-46552
Links de Base Compartilhada do NocoDB Podem Convidar Membros Reais da Base e Sobreviver à Revogação de Compartilhamento
 learner202649/cve-2026-47101-poc
O código para reproduzir pessoalmente a vulnerabilidade correspondente
 hotblac/cve-2023-34034
Demonstração do bypass de autorização CVE-2023-24034 no Spring Security
 johanneslks/cve-2026-50338
Proof-of-concept exploit para CVE-2026-50338: bypass de autenticação entre emissores em servidores de recursos Spring Cloud Azure B2C. Demonstra a…
 anach-ai/cve-2026-41940
CVE-2026-41940 — Bypass de Autenticação cPanel/WHM Por Dr.Anach, injeção de CRLF no manipulador de autenticação Basic do `cpsrvd` → acesso não…
 teteco/cve-2026-52217-vtex-checkout-crosstenant-idor
O VTEX Checkout Service expõe dados do OrderForm através dos endpoints `/api/checkout/pub/orderForm/{orderFormId}` e `/attachments/*`. Esses…
 0xrixet/craftcms-poc-cve-2026-31266
Pesquisa de segurança sobre o mecanismo de autenticação do Craft CMS
 ha5ant/silverpeas-authbypass-cve-2024-36042
Python PoC para CVE-2024-36042, bypass de autenticação em Silverpeas < 6.3.5. Inclui detecção de versão, enumeração de usuários multithread, extração…
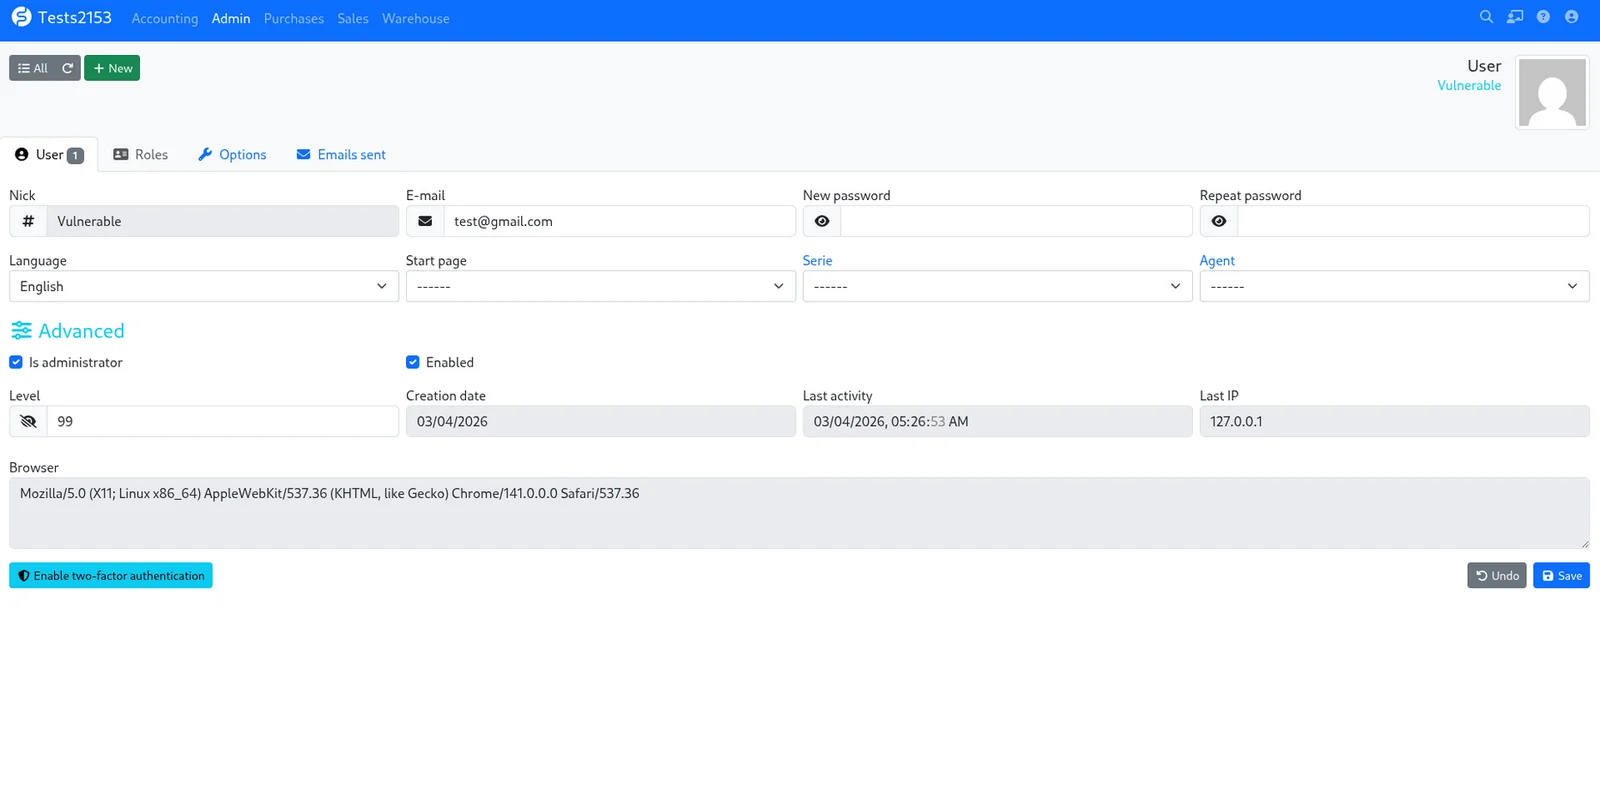 turkios/cve-2026-32699-facturascripts-nick-bypass
Controlo de Acesso Quebrado no controlador EditUser do FacturaScripts permite que utilizadores autenticados renomeiem qualquer conta (incluindo…
 kaleth4/cve-2025-69985
Exploit PoC para CVE-2025-69985: bypass de autenticação que leva a RCE no FUXA SCADA ≤1.2.8. Inclui um exploit modular em Python com shell…
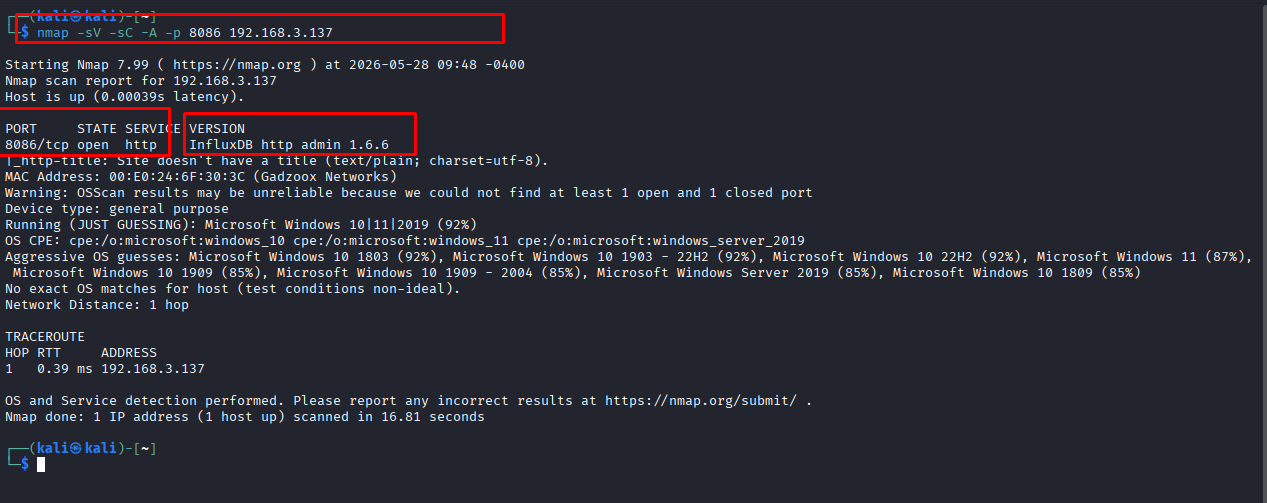 dungsocool/cve-2019-20933
Writeup de laboratório passo a passo demonstrando o bypass de autenticação do InfluxDB CVE-2019-20933 por meio de tokens JWT forjados, incluindo…
 dennisec/cve-2026-41940
Script de exploração para CVE-2026-41940, uma bypass de autenticação no cPanel/WHM usando injeção CRLF para obter acesso de administrador e alterar a…
 jfs-jfs/cve-2026-37072
Veno File Manager Project Veno File Manager Project 4.4.9 é vulnerável a Controle de Acesso Incorreto em admin-head-updates.php
 zeropathai/autogpt-cve-2026-30950-poc
POC para CVE-2026-30950 que permite sequestro de sessão no AutoGpt








