Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2026-32699-facturascripts-nick-bypass — Controlo de Acesso Quebrado no controlador EditUser do FacturaScripts permite que utilizadores autenticados renomeiem qualquer conta (incluindo admin) ao modificar o parâmetro nick não validado através de interceção de proxy. CVE corrigido mas não publicado. | Kitploit
Ferramentas/GitHubGitHub/turkios/cve-2026-32699-facturascripts-nick-bypass
Autenticação e AutorizaçãoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubturkios/cve-2026-32699-facturascripts-nick-bypass

cve-2026-32699-facturascripts-nick-bypass

Compartilhar

Controlo de Acesso Quebrado no controlador EditUser do FacturaScripts permite que utilizadores autenticados renomeiem qualquer conta (incluindo admin) ao modificar o parâmetro nick não validado através de interceção de proxy. CVE corrigido mas não publicado.

Ver Repositório
33há 6 mesesAinda não revisado

CVE-2026-32699 - FacturaScripts EditUser Parâmetro Nick Controle de Acesso Quebrado

CVSS Score CWE-862 OWASP A01

Descrição

Resumo

A aplicação falha ao validar o parâmetro nick durante uma requisição POST ao controlador EditUser. Embora a interface impeça a edição deste campo, um usuário pode contornar essa restrição usando um proxy para renomear qualquer conta (incluindo o Administrador). Isso leva a Controle de Acesso Quebrado e potencial Corrupção do Log de Auditoria.

Detalhes

A vulnerabilidade existe na lógica de atualização de usuário. Quando uma requisição POST é enviada para /EditUser, o backend processa o parâmetro nick do form-data sem verificar:

  • Se ele corresponde ao valor original
  • Se o usuário tem privilégio para alterar um identificador único que deveria ser imutável

PoC

  1. Faça login no painel como qualquer usuário (ex.: usuário admin)
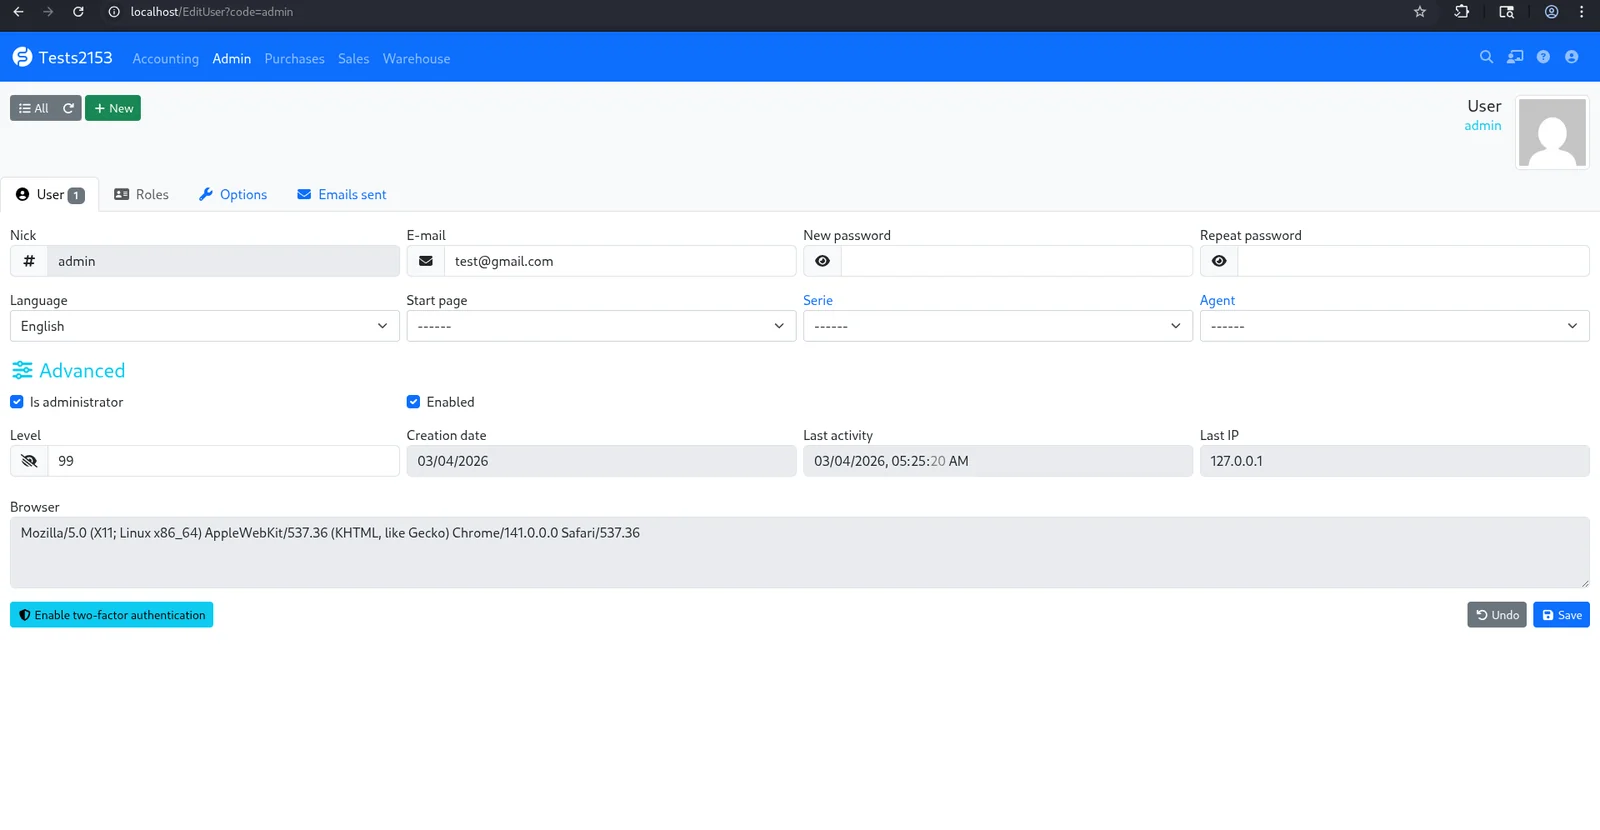
  2. Vá para o seu Perfil clicando no seu nome de usuário/avatar no canto superior direito
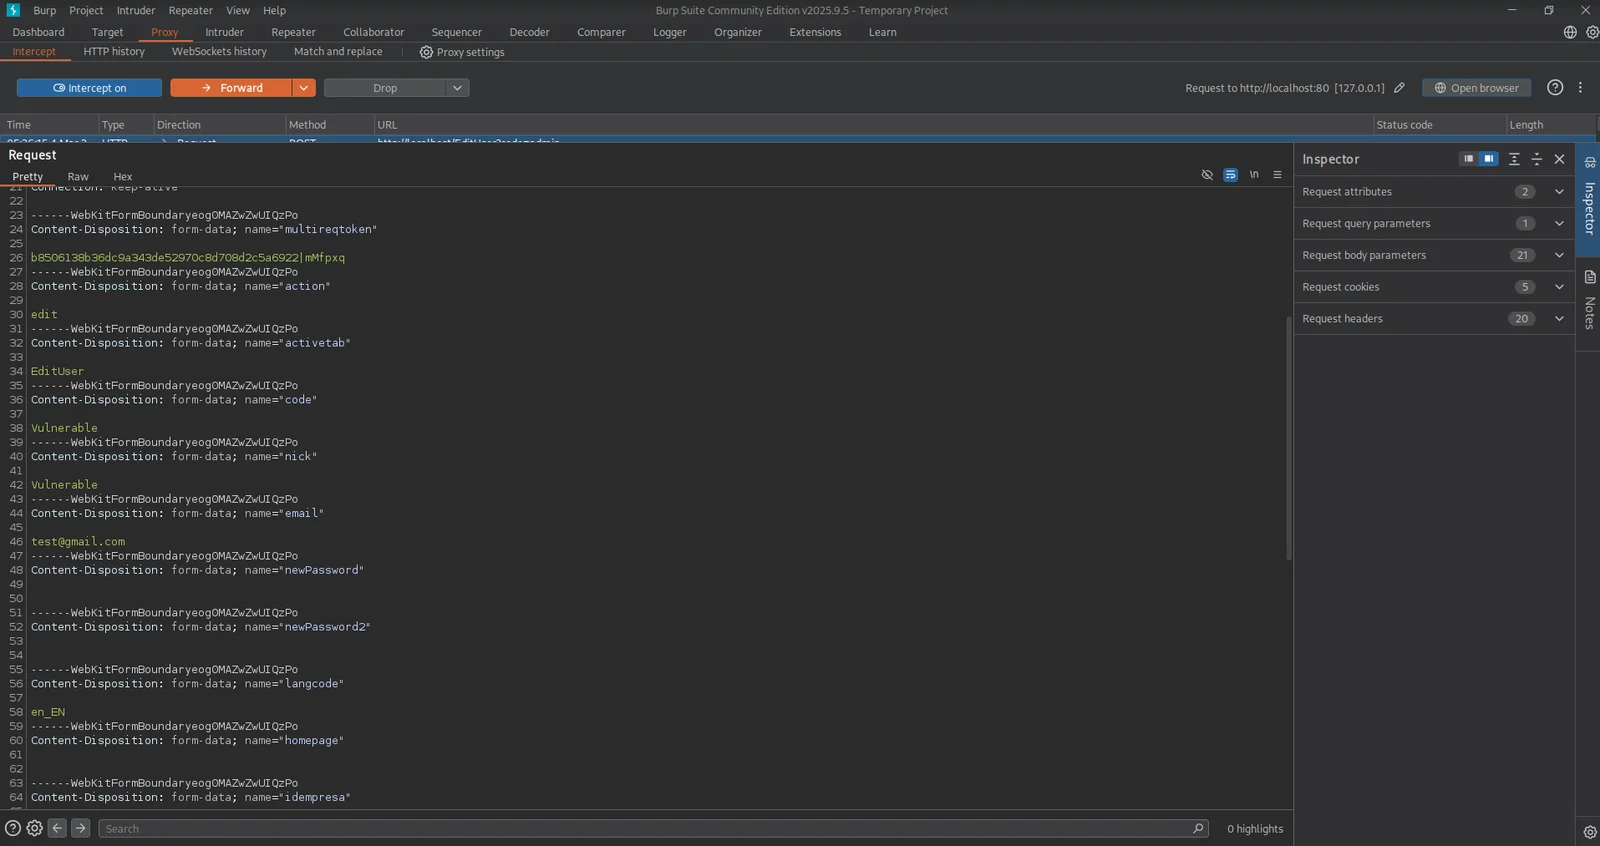
  3. Abra o Burp Suite e certifique-se de que Intercept está ATIVADO
  4. Clique no botão Salvar na interface
  5. No Burp Suite, localize nick no corpo:
1
  1. Altere o valor admin para Vulnerable (ou qualquer outra string)
  2. Clique em Forward no Burp Suite

Resultado: A aplicação desconecta o usuário. Faça login novamente usando o nome de usuário Vulnerable + senha original.

Impacto

Um atacante pode efetivamente sabotar a trilha de auditoria do sistema, realizando ações maliciosas e depois renomeando sua conta para evitar detecção ou incriminar outros usuários. Essa falha na responsabilização facilita a suplantação de identidade e arrisca a corrupção de dados, pois referências internas ao nome de usuário original ficam órfãs, comprometendo a integridade geral do ambiente multiusuário.
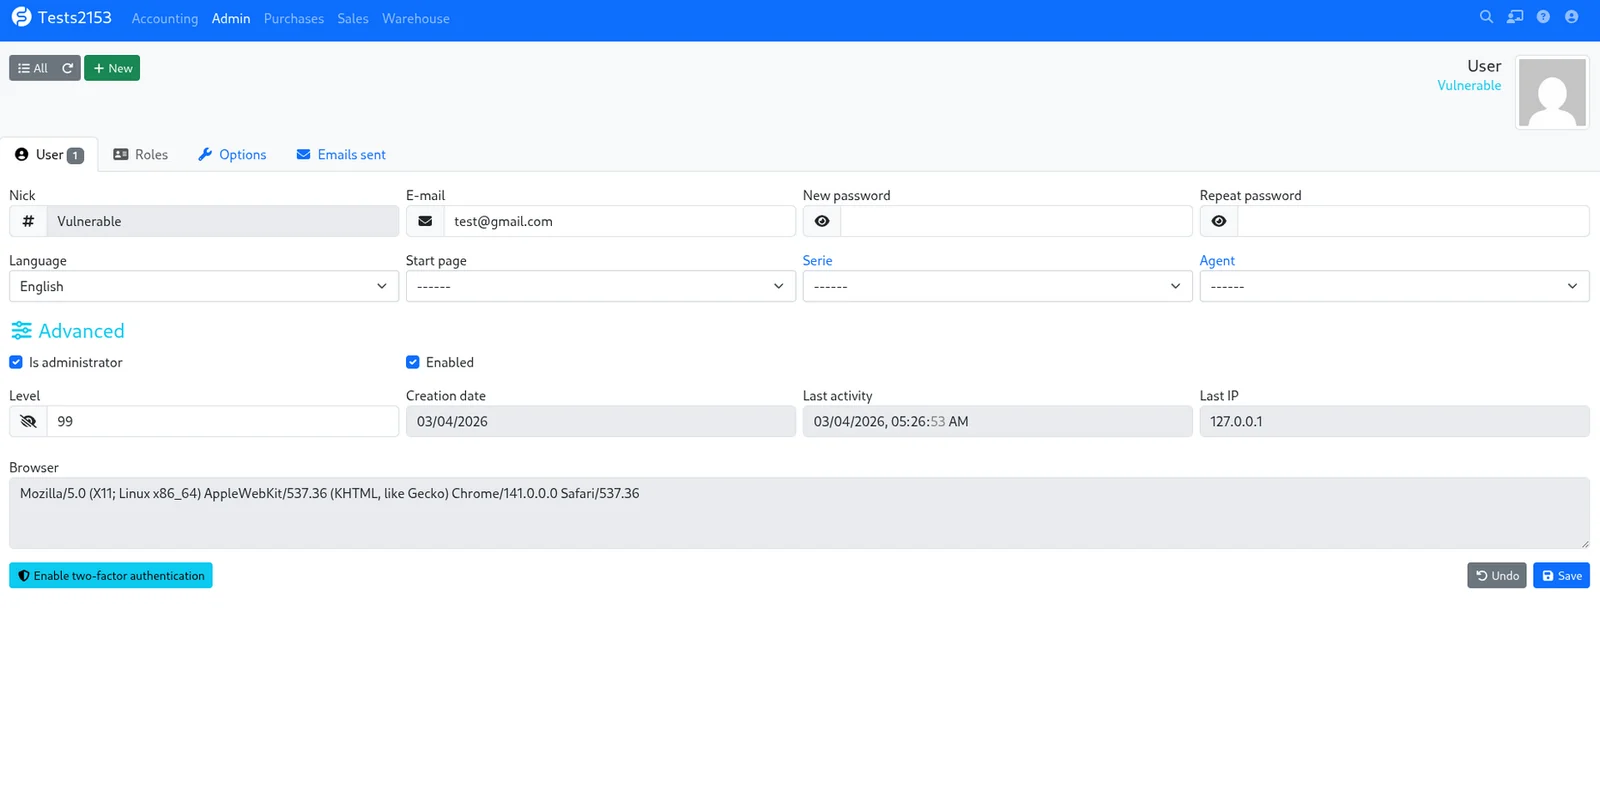
Resultado

Antes

2

Depois

Screenshot_2026-04-26_02_29_09
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →