
 #1
Ferramentas para testar e implementar mecanismos de autenticação (ex. MFA, SSO) e políticas de autorização.
Recomendado pelo Kitploit

 0xblackash/cve-2025-31161
CVE-2025-31161
 berraesen/nextjs-middleware-auth-bypass-lab
Este ambiente de laboratório foi criado por mim do zero. Preparei as páginas de login, página inicial e páginas de administrador dentro da aplicação…
 mr-zapi/cve-2024-54085
Apenas PoC para CVE 2024-54085
 arvion-agent/next-cve-2025-29927
CVE-2025-29927 Bypass de Autorização no Middleware do Next.js
 digicred-oss/caos-os
Customer Assurance Operating System. Responda uma única vez aos questionários de segurança que seus clientes enviam.
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — Bypass de autenticação não autenticado no JFrog Artifactory ("phantom join key" -> token de administrador de serviço forjado)
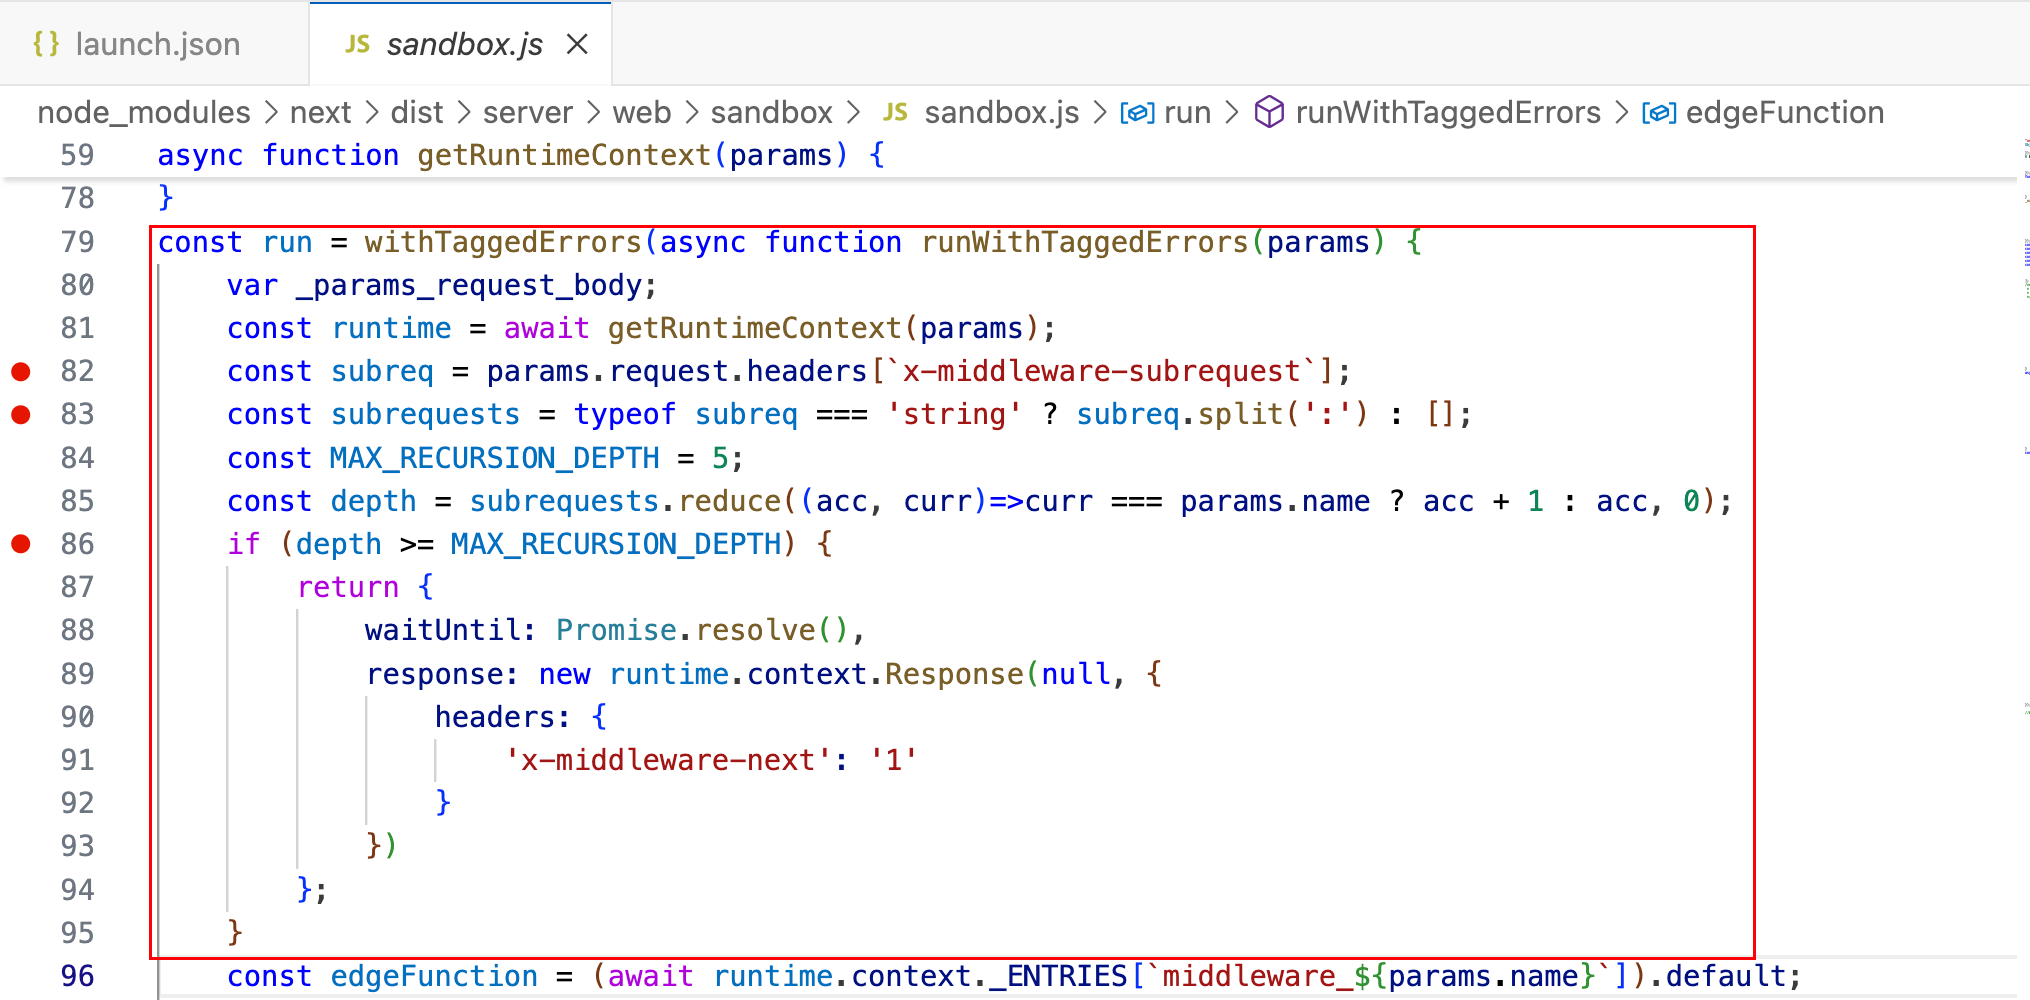 oyst3r1ng/cve-2025-29927
Next.js Middleware Bypass de Autenticação
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
Exploit para CVE-2026-41940, uma bypass de autenticação no cPanel/WHM, permitindo que atacantes não autenticados obtenham acesso root via injeção de…
 fredevsec/cve-2026-0073
0-Click RCE Android Adb TLS Depuração sem fio
 umakant76705/cve-2022-22978
Demonstração passo a passo da bypass de autorização CVE-2022-22978 no RegexRequestMatcher do Spring Security, com configuração de aplicativo…
 0xabdoulaye/cpanel-cve-2026-41940
Prova de conceito de exploit para CVE-2026-41940, uma bypass crítica de autenticação no cPanel/WHM via injeção CRLF, permitindo acesso root não…
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Alta - Remoto - IDOR - um JWT de controlador é um token de frota
 rajsidwadkar/uap-protocol
Um protocolo de comunicação unificado e voltado para a segurança, para acesso a ferramentas e coordenação de agentes. O UAP elimina a CVE-2025-49596…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - Alta - Remoto - Privilégio remanescente - GET export-key chaves privadas
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Prova de conceito de exploit para CVE-2026-0920 no LA-Studio Element Kit, permitindo escalonamento de privilégios não autenticado para administrador…
 edtrackai/nextjs-supabase-stripe-security-checker
Scanner de segurança estático local para aplicações Next.js, Supabase e Stripe: 24 verificações baseadas em AST para chaves expostas, RLS e grants…
 nxploited/cve-2025-14440
JAY Login & Register <= 2.4.01 - Bypass de Autenticação via Cookie
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Prova de conceito em Python demonstrando uma bypass de autenticação no pac4j JWT ao criar um token JWE com um JWT interno não assinado, permitindo…








