

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-0920-WordPress-LA-Studio-Exploit — Prova de conceito de exploit para CVE-2026-0920 no LA-Studio Element Kit, permitindo escalonamento de privilégios não autenticado para administrador por meio de requisições AJAX elaboradas. | Kitploit
Ferramentas/GitHubGitHub/galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Autenticação e AutorizaçãoEscalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubgalaxy-sc/cve-2026-0920-wordpress-la-studio-exploit

CVE-2026-0920-WordPress-LA-Studio-Exploit

Compartilhar

Prova de conceito de exploit para CVE-2026-0920 no LA-Studio Element Kit, permitindo escalonamento de privilégios não autenticado para administrador por meio de requisições AJAX elaboradas.

Ver Repositório
239há 10 mesesAinda não revisado

PoC CVE-2026-0920: Exploração de Backdoor no LA-Studio Element Kit

Um exploit de Prova de Conceito (PoC) robusto escrito em Go para a vulnerabilidade crítica de backdoor encontrada no plugin LA-Studio Element Kit for Elementor (versões <= 1.5.6.3).

Esta ferramenta demonstra como um atacante não autenticado pode aproveitar o wrapper lakit_ajax para contornar verificações de segurança e injetar um payload malicioso, resultando na criação de uma conta de Administrador.

🚨 Detalhes da Vulnerabilidade

  • CVE: CVE-2026-0920
  • Tipo: Escalação de Privilégios / Bypass de Autenticação
  • Severidade: Crítica (9.8/10)
  • Vetor: O plugin expõe uma ação AJAX (lakit_ajax) que processa payloads JSON. Ao manipular o parâmetro lakit_bkrole dentro dos dados de registro, o plugin executa uma função de backdoor oculta (ajax_register_handle_backup) para atribuir privilégios de Administrador ao novo usuário.
  • Google Dork: inurl:"/wp-content/plugins/lastudio-element-kit"

Recursos

  • Descoberta Automática: Extrai automaticamente tokens _nonce válidos e a URL correta de admin-ajax.php da página alvo.
  • Lógica Inteligente: Contorna o bug de validação de nome de usuário do plugin forçando a geração de usuários baseada em e-mail.
  • Multiplataforma: Funciona em Windows, Linux e macOS (com ajustes de saída colorida).
  • Personalizável: Permite entrada manual de nonce para alvos com cache restritivo ou WAFs.

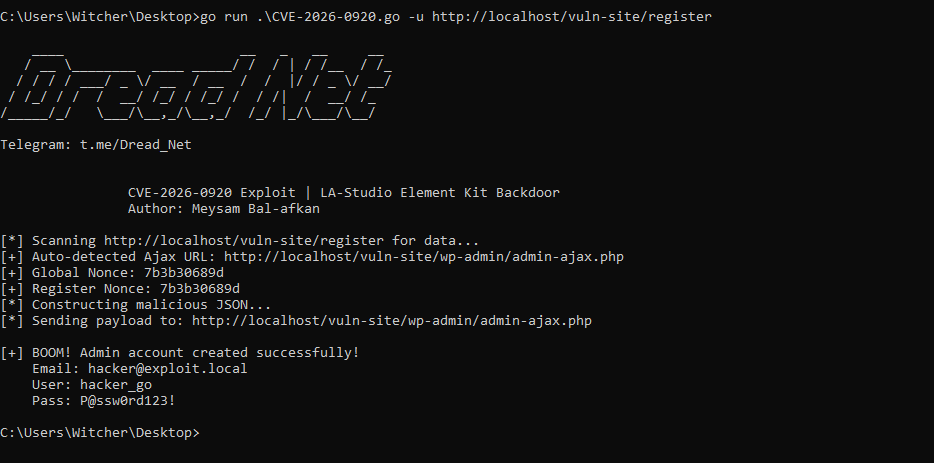
Prova de Conceito

Captura de Tela da Saída do Exploit

Uso

Executar

Modo Padrão (Descoberta Automática): Forneça a URL de uma página onde os widgets do LA-Studio (Login/Registro) estão presentes.

go run .\CVE-2026-0920.go -u http://target-site.com/register

Credenciais Personalizadas:

go run .\CVE-2026-0920.go -u http://target-site.com/register -email [email protected] -pass SuperSecret123!

Modo Manual (Se a descoberta automática falhar): Obtenha o ajaxNonce e o lakit-register-nonce do código-fonte da página e forneça-os manualmente:

go run .\CVE-2026-0920.go -u http://target-site.com/register -nonce "NONCE_VALUE" -rnonce "REGISTER_NONCE_VALUE"

⚠️ Aviso Legal

Esta ferramenta destina-se apenas a fins educacionais e pesquisa de segurança.

O autor não é responsável por qualquer uso ilegal desta ferramenta. Use este exploit apenas em sistemas que você possui ou para os quais tenha permissão explícita para testar. Analisar e explorar vulnerabilidades em sistemas não autorizados é ilegal e punível por lei.

Licença

Este projeto está licenciado sob a Licença MIT.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





