
 #1
Ferramentas de detecção de anomalias comportamentais, análise de outliers, UEBA e detecção estatística de ameaças.
Recomendado pelo Kitploit

 falcosecurity/falco
Agente de segurança de runtime nativo de nuvem em tempo real para Linux que monitora syscalls e metadados de contêineres/Kubernetes para detectar…
 functori/argos/argos
Análise e Representação de Grafos de Operações Suspeitas (Análise e Representação dos Grafos das Operações Suspeitas)
 owasp/aisvs
The AI Security Verification Standard (AISVS) focuses on providing developers, architects, and security professionals with a structured checklist to…
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 raj3shp/malscore
Pontuação de maliciosidade para comandos Linux
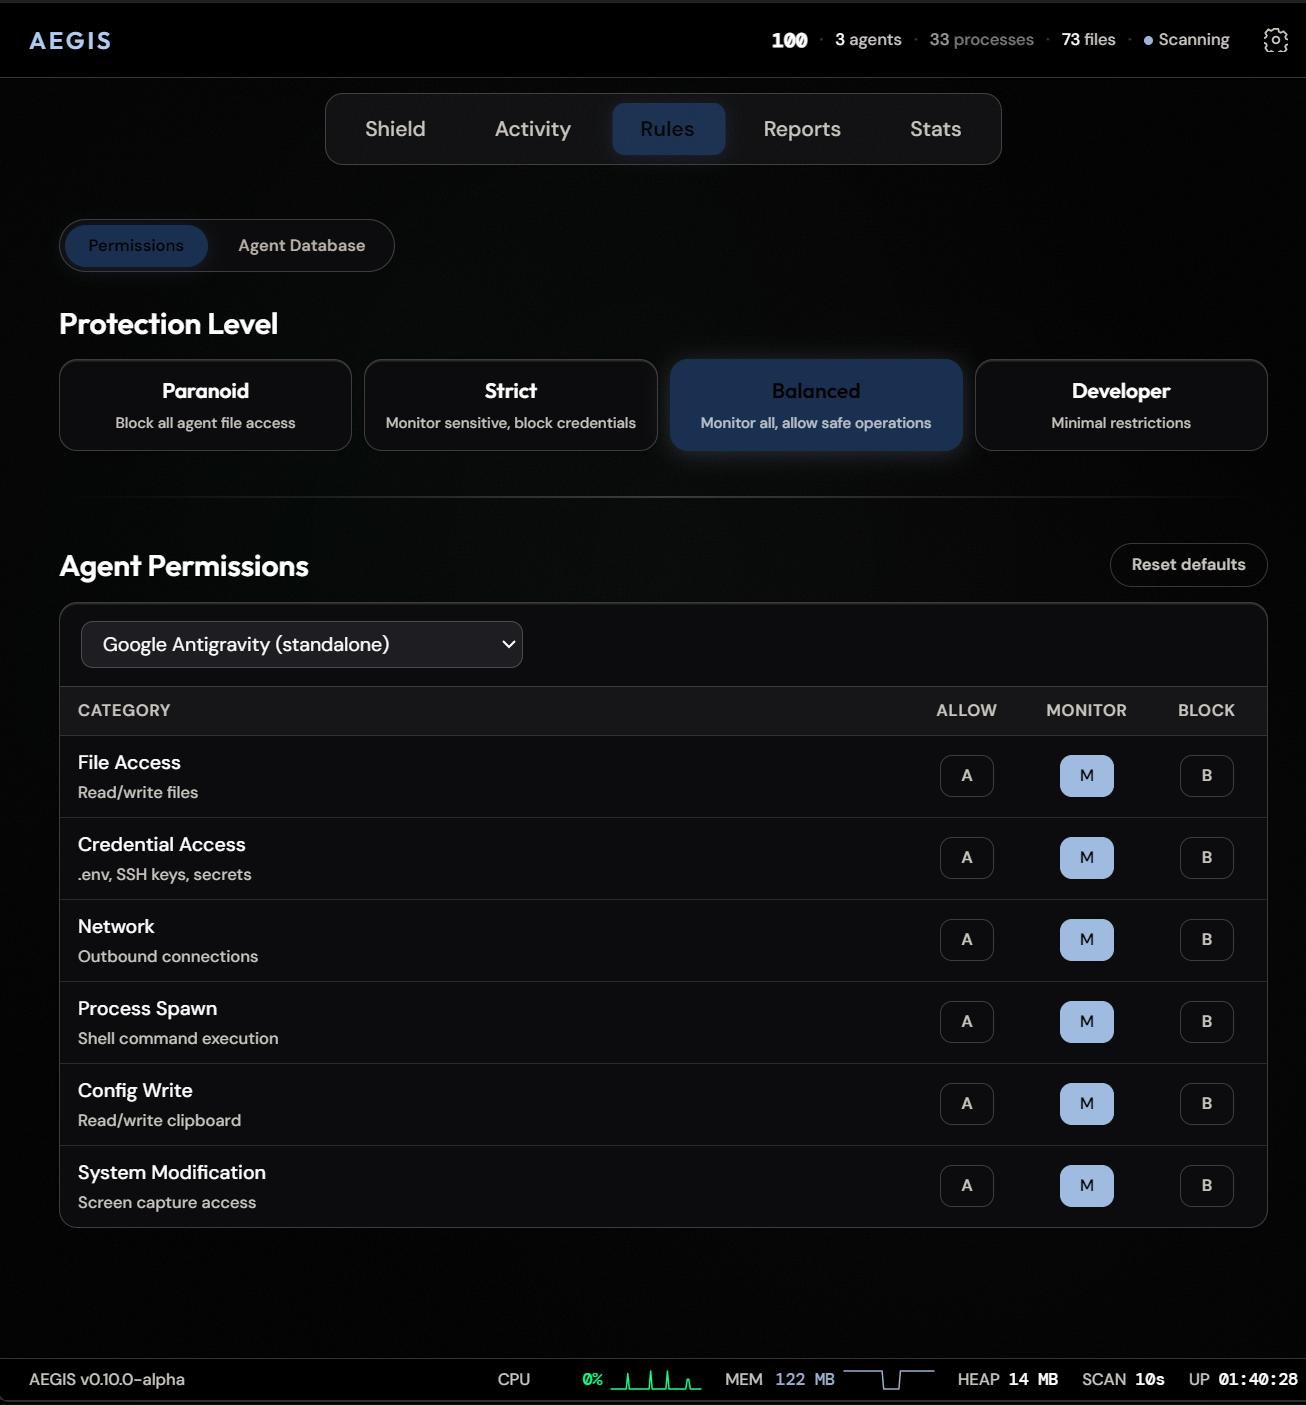 antropos17/aegis
Windows-first desktop oversight for AI agents: live monitoring, local security reviews, token usage, audit reports and opt-in action policies/MCP…
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 oisf/suricata
Mecanismo open-source de IDS/IPS/NSM de rede para inspeção de tráfego em tempo real, detecção e prevenção de intrusões, análise de protocolos e caça…
 stumpy-dev/stumpy
Biblioteca Python escalável para análise de séries temporais por meio de perfis de matrizes, permitindo descoberta de motivos, detecção de anomalias,…
 unit8co/darts
Uma biblioteca python para previsão e detecção de anomalias em séries temporais, projetada para ser fácil de usar.
 kennbroorg/poorskeme
OSINT - Visualização de Dados - Blockchain - Conscientização - Golpe
 oyesanyf/oshoosiclaw
Agente autônomo de segurança de endpoint em Rust que combina driver Ring-0 do Windows e bloqueio pré-execução eBPF do Linux, detecção YARA,…
 online-ml/river
Biblioteca de aprendizado de máquina em streaming para aprendizado incremental em fluxos de dados, fornecendo estimadores online, detecção de drift e…
 cbuijs/sdproxy
Proxy DNS simples e rápido com funcionalidades não tão simples. Focado em encaminhamento DNS roteado, filtragem e controle parental.
 microsoft/msticpy
Ferramentas de Segurança de Inteligência de Ameaças da Microsoft
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…





