
 #1
Ferramentas focadas em testes de penetração, engenharia reversa e proteção de aplicativos e do SO Android.
Recomendado pelo Kitploit

 census/whatsapp-mitd-mitm
PoC e ferramentas para explorar CVE-2020-6516 (Chrome) e CVE-2021-24027 (WhatsApp)
 symbioticsec/hermes-decomp
Um poderoso descompilador que permite fazer engenharia reversa de aplicativos móveis React Native ao converter seus bytecodes Hermes compilados…
 romainthomas/the-poor-mans-obfuscator
Binários e scripts associados à apresentação "The Poor Man's Obfuscator"
 r0rt1z2/ghostlock
Exploit de root no kernel (CVE-2026-43499) para alguns dispositivos Amazon
 githubsecuritylab/seclab-taskflows
Example de taskflows de agentes de IA e servidores MCP para auditar código-fonte, triar problemas e detectar vulnerabilidades em projetos web,…
 abhi-r3v0/evabs
Uma aplicação Android de código aberto que é intencionalmente vulnerável para atuar como uma plataforma de aprendizado para iniciantes em segurança…
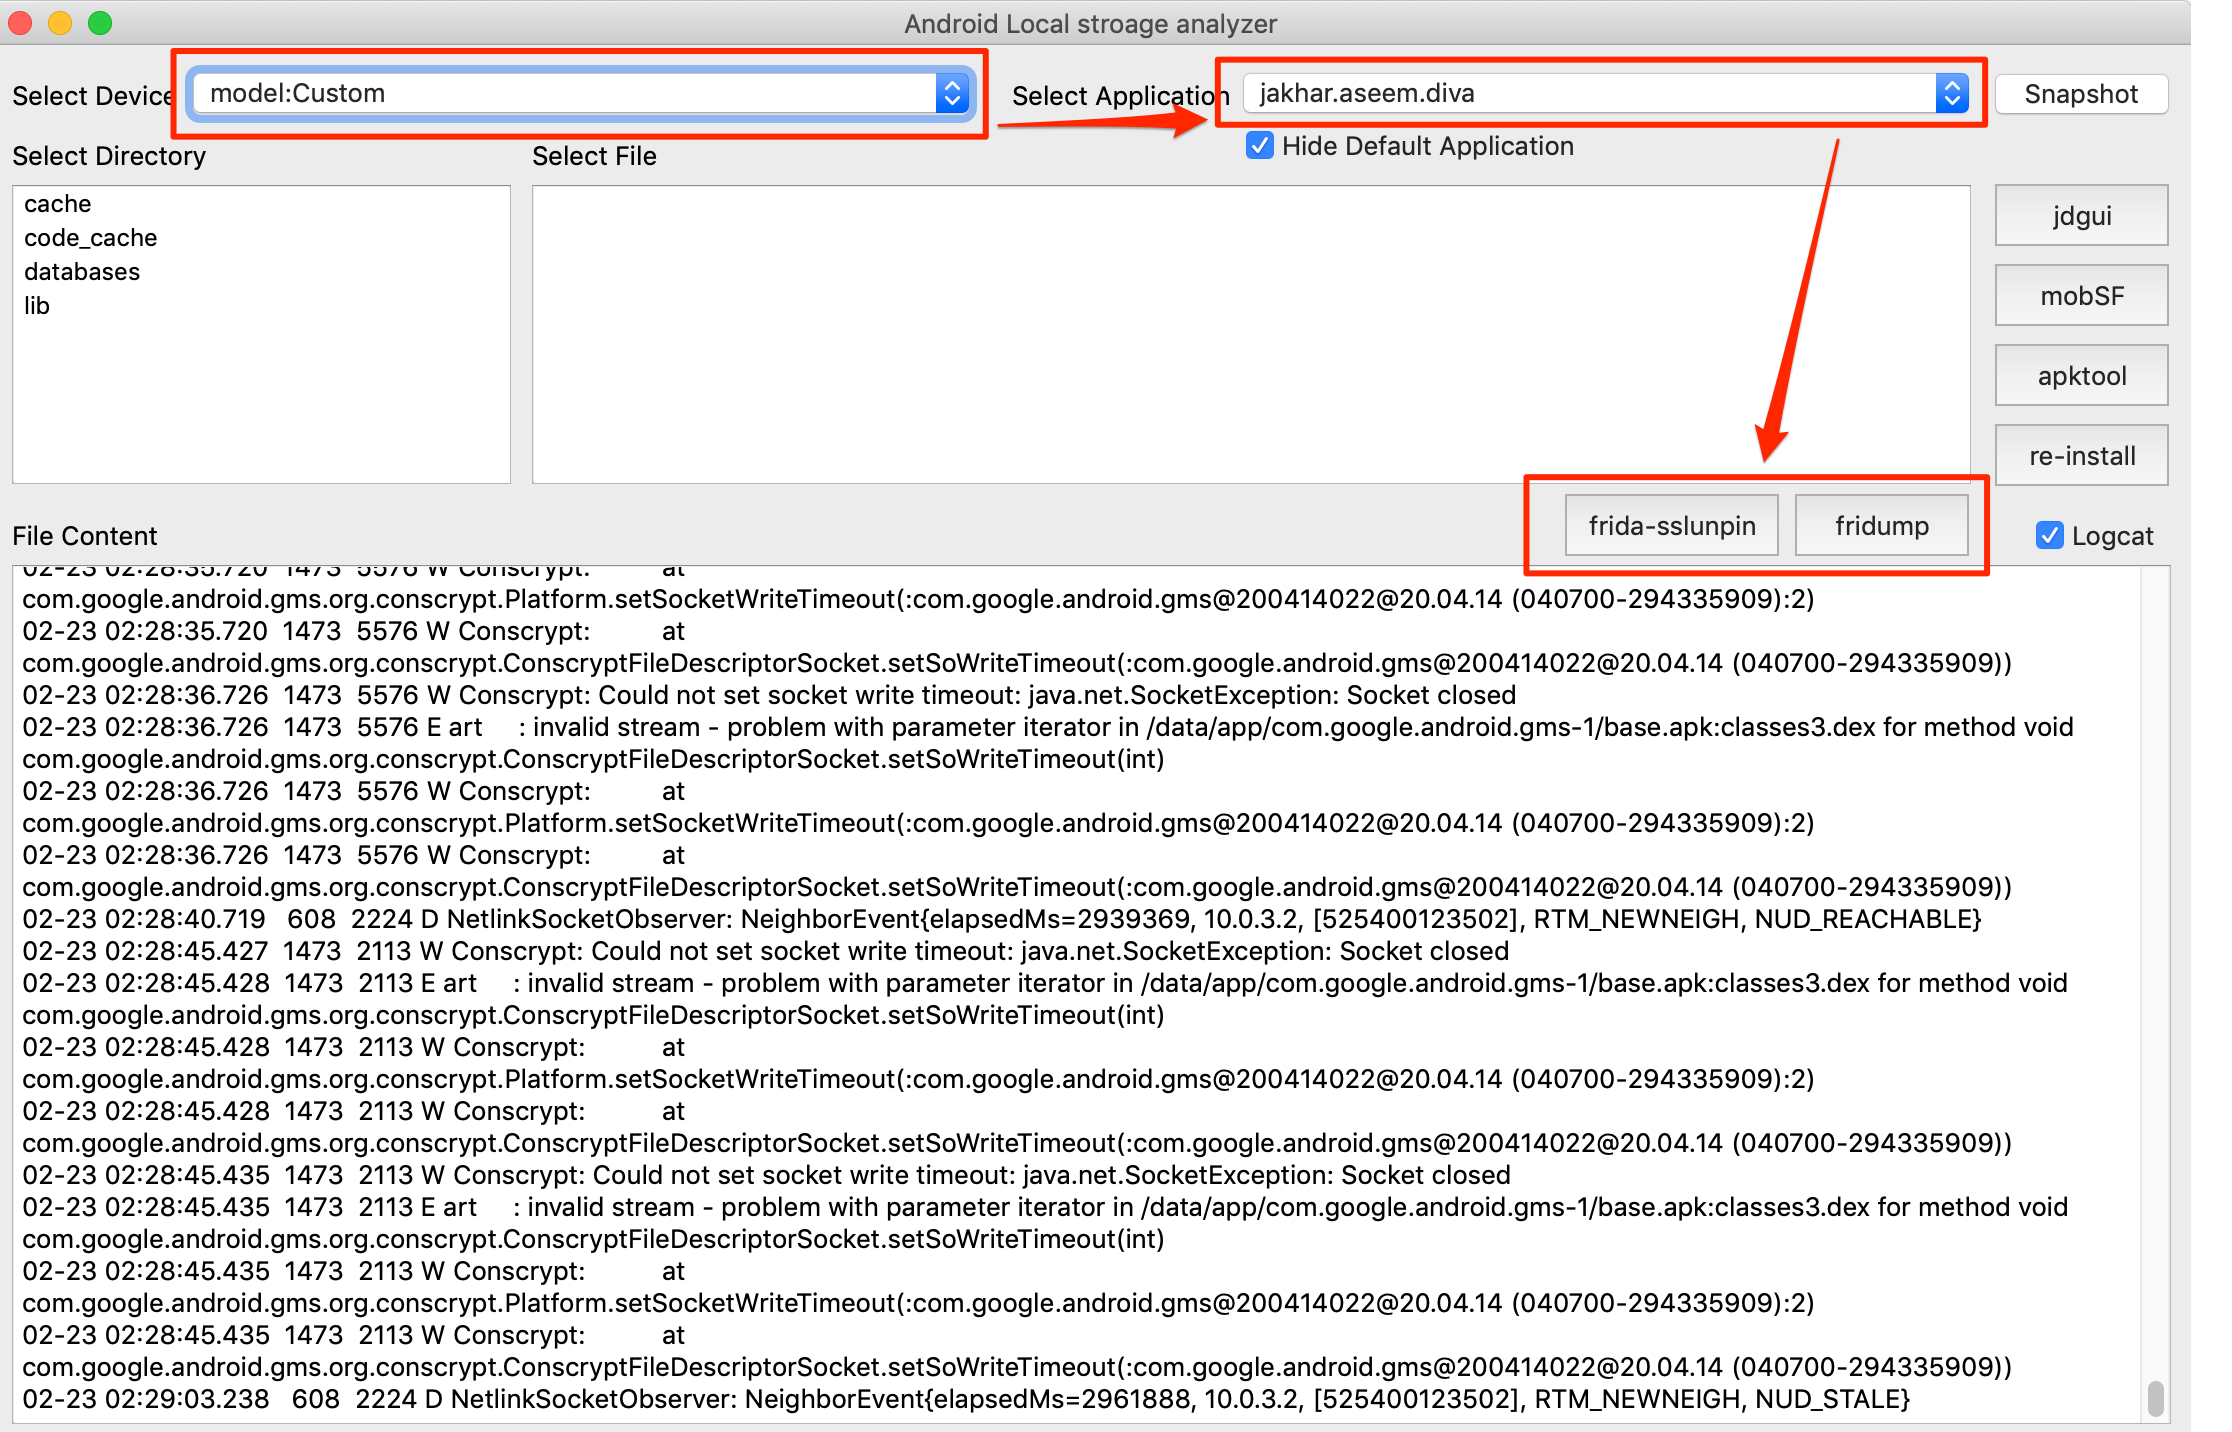 notsosecure/android_application_analyzer
A ferramenta é usada para analisar o conteúdo do aplicativo Android no armazenamento local.
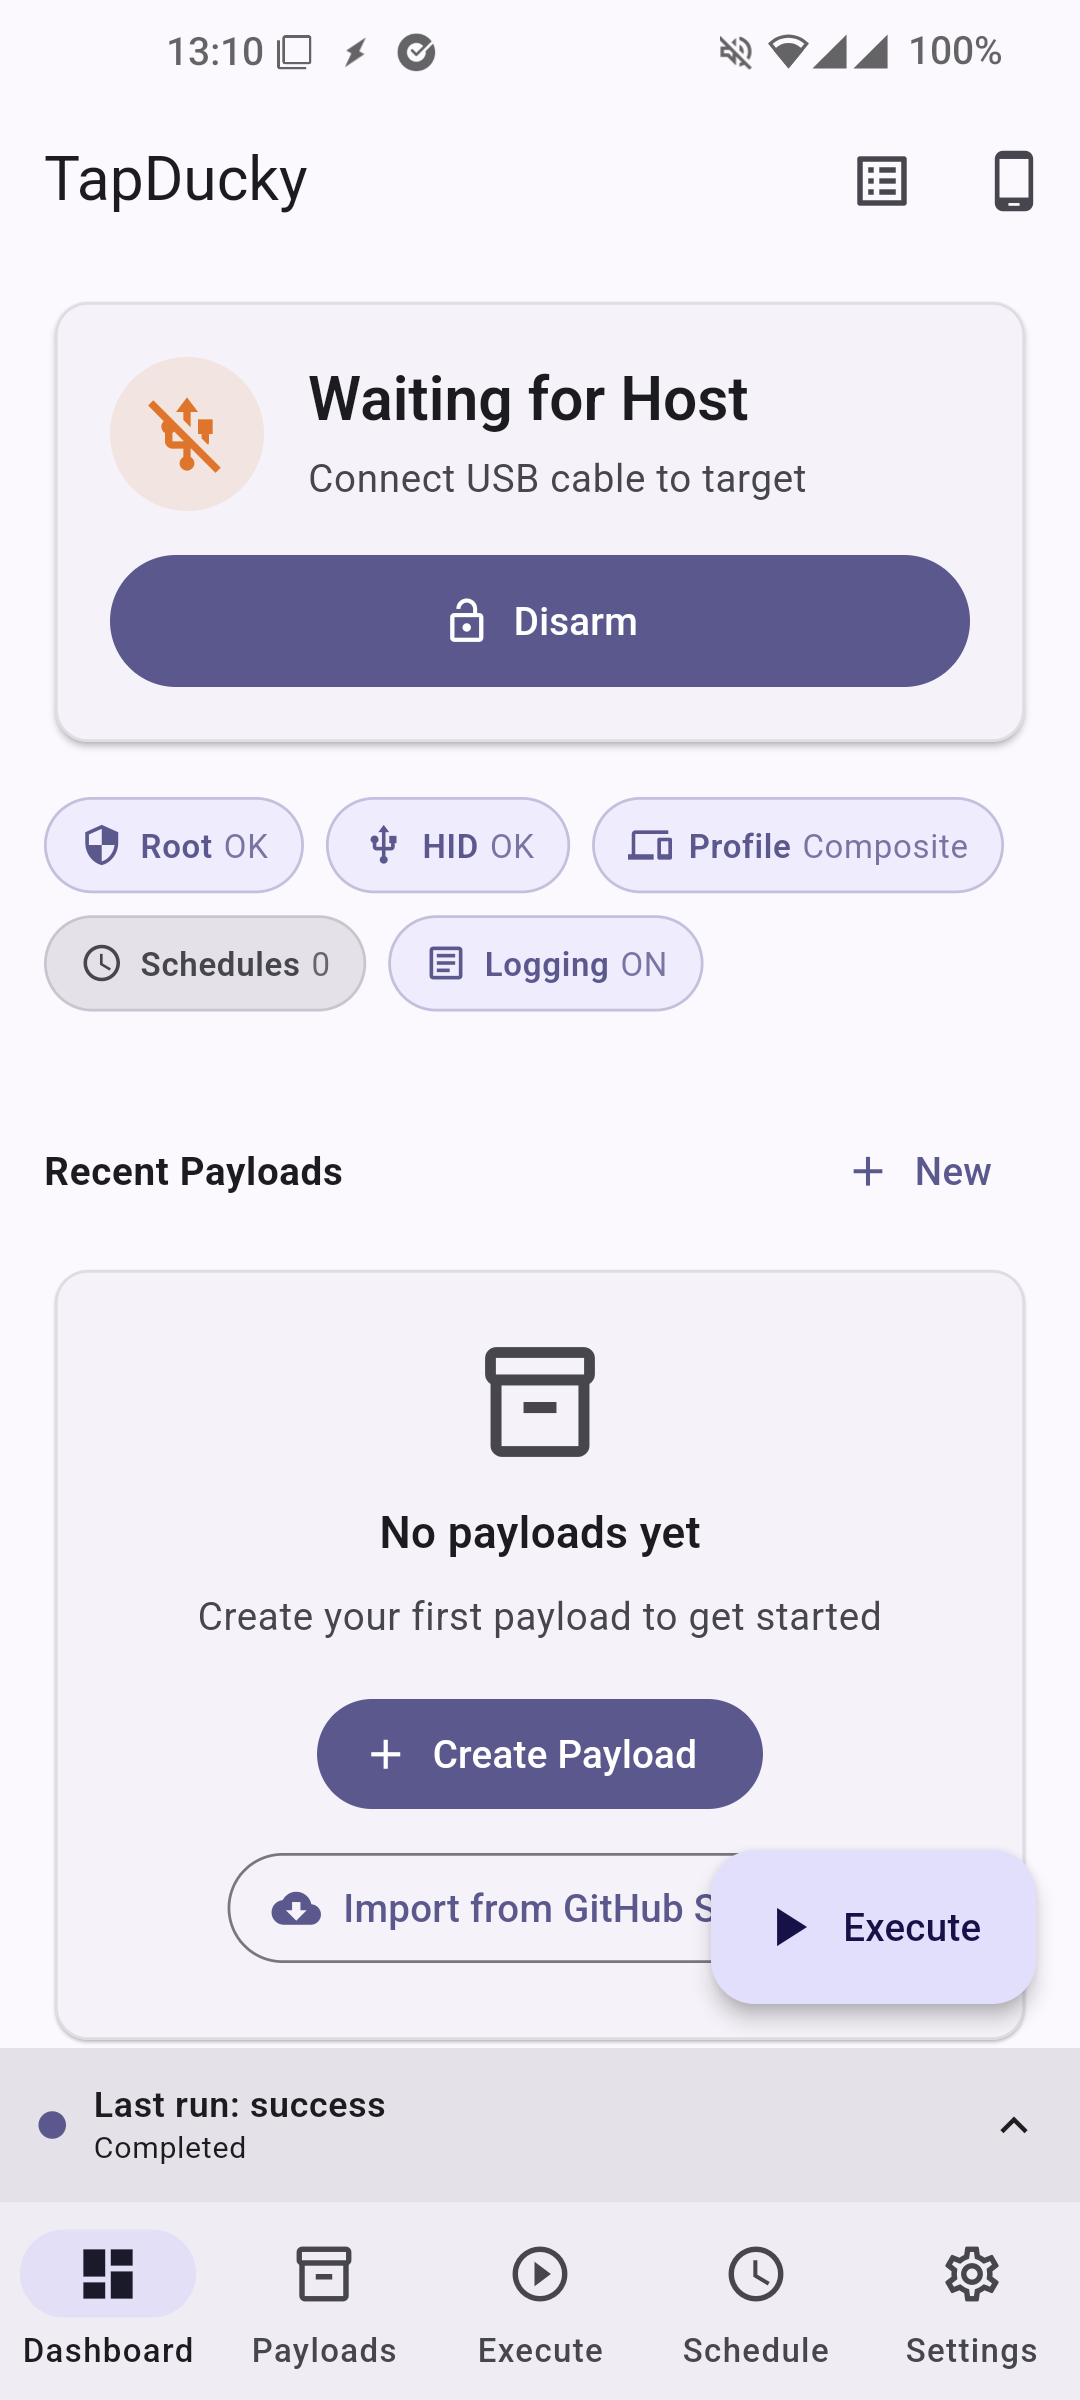 iodn/tap-ducky
Transforma qualquer telefone com root no lendário USB Rubber Ducky. Injetor de Teclas por HID USB Android.
 frenchyeti/rasputin
Recursos e artigos relacionados às minhas conferências e trabalho sobre (un)RASPs. Este trabalho está em andamento, por favor seja paciente :) Não…
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
 packetlss/android-locdump
dumper de cache do serviço de localização android
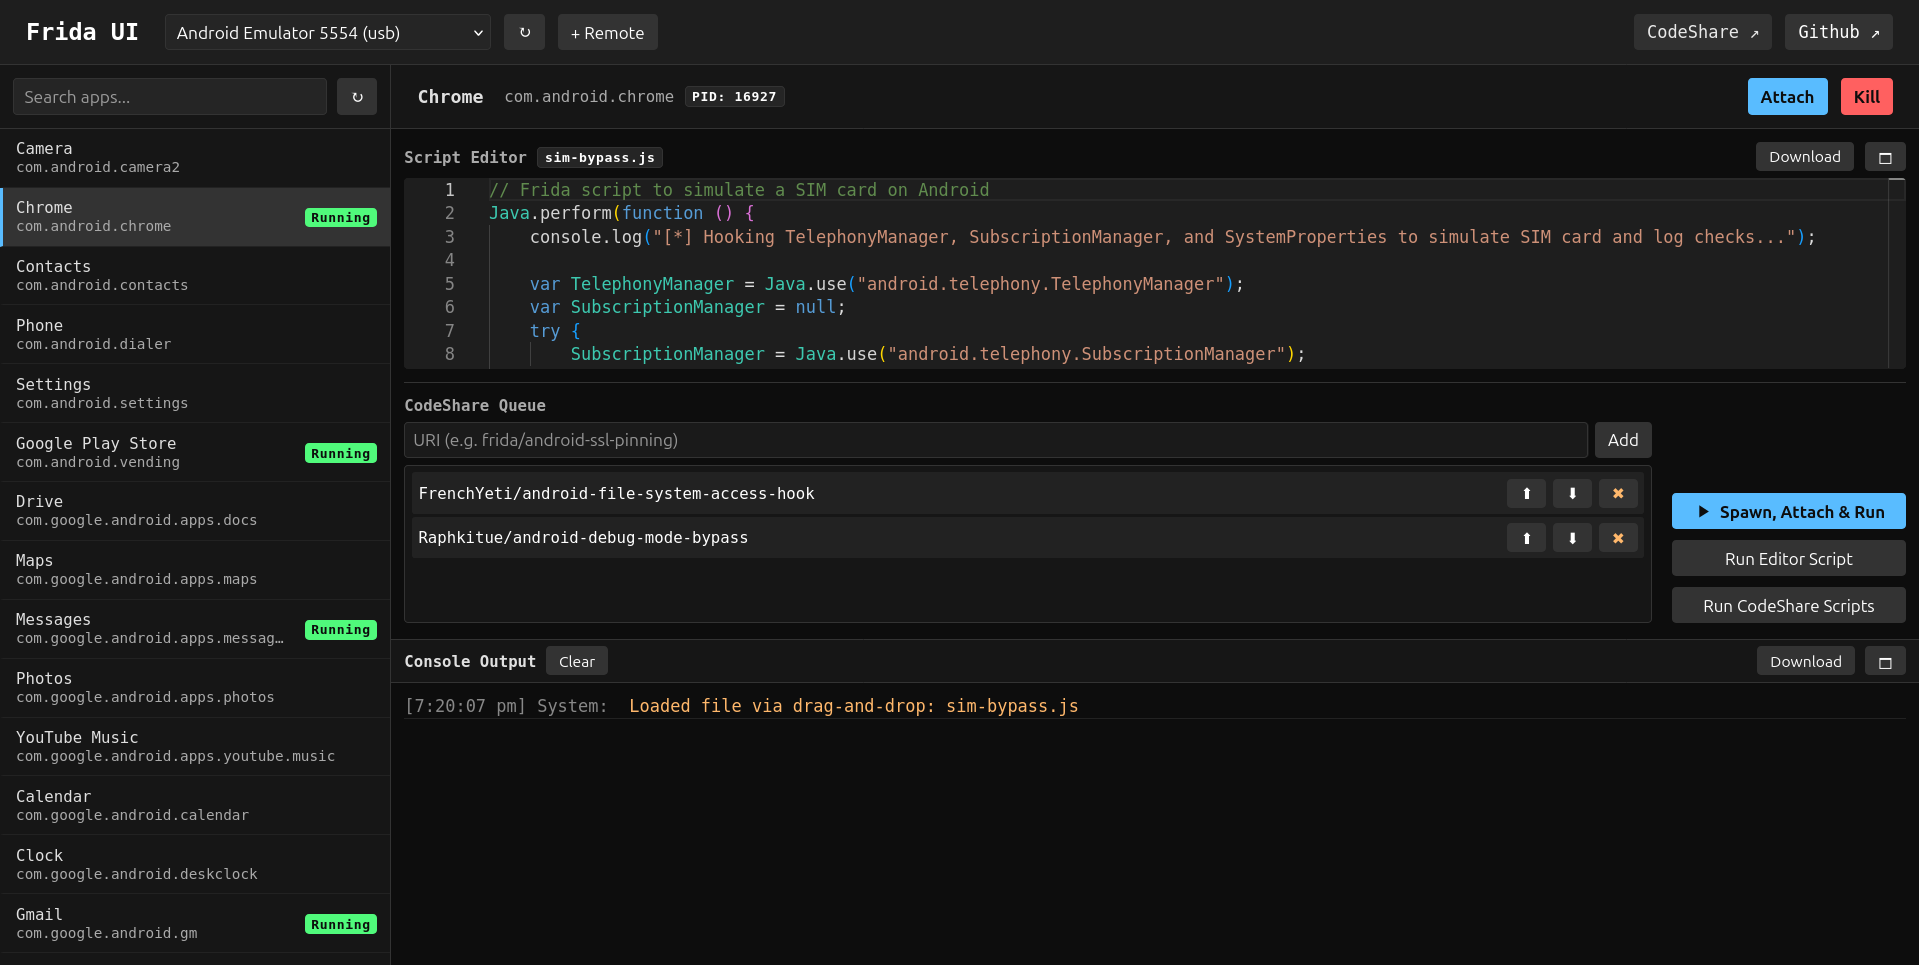 adityatelange/frida-ui
Interaja com dispositivos, processos e scripts do Frida diretamente do seu navegador.
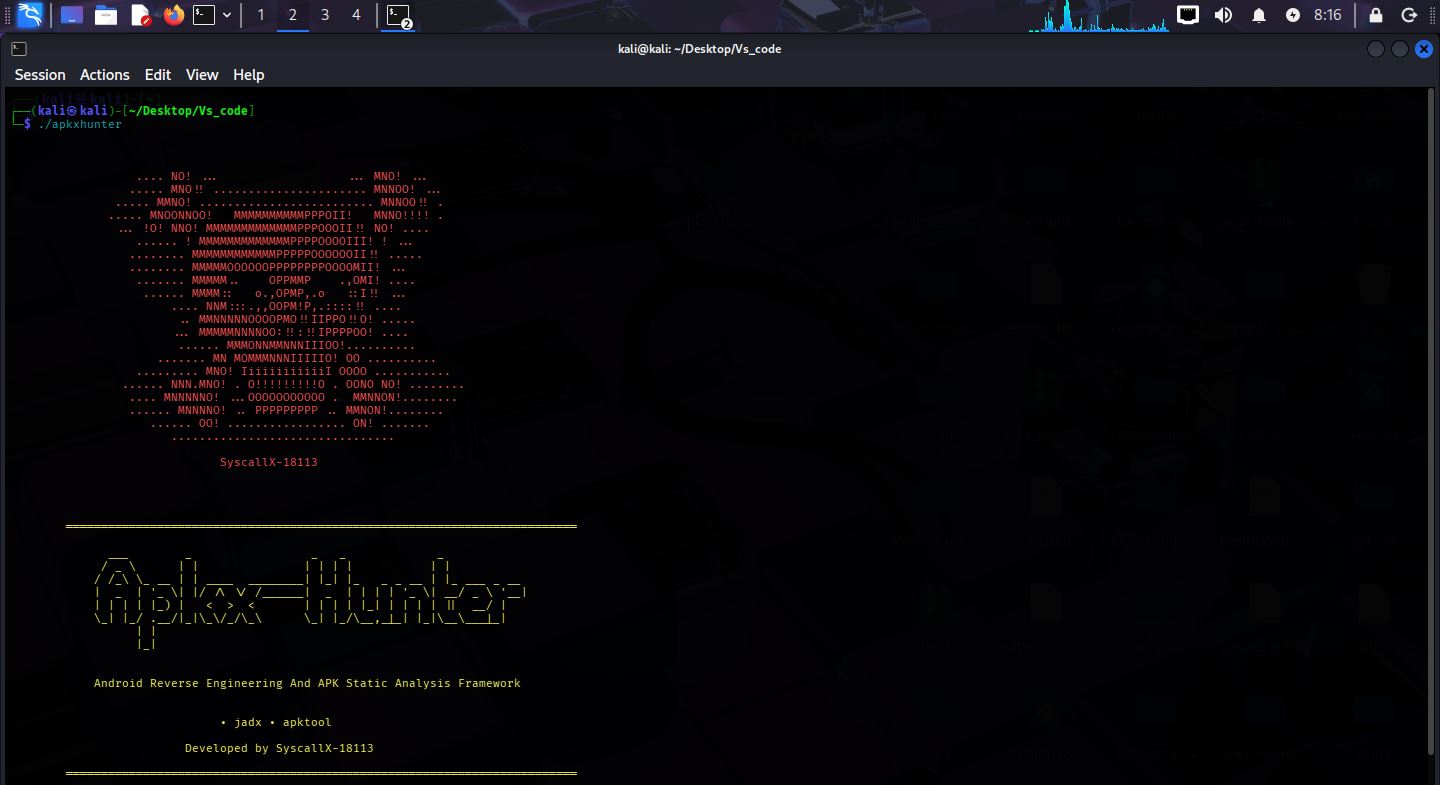 syscallx-18113/apkx-hunter
Estrutura de análise estática para Android baseada em C para descompilação, detecção de segredos, descoberta de endpoints, análise de permissões e…
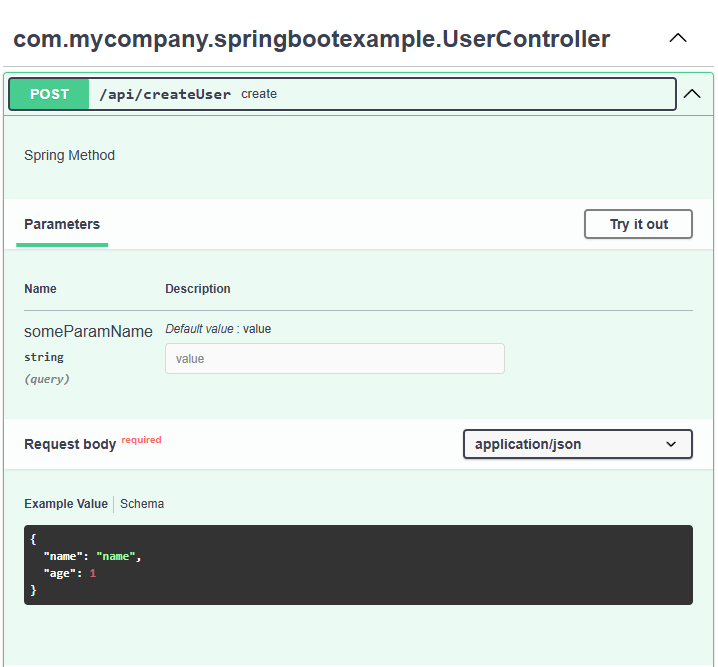 blackfan/bfscan
Ferramenta para encontrar URLs, caminhos, segredos e gerar requisições HTTP brutas e especificações OpenApi a partir de arquivos de configuração e…
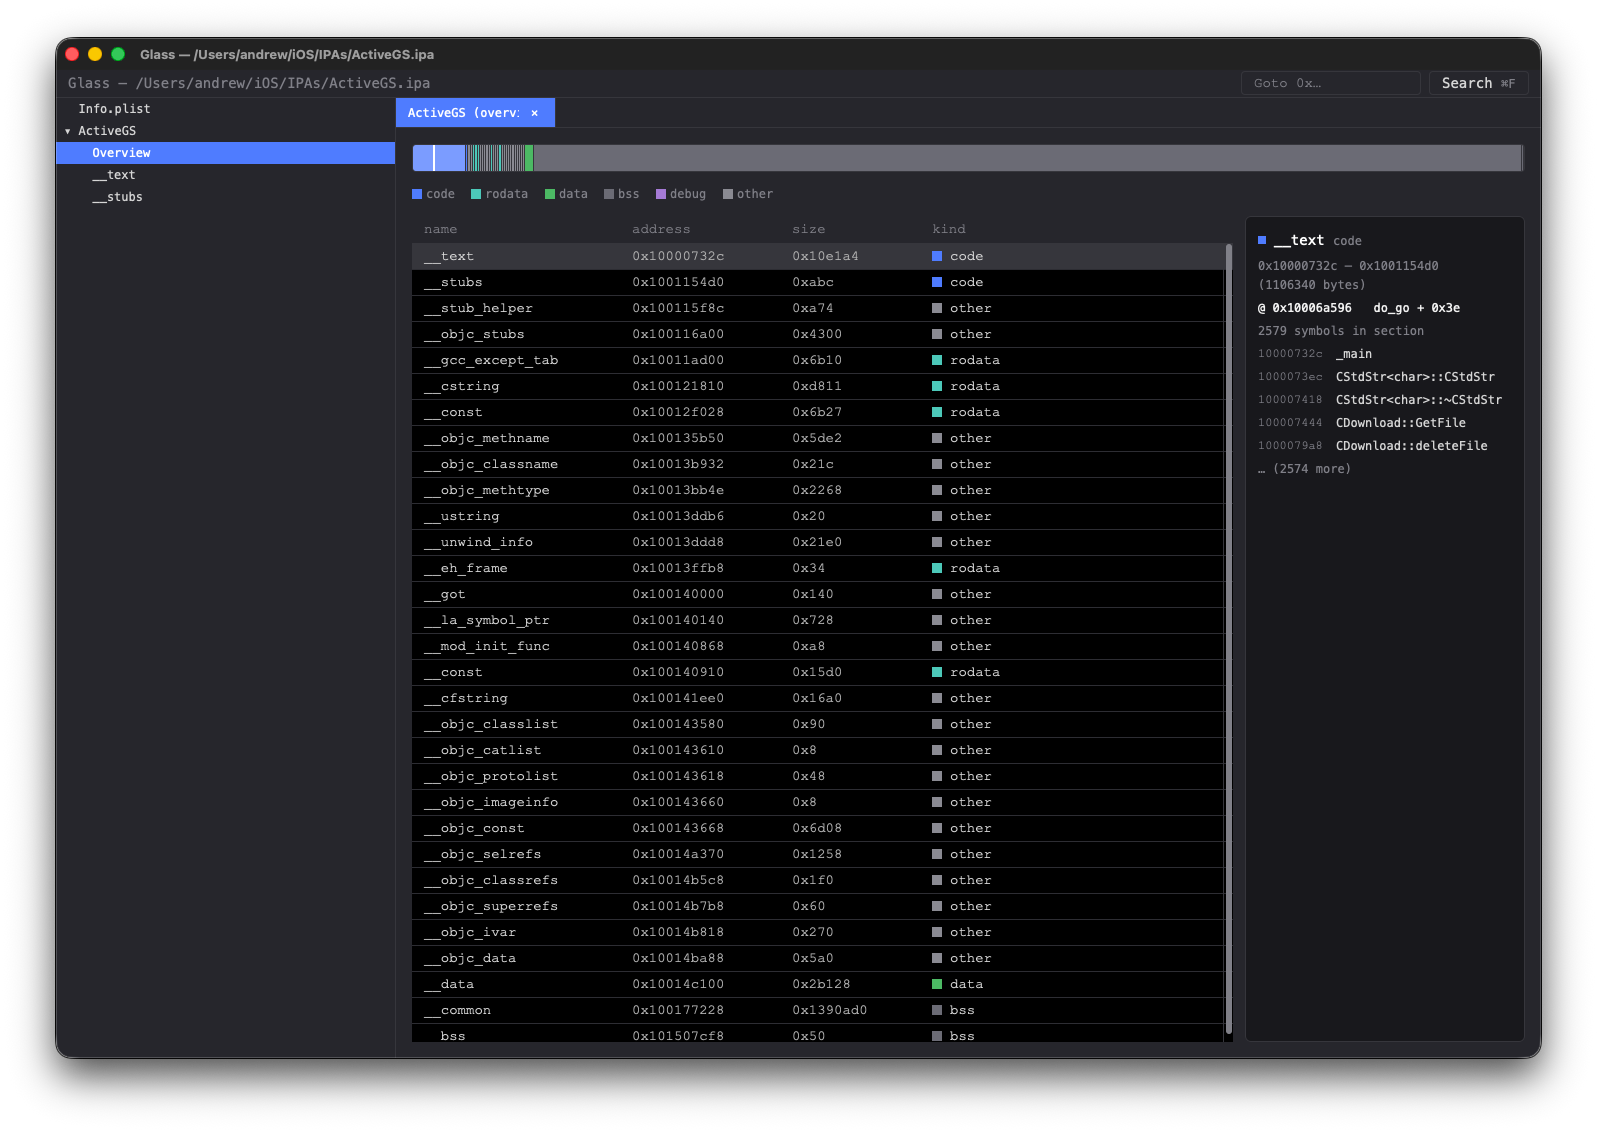 azw413/glass
Glass - uma alternativa rápida e gratuita ao IDA Pro
 zenyxx-xd/rootmyvivo
One-click root para dispositivos vivo/iQOO com bootloader bloqueado | CVE-2026-43499 + KernelSU
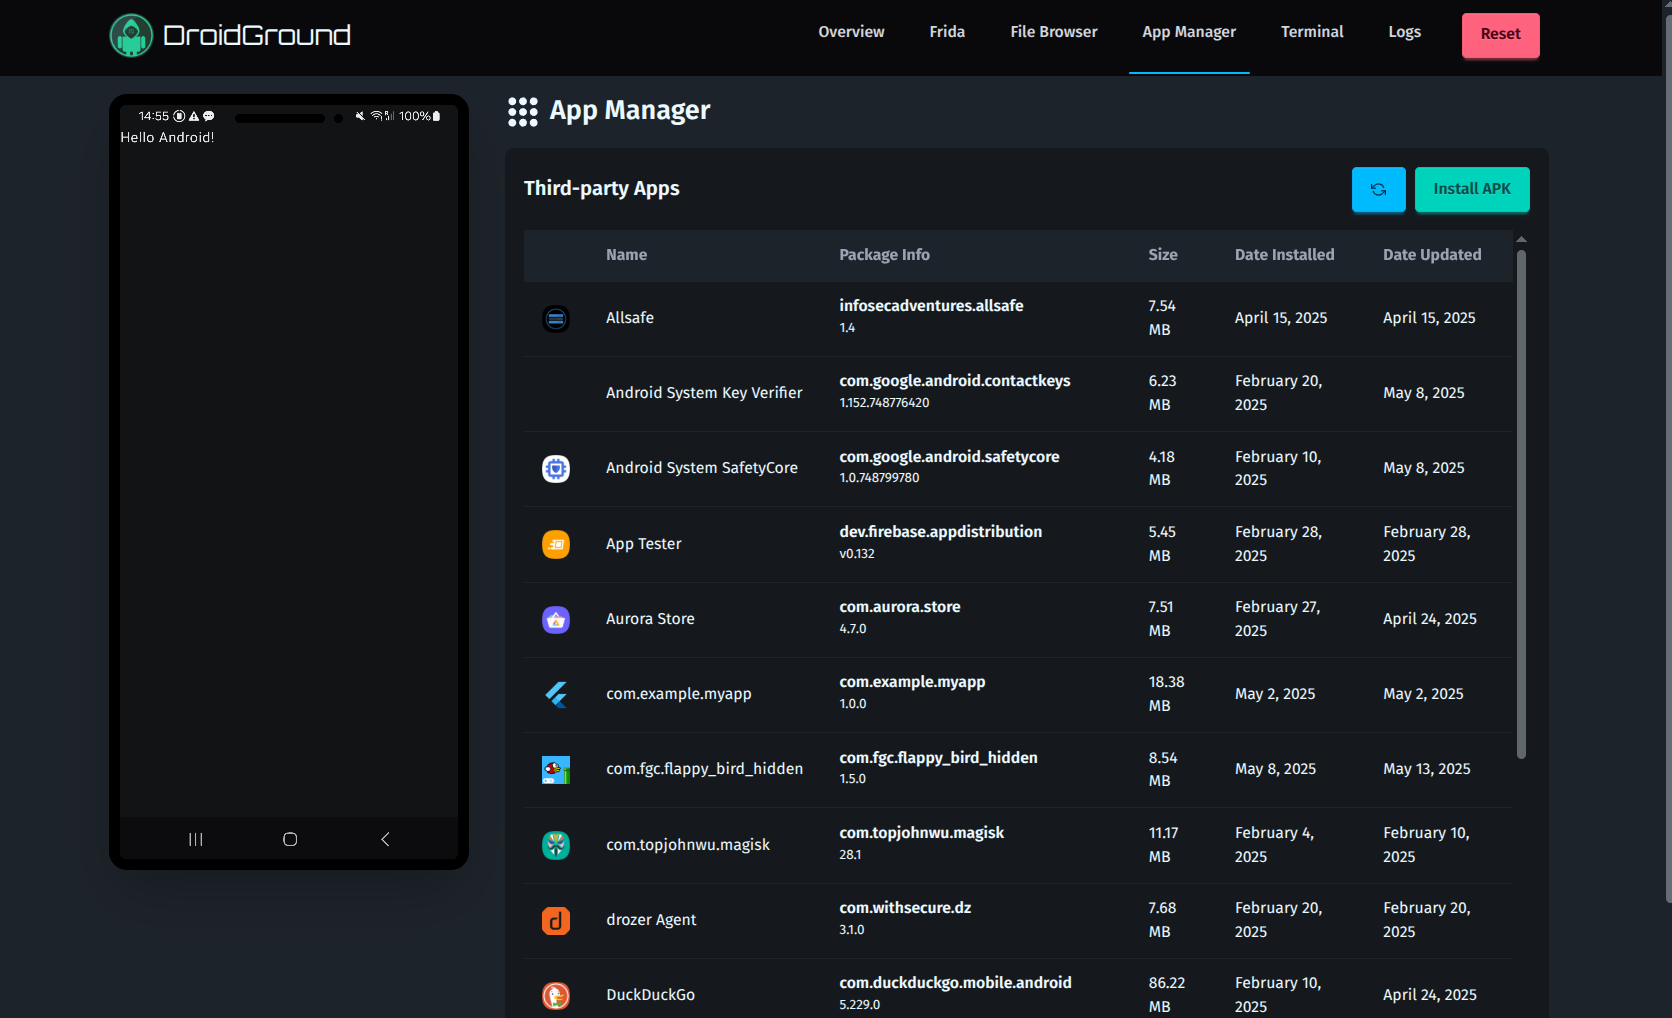 secforce/droidground
Um playground flexível para desafios de CTF Android.
 project-artist/artist
Framework de instrumentação de código aberto para aplicativos Android e middleware Java, modificando código durante a compilação no dispositivo…








