
 secforce/droidground
Um playground flexível para desafios de CTF Android.

DroidGround
Em desafios CTF tradicionais, é comum esconder flags em arquivos de um sistema, exigindo que os atacantes explorem vulnerabilidades para recuperá-las. No entanto, no mundo Android, essa abordagem não funciona bem. Arquivos APK são facilmente baixáveis e reversíveis, então colocar uma flag no dispositivo geralmente torna trivial extraí-la usando análise estática ou truques de emulador. Isso limita severamente a capacidade de criar desafios realistas focados em tempo de execução.
DroidGround foi projetado para resolver esse problema.
É uma plataforma construída sob medida para hospedar desafios de hacking mobile Android em um ambiente controlado e realista, onde os atacantes são restringidos apenas o suficiente para exigir a resolução dos desafios da maneira pretendida.
Importante: os participantes podem ficar presos dentro do ambiente do aplicativo. A modularidade da ferramenta permite definir se o usuário pode ou não abrir um shell, ler arquivos arbitrários ou instalar ferramentas por sideload. Tudo pode ser configurado para que a única maneira de recuperar a flag seja por meio da compreensão e exploração do próprio aplicativo.
DroidGround possibilita uma ampla variedade de desafios Android que de outra forma seriam difíceis de implementar em configurações CTF tradicionais. Por exemplo, em um desafio de execução remota de código (RCE), os jogadores podem receber um APK para análise local. Após descobrir uma vulnerabilidade, eles podem desenvolver um script Frida e executá-lo através do DroidGround no dispositivo alvo real para extrair a flag do armazenamento interno. Outros tipos de desafio podem envolver atividades ocultas, intents de broadcast personalizados, exploração de serviços ou análise dinâmica usando ferramentas pré-carregadas.
Com streaming de dispositivo em tempo real, controle refinado sobre recursos, integração com Frida e scripts de configuração e reinicialização personalizáveis, o DroidGround capacita organizadores de CTF a criar desafios Android seguros, flexíveis e realistas que vão muito além do que normalmente é possível.
O DroidGround fornece um rico conjunto de recursos controlados pelo servidor.
scrcpy), com controle opcional de mouse, toque e tecladoQuase todos os recursos são modulares e definidos por meio de variáveis de ambiente, garantindo controle preciso sobre o escopo do desafio.
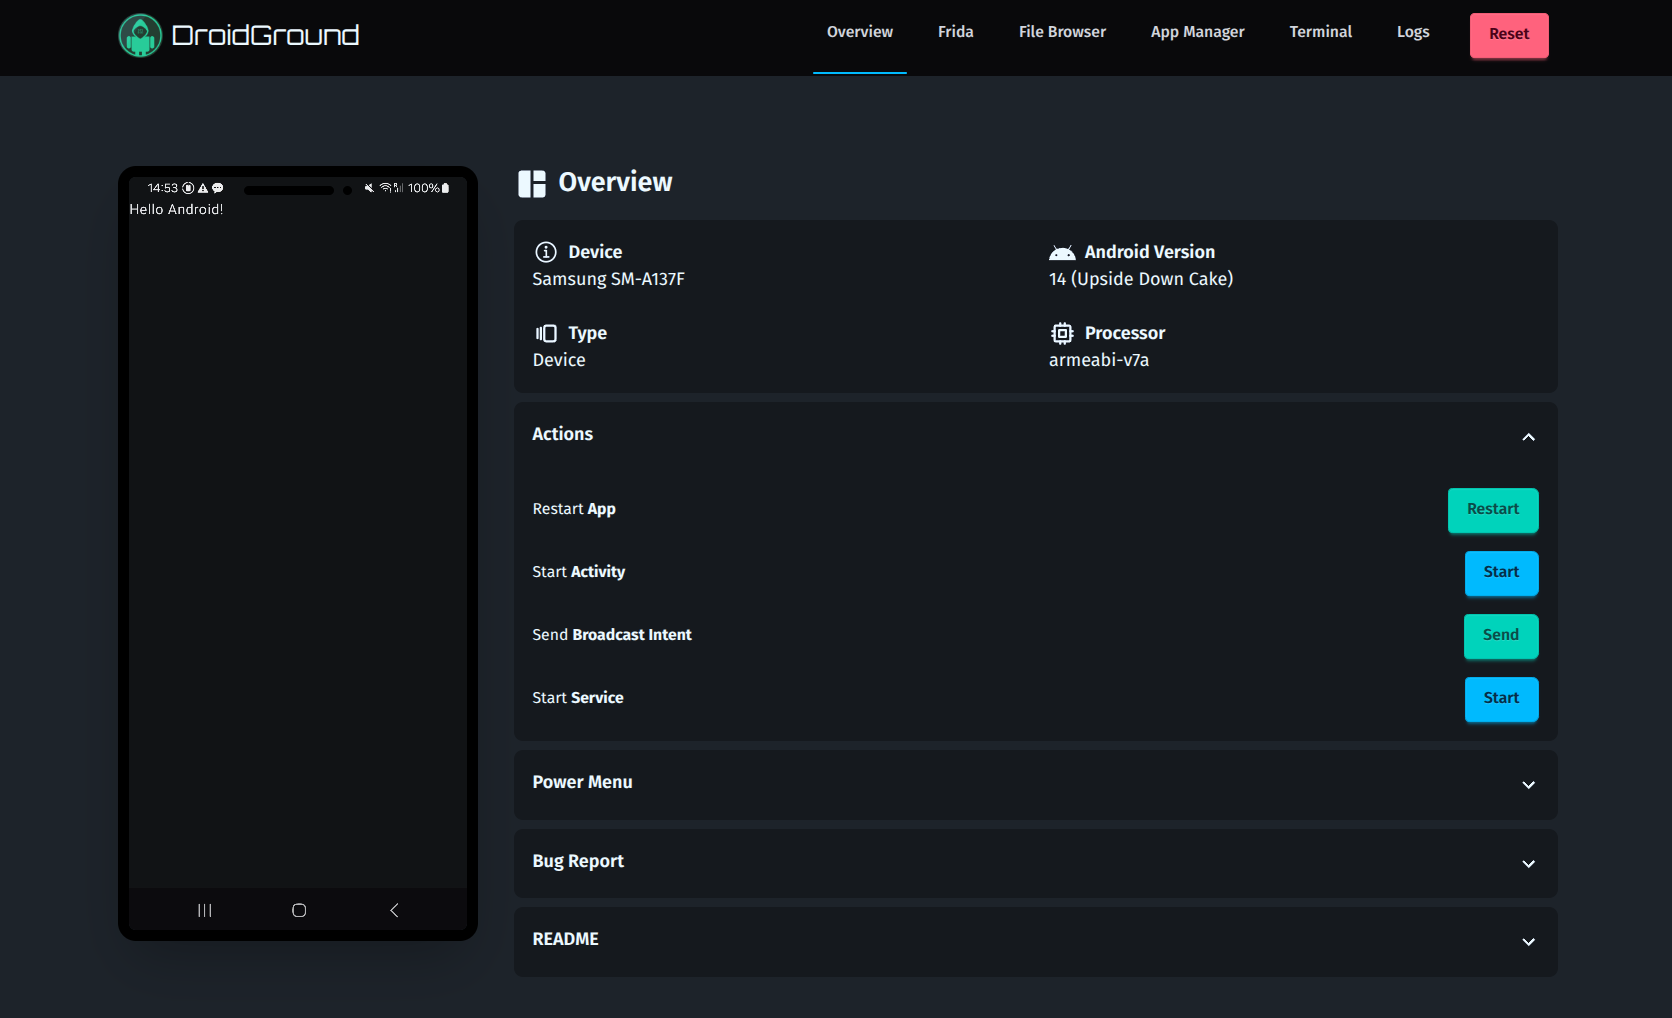 | 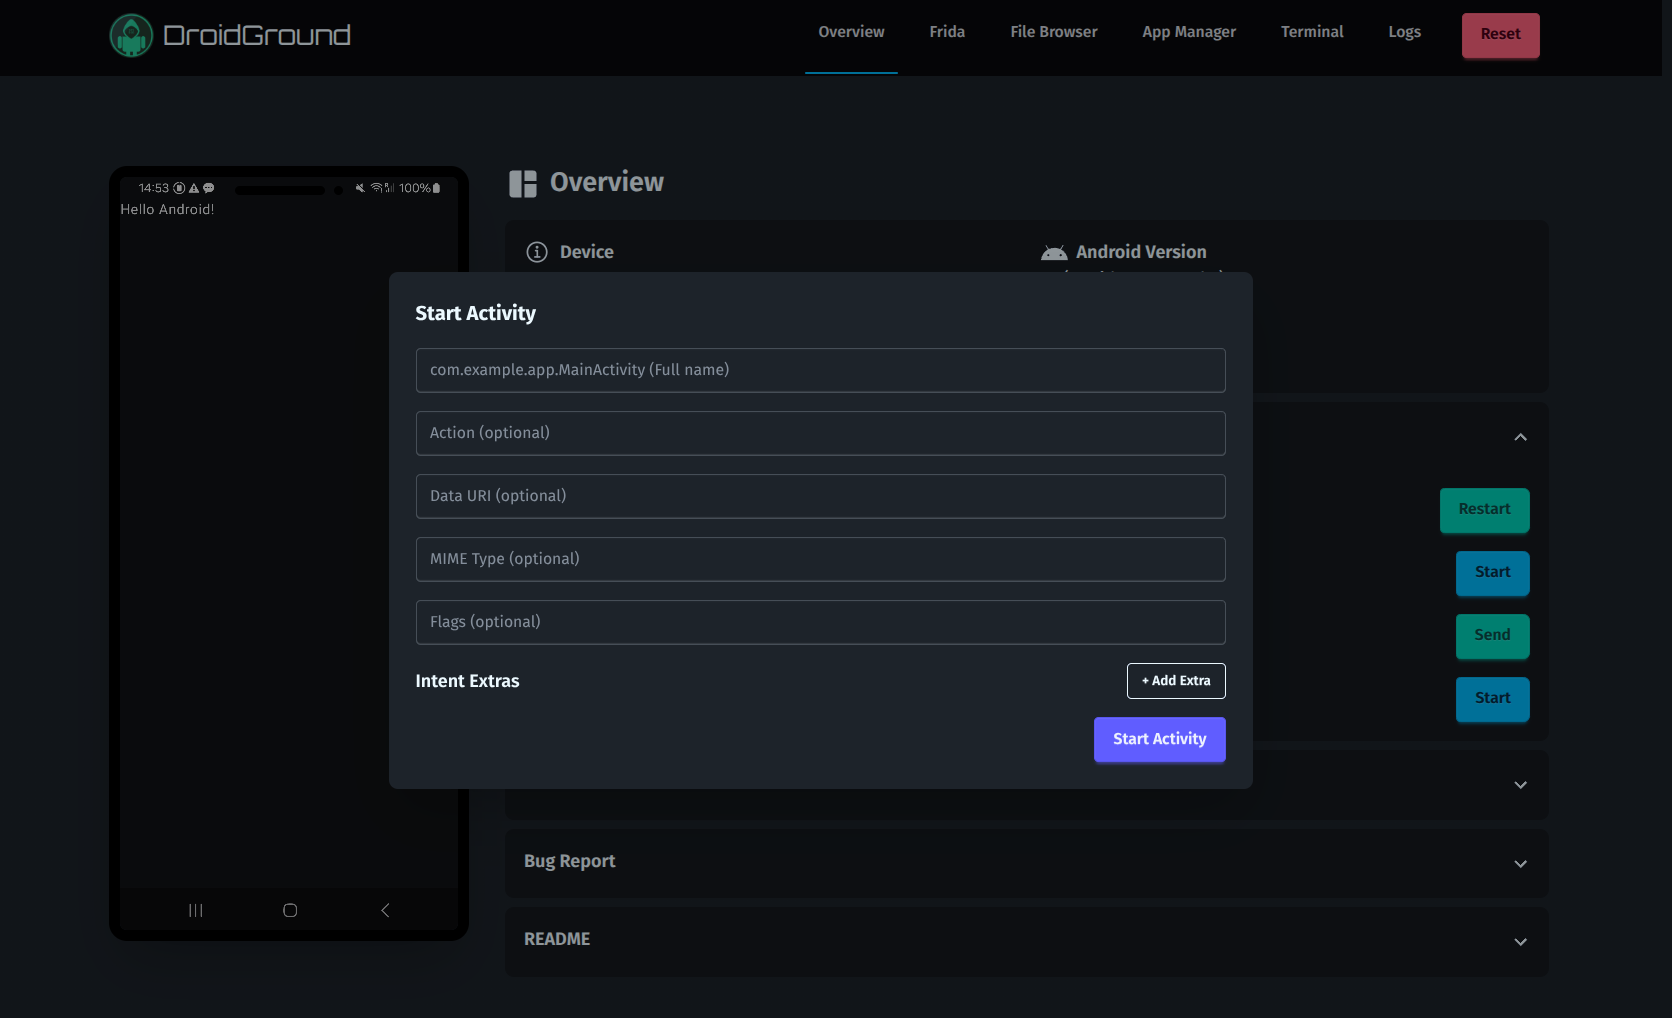 |
|---|---|
| Visão geral | Iniciar atividade |
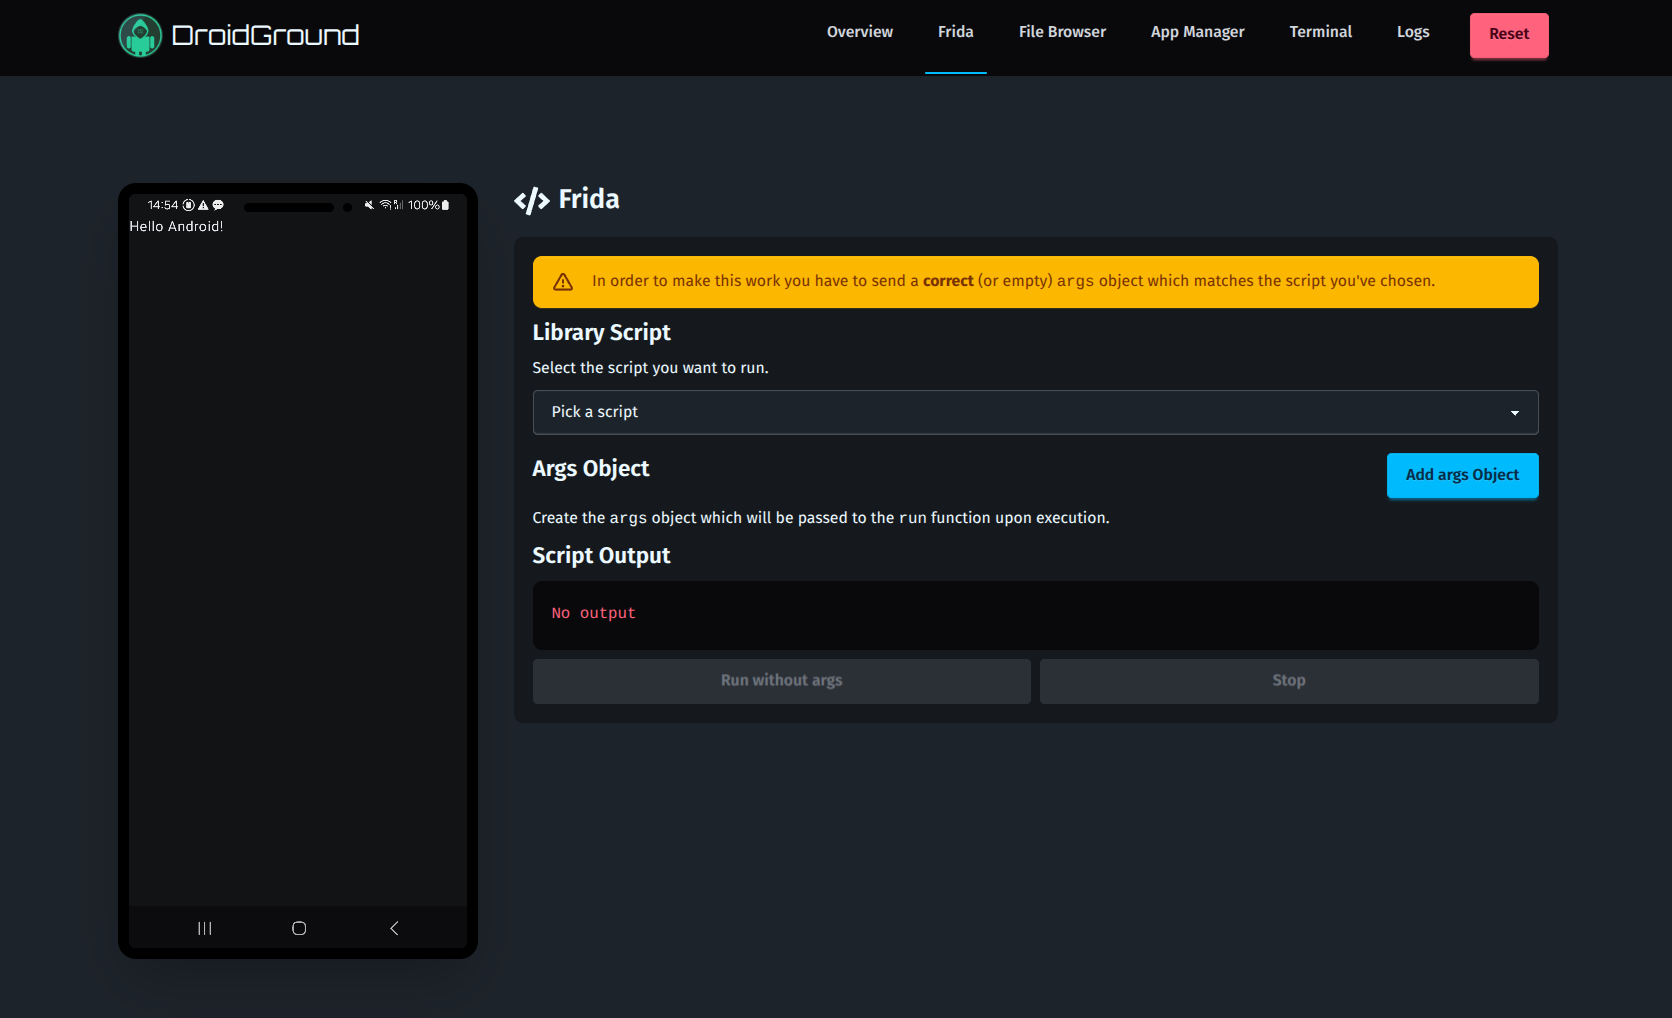 | 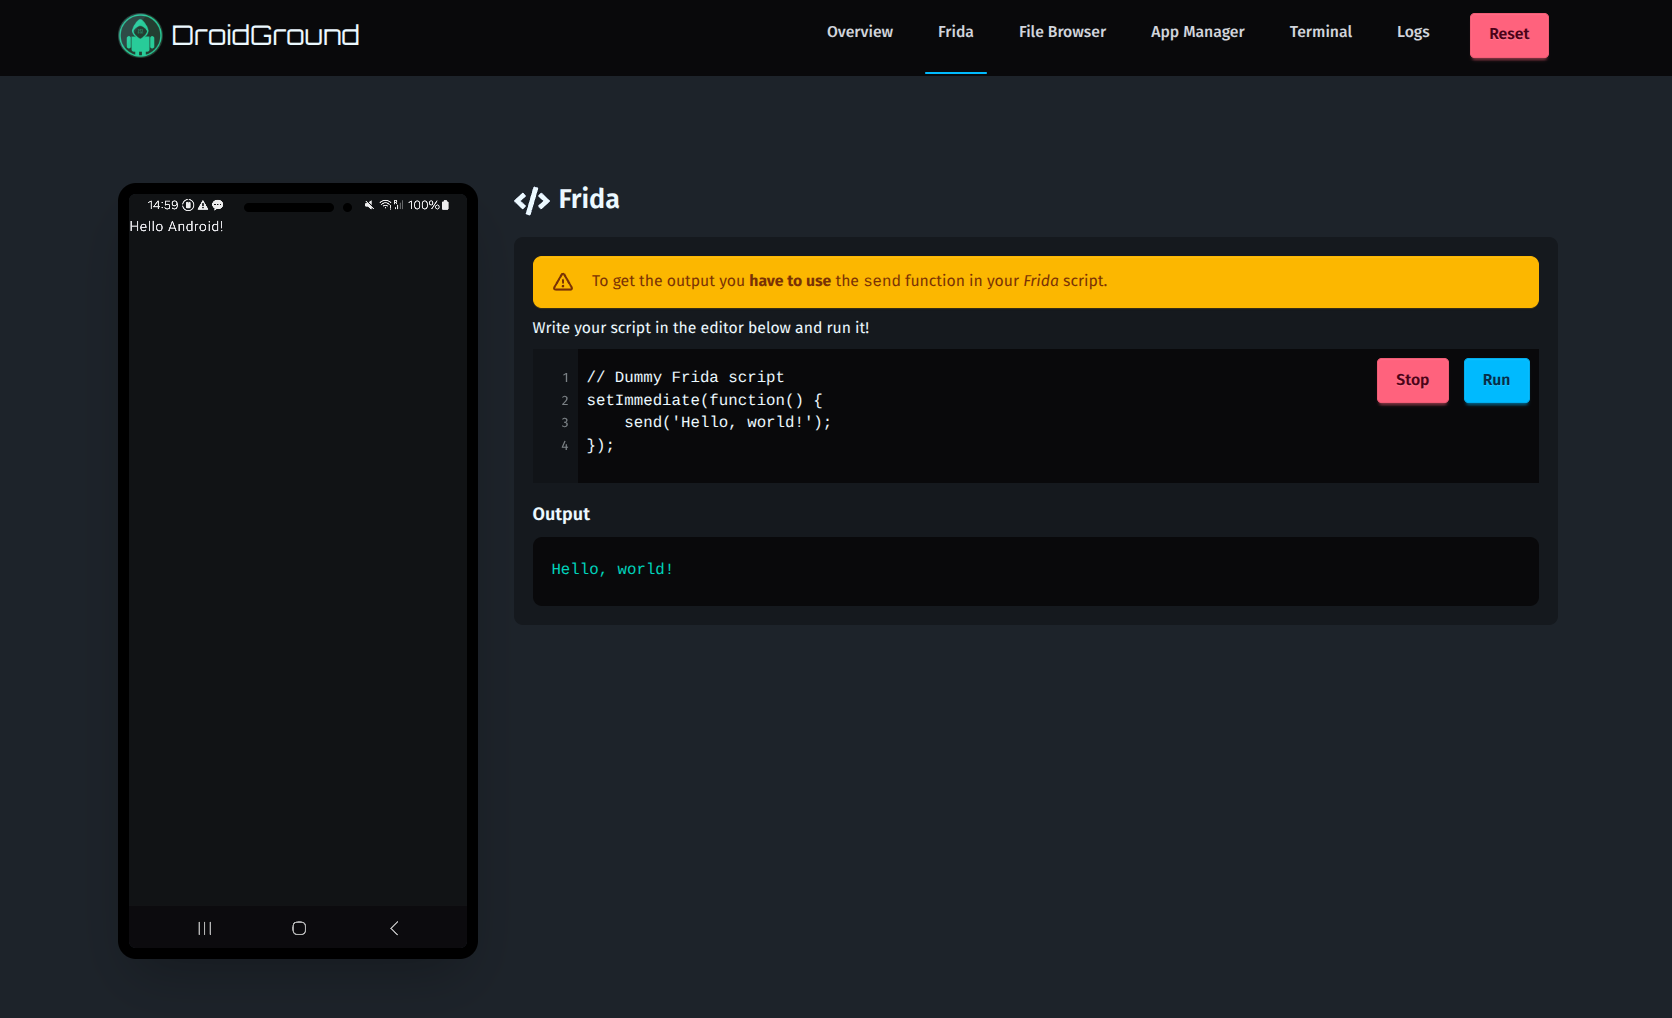 |
| Modo Frida Jailed | Modo Frida Full |
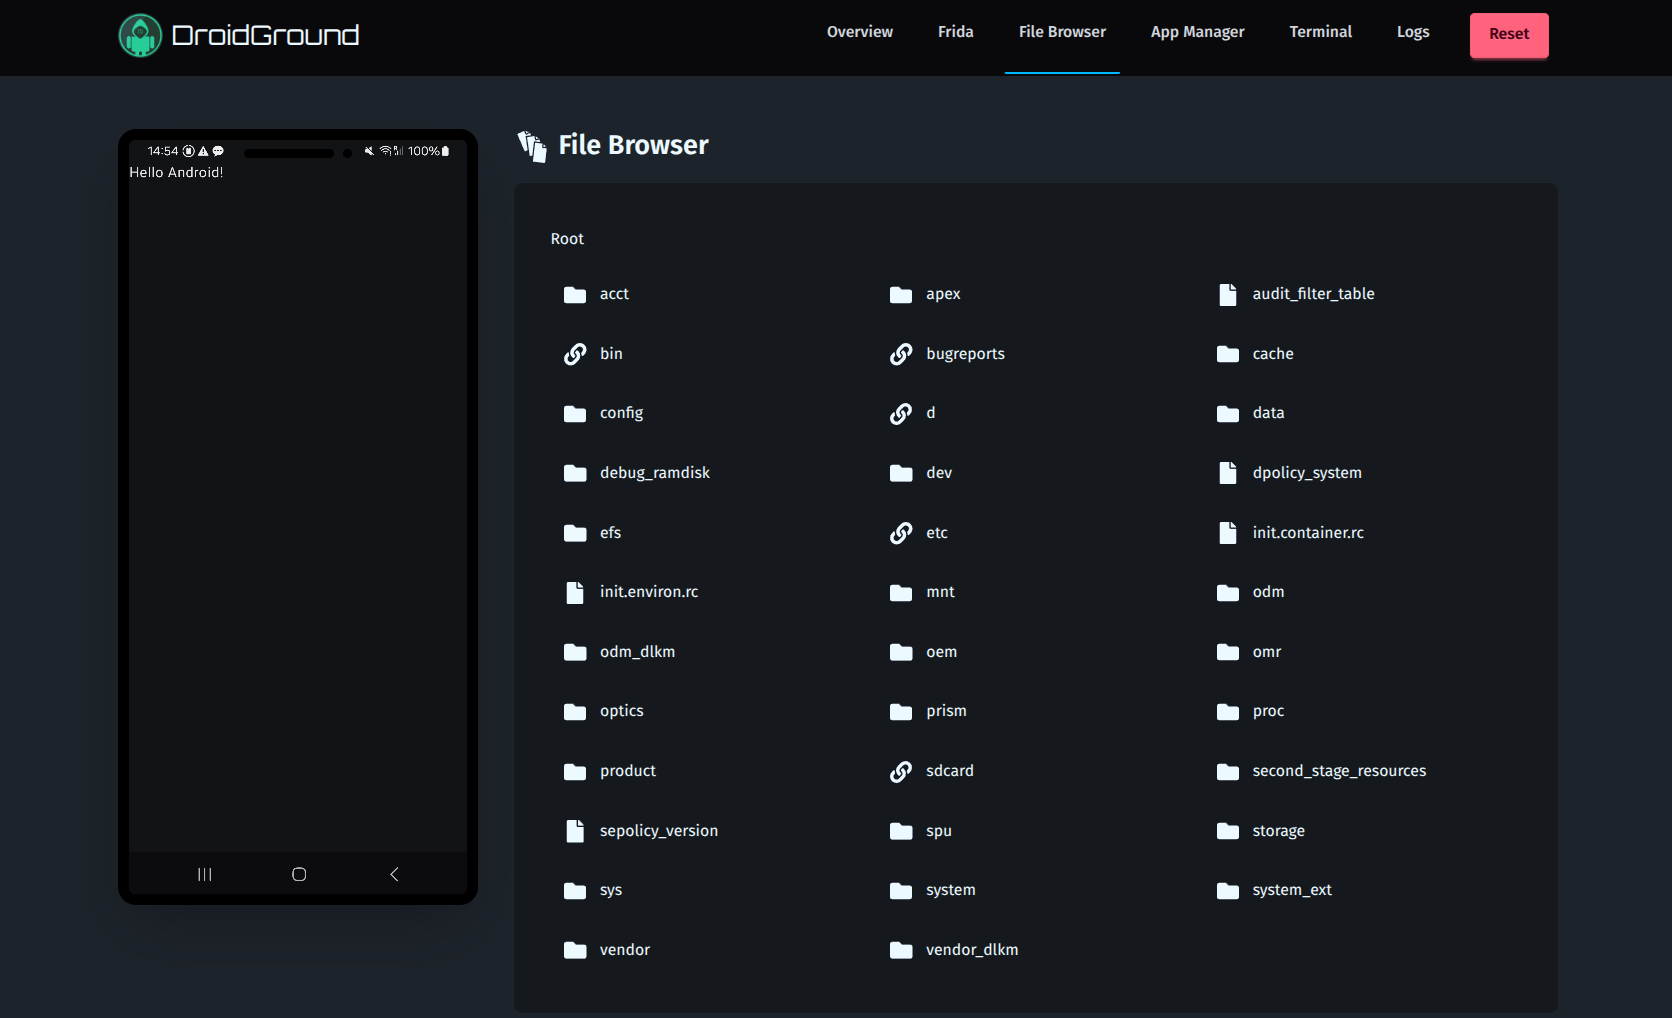 | 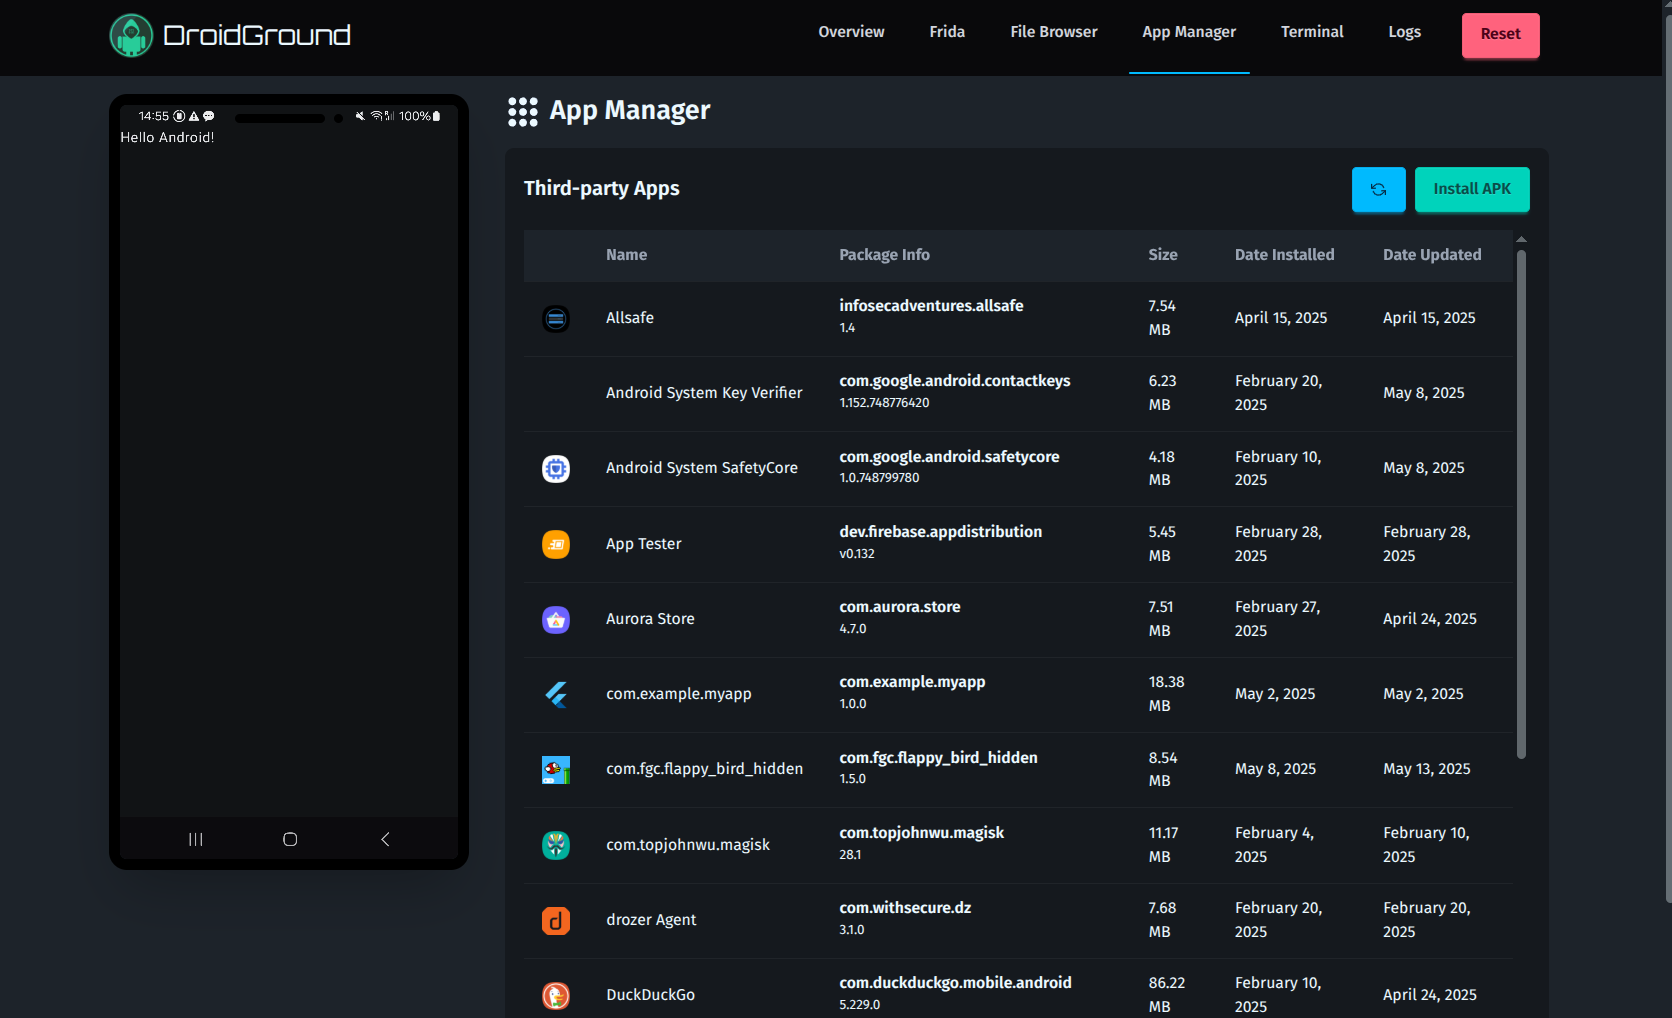 |
| Navegador de arquivos | Gerenciador de apps |
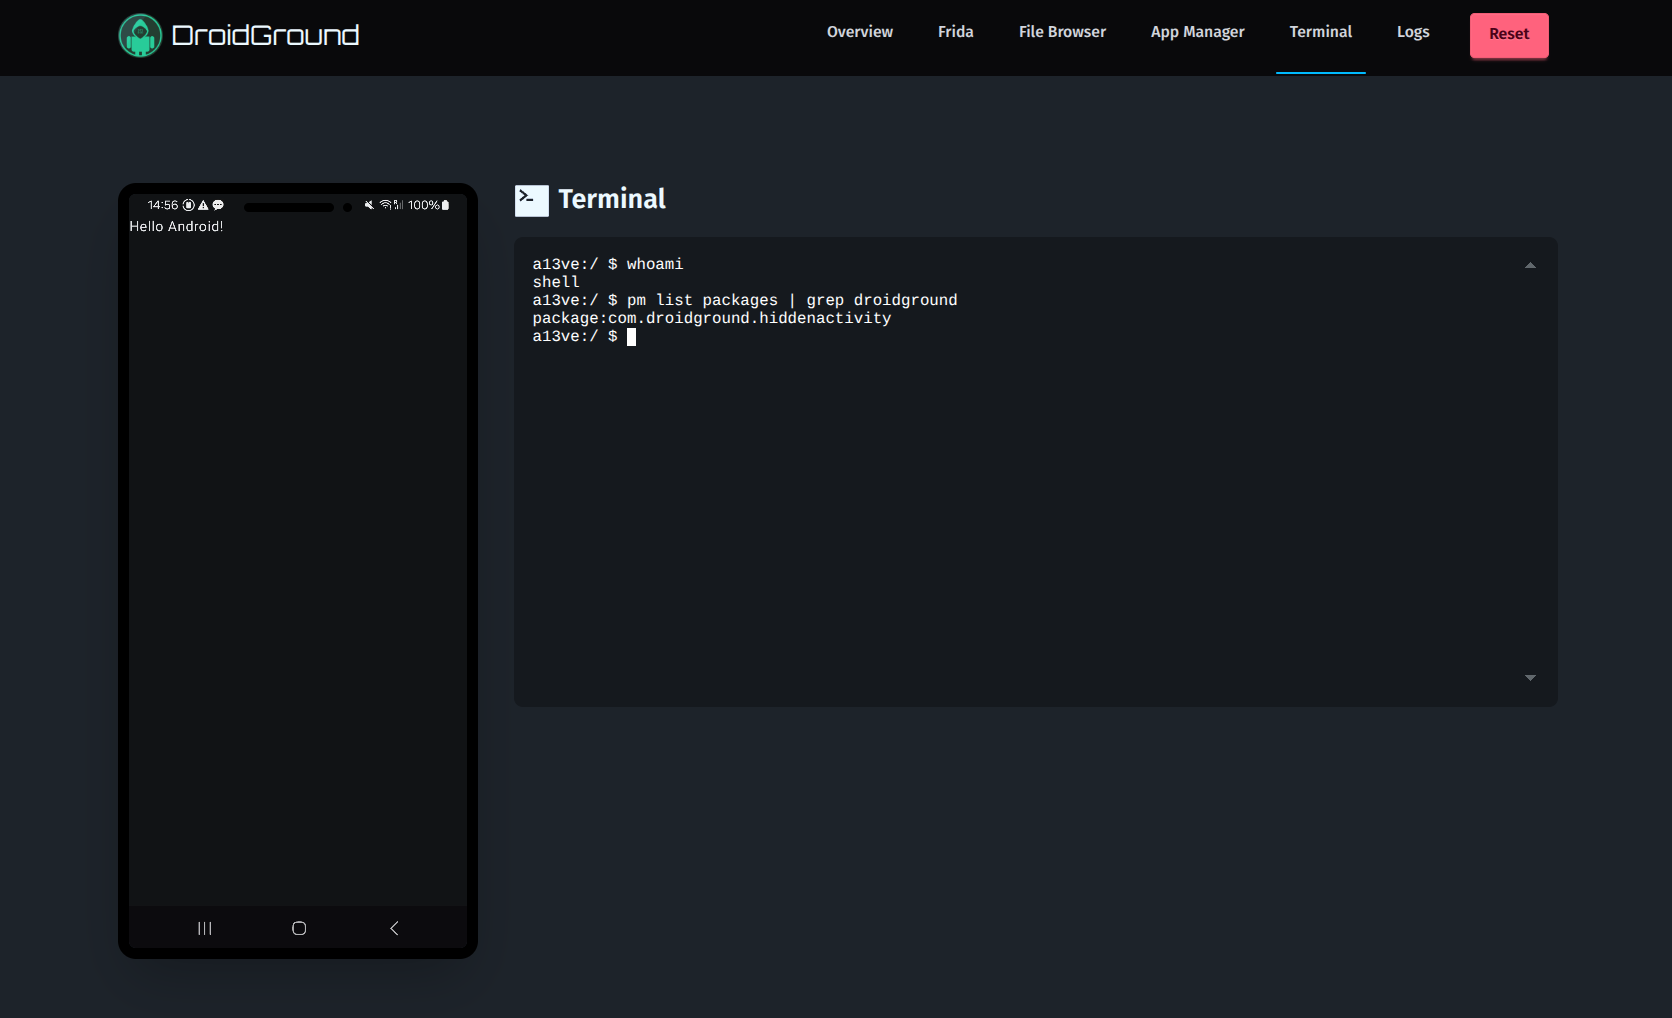 | 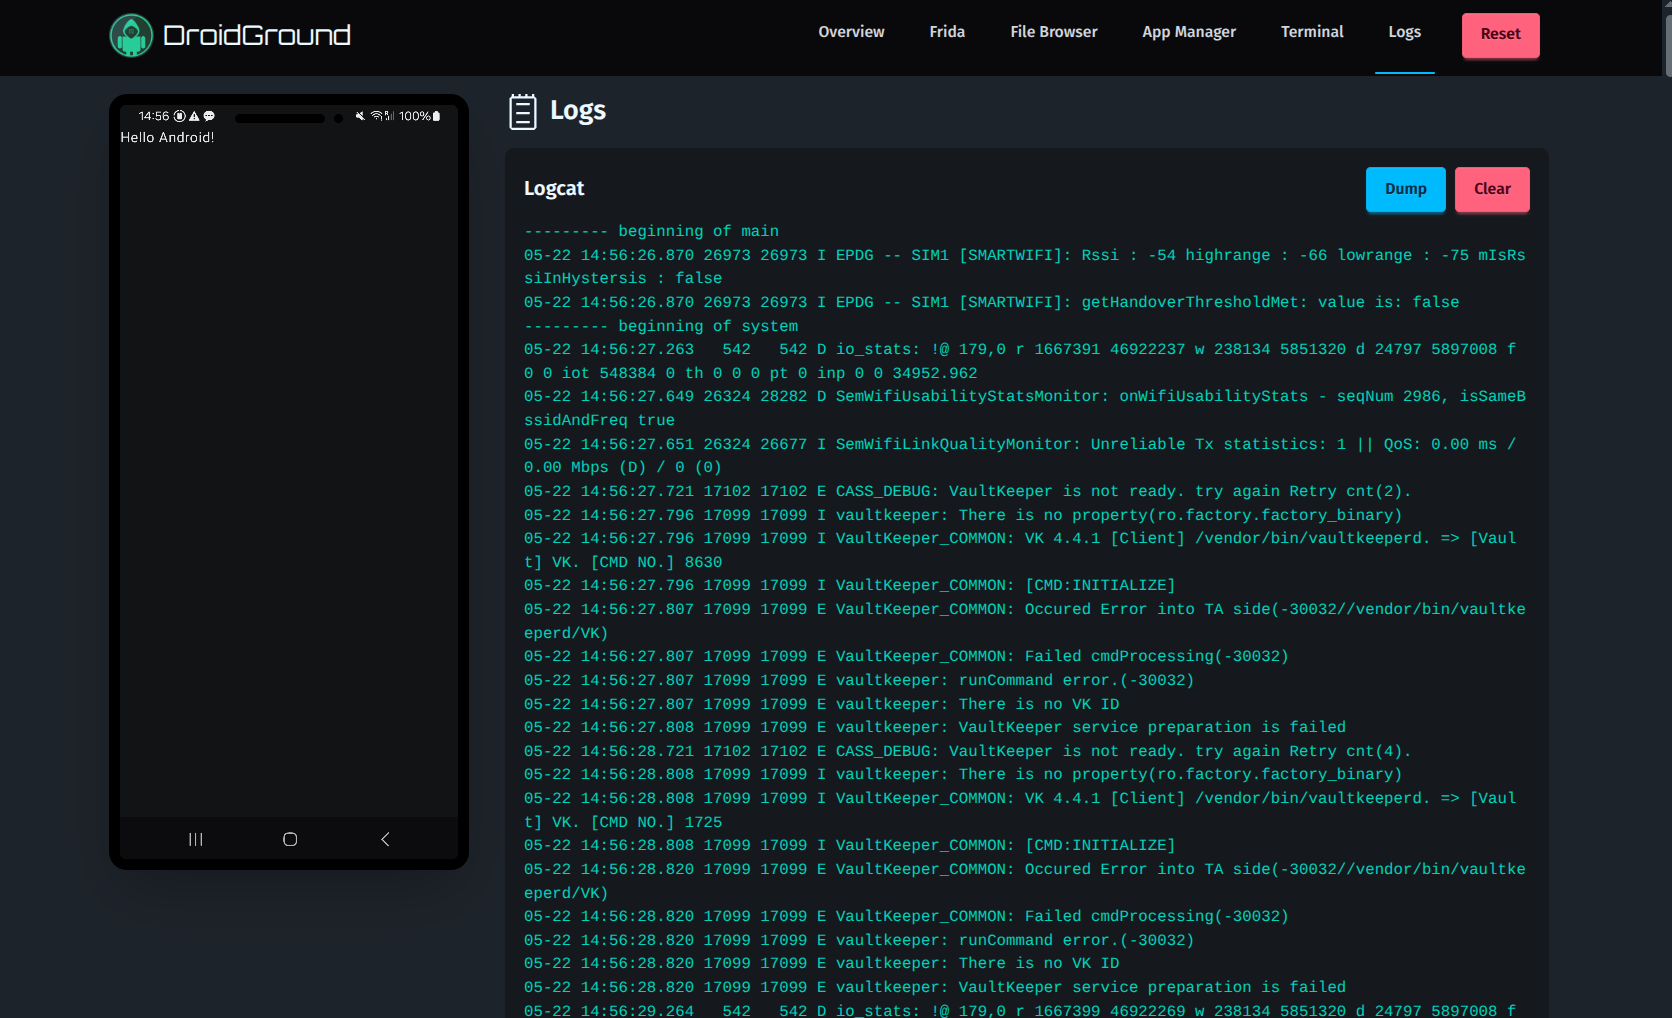 |
| Terminal | Logs |
O arquivo .env.sample no diretório raiz é um bom ponto de partida. Esta é a lista completa de todas as variáveis de ambiente atualmente suportadas:
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.



