
 #1
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
Recomendado pelo Kitploit
 rsmudge/unhook-bof
Remove API hooks de um processo Beacon.
 arosenmund/defcon33_silence_kill_edr
Materiais práticos do workshop DEFCON para matar e silenciar agentes EDR: configuração de laboratório, BYOVD, ferramentas personalizadas de evasão em…
 saadahla/unhookingpatch
Contorna hooks de EDR aplicando patch ao stub da API NT e resolvendo SSNs e instruções de syscall em tempo de execução.
 deepinstinct/nofilter
Abusa do Windows Filtering Platform para iniciar um console como NT AUTHORITY\SYSTEM ou se passar por outro usuário conectado para escalada de…
 neomaster831/kurasagi
Bypass do PatchGuard em tempo de execução do Windows 11 24H2-25H2
 gmh5225/callmewin32kdriver
Carregue seu driver como win32k.sys
 mr-un1k0d3r/windows-signedbinary
Muta binários Windows assinados para reter assinaturas de catálogo válidas enquanto altera os hashes dos arquivos, contornando bloqueios de endpoints…
 saadahla/ntdllreflection
Contorne os hooks de EDR no userland carregando o Ntdll Refletivo na memória a partir de um servidor remoto, com base no ReleaseID do Windows, para…
 graph-com/cka-agent
Implementação de pesquisa de um agente de jailbreak de LLM que contorna as barreiras de proteção de modelos comerciais usando entrelaçamento de…
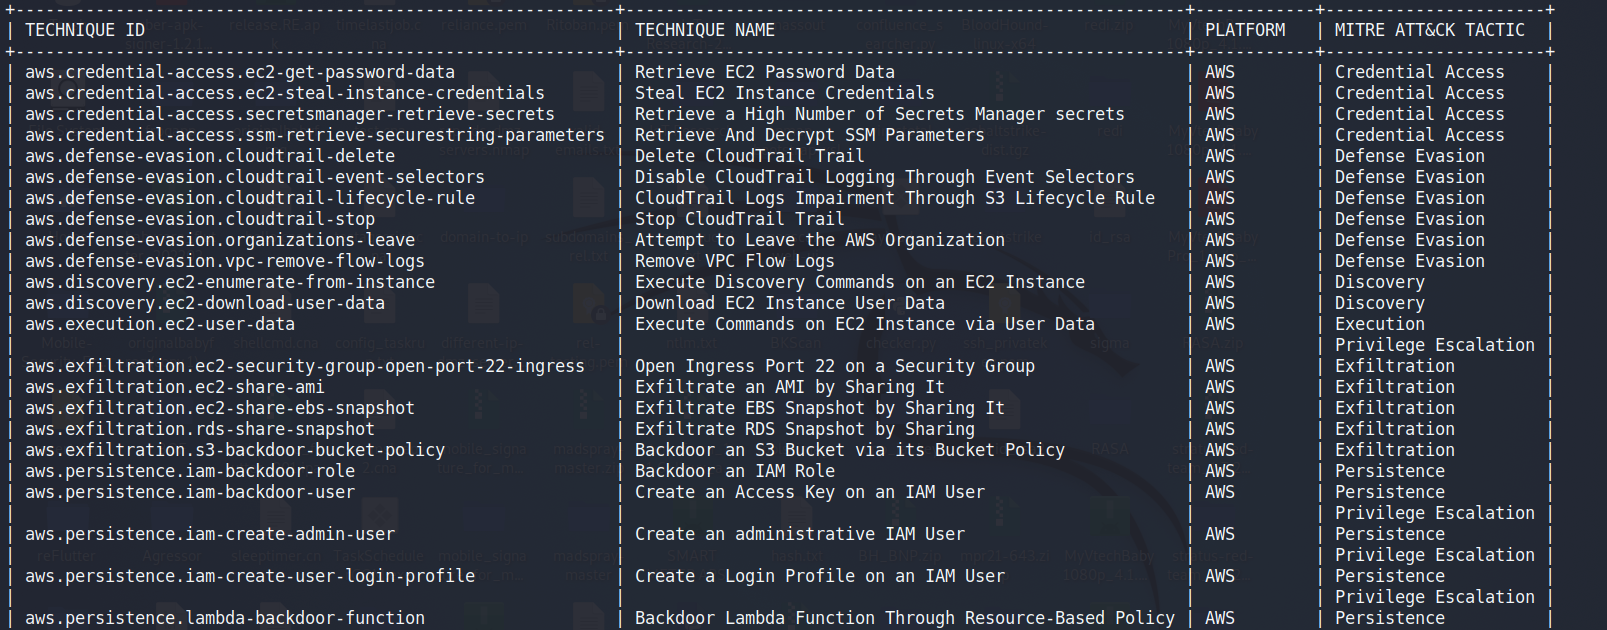 sbasu7241/aws-threat-simulation-and-detection
Brincando com Stratus Red Team (ferramenta de simulação de ataques em nuvem) e SumoLogic
 amberwolfcyber/nachovpn
Um servidor SSL-VPN delicioso, mas malicioso 🌮
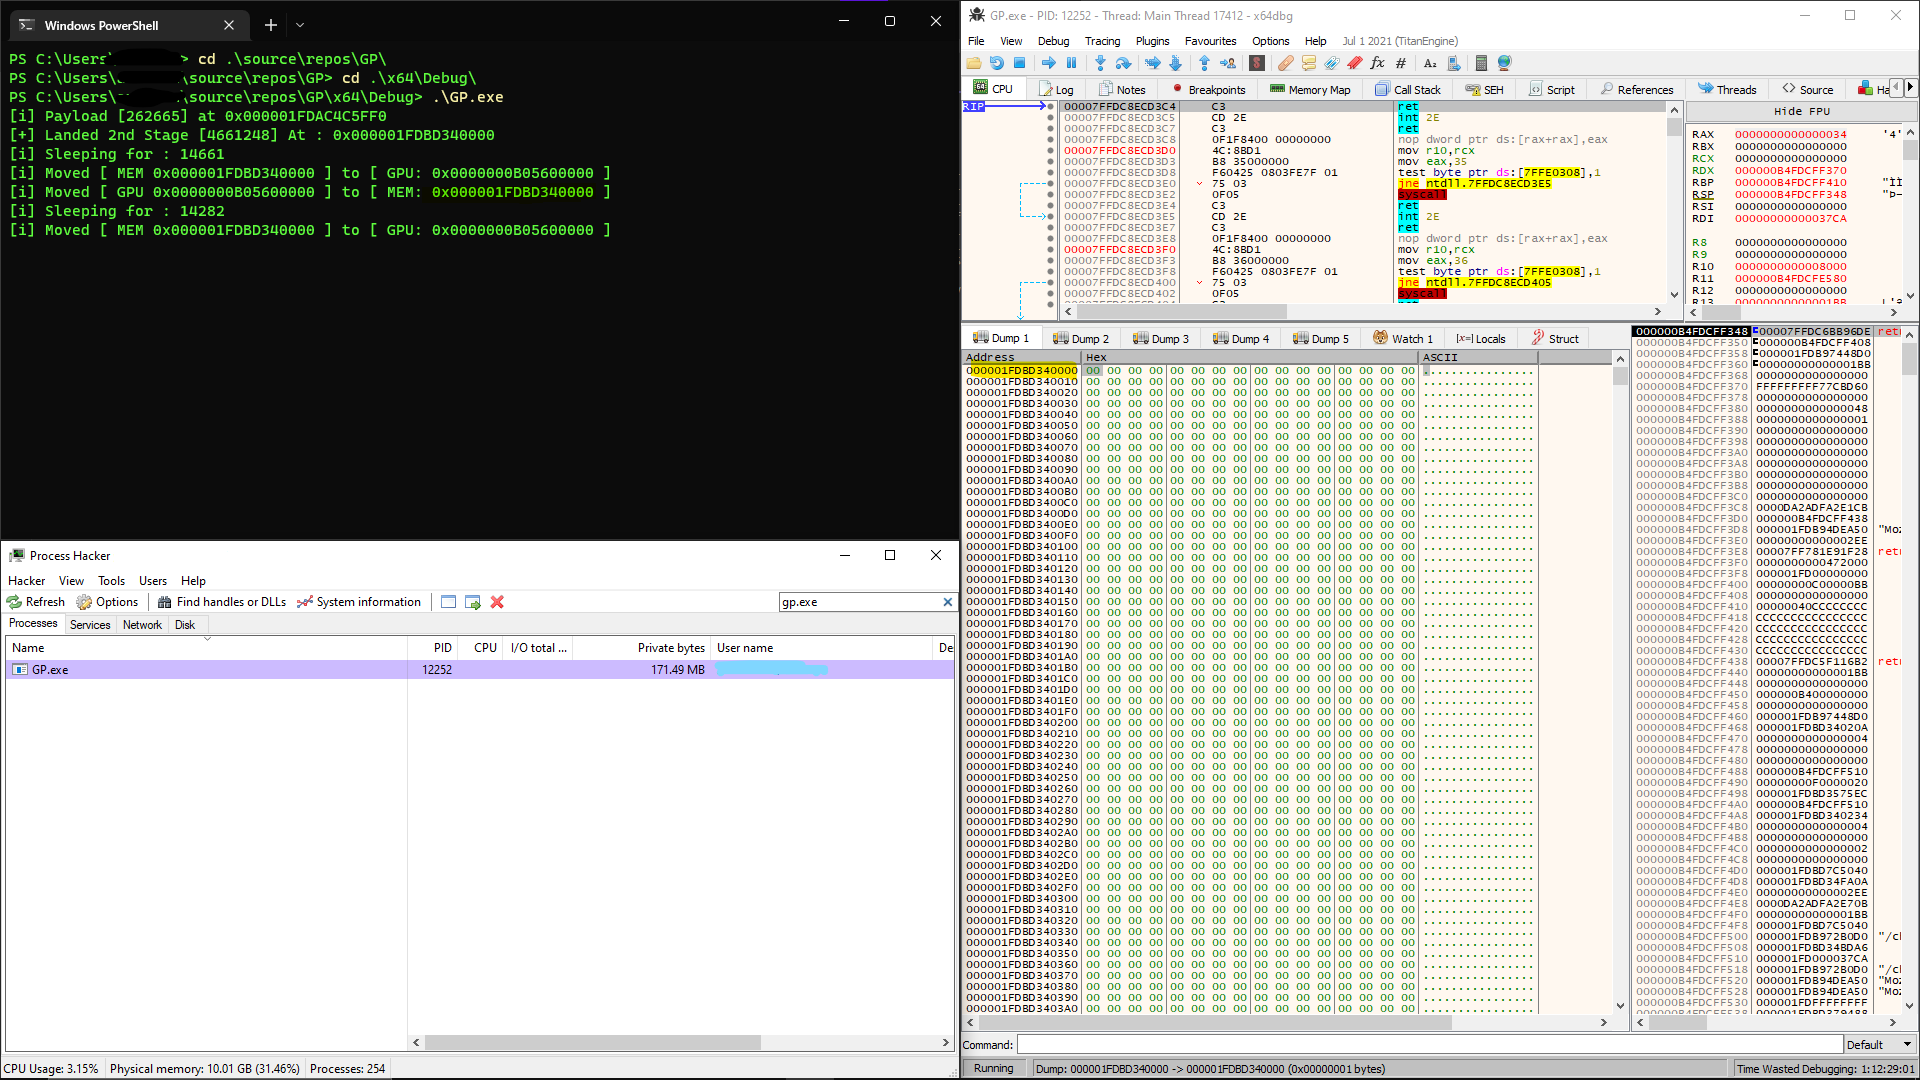 h1d3r/gpu_shellcode
Esconde payloads reflexivos na memória da GPU por meio de APIs CUDA, limpando a memória do host durante o sleep e usando um handler VEH para…
 rad9800/hwbp4mw
Mecanismo de hooking por hardware breakpoints para Windows que utiliza registradores de depuração para realizar hooks em funções, contornar ETW/AMSI…
 xforcered/bokuloader
Uma prova de conceito de Reflective Loader do Cobalt Strike que visa recriar, integrar e aprimorar os recursos de evasão do Cobalt Strike!
 flangvik/obfuscatedsharpcollection
Tentativa de versão ofuscada do SharpCollection
 alteredsecurity/disable-tamperprotection
Um POC para desativar o TamperProtection e outros componentes do Defender / MDE
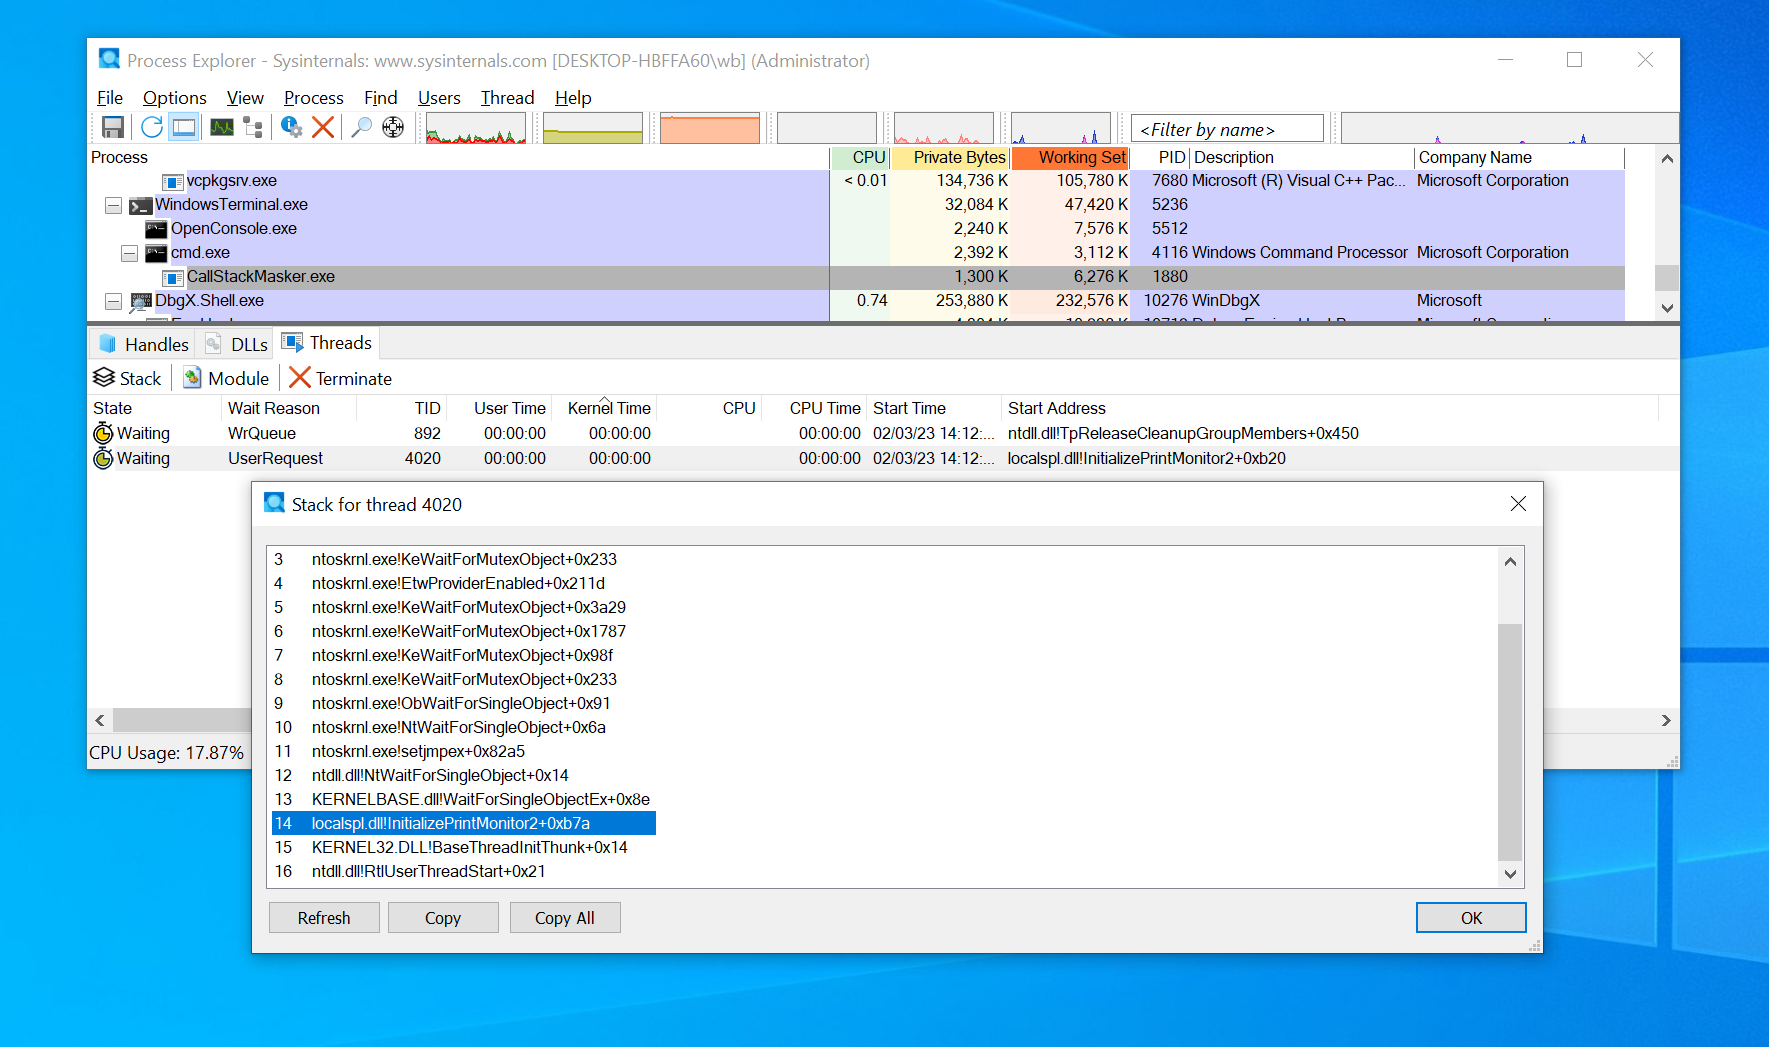 cobalt-strike/callstackmasker
Uma implementação de PoC para mascarar dinamicamente pilhas de chamadas com temporizadores.








