
 #1
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
Recomendado pelo Kitploit
 redcanaryco/chain-reactor
Gere executáveis Linux que simulam comportamentos e técnicas de adversários para testar a cobertura de detecção e resposta. Consome JSON para fácil…
 d419h/iconjector
Injetar DLLs no processo do explorer usando ícones
 matheuzsecurity/ringreaper
Agente de pós-exploração para Linux que usa io_uring para contornar furtivamente a detecção por EDR, evitando syscalls tradicionais.
 nmantani/archiver-motw-support-comparison
Compara o suporte de compactadores de arquivos do Windows à propagação da Marca da Web (MOTW), ajudando as equipes a avaliar quais ferramentas…
 daem0nc0re/atomicsyscall
Ferramentas e PoCs para investigação de syscalls do Windows.
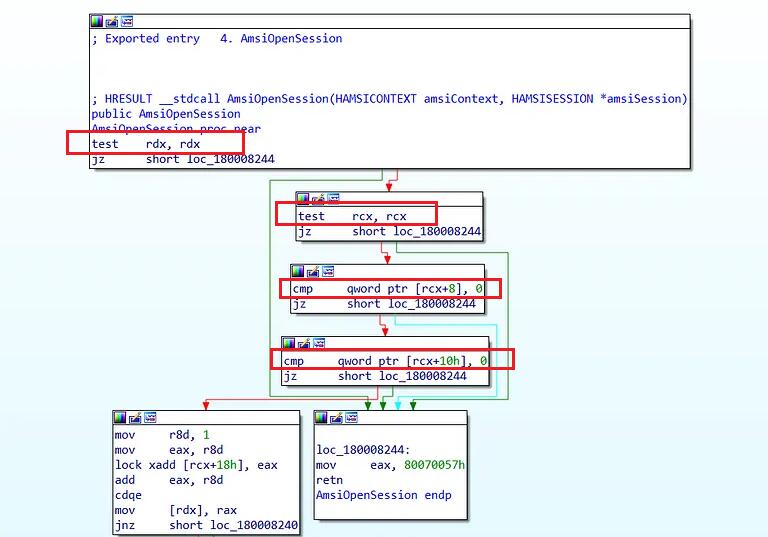 senzee1984/amsi_bypass_in_2023
Amsi Bypass payload que funciona no Windows 11
 0xsojalsec/uncensored-ai
Remoção de censura totalmente automática para modelos de linguagem
 bishopfox/deephack
Código PoC da apresentação do DEF CON 25
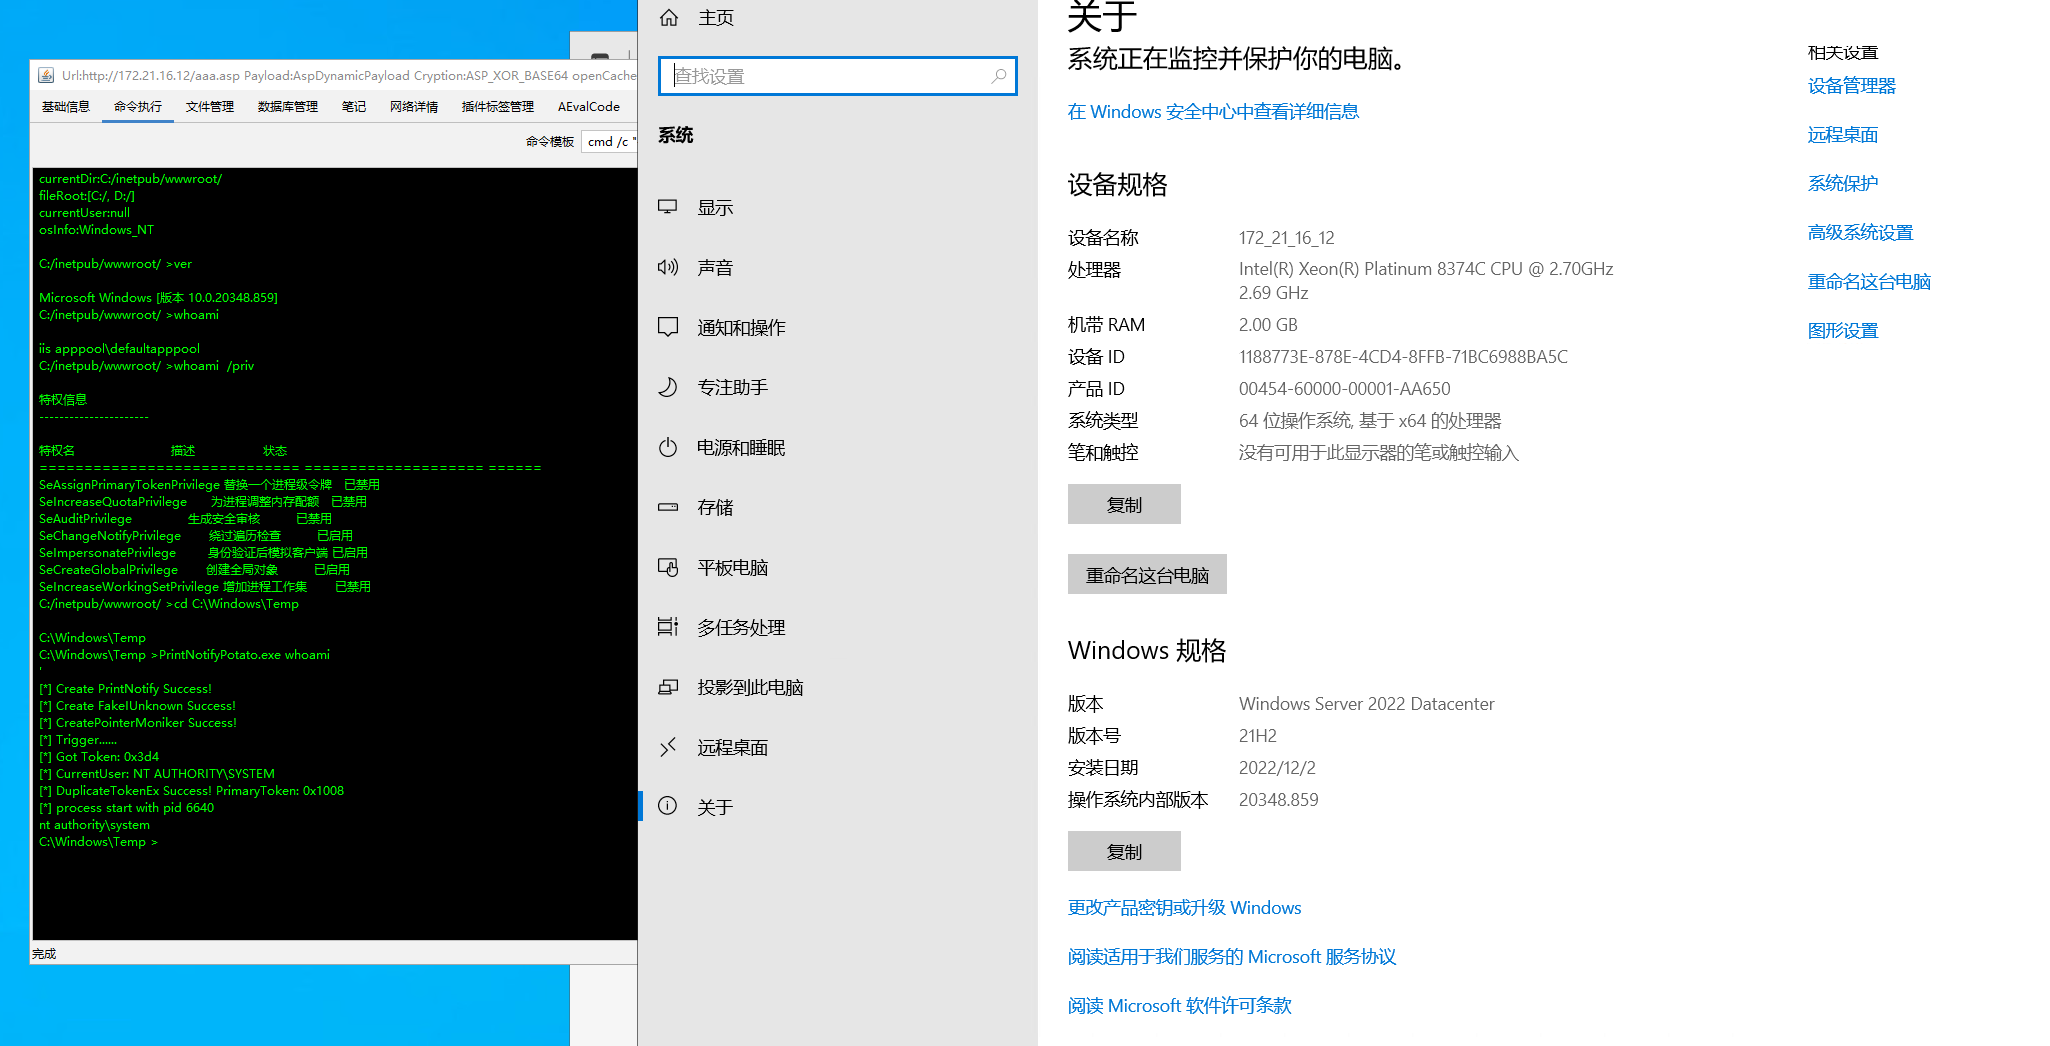 beichendream/printnotifypotato
PrintNotifyPotato
 vectra-ai-research/maad-af
MAAD Attack Framework - Uma ferramenta de ataque para testes de segurança simples, rápidos e eficazes do M365 e do Entra ID (Azure AD).
 doctoreww/evilfonttool
Uma ferramenta de engano baseada em fontes para red teaming, pesquisa de segurança e qualquer outra coisa.
 trinib/zorg-jailbreak-prompt-text
Contorne conteúdo restrito e censurado em prompts de chat de IA 😈
 d00mfist/mystikal
macOS Gerador de Payload de Acesso Inicial
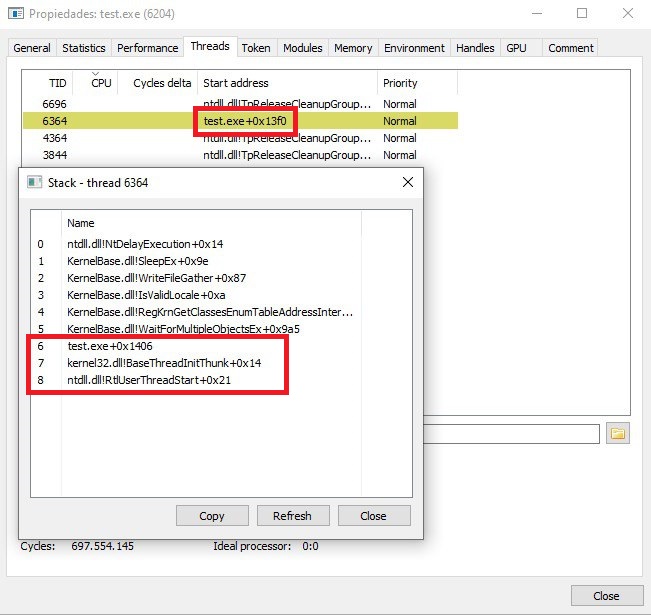 kudaes/unwinder
Spoofing de pilha de chamadas para Rust
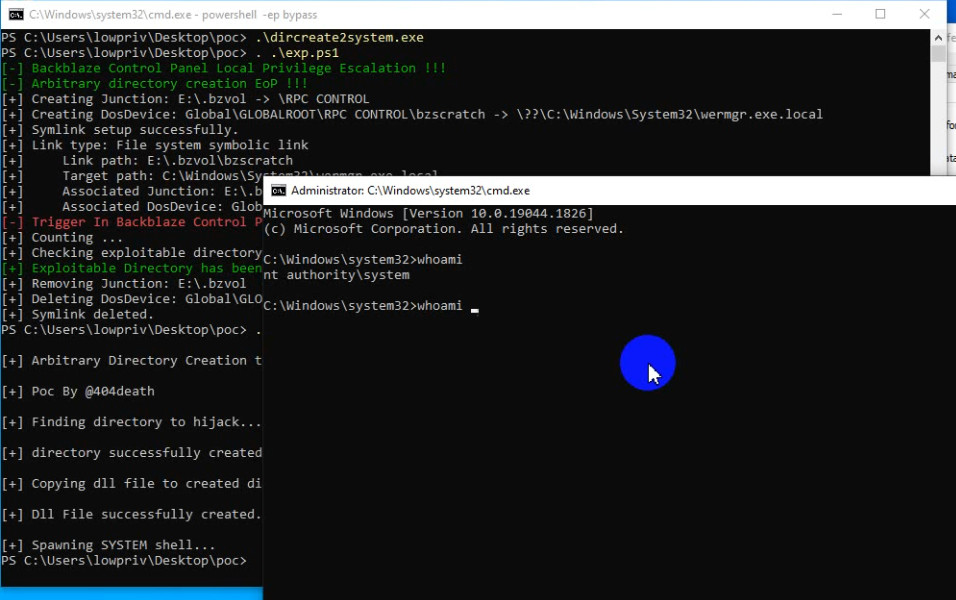 binderlabs/dircreate2system
Exploração para obter NT SYSTEM em bugs de criação de diretórios privilegiados com o Windows Error Reporting
 namazso/magicsigner
Assinador para certificados expirados
 nettitude/runpe
Carregador reflexivo em C# para binários não gerenciados.
 sensepost/impersonate
Uma ferramenta de impersonação de tokens para Windows








