
 #1
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
Recomendado pelo Kitploit
 cchio/deep-pwning
Metasploit para aprendizado de máquina.
 ccob/threadlessinject
Injeção de Processo Threadless usando hooking de função remota.
 maldev-academy/hellhall
Executando chamadas de sistema limpas indiretas
 med0x2e/gadgettojscript
Uma ferramenta para gerar gadgets serializados .NET que podem acionar o carregamento/execução de assemblies .NET quando desserializados usando…
 facebookincubator/ttpforge
O TTPForge é um Framework de Cibersegurança para desenvolver, automatizar e executar Táticas, Técnicas e Procedimentos (TTPs) de atacantes.
 mgeeky/shellcodefluctuation
Uma técnica avançada de evasão em memória que alterna a proteção de memória do shellcode entre RW/NoAccess e RX e, em seguida,…
 protectai/modelscan
Proteção contra Ataques de Serialização de Modelos
 madrylab/robustness
Treine, avalie e explore redes neurais com ferramentas integradas de robustez adversarial, incluindo ataques PGD, treinamento adversarial e modelos…
 lsecqt/offensivecpp
Este repositório contém trechos de código C/C++ que podem ser úteis em cenários ofensivos específicos.
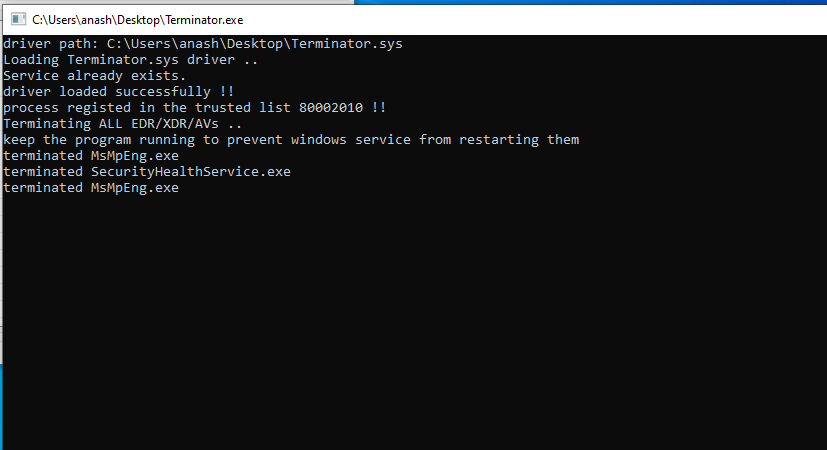 zeromemoryex/terminator
Reproduzindo a técnica Spyboy para encerrar todos os processos de EDR/XDR/AVs
 redteamoperations/redcloud-os
RedCloudOS é um Sistema Operacional de Simulação de Adversários em Nuvem para Red Teams avaliarem a Segurança em Nuvem dos Principais Provedores de…
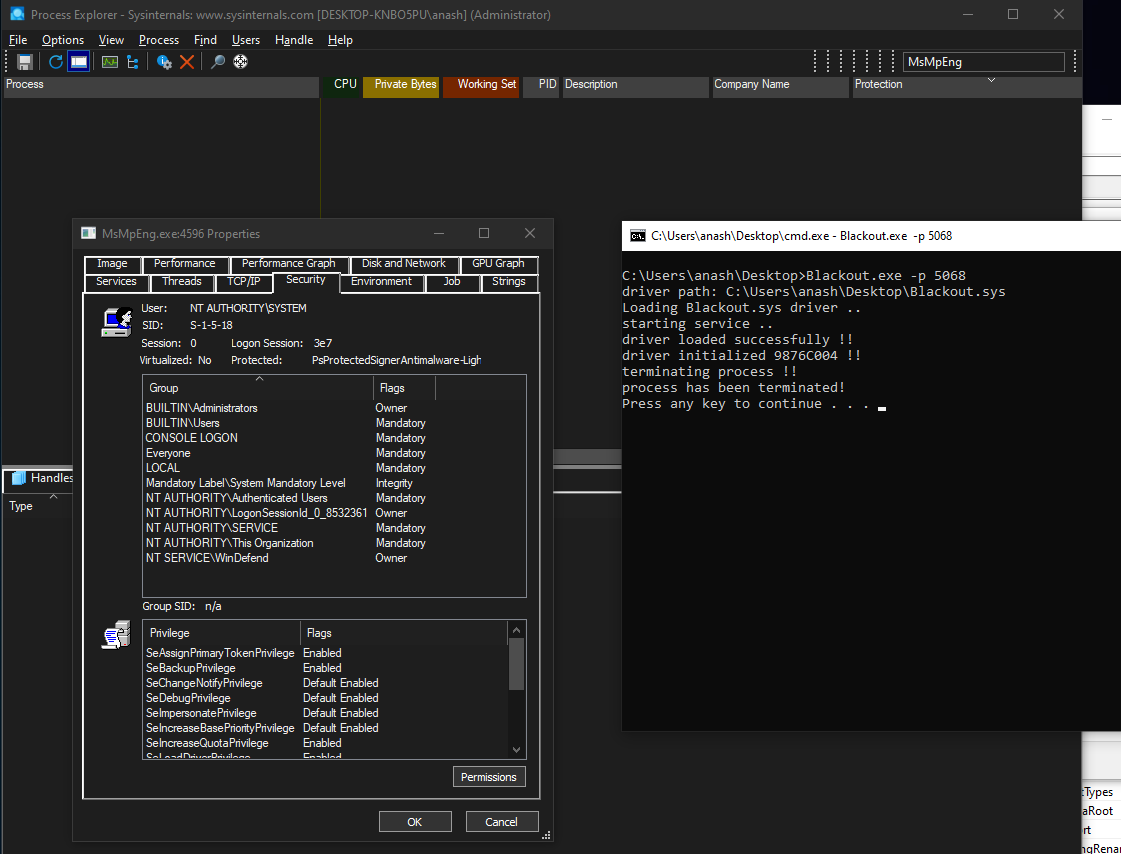 zeromemoryex/blackout
matar processos protegidos por anti-malware ( BYOVD )
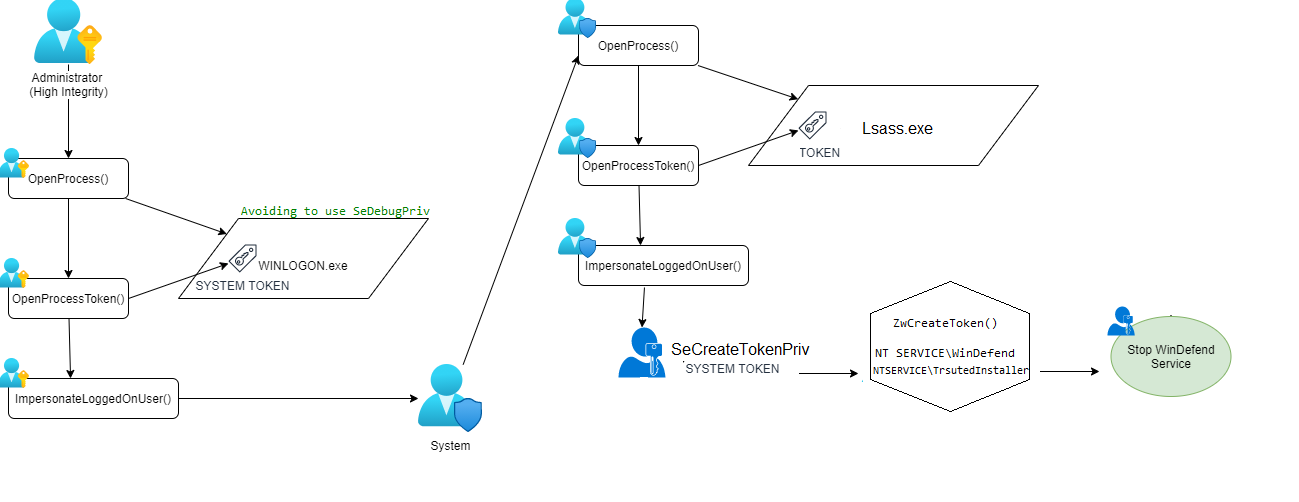 lab52io/stopdefender
Pare o Windows Defender programaticamente
 rasta-mouse/crystal-kit
Kit de evasão para Cobalt Strike
 helviojunior/hookchain
HookChain: Uma nova perspectiva para Contornar Soluções EDR
 mvelazc0/purplesharp
PurpleSharp é uma ferramenta de simulação de adversários em C# que executa técnicas adversárias com o propósito de gerar telemetria de ataques em…
 vxcrypt0r/voidgate
Uma técnica que pode ser usada para contornar scanners de memória de AV/EDR. Pode ser usada para ocultar shellcodes bem conhecidos e detectados (como…
 deepinstinct/dirty-vanity
Um POC para a nova técnica de injeção, abusando da API fork do Windows para evadir EDRs. https://www.blackhat.com/eu-22/briefings/schedule/index.html#…







