

New release3일 전
Decepticon v1.5.4
 bittersecurity/decepticon
격리된 Kali 샌드박스 내에서 정찰, 익스플로잇, 권한 상승, 측면 이동 및 C2에 이르는 전체 공격 체인을 계획하고 실행하는 자율 LLM 레드팀 에이전트입니다.
Penetration Testing FrameworksPrivilege EscalationReconnaissance+9
게시된 사이버 보안 도구의 짧은 편집 업데이트입니다.
bittersecurity/decepticon격리된 Kali 샌드박스 내에서 정찰, 익스플로잇, 권한 상승, 측면 이동 및 C2에 이르는 전체 공격 체인을 계획하고 실행하는 자율 LLM 레드팀 에이전트입니다.
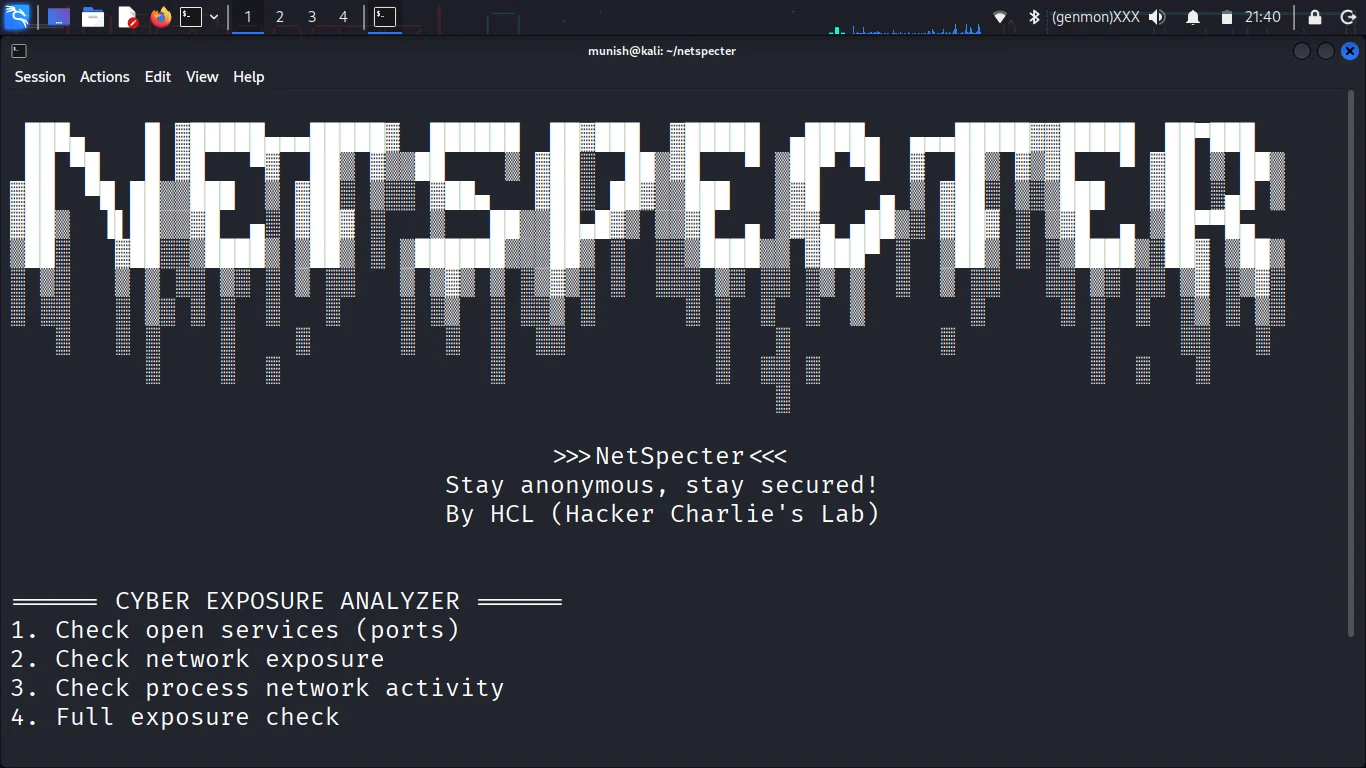 mrhackercharlie/netspecter
프로세스 활동 및 네트워크 노출을 탐지하기 위한 실시간 시스템 모니터링 도구입니다!
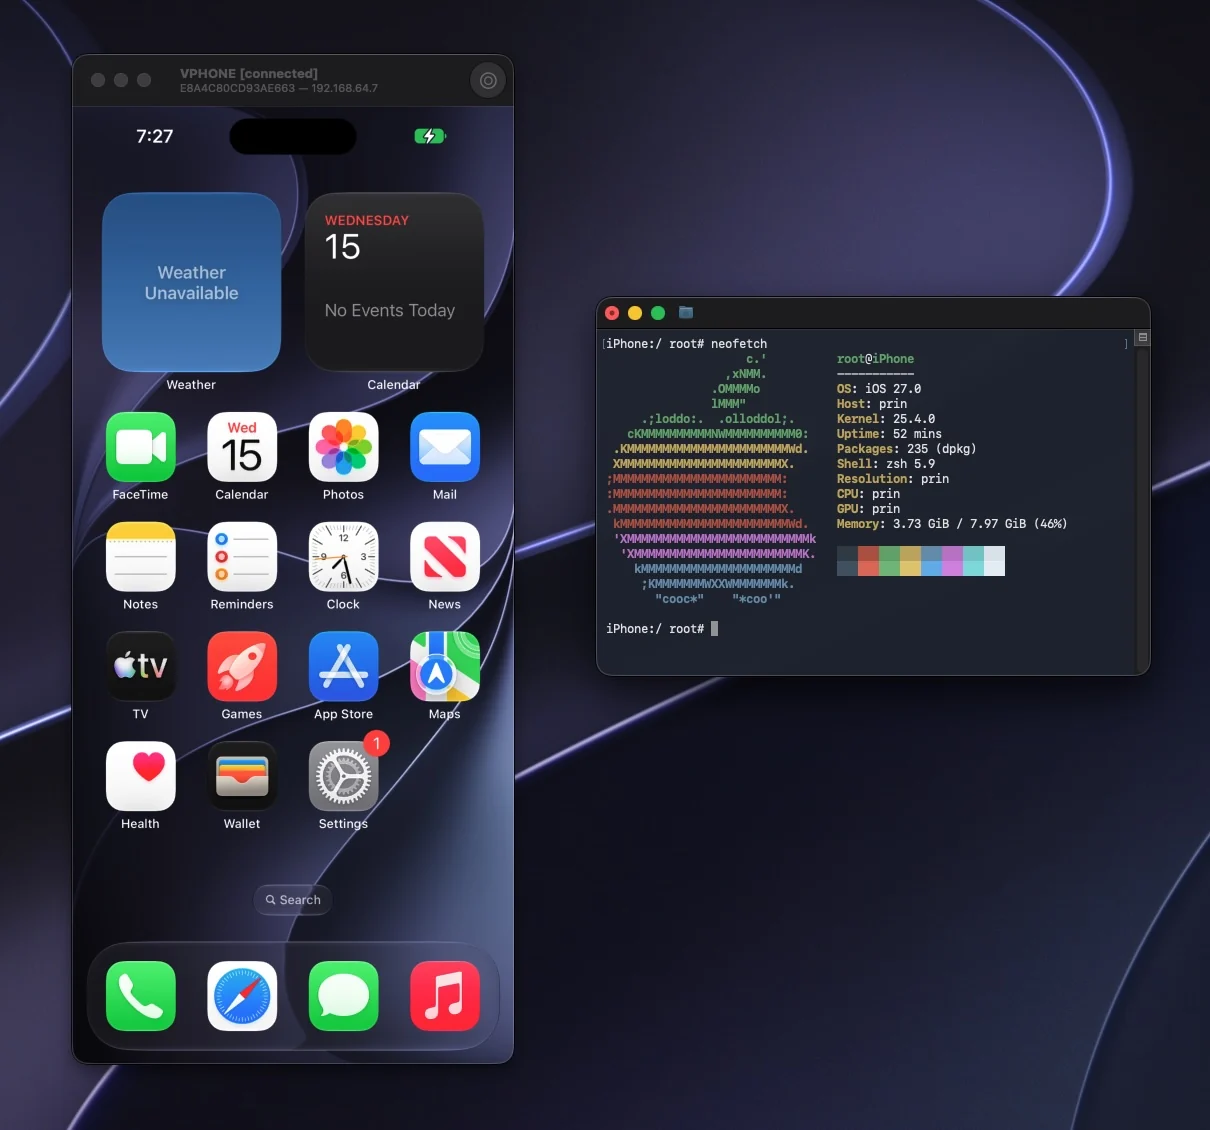 lakr233/vphone-cli
부트 및 관리를 통해 Apple Silicon에서 가상 iPhone을 실행하고, 펌웨어 패치, 탈옥 변형, iOS 테스트 및 분석을 위한 보안 연구 기능을 제공합니다.
 odomojuli/regextokens
소스가 제공된 oauth / api 토큰용 정규식 패턴 목록
 asngs/agenttriage-open-source
도구를 사용하는 LLM 에이전트를 위한 교차 에이전트 추적 및 보안 진단 시스템으로, 추적 이벤트를 정규화하고, 출처 그래프를 구축하며, 소스-투-싱크 체인을 추출하고, 방어 격차를 귀속시킵니다.
 0xby7eme/windows-lpe-auditor
터미널 UI를 갖춘, C++20과 FTXUI로 구축된 소규모 Windows 로컬 권한 상승(LPE) 오구성 감사 도구
 1llu50ry/mcp-gamehacking
4,100개 이상의 스킬을 갖춘 게임 해킹 및 리버스 엔지니어링 지식 베이스를 제공하는 MCP 서버로, Claude, Cursor 및 기타 MCP 클라이언트를 위한 소스 아카이브, 전문화된 에이전트, 서브에이전트, 플러그인 및 워크플로 도구를 포함합니다.
 projectdiscovery/nuclei-templates
커뮤니티가 엄선한 nuclei 엔진용 템플릿 목록으로, 보안 취약점 탐색에 사용됩니다.
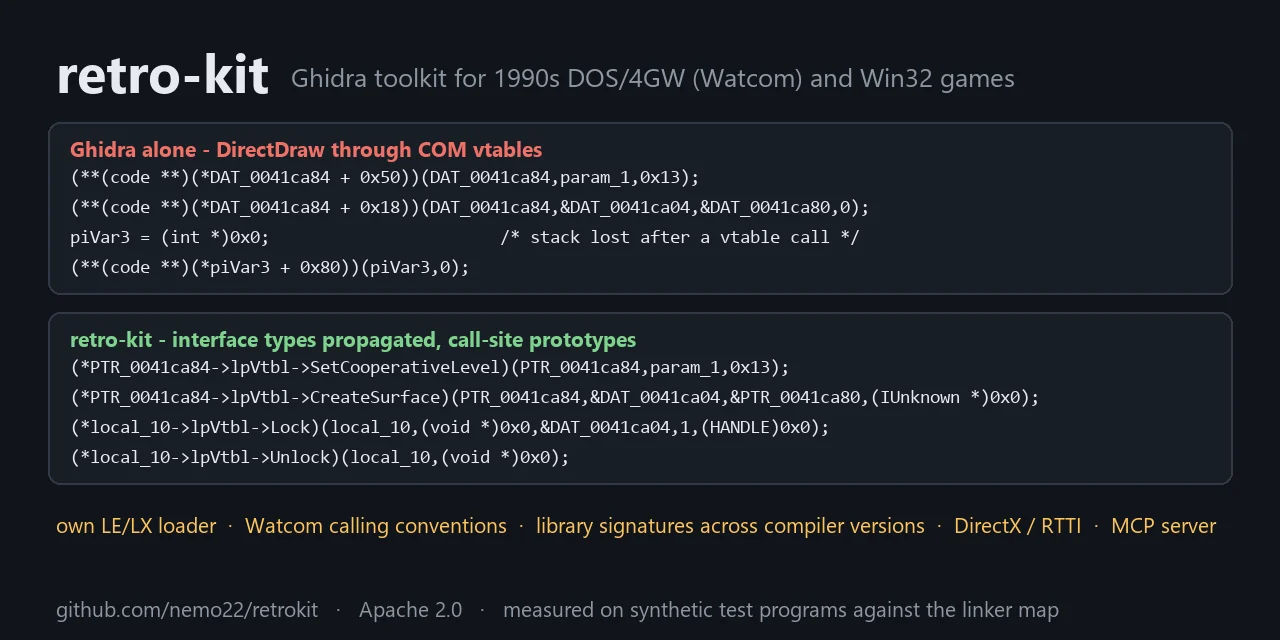 nautilusbits/retrokit
1993~2010년 32비트 DOS 및 Win32 게임 리버스 엔지니어링을 위한 Headless-Ghidra 툴킷: 자체 LE/LX 로더, Watcom 호출 규약, 라이브러리 시그니처, MCP 서버
 mr-wolf-is-me/ida-processor-modules
IDA Pro 프로세서 모듈로, XMOS xCORE, TI C7x/PRU, MicroBlaze, NVIDIA SASS 등 흔하지 않은 CPU, DSP, GPU 아키텍처에 대한 디스어셈블리 지원을 추가합니다.
 seclog-open/seclog
재현 가능한 Docker 공격 시나리오에서 다중 소스 보안 로그를 수집하고, 공격 체인을 구축하며, LLM의 공격 단계 추론을 평가하기 위한 SecLog-Bench-216 벤치마크를 제공합니다.
 suels-group/beyond_asr
LLM을 대상으로 한 탈옥 공격 성공률(ASR 및 단계별 ASR)을 측정하기 위한 연구 코드로, GCG와 같은 공격의 구현 및 평가 스크립트를 포함합니다.