 mrhackercharlie/netspecter
프로세스 활동 및 네트워크 노출을 탐지하기 위한 실시간 시스템 모니터링 도구입니다!

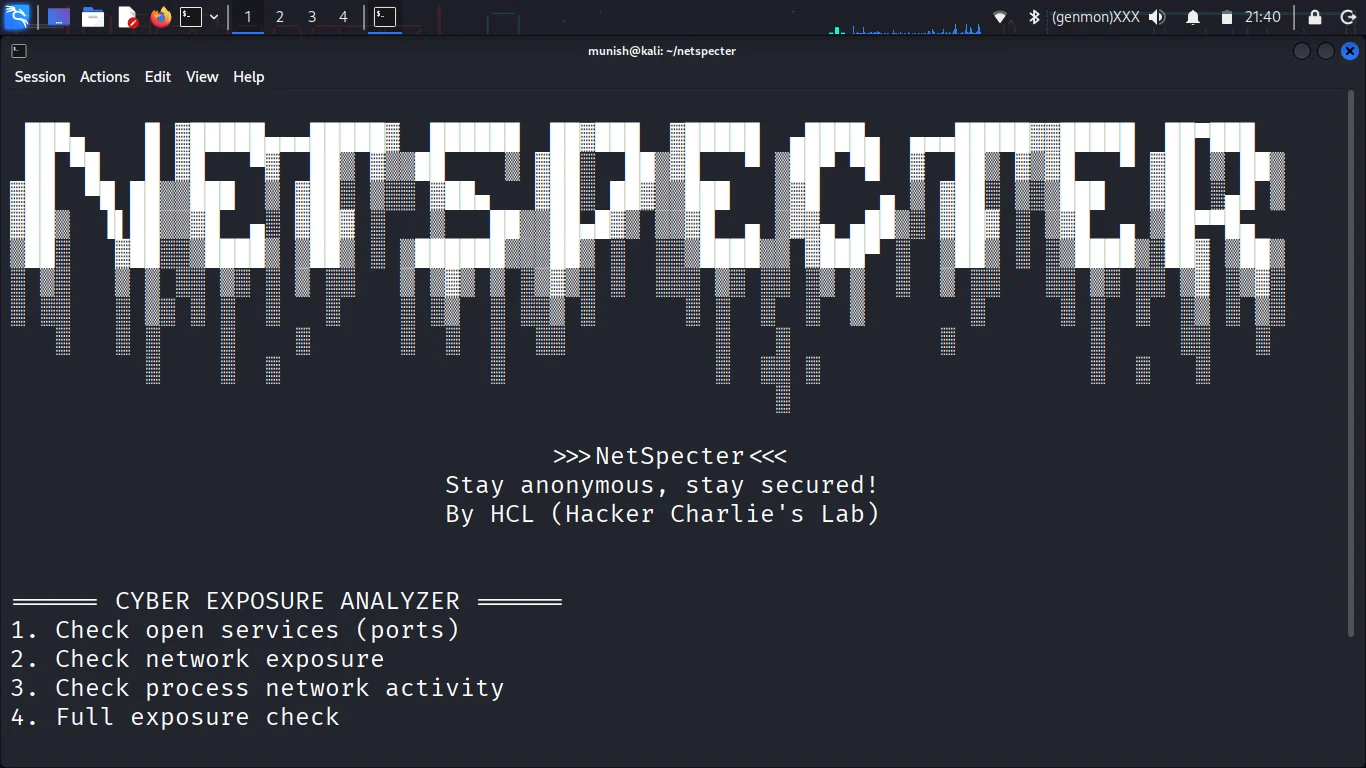
NetSpecter는 사용자가 자신의 시스템 노출 표면을 이해하고, 비정상적인 활동을 탐지하며, 투명한 분석을 통해 보안 인식을 키울 수 있도록 설계된 경량의 실시간 사이버 보안 모니터링 시스템입니다.
방어적 보안에 중점을 두고 구축된 NetSpecter는 시스템 가시성과 실질적인 위험 이해 사이의 간극을 메웁니다.
현대의 시스템은 대부분의 사용자가 인지하지 못하는 수십 개의 백그라운드 프로세스와 네트워크 서비스를 실행합니다. 이러한 가시성 부족은 시스템 활동과 사용자 인식 사이에 간극을 만들어냅니다.
NetSpecter는 다음과 같은 간단한 질문에 답하기 위해 만들어졌습니다:
"내 시스템은 지금 무엇을 하고 있으며, 안전한가?"
🔍 열린 포트 분석 리스닝 서비스를 탐지하고 노출된 인터페이스를 식별합니다
🌐 네트워크 노출 탐지 시스템이 NAT 뒤에 있는지 또는 직접 노출되어 있는지 판별합니다
⚙️ 프로세스 활동 모니터링 실시간 프로세스 생성 및 종료를 추적합니다
📊 위험 분류 엔진 발견 사항을 의미 있는 보안 영역으로 분류합니다:
🧠 스마트 경보 시스템 로그를 범람시키는 대신 기준선 동작에서의 변화를 강조합니다
🔄 지속적 모니터링 모드 다음을 탐지합니다:
NetSpecter는 기준선-델타 모니터링 모델을 따릅니다:
이 설계는 다음을 보장합니다:
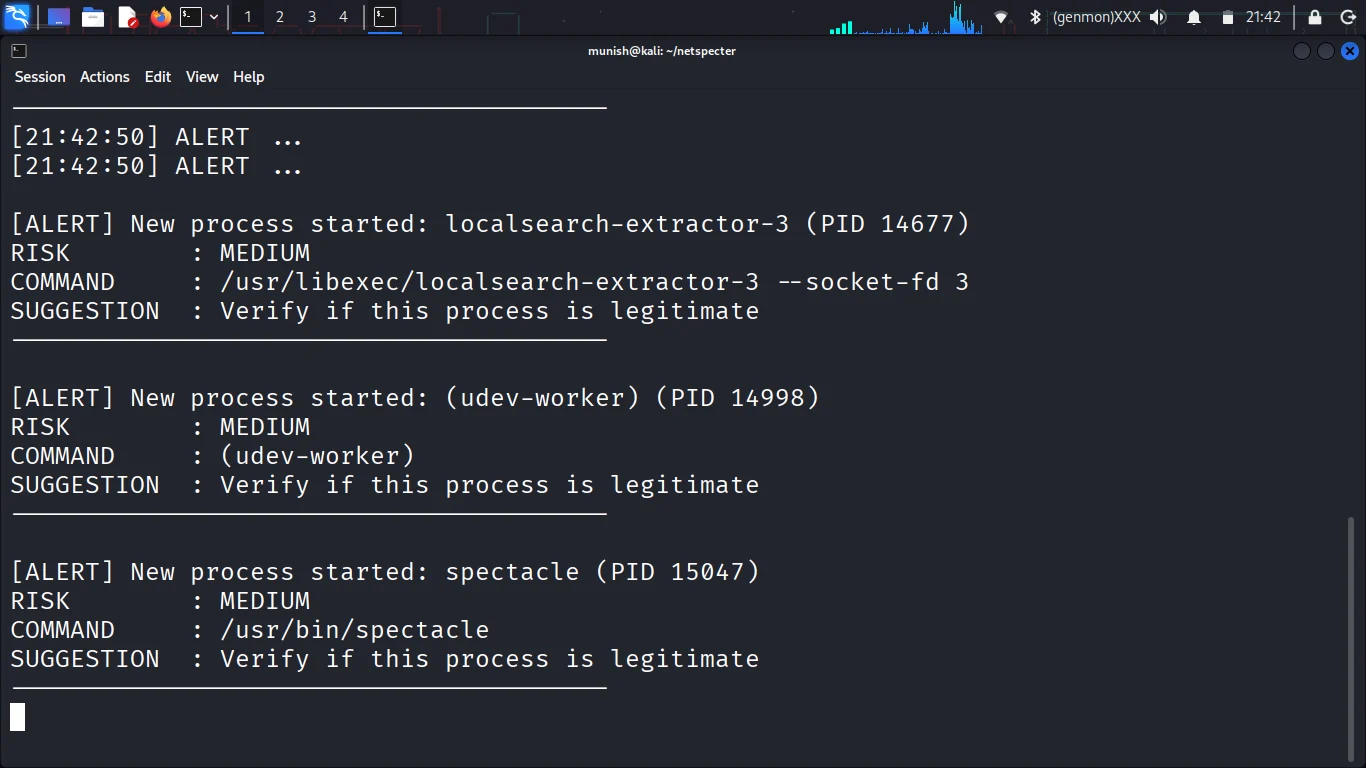
[10:49:34] ALERT ...

[ALERT] New process started: bwrap (PID 13618)
RISK        : MEDIUM
COMMAND     : bwrap --unshare-all ...
SUGGESTION  : Verify if this process is legitimate
----------------------------------------
NetSpecter는 엄격히 방어적 사이버 보안 도구입니다.
이 프로젝트는 윤리적 보안 관행 및 책임 있는 사용과 일치합니다.
git clone https://github.com/MrHackerCharlie/netspecter.git
cd netspecter
pip install -r requirements.txt
python netspecter.py
NetSpecter는 단순한 도구가 아니라 다음을 위한 학습 플랫폼입니다:
Munish Manohar (Mr. Hacker Charlie)
윤리적 해킹, 시스템 보안, 실용적 학습 도구에 집중하는 사이버 보안 애호가.
이 프로젝트는 MIT 라이선스에 따라 라이선스가 부여됩니다.
기여를 환영합니다. 탐지 로직, 성능 또는 사용성을 개선하고 싶으시다면 언제든지 이슈를 열거나 풀 리퀘스트를 제출해 주세요.
NetSpecter는 깊은 기술적 전문 지식 없이도 개인이 자신의 시스템을 이해하고 보호할 수 있도록 지원하는 포괄적인 오픈소스 보안 모니터링 플랫폼으로 발전하는 것을 목표로 합니다.
"익명을 유지하고, 안전을 유지하세요!"
