

New tool9일 전
DidierStevensSuite
 didierstevens/didierstevenssuite
악성코드 분석, 파일 형식 파싱, 해싱, 포렌식 트리아지를 위한 Python 스크립트 모음으로, PDF, OLE, XOR 분석 유틸리티를 포함합니다.
Static AnalysisHash AnalysisReverse Engineering+6
게시된 사이버 보안 도구의 짧은 편집 업데이트입니다.
didierstevens/didierstevenssuite악성코드 분석, 파일 형식 파싱, 해싱, 포렌식 트리아지를 위한 Python 스크립트 모음으로, PDF, OLE, XOR 분석 유틸리티를 포함합니다.
 nousresearch/hermes-agent
함께 성장하는 에이전트
 raj3shp/malscore
Linux 명령어에 대한 악성도 점수 산정
 silentisvox/syscallrevenant
시스템 콜 변조를 통한 깔끔한 간접 시스템 콜.
 0xmfbk/ebpf-container-escape-framework
Linux 5.15+ LTS용 eBPF EDR 전용 감사: 14개 커널 훅, 15개 액션(13개 MITRE 기법), 프로세스 계보, SIEM 내보내기, K8s/Docker 지원.
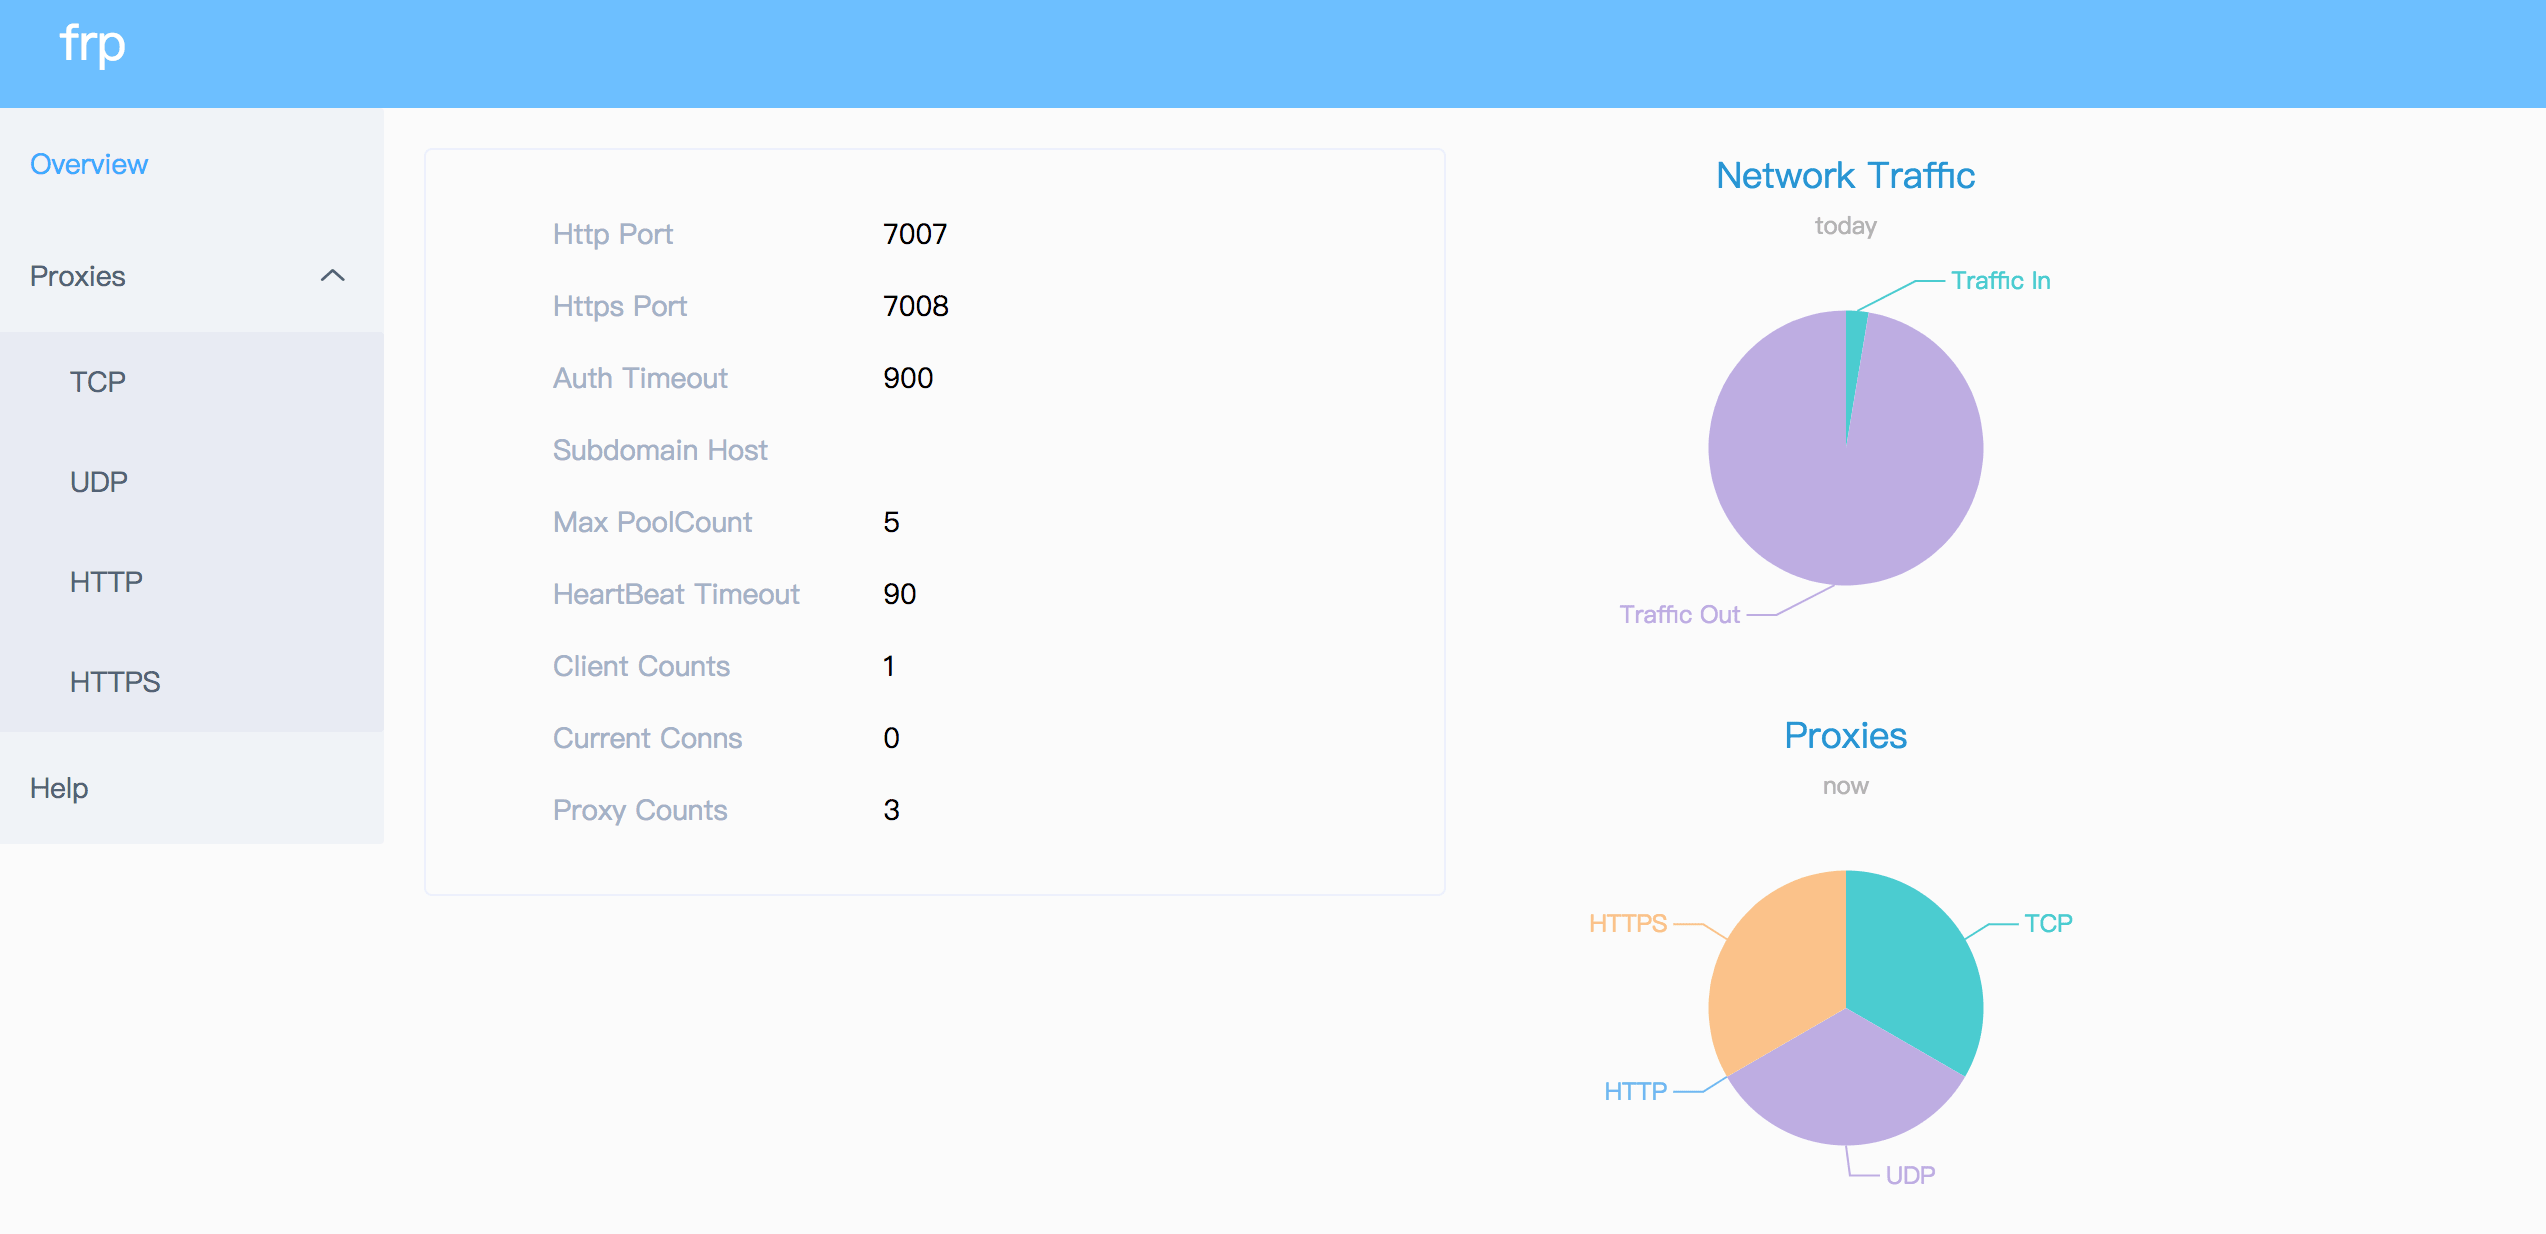 fatedier/frp
A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.
 yasindce1998/barzakh
Ring -4에서 Ring 0까지: 공격-방어 펌웨어 연구 플랫폼. 우리는 부트킷을 만들고, 그 다음 그것을 잡아냅니다. 폐쇄 루프. 실리콘에 대한 제로 트러스트.
 emrekybs/veiled-eye
OSINT 신원 조사 도구. 이메일, 사용자 이름, 전화번호 또는 지갑에서 시작하여 46개 소스에 걸쳐 하나의 프로필 및 관계 그래프로 피벗합니다.
 edtrackai/nextjs-supabase-stripe-security-checker
Next.js, Supabase 및 Stripe 앱을 위한 로컬 정적 보안 스캐너: 유출된 키, 누락된 RLS 및 권한 부여, 안전하지 않은 웹훅을 탐지하는 24개의 AST 기반 검사. CLI 및 GitHub Action.
 g4bri-3l3/hostbadger
PowerShell로 작성된 읽기 전용 Windows 호스트 강화 감사 도구로, 선택적 AI 분석 기능 포함
 openwrt/openwrt
쓰기 가능한 파일시스템, 패키지 관리 및 빌드 프레임워크를 갖춘 임베디드 기기용 Linux 운영체제. 라우터, IoT 기기, 무선 액세스 포인트용 커스텀 펌웨어 제작을 지원하며 네트워크 스택을 완전히 제어할 수 있습니다.
 g4bri-3l3/idwolf
순수 PowerShell로 구현된 읽기 전용 Active Directory 및 Microsoft Entra ID 위생 감사 도구. 한 번 수집하고 오프라인으로 분석: 결정론적 발견 사항, 공격 경로, NIS2/ISO 27001/DORA/GDPR 매핑,…