

threat-dragon
 owasp/threat-dragon
An open source threat modeling tool from OWASP
defensive-toolsvulnerability-analysisweb-security+5
owasp/threat-dragonAn open source threat modeling tool from OWASP
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 mrwadams/stride-gpt
OpenAI의 GPT 모델을 활용하여 STRIDE 방법론 기반으로 주어진 애플리케이션에 대한 위협 모델을 생성하는 AI 기반 위협 모델링 도구입니다.
 kevoreilly/capev2
악성코드 설정 및 페이로드 추출
 firefart/hijagger
모든 NPM 및 Pypi 패키지의 모든 관리자를 검사하여 도메인 재등록을 통해 하이재킹 가능한 패키지를 식별합니다.
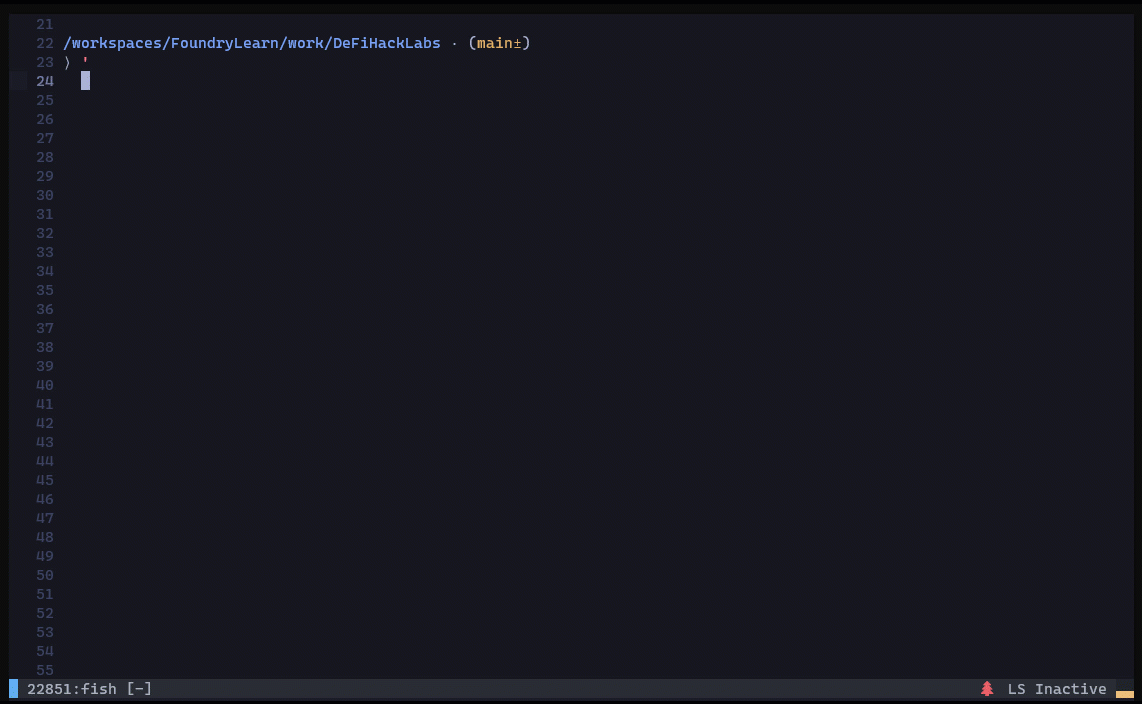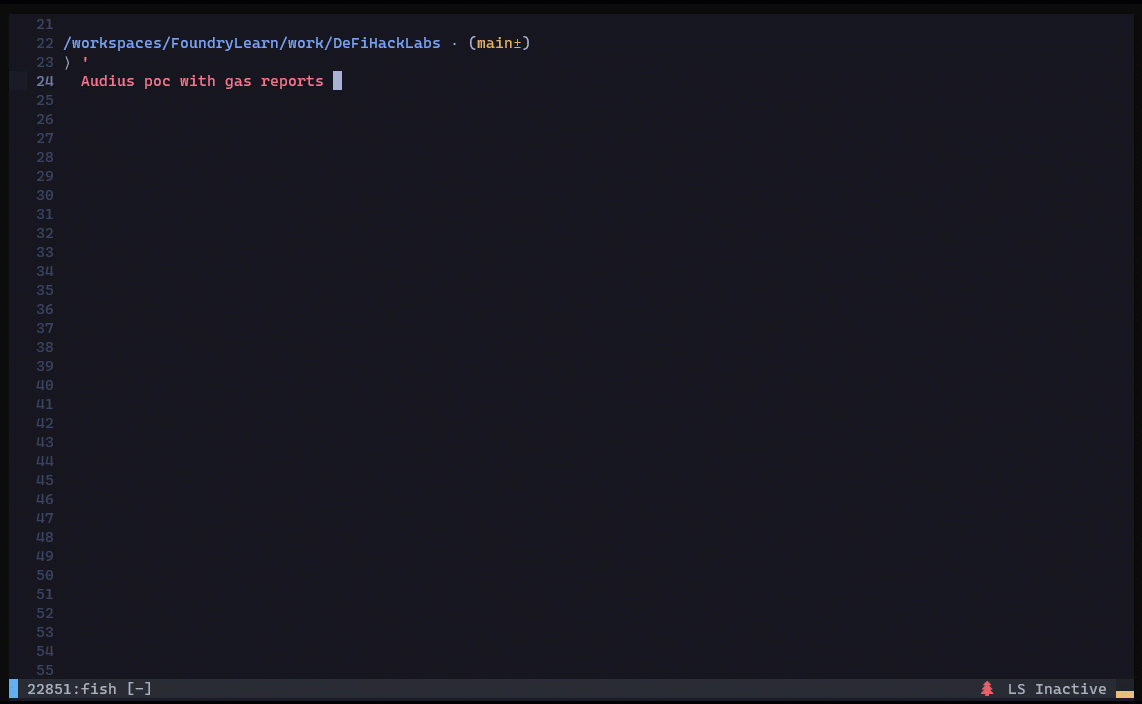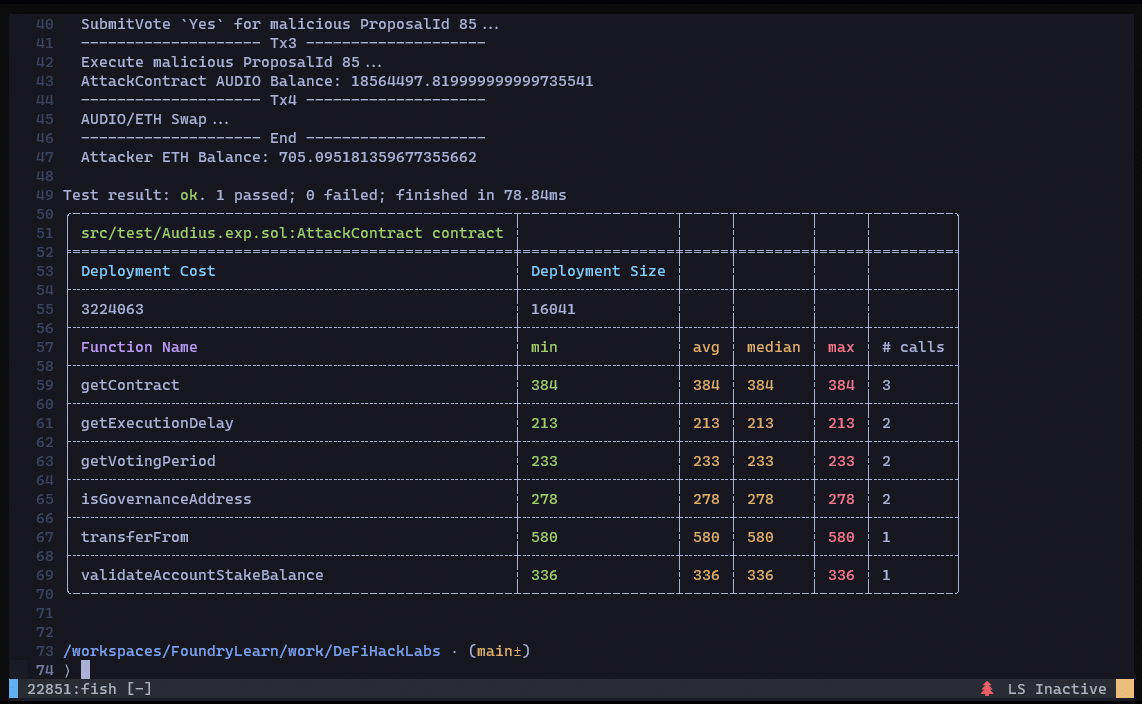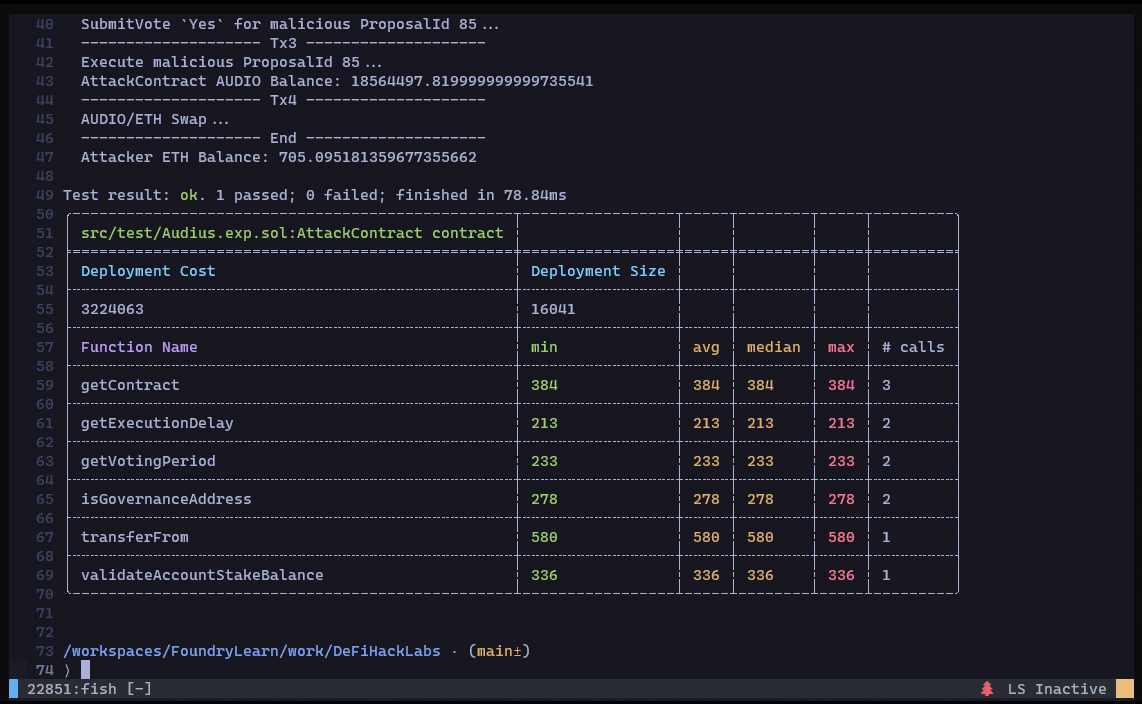 sunweb3sec/defihacklabs
Foundry를 사용하여 DeFi 해킹 사고를 재현하세요.

 roccoammon/active-directory-health-check
Active Directory에 대해 54가지 모범 사례 상태 및 보안 검사를 실행하여 Kerberoasting, DCSync, 위임 및 강화 격차를 이중 언어 HTML/CSV 보고서로 표시하는 PowerShell GUI 도구입니다.
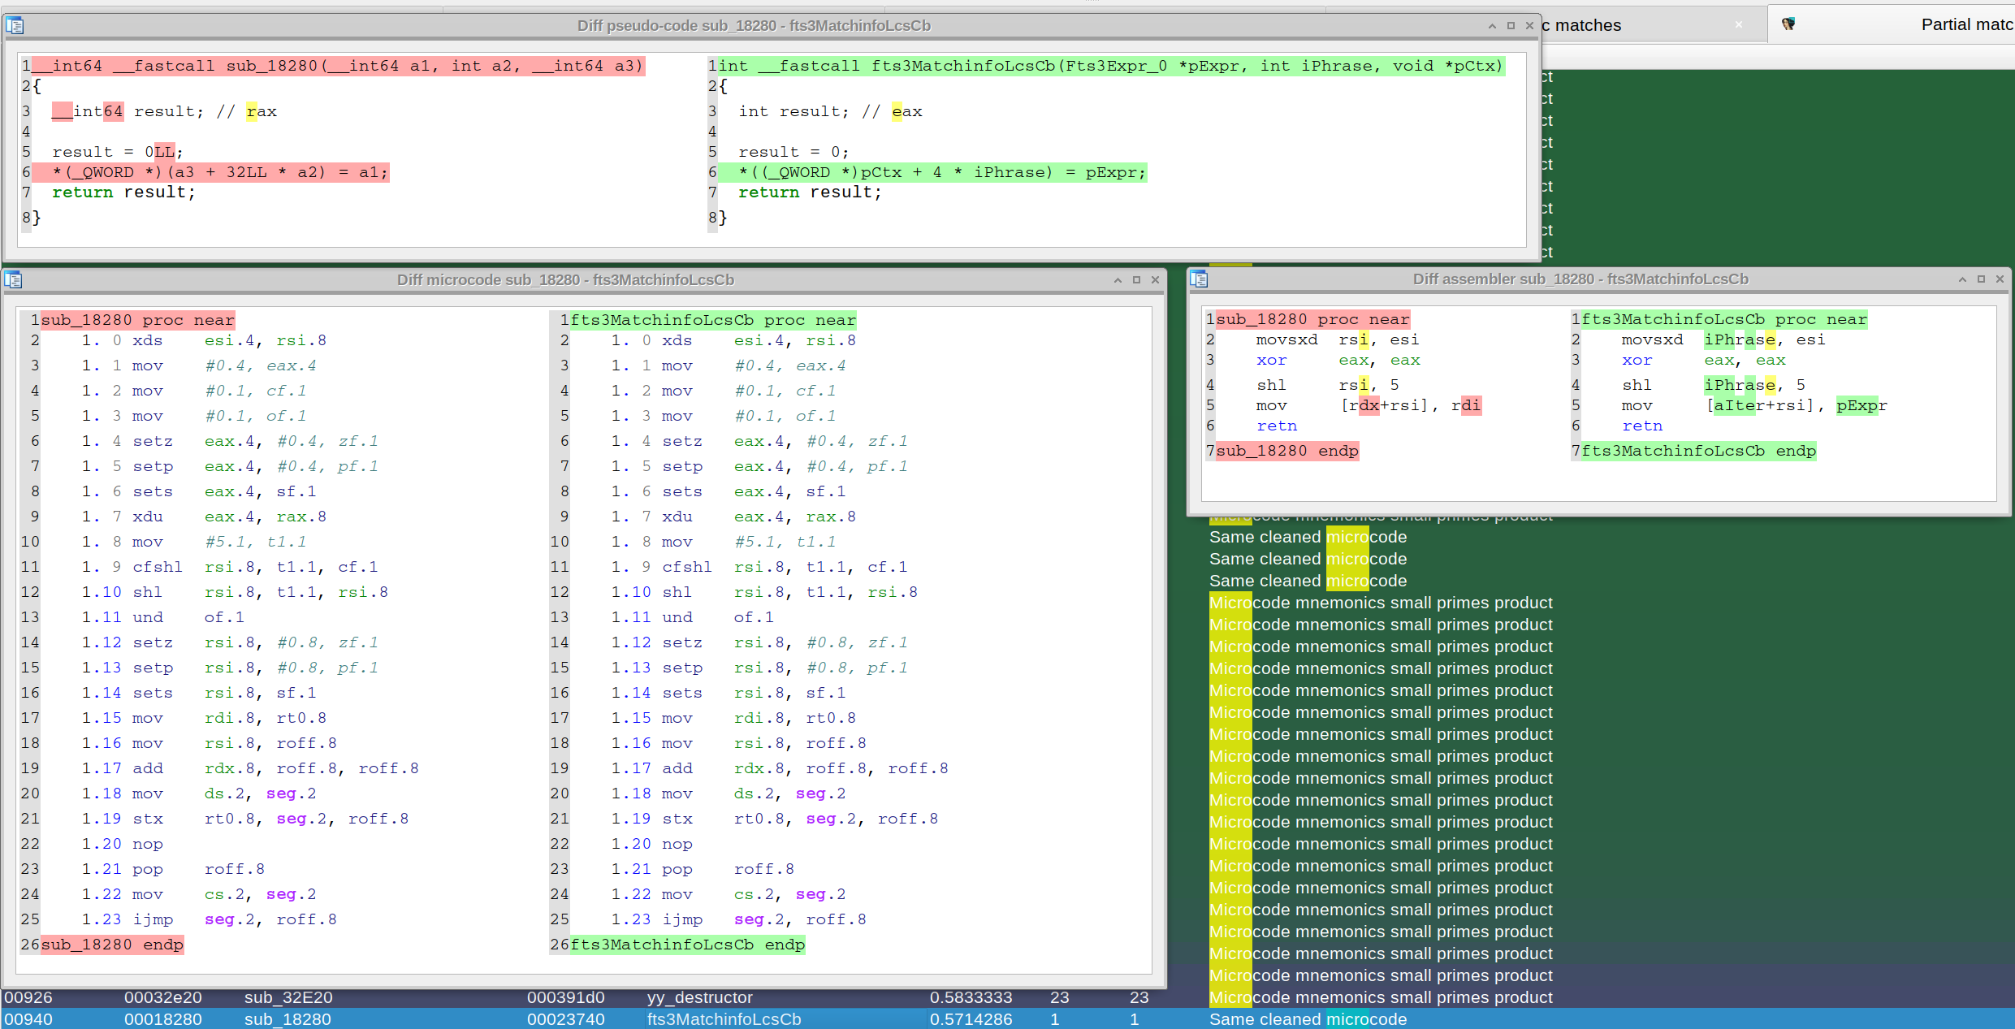 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.
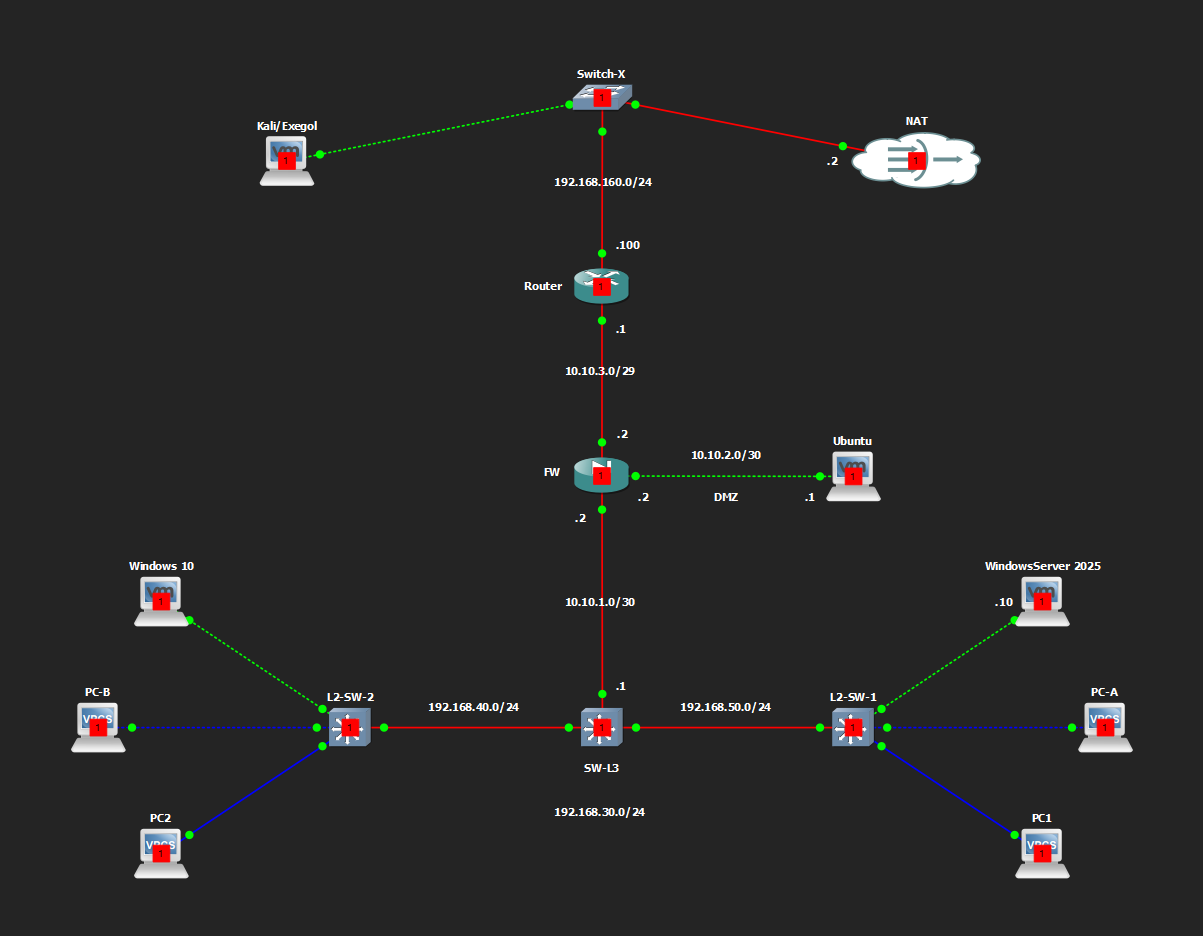 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
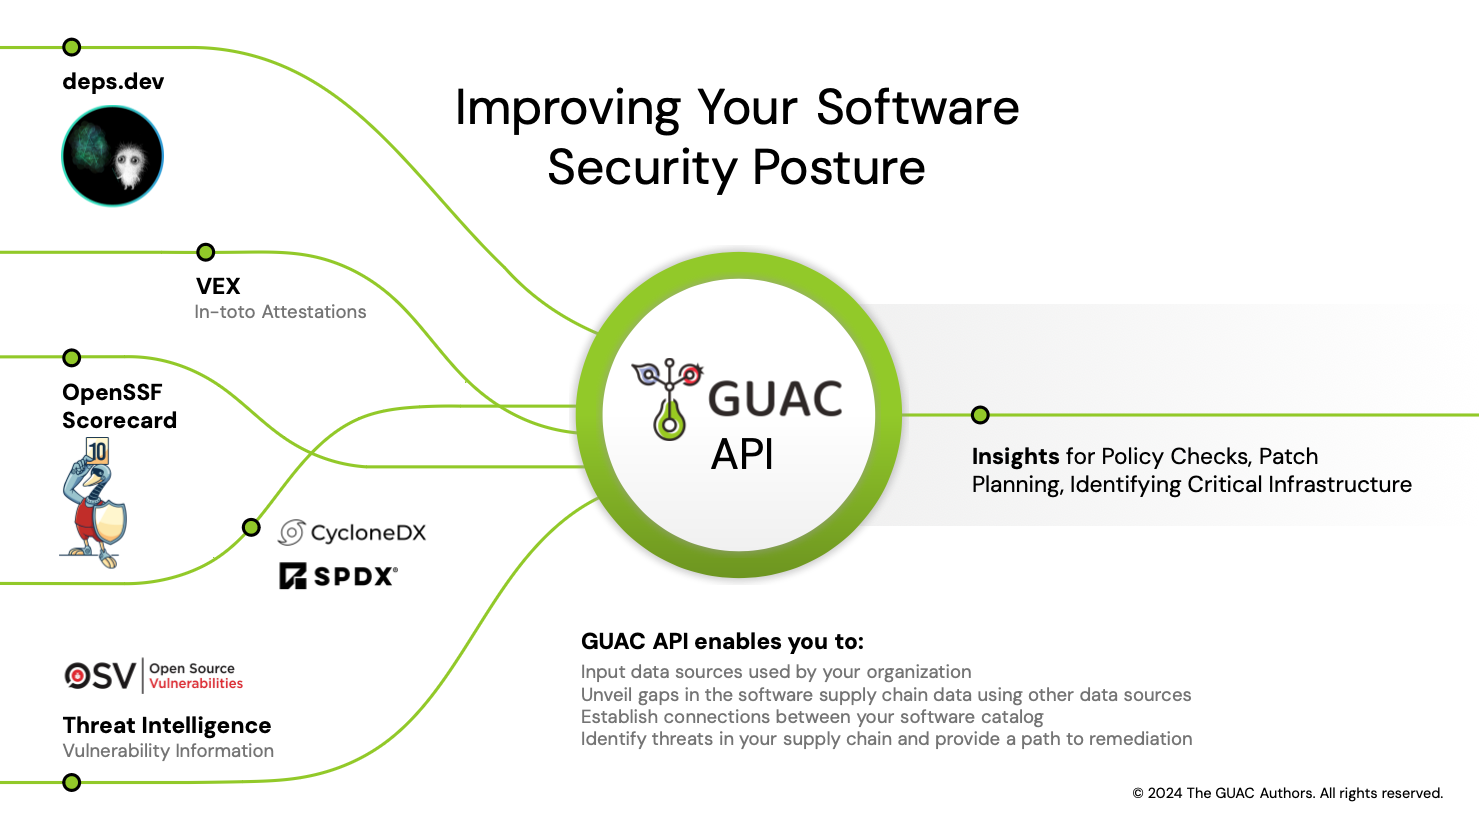 guacsec/guac
소프트웨어 공급망 보안 메타데이터(SBOM, 증명, 취약점)를 감사, 정책 및 위험 관리를 위한 쿼리 가능한 그래프 데이터베이스로 집계합니다.
 ambitsecurity/jshound
웹 앱이 전송하는 JavaScript에서 모든 API 요청을 찾아냅니다: 메서드, URL, 본문, 헤더 및 GraphQL 작업까지. 단 하나의 명령으로.
 the-z-labs/linux-exploit-suggester
리눅스 커널의 권한 상승 익스플로잇 노출을 감사하고, 휴리스틱 분석 및 config/sysctl 점검을 통해 커널 강화 보안 조치를 확인합니다.
 facebook/mariana-trench
Android 및 Java 애플리케이션을 위한 보안 중심의 정적 분석 도구입니다.
 cmu-sei/pharos
바이너리 프로그램을 위한 자동화된 정적 분석 도구
 9pings/fad-checker
빌드 없이 동작하는 의존성 감사 도구로, 10개 생태계를 오프라인으로 스캔하여 CISA KEV와 EPSS로 우선순위가 지정된 CVE, EOL 패키지, 라이선스, 커밋된 키, 바이너리를 보고하며 SBOM 및 SARIF 내보내기를 지원합니다.