

VulnHunter
 nealbridges/vulnhunter
소스 코드를 공격자처럼 추론하고, 실행 가능한 PoC로 악용 가능한 결함을 확인하며, hunt, fix, verify 스킬을 통해 테스트 우선 수정을 이끄는 에이전트형 AI 보안 스캐너입니다.
defensive-toolsvulnerability-scannerspayload-generation+9
760
nealbridges/vulnhunter소스 코드를 공격자처럼 추론하고, 실행 가능한 PoC로 악용 가능한 결함을 확인하며, hunt, fix, verify 스킬을 통해 테스트 우선 수정을 이끄는 에이전트형 AI 보안 스캐너입니다.
 stuxctf/slythestx
SAST 분석 자동화, 기반 기술(React Native, Flutter, Xamarin, 네이티브) 식별, 루팅 또는 탈옥된 기기에서의 심층 테스트 지원에 중점을 둔 모바일 앱 보안 감사 도구
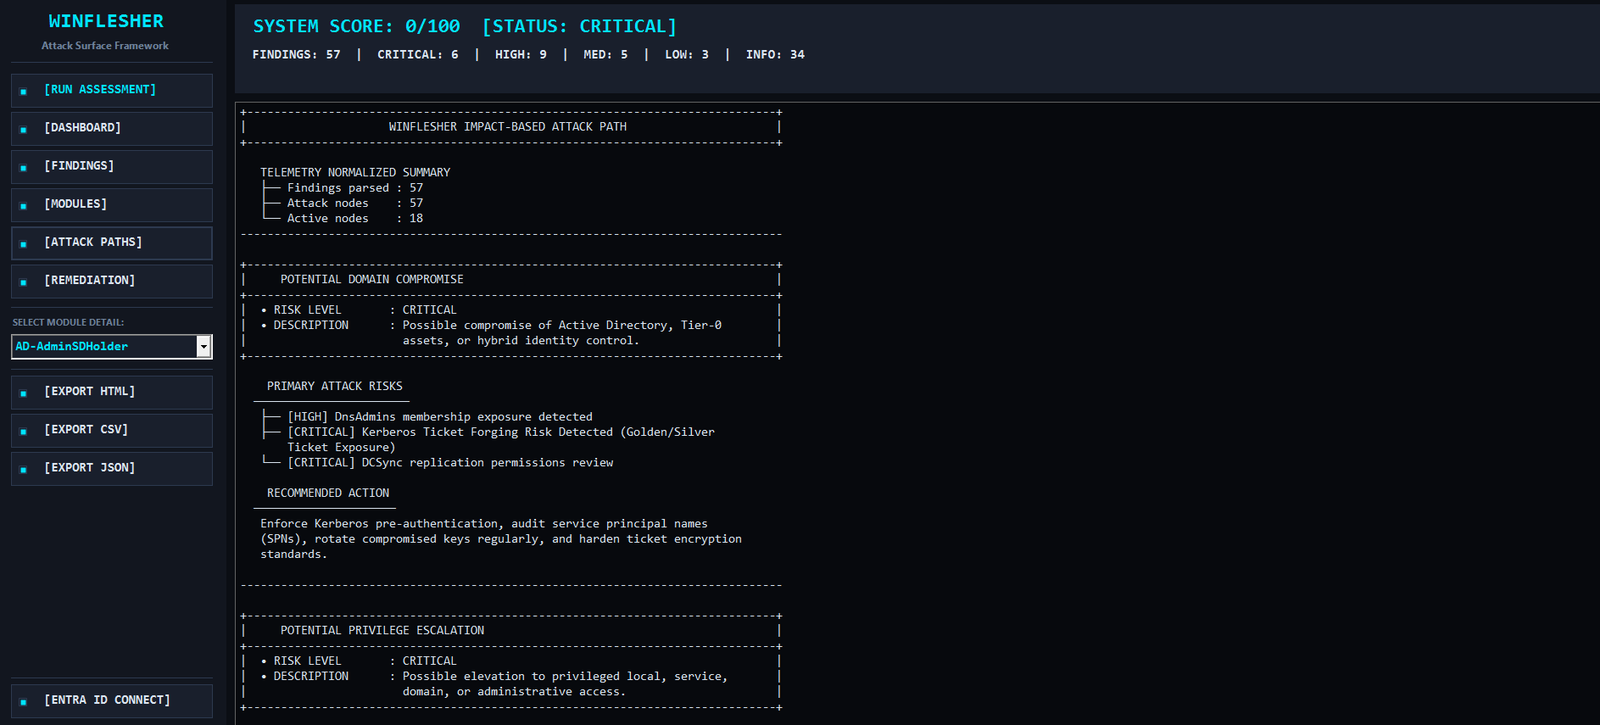 mindsflee/winflesher
Active Directory 및 로컬 인프라를 위한 자동화된 공격 표면 평가 프레임워크로, 취약점을 도메인 장악, 권한 상승, 측면 이동으로 이어지는 공격 경로와 연관시키고, 수정 지침을 제공합니다.
 webgoat/webgoat
의도적으로 취약하게 만든 웹 애플리케이션으로, 웹 애플리케이션 보안 및 침투 테스트 기법을 학습하기 위한 대화형 레슨과 챌린지를 제공합니다.
 projectdiscovery/nuclei-templates
커뮤니티가 엄선한 nuclei 엔진용 템플릿 목록으로, 보안 취약점 탐색에 사용됩니다.
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy 랩을 위한 실용적인 학습 노트와 워크스루로, 웹 취약점, 페이로드, 열거 및 BSCP 시험 전략을 다룹니다.
 mmarting/unwaf
WAF/CDN 뒤에 숨겨진 실제 오리진 IP를 여러 OSINT 소스를 사용해 수동적으로 탐색한 뒤, HTML 유사도, SSL 인증서 지문, HTTP 헤더를 통해 후보를 검증하는 Go 도구입니다.
 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting
 peass-ng/peass-ng
PEASS - 권한 상승 멋진 스크립트 스위트 (색상 포함)
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 reddelexc/hackerone-reports
취약점 유형 및 프로그램별로 정리된 최고의 HackerOne 버그 바운티 보고서 모음으로, 공개된 보고서를 보안 연구 및 교육을 위해 가져오고, 중복 제거하고, 순위를 매기는 스크립트를 포함합니다.
 pycqa/bandit
Bandit은 Python 코드에서 일반적인 보안 문제를 찾기 위해 설계된 도구입니다.
 astrosp/awesome-osint-list
📡 사이버보안 전문가, 연구자, 버그 바운티 헌터를 위한 OSINT 도구 종합 컬렉션. 주제: 정보 수집, 역검색, 레드팀, 신뢰 및 안전, AI.
 hfiref0x/kdu
Windows 커널 드라이버 유틸리티로, 취약한 서명된 드라이버(BYOVD)를 악용하여 DSE를 우회하고, 서명되지 않은 드라이버를 로드하며, 보호된 프로세스를 하이재킹하고, 프로세스 메모리를 덤프합니다.
 cryptogenic/ps5-ipv6-kernel-exploit
<= 4.51FW의 PS5를 위한 실험적 webkit 기반 커널 익스플로잇 (Arb. R/W)
 hac01/azure-pentesting-suite
Azure 보안 평가를 위한 Go 툴킷: 구독 및 리소스를 열거하고, 잘못된 구성을 감사하며, 공용 Blob 스토리지를 익명으로 공격합니다.
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 trickest/cve
모든 사용 가능한 최신 CVE와 해당 PoC를 수집하고 업데이트합니다.