

sherlock
 sherlock-project/sherlock
소셜 네트워크 전반에서 사용자 이름으로 소셜 미디어 계정을 추적합니다.
osintphishing-toolsreconnaissance+11
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 인프라 하드닝 리소스를 수집하는 Wiki
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 hac01/azure-pentesting-suite
Azure 보안 평가를 위한 Go 툴킷: 구독 및 리소스를 열거하고, 잘못된 구성을 감사하며, 공용 Blob 스토리지를 익명으로 공격합니다.
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
 hackinglz/ip-obfuscation
DWORD, 8진수, 16진수, IPv6 매핑, 가짜 도메인 @ 트릭을 사용하여 난독화된 IP 주소와 URL을 생성합니다. 침투 테스트, 피싱 인식 교육, URL 필터 테스트에 활용됩니다.
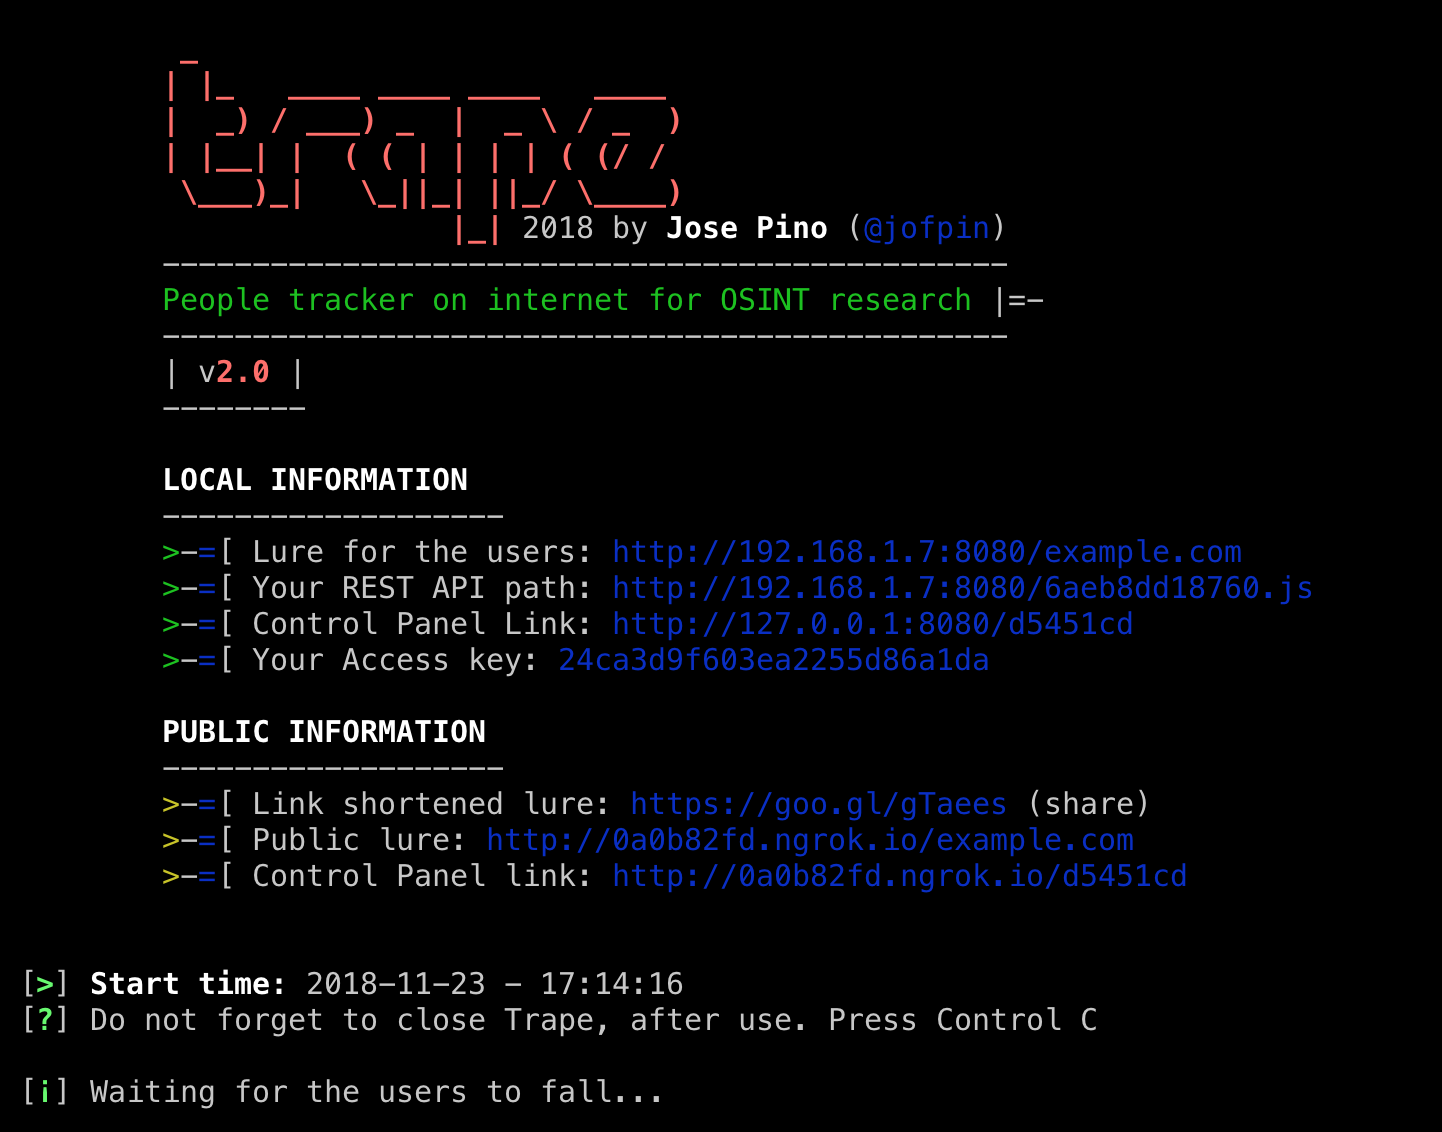 jofpin/trape
인터넷에서 사람 추적기: Jose Pino의 OSINT 분석 및 연구 도구
 drk1wi/modlishka
Modlishka. 리버스 프록시.
 fluxionnetwork/fluxion
핸드셰이크를 캡처하고, rogue 액세스 포인트를 생성하며, 사용자를 캡티브 포털로 유인하여 사회공학을 통해 자격 증명을 탈취하는 자동화된 WPA/WPA2 피싱 도구입니다.
 arcanum-sec/wraith
브라우저 후킹 프레임워크로, 공인된 레드 팀과 교육자를 위한 도구입니다. XSS를 통해 브라우저를 후킹하고, 대화형 사후 침투 제어, 블라인드 XSS 정보 수집, 사회공학 오버레이, 실습 랩을 제공합니다.
 undeadsec/socialfish
공인된 레드 팀 연습을 위한 현대적인 동적 피싱 툴킷입니다. 로그인 페이지를 복제하고, 자격 증명, 쿠키 및 2FA 코드를 캡처하며 실시간 운영자 패널과 터널링 지원을 제공합니다.
 cyb3rmik3/prompt-injection-email-samples
이메일 보안 제어와 AI 메일함 비서가 공개, 유출, 도구 탐색 의도 전반에 걸쳐 간접 프롬프트 주입을 처리하는 방식을 평가하기 위한 .eml 테스트 세트를 공개합니다.
 zaproxy/zaproxy
자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
 kgretzky/evilginx2
로그인 자격 증명과 세션 쿠키를 피싱하는 데 사용되는 독립형 중간자 공격 프레임워크로, 2단계 인증을 우회할 수 있습니다.
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 및 IPv6 네트워크 정찰 및 MITM 공격을 위한 만능 도구
 htr-tech/zphisher
30개 이상의 템플릿을 갖춘 자동화된 피싱 도구입니다. 이 도구는 오직 교육 목적으로 제작되었습니다 ! 작성자는 이 도구의 오용에 대해 책임을 지지 않습니다 !