ScoutSuite
 nccgroup/scoutsuite
멀티클라우드 보안 감사 도구로, 클라우드 제공업체 API를 활용하여 구성 데이터를 수집하고 보안 상태를 평가하며 위험 영역과 공격 표면을 강조하는 HTML 보고서를 생성합니다.
cloud-infrastructure-securityvulnerability-scannersvulnerability-analysis+5
7.8k
nccgroup/scoutsuite멀티클라우드 보안 감사 도구로, 클라우드 제공업체 API를 활용하여 구성 데이터를 수집하고 보안 상태를 평가하며 위험 영역과 공격 표면을 강조하는 HTML 보고서를 생성합니다.
 corazawaf/coraza
Go 기반의 ModSecurity SecLang 규칙 및 OWASP Core Rule Set v4와 호환되는 웹 애플리케이션 방화벽 라이브러리로, 웹 애플리케이션 및 API를 위한 실시간 HTTP 트래픽 검사 및 공격 차단 기능을 제공합니다.
 coreruleset/coreruleset
OWASP Top Ten 및 일반적인 취약점으로부터 최소한의 오탐으로 보호하는 웹 애플리케이션 방화벽을 위한 일반적인 공격 탐지 규칙 세트입니다.
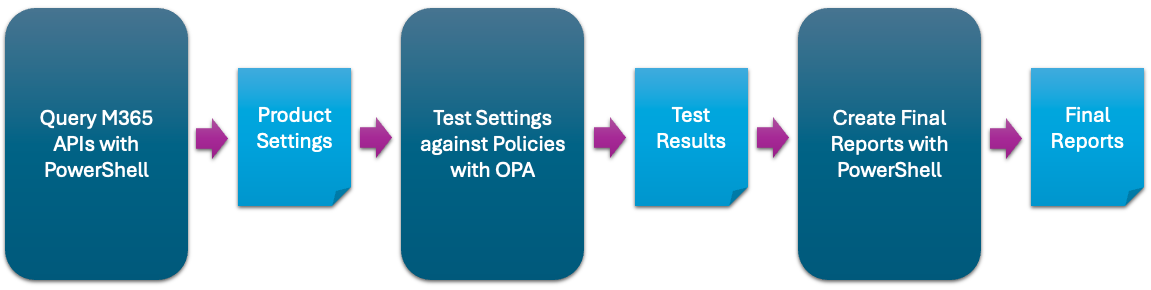 cisagov/scubagear
M365 테넌트의 상태를 CISA의 기준선에 맞춰 평가하는 자동화
 stackrox/kube-linter
KubeLinter는 Kubernetes YAML 파일과 Helm 차트를 검사하여 해당 파일에 표현된 애플리케이션이 모범 사례를 준수하는지 확인하는 정적 분석 도구입니다.
 duo-labs/cloudmapper
CloudMapper는 Amazon Web Services (AWS) 환경을 분석하는 데 도움을 줍니다.
 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.
 fairwindsops/polaris
쿠버네티스 클러스터의 모범 사례 검증
 open-policy-agent/conftest
Open Policy Agent Rego 쿼리 언어를 사용하여 구조화된 구성 데이터에 대한 테스트를 작성합니다
 m0rtem/cloudfail
잘못 구성된 DNS와 오래된 데이터베이스 레코드를 활용하여 CloudFlare 네트워크 뒤에 숨겨진 IP를 찾습니다.
 voorivex/pentest-guide
OWASP 기반 침투 테스트 가이드 - 테스트 케이스, 리소스 및 예제 포함.
 ine-labs/awsgoat
AWSGoat : 매우 취약한 AWS 인프라
 aquasecurity/kube-hunter
Kubernetes 클러스터의 보안 취약점을 찾아보세요
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 christophetd/cloudflair
🔎 Censys의 인터넷 전체 스캔 데이터를 사용하여 CloudFlare 뒤에 있는 웹사이트의 원본 서버를 찾습니다.