
Shadowbroker
 bigbodycobain/shadowbroker
실시간 지리공간 OSINT 플랫폼으로, 60개 이상의 공공 원격 측정 피드(ADS-B, AIS, 위성, CCTV)를 통합 지도에 집계하며 서버 측 정찰 도구 키트, AI 에이전트 채널, 분산 메시 통신 기능을 제공합니다.
osintreconnaissancenetwork-mapping+7
10.7k
bigbodycobain/shadowbroker실시간 지리공간 OSINT 플랫폼으로, 60개 이상의 공공 원격 측정 피드(ADS-B, AIS, 위성, CCTV)를 통합 지도에 집계하며 서버 측 정찰 도구 키트, AI 에이전트 채널, 분산 메시 통신 기능을 제공합니다.
 momo5502/sogen
🪅 Windows 및 Linux 사용자 공간 에뮬레이터
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 captmag/maldev
회피, 열거 및 익스플로잇으로 구성된 다중 악성코드 도구 생성
 pwndbg/pwndbg
GDB 및 LLDB를 활용한 익스플로잇 개발 및 리버스 엔지니어링을 쉽게
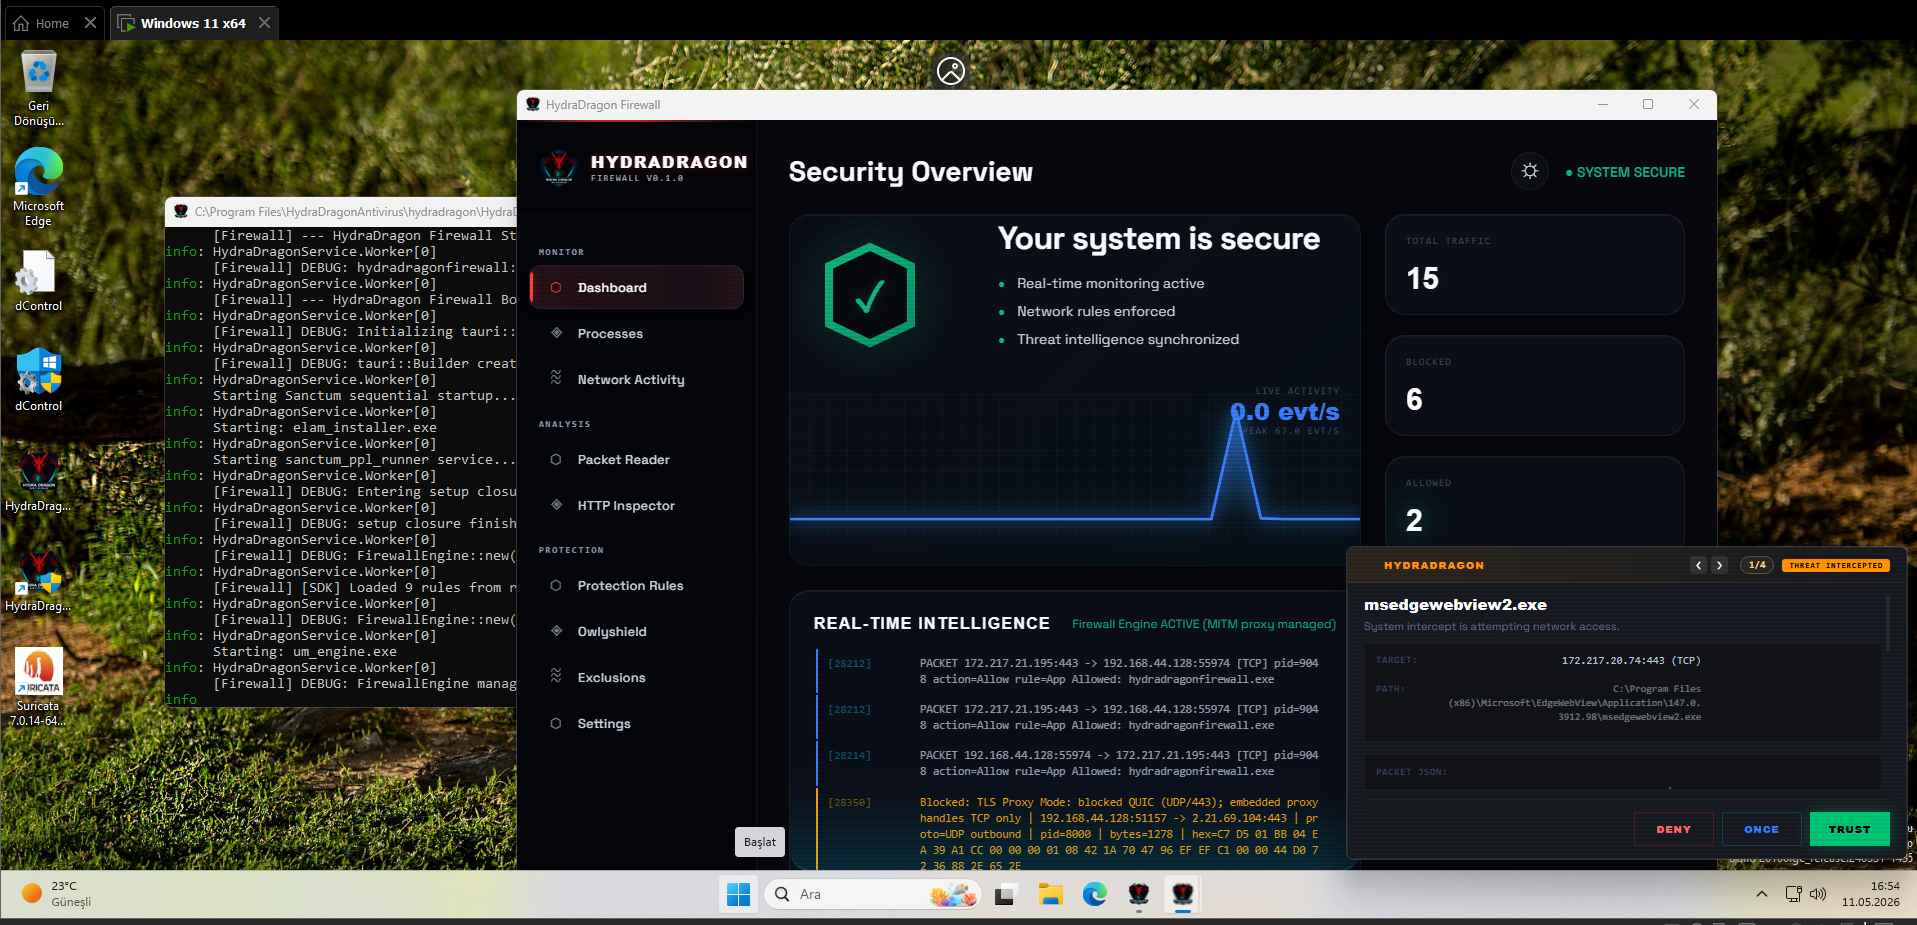 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
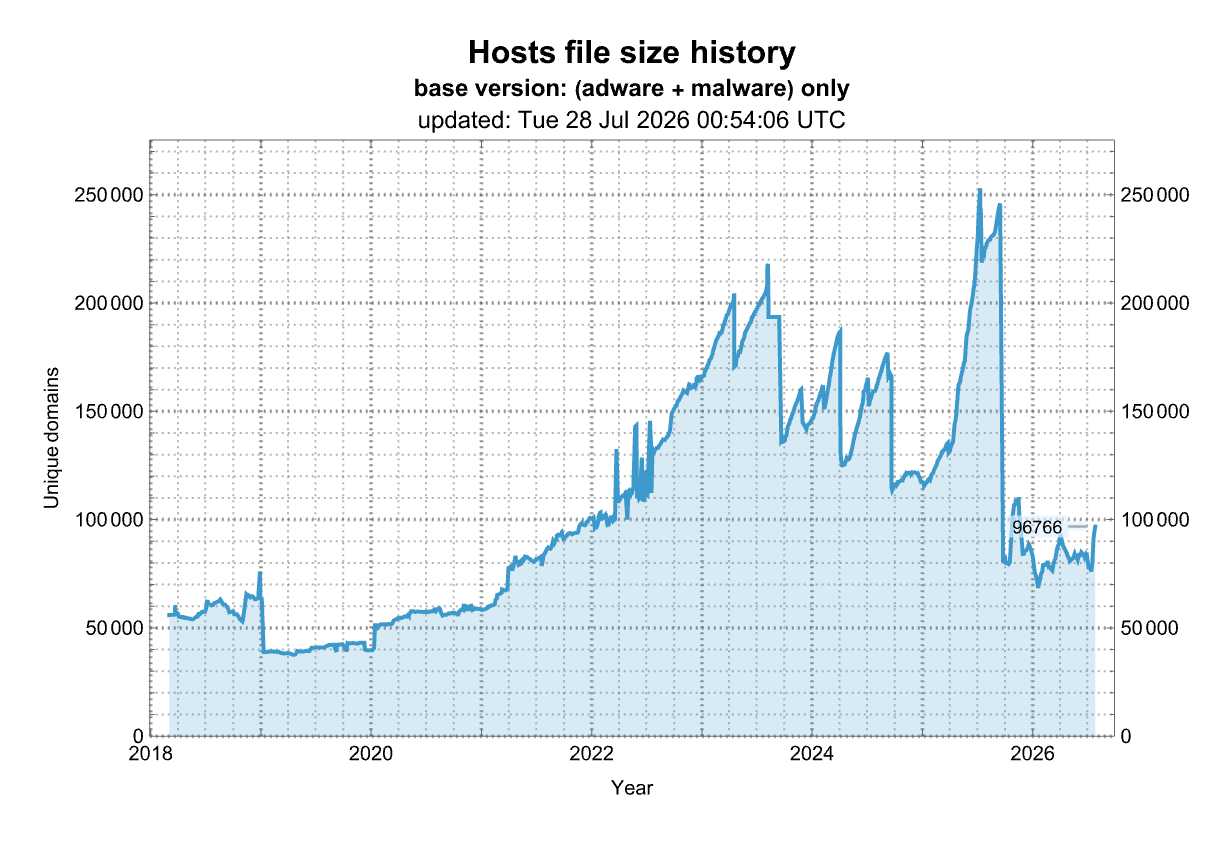 stevenblack/hosts
🔒 여러 잘 선별된 소스의 hosts 파일을 통합하고 확장합니다. 선택적으로 성인 콘텐츠, 소셜 미디어 및 기타 카테고리의 확장 기능을 선택할 수 있습니다.
 radareorg/radare2
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음
 advdebug/brovan
사용자 모드 x86_64 바이너리 에뮬레이터로, 악성코드 분석 및 리버스 엔지니어링을 위한 도구입니다. PE, ELF, 메모리 덤프, 원시 바이너리를 지원하며, 시스템 콜 추적, 네트워크 덤프, 샌드박스 환경에서의 대화형 디버깅 기능을 제공합니다.
 hashgraph-online/hol-guard
AI 에이전트를 위한 오픈소스 안티바이러스: 런타임에서 위험한 도구, 비밀 접근, 프롬프트 인젝션, 악성 패키지, MCP 서버, 플러그인, 스킬을 차단합니다.
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 capstone-engine/capstone
다중 아키텍처 디스어셈블리 프레임워크로, 20개 이상의 하드웨어 아키텍처에 걸쳐 바이너리 분석, 리버스 엔지니어링, 악성코드 연구를 위한 경량 스레드 안전 API를 제공합니다.
 lief-project/lief
ELF, PE 및 MachO 실행 파일 형식을 파싱, 수정, 추상화하는 크로스 플랫폼 라이브러리입니다. 디스어셈블러, 어셈블러 및 디버그 정보 기능을 갖춘 C++, Python, Rust API를 지원합니다.
 winsiderss/systeminformer
실시간 Windows 시스템 모니터로, 고급 프로세스, 네트워크 및 디스크 분석, 스택 추적 디버깅, 악성코드 탐지, 서비스 관리를 제공합니다. 휴대 가능하며 무료입니다.
 stamparm/maltrail
공개 블랙리스트, 정적 악성코드 흔적, 휴리스틱 분석을 사용하여 DNS, HTTP 및 IP 트래픽 전반의 위협을 식별하는 실시간 악성 트래픽 탐지 시스템
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.