

hacktricks
 hacktricks-wiki/hacktricks
CTF, 실제 애플리케이션, 연구 자료 및 뉴스를 통해 배운 각종 트릭/기법/노하우 등을 찾을 수 있는 페이지에 오신 것을 환영합니다.
osintpassword-crackingprivilege-escalation+11
12.1k
hacktricks-wiki/hacktricksCTF, 실제 애플리케이션, 연구 자료 및 뉴스를 통해 배운 각종 트릭/기법/노하우 등을 찾을 수 있는 페이지에 오신 것을 환영합니다.
 flangvik/sharpcollection
일반적인 C# 공격 도구의 나이틀리 빌드입니다. 각각의 마스터 브랜치에서 갓 가져온 코드를 Azure DevOps 릴리스 파이프라인을 통해 CDI 방식으로 빌드하고 릴리스합니다.
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 bishopfox/sliver
적군 모의 프레임워크
 fortra/impacket
Python 라이브러리로, 저수준 네트워크 프로토콜 조작을 지원하며 SMB, MSRPC, Kerberos, WMI 구현을 포함합니다. 인증 공격, 패스더해시, Windows 환경에서의 측면 이동을 위한 도구를 제공합니다.
 rapid7/metasploit-framework
네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.
 pennyw0rth/netexec
자동화된 네트워크 인증 테스트, 자격 증명 수집 및 Windows/AD 환경에서의 측면 이동을 위한 모듈식 프로토콜 지원을 갖춘 사후 침투 프레임워크
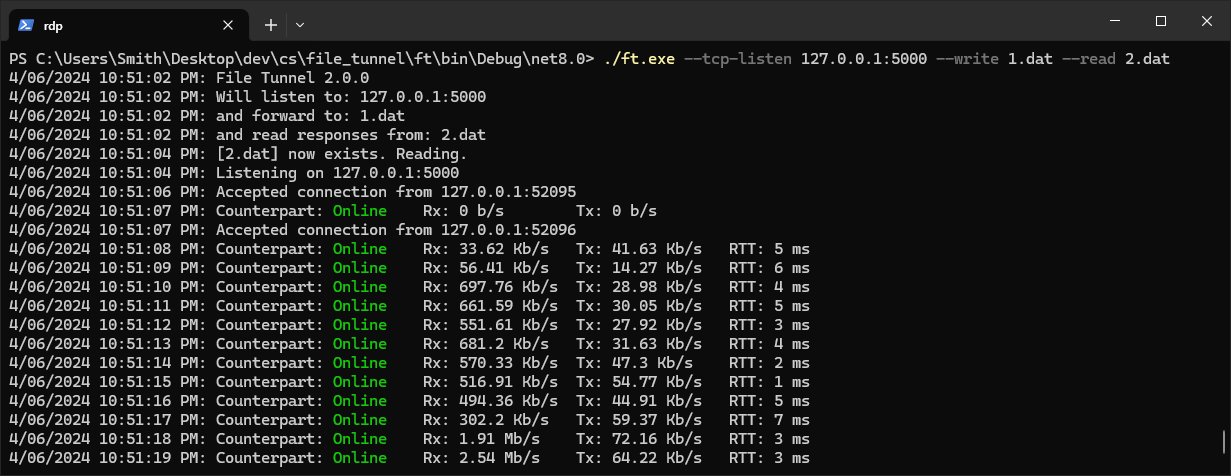 fiddyschmitt/file-tunnel
파일을 통한 TCP 연결 터널링
 purpleailab/decepticon
레드팀을 위한 자율 해킹 에이전트
 specterops/sharphound
Active Directory 객체 메타데이터, 그룹 구성원, 세션, ACL 및 트러스트를 수집하여 보안 평가를 위한 BloodHound 공격 경로 매핑에 데이터를 제공합니다.
 kamalx06/tornadoc2
풀 기반 C2 프레임워크로, 10개의 네이티브 전송, 동시 다중 프로필 핸들러, ECDSA 서명 태스킹, RBAC와 Qt/CLI 콘솔을 갖춘 다중 운영자 팀 서버를 제공합니다.

 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 sliverarmory/sliver-gui
Cross-platform Electron GUI for the Sliver C2 framework, providing session and beacon dashboards, payload generation, listeners, loot, and cloud…
 meshcore-dev/meshcore
패킷 라디오를 위한 새로운 경량 하이브리드 라우팅 메시 프로토콜
 praetorian-inc/brutus
Go로 작성된 빠르고 의존성 없는 자격 증명 테스트 도구입니다. SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB 및 20개 이상의 프로토콜을 무차별 대입합니다. 기본 nerva/naabu 파이프라인 통합을 갖춘 Hydra 대체 도구입니다.
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 kr0no/bloodhound-shell
BloodHound API를 위한 대화형 명령줄 셸입니다.