

wazuh
 wazuh/wazuh
엔드포인트 및 클라우드 워크로드 전반의 위협 탐지, 로그 분석, 파일 무결성 모니터링, 취약점 평가 및 규정 준수 관리를 위한 오픈소스 XDR 및 SIEM 플랫폼입니다.
defensive-toolsvulnerability-scannerscontainer-security+12
 netalertx/netalertx
중앙 집중식 네트워크 가시성 및 지속적인 자산 탐색. 분산 네트워크 전반에서 장치를 모니터링하고, 변경 사항을 탐지하며, 인식을 유지합니다.
 misp/misp
MISP (핵심 소프트웨어) - 오픈소스 위협 인텔리전스 및 공유 플랫폼
 zeek/zeek
Zeek는 일반적인 IDS와는 매우 다른 강력한 네트워크 분석 프레임워크입니다.
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 haidang-infosec/phantom-grid
eBPF 기반 능동 방어 시스템으로, Linux 서버를 기만형 허니팟으로 전환합니다. 투명 트래픽 리다이렉션, OS 핑거프린트 스푸핑, 커널 수준 DLP, Zero Trust SSH 접근(SPA)을 제공합니다.
 oisf/suricata
실시간 트래픽 검사, 침입 탐지 및 차단, 프로토콜 분석, 규칙 기반 위협 헌팅을 위한 오픈소스 네트워크 IDS/IPS/NSM 엔진입니다.
 cognis-digital/c2detect
C2 서버 핑거프린터 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 oyesanyf/oshoosiclaw
링-0 Windows 드라이버와 Linux eBPF 사전 실행 차단, YARA 탐지, MITRE ATT&CK 매핑, P2P 메시 위협 공유를 결합한 자율 Rust 엔드포인트 보안 에이전트.
 security-onion-solutions/securityonion
통합 SIEM과 전체 패킷 캡처를 갖춘, 위협 헌팅, 침입 탐지, 로그 관리, 사고 대응, 엔드포인트 가시성을 위한 오픈소스 보안 모니터링 플랫폼입니다.
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
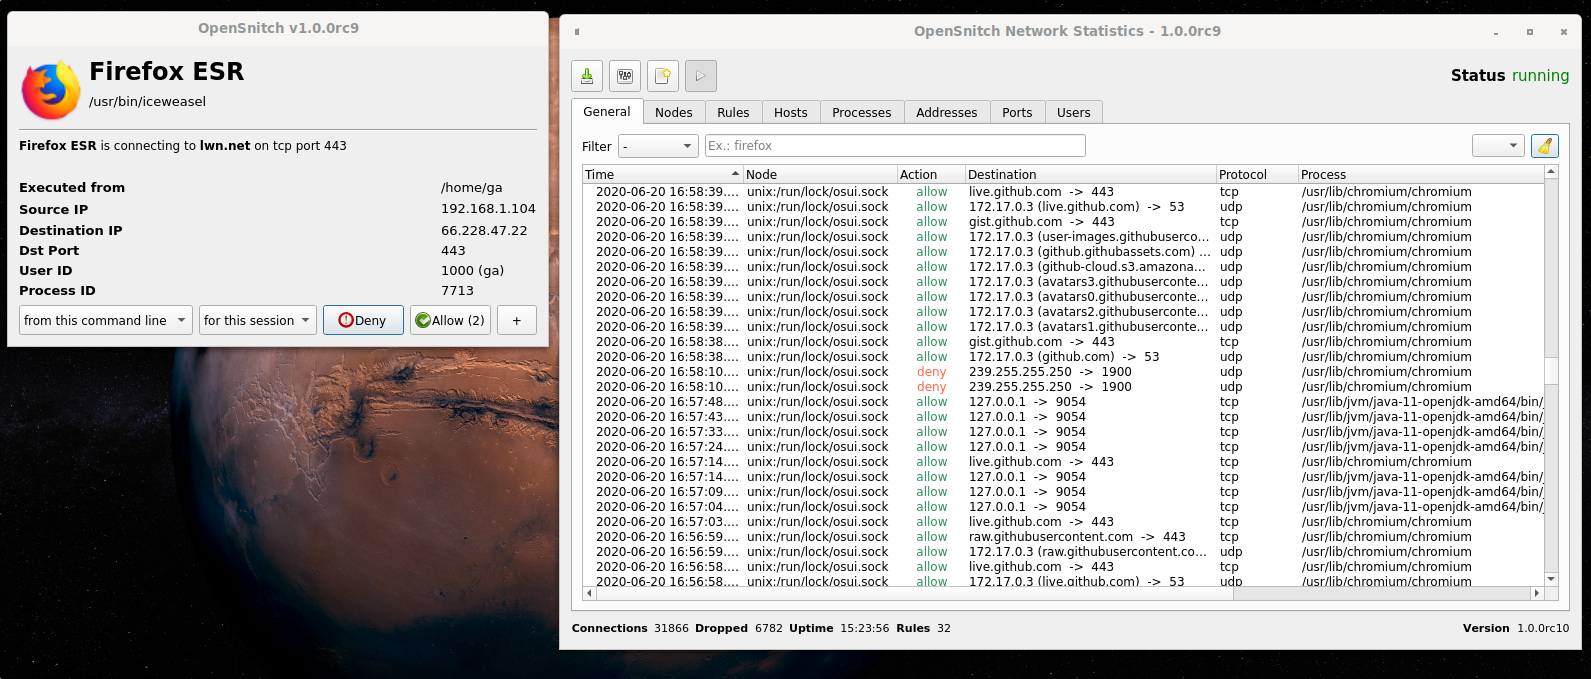 evilsocket/opensnitch
대화형 GNU/Linux 애플리케이션 방화벽으로, 아웃바운드 연결을 필터링하고 광고 및 악성 도메인을 차단하며, GUI를 통해 시스템 방화벽 규칙을 관리하고 중앙 집중식 다중 노드 관리를 지원합니다.
 telekom-security/tpotce
🍯 T-Pot - 올인원 멀티 허니팟 플랫폼 🐝
 adibirzu/openclaw-security-monitor
OpenClaw 배포를 위한 사전 보안 모니터링. ClawHavoc, AMOS 스틸러, CVE-2026-25253, 메모리 포이즈닝 및 공급망 공격을 탐지합니다.

 neo23x0/loki
IOC 및 YARA 기반 스캐너로, 파일 이름 정규식, YARA 시그니처, 해시 매칭, 그리고 엔드포인트에서의 C2 백커넥트 검사를 통해 침해 지표를 탐지합니다.

 ndaal_open_source/ndaal_public_auditd
14,956개의 MITRE ATT&CK 매핑 규칙, Ansible 배포 역할, 보안 모니터링 및 규정 준수 감사를 위한 lint/test 도구를 갖춘 모범 사례 Linux Auditd 규칙 세트입니다.
 thinkst/opencanary
일반적인 네트워크 서비스를 에뮬레이션하여 침해 이후의 공격자 활동을 탐지하는 경량 허니팟으로, 확장 가능한 프로토콜 모듈과 구성 가능한 알림 기능을 제공합니다.