

proxmark3
 rfidresearchgroup/proxmark3
RFID 분석, 에뮬레이션 및 침투 테스트를 위한 하드웨어 도구. 키 복구, 스니핑 및 보안 연구용 스크립팅을 지원하는 125kHz, 13.56MHz 프로토콜(MIFARE, iClass, ISO14443/15693)을 지원합니다.
embedded-systems-securityreconnaissancebluetooth-security+11
rfidresearchgroup/proxmark3RFID 분석, 에뮬레이션 및 침투 테스트를 위한 하드웨어 도구. 키 복구, 스니핑 및 보안 연구용 스크립팅을 지원하는 125kHz, 13.56MHz 프로토콜(MIFARE, iClass, ISO14443/15693)을 지원합니다.
 vulncheck-oss/go-exploit
Go 기반의 익스플로잇 개발 프레임워크로, 타겟 확인, 버전 스캐닝, 익스플로잇, C2를 위한 내장 단계를 제공합니다. 여러 페이로드, 프로토콜 헬퍼, Metasploit과 같은 도구와의 통합을 지원합니다.
 ragnt/angryoxide
deauthentication, rogue-client, 채널 전환 공격을 이용해 WPA/WPA2 핸드셰이크 및 PMKID 캡처를 자동화하는 공격형 802.11 감사 도구로, 헤드리스 모드, GPS 로깅, Hashcat 호환 출력을 지원합니다.
 jonaslejon/malicious-pdf
악성 PDF 테스트 파일을 생성하여 침투 테스트, 버그 바운티 헌팅, 레드 팀 활동에 사용합니다. PDF 뷰어, 변환기, 웹 애플리케이션에서 SSRF, XSS, XXE, NTLM 자격 증명 탈취, 데이터 유출을 테스트합니다. Burp Collaborator 및…
 mrhenrike/embedxpl-forge
임베디드 디바이스 보안 평가 프레임워크 — 700개 모듈, 350개 CVE, 55개 벤더, APT 그룹 엔진. 라우터, IP 카메라, GPON ONT, ISP CPE, IoT/임베디드 엣지를 포괄합니다.
 yslxotwod/imsisting
2G GSM, 3G UMTS, 4G LTE 및 5G NR 무선 인터페이스, 코어 네트워크, SIM 신원, RF 추적 및 공격 분석을 위한 57개 모듈을 갖춘 GTK4 및 CLI 셀룰러 보안 툴킷입니다.
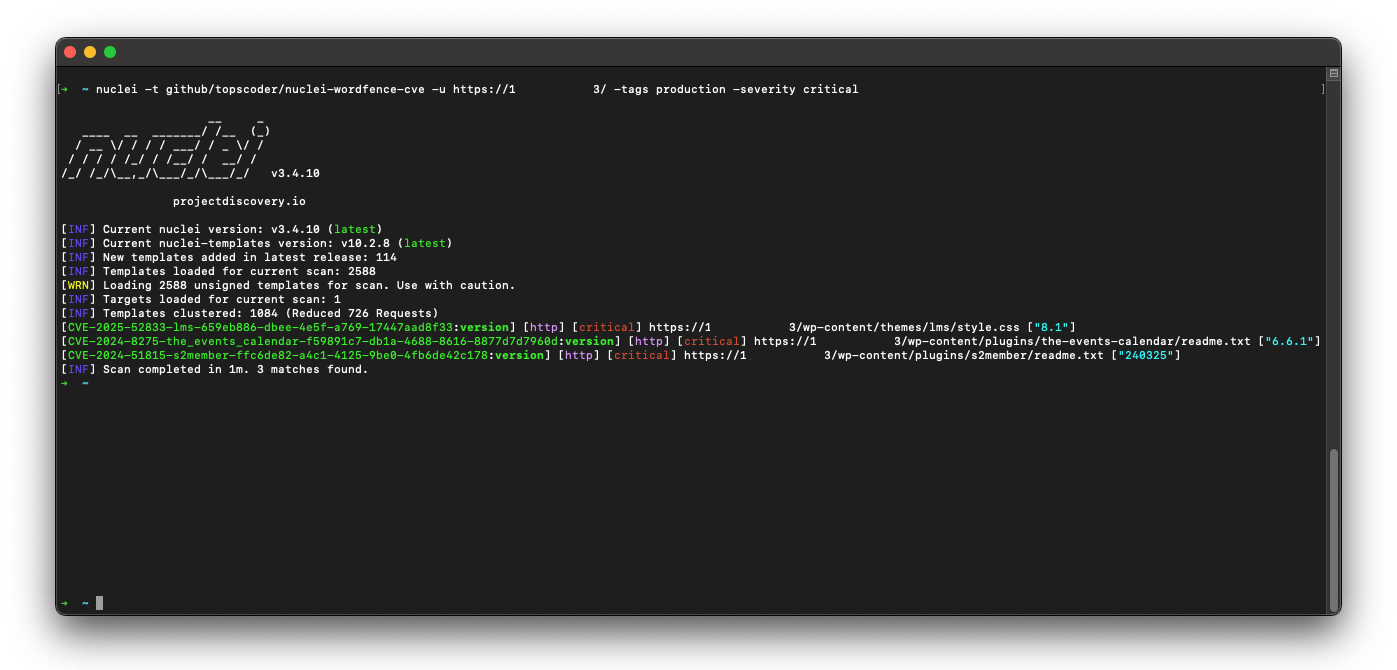 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒
 firefart/stunner
STUN/TURN 서버의 잘못된 구성을 테스트하고 악용하여, SOCKS 프록시를 통한 내부 네트워크 피벗, 메모리 누수 공격 및 내부 포트 스캐닝을 가능하게 합니다.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 beefproject/beef
브라우저 익스플로잇 프레임워크 프로젝트
 google/security-research
이 프로젝트는 Google이 수행한 연구와 관련된 보안 권고 및 그에 수반되는 개념 증명(Proof-of-Concept)을 호스팅하며, 이는 Google 소유가 아닌 코드에 영향을 미칩니다.
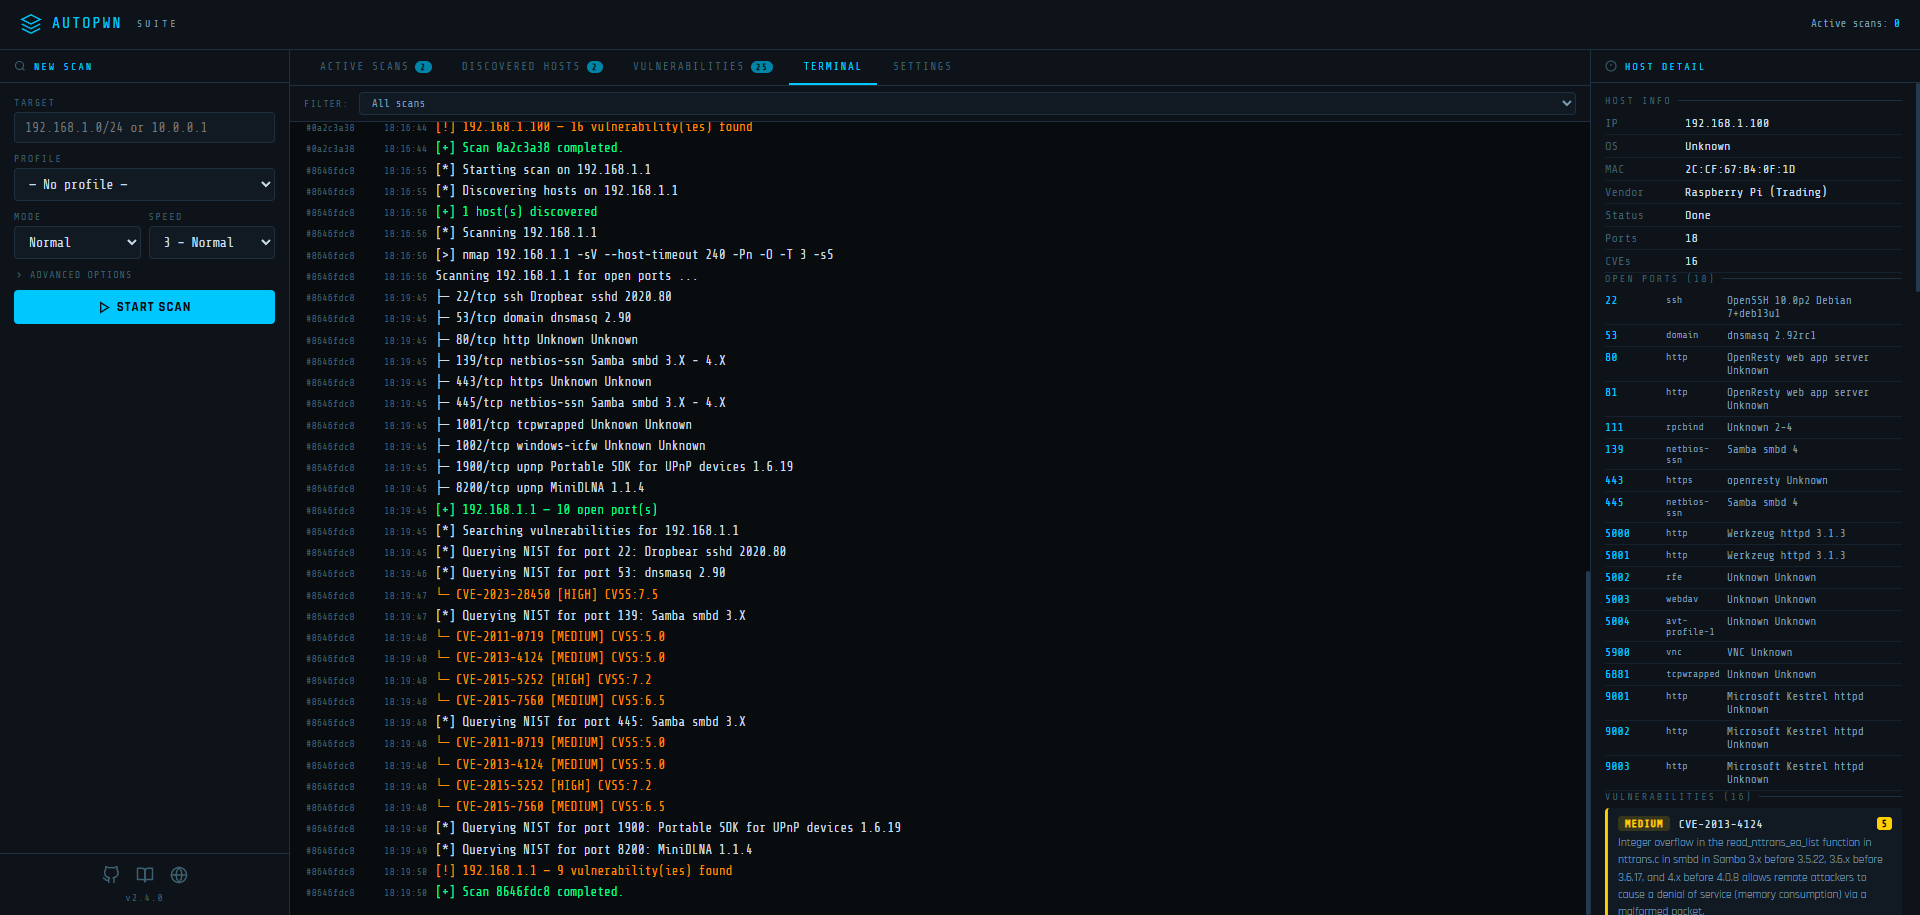 gamehunterkaan/autopwn-suite
AutoPWN Suite is a project for scanning vulnerabilities and exploiting systems automatically.

 rapid7/metasploit-framework
네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.