
AWS-Loot
 sebastian-mora/aws-loot
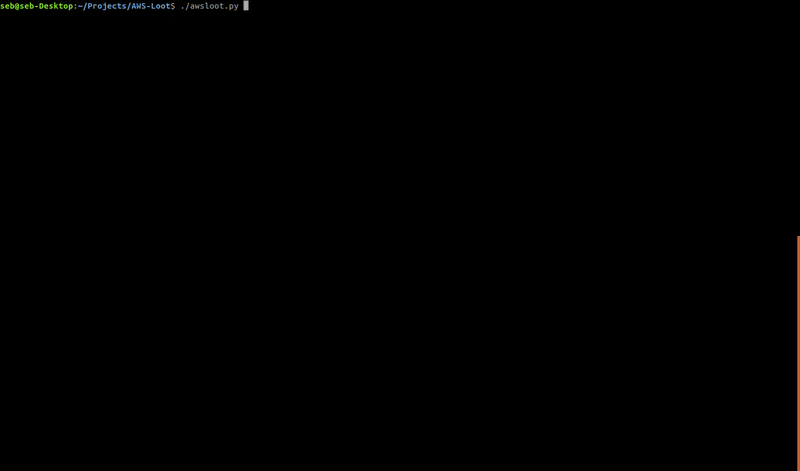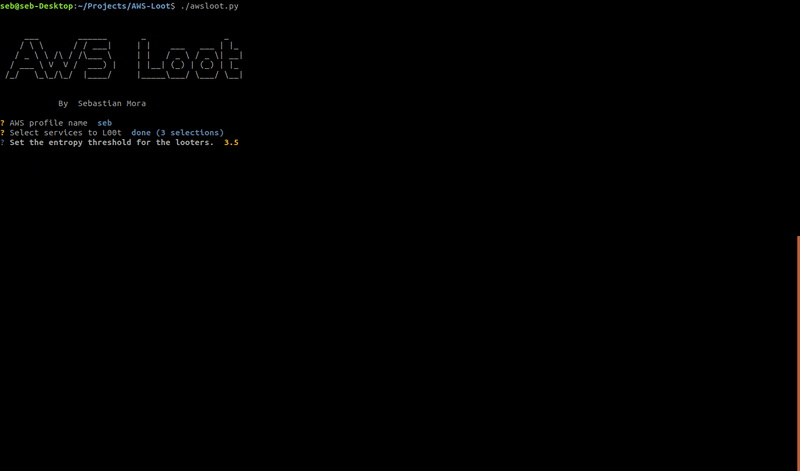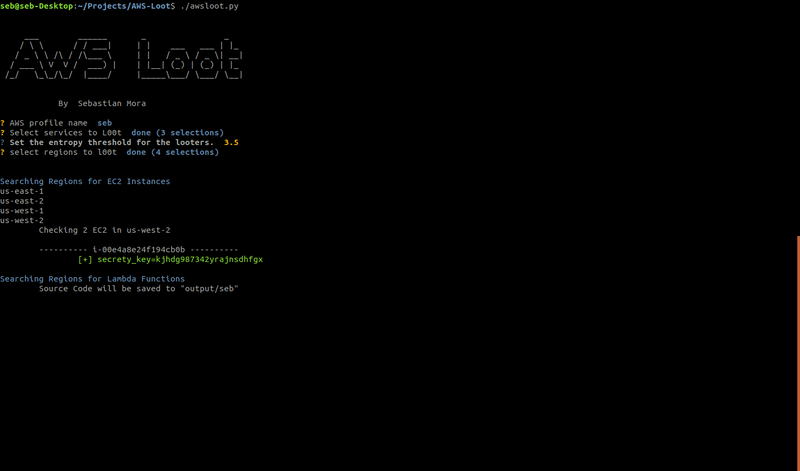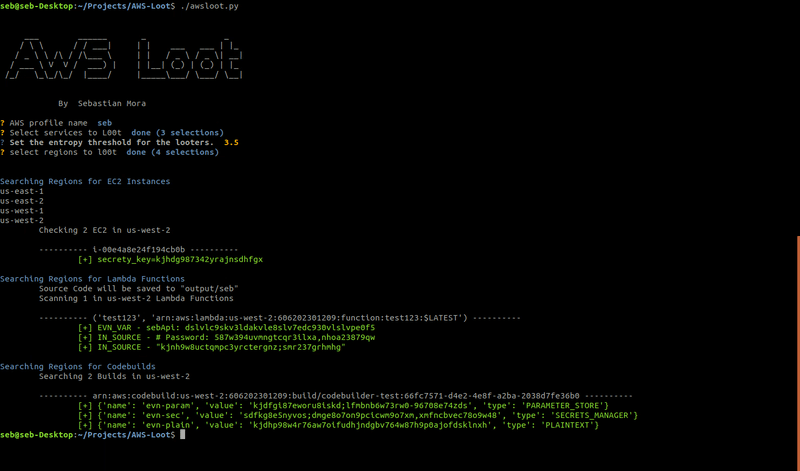
EC2 사용자 데이터, Lambda 환경 변수 및 소스 코드, CodeBuild 인스턴스를 스캔하여 높은 엔트로피 문자열을 통해 AWS 환경에서 비밀 정보를 열거합니다.
information-gatheringpenetration-testingcloud-security+1
65
 mondoohq/cnspec
빌드부터 런타임까지 모든 것을 보호하는 오픈 소스 클라우드 네이티브 보안
 stillbigjosh/kube-reaper
모든 아이덴티티에서 Kubernetes 클러스터를 스캔하고, 위험한 권한을 표시하며, 이를 다단계 권한 상승 경로로 연결하여 클러스터 장악에 이르게 합니다.
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 falcosecurity/falco
Linux용 실시간 클라우드 네이티브 런타임 보안 에이전트로, syscalls 및 컨테이너/Kubernetes 메타데이터를 모니터링하여 비정상 동작과 위협을 탐지합니다.
 capture0x/aws-pentest
IAM 권한 상승, S3 노출, 컴퓨팅, 네트워크, 로깅 및 잘못된 구성 점검을 다루는 30개 모듈을 갖춘 자동화된 AWS 보안 평가 CLI로, Markdown 감사 보고서를 생성합니다.
 ejfkdev/oss
AWS, Aliyun, Tencent, Huawei 등 여러 클라우드의 버킷을 나열, 내보내기, 다운로드할 수 있는 크로스 클라우드 S3 호환 객체 스토리지 CLI로, 익명 브라우징과 버킷 탐색 스캔 기능을 제공합니다.
 securecodebox/securecodebox
쿠버네티스 네이티브 보안 스캐닝 오케스트레이터로, 여러 오픈소스 스캐너를 CI/CD 파이프라인에 통합하여 지속적인 취약점 탐지를 자동화합니다.
 permiso-io-tools/cloudgrappler
AWS, Azure, GCP 전반에서 CloudTrail 로그와 맞춤형 위협 인텔리전스 규칙을 사용하여 알려진 위협 행위자에 대한 고정밀 클라우드 탐지를 쿼리합니다.
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - 에이전트
 dirkjanm/roadtools
공격 및 방어 보안 목적을 위한 Azure AD/Entra 도구 모음
 sushegaad/claude-skills-governance-risk-and-compliance
설치 가능한 Claude Skills는 ISO 27001, SOC 2, FedRAMP, GDPR, HIPAA, NIST CSF, PCI DSS, EU AI Act 등 30개 이상의 프레임워크에 대한 전문가 수준의 규정 준수 지침을 제공합니다. 갭 분석, 정책 템플릿…
 atomburstofficial/geiger
Read-only CLI that inventories AI agents, MCP servers, plugins, and extensions on a machine, reporting their capabilities and exposure with…
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 kata-containers/kata-containers
Kata Containers는 컨테이너처럼 느껴지고 성능을 발휘하면서도 VM의 워크로드 격리 및 보안 이점을 제공하는 경량 VM(가상 머신)의 표준 구현을 구축하기 위해 노력하는 오픈 소스 프로젝트이자 커뮤니티입니다. https://katacontainers.io/
 aquasecurity/kube-hunter
Kubernetes 클러스터의 보안 취약점을 찾아보세요
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 0x90n/infosec-black-friday
이번 블랙 프라이데이 InfoSec 관련 소프트웨어/도구의 모든 할인