

vuls
 future-architect/vuls
에이전트 없는 취약점 스캐너: Linux, FreeBSD, 컨테이너, WordPress, 프로그래밍 언어 라이브러리, 네트워크 장치 지원
vulnerability-scannerscontainer-securityvulnerability-analysis+5
12.2k
 six2dez/reconftw
reconFTW는 대상 도메인에 대해 자동화된 정찰을 수행하기 위해 설계된 도구로, 최적의 도구 세트를 실행하여 스캐닝을 수행하고 취약점을 찾아냅니다.
 openziti/ziti
제로 트러스트 네트워킹 플랫폼으로, 암호화된 신원, 정책 기반 접근, 종단 간 암호화를 통해 서비스를 보이지 않게 만듭니다. VPN을 대체하고, IoT를 보호하며, 열린 포트 없이 멀티 클라우드 환경을 연결합니다.
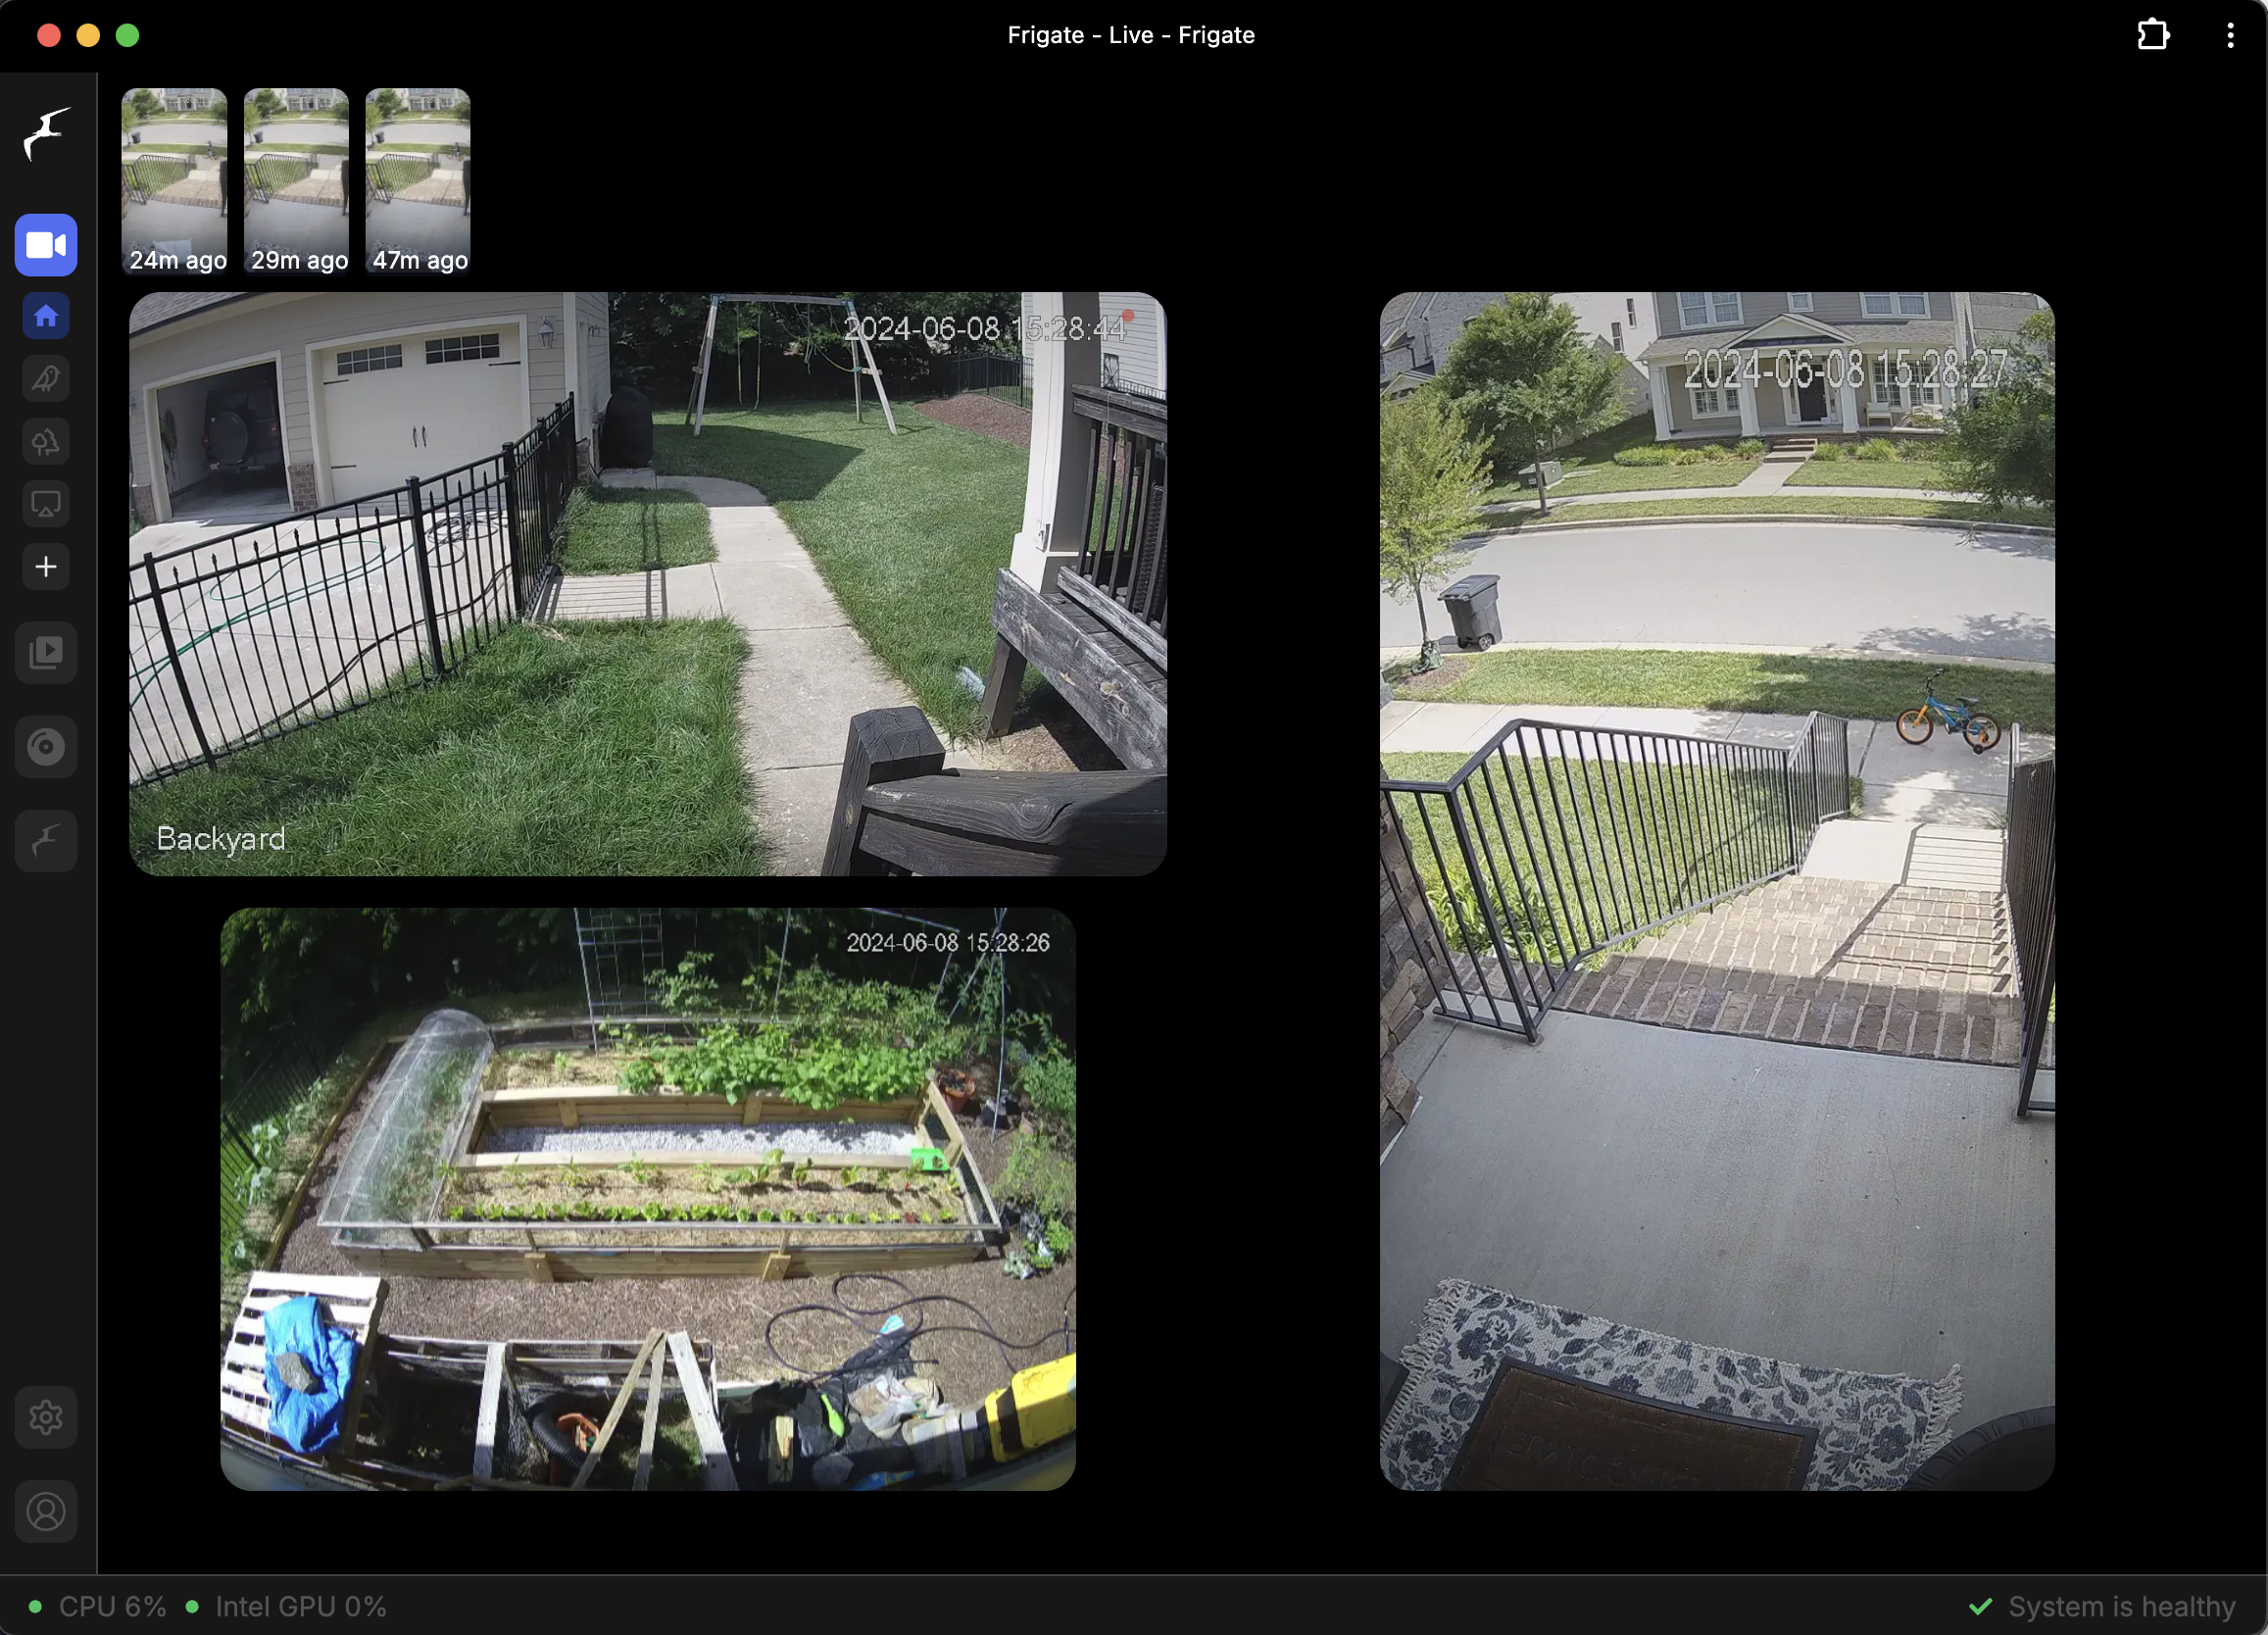 blakeblackshear/frigate
IP 카메라를 위한 실시간 로컬 객체 탐지 기능을 갖춘 NVR
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 opennhp/opennhp
AI 중심 세계에서 인프라, 애플리케이션 및 데이터에 Zero Trust 보안을 적용하도록 설계된 경량의 암호화 기반 오픈소스 툴킷입니다.
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 kubeshark/kubeshark
Kubernetes를 위한 eBPF 기반 네트워크 관측성. 전체 K8s 컨텍스트로 L4/L7 트래픽을 인덱싱하고, 키 없이 TLS를 복호화합니다. MCP를 통해 AI 에이전트가, 대시보드를 통해 사용자가 조회할 수 있습니다.
 firecracker-microvm/firecracker
서버리스 컴퓨팅을 위한 안전하고 빠른 마이크로VM.
 cyberstrikeus/cyberstrike
침투 테스트를 위한 자율 AI 레드팀 에이전트로, 13개 이상의 특화 에이전트, 120개 이상의 OWASP 테스트 케이스, MITRE ATT&CK 통합을 제공합니다. 15개 이상의 LLM 공급업체와 원격 도구 실행을 지원합니다.
 paradigmxyz/iron-proxy
신뢰할 수 없는 워크로드를 위한 이그레스 방화벽.
 squidsec/bloodbash
SharpHound/AzureHound JSON용 오프라인 AD/Entra 공격 경로 분석기. BloodHound 또는 Neo4j 없이 우선순위가 매겨진 권한 상승, 자격 증명, 잘못된 구성 관련 발견 사항을 표면화합니다.
 davidhavoc/ayaflow
고성능 eBPF 기반 네트워크 트래픽 분석기 (Rust로 작성됨).
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
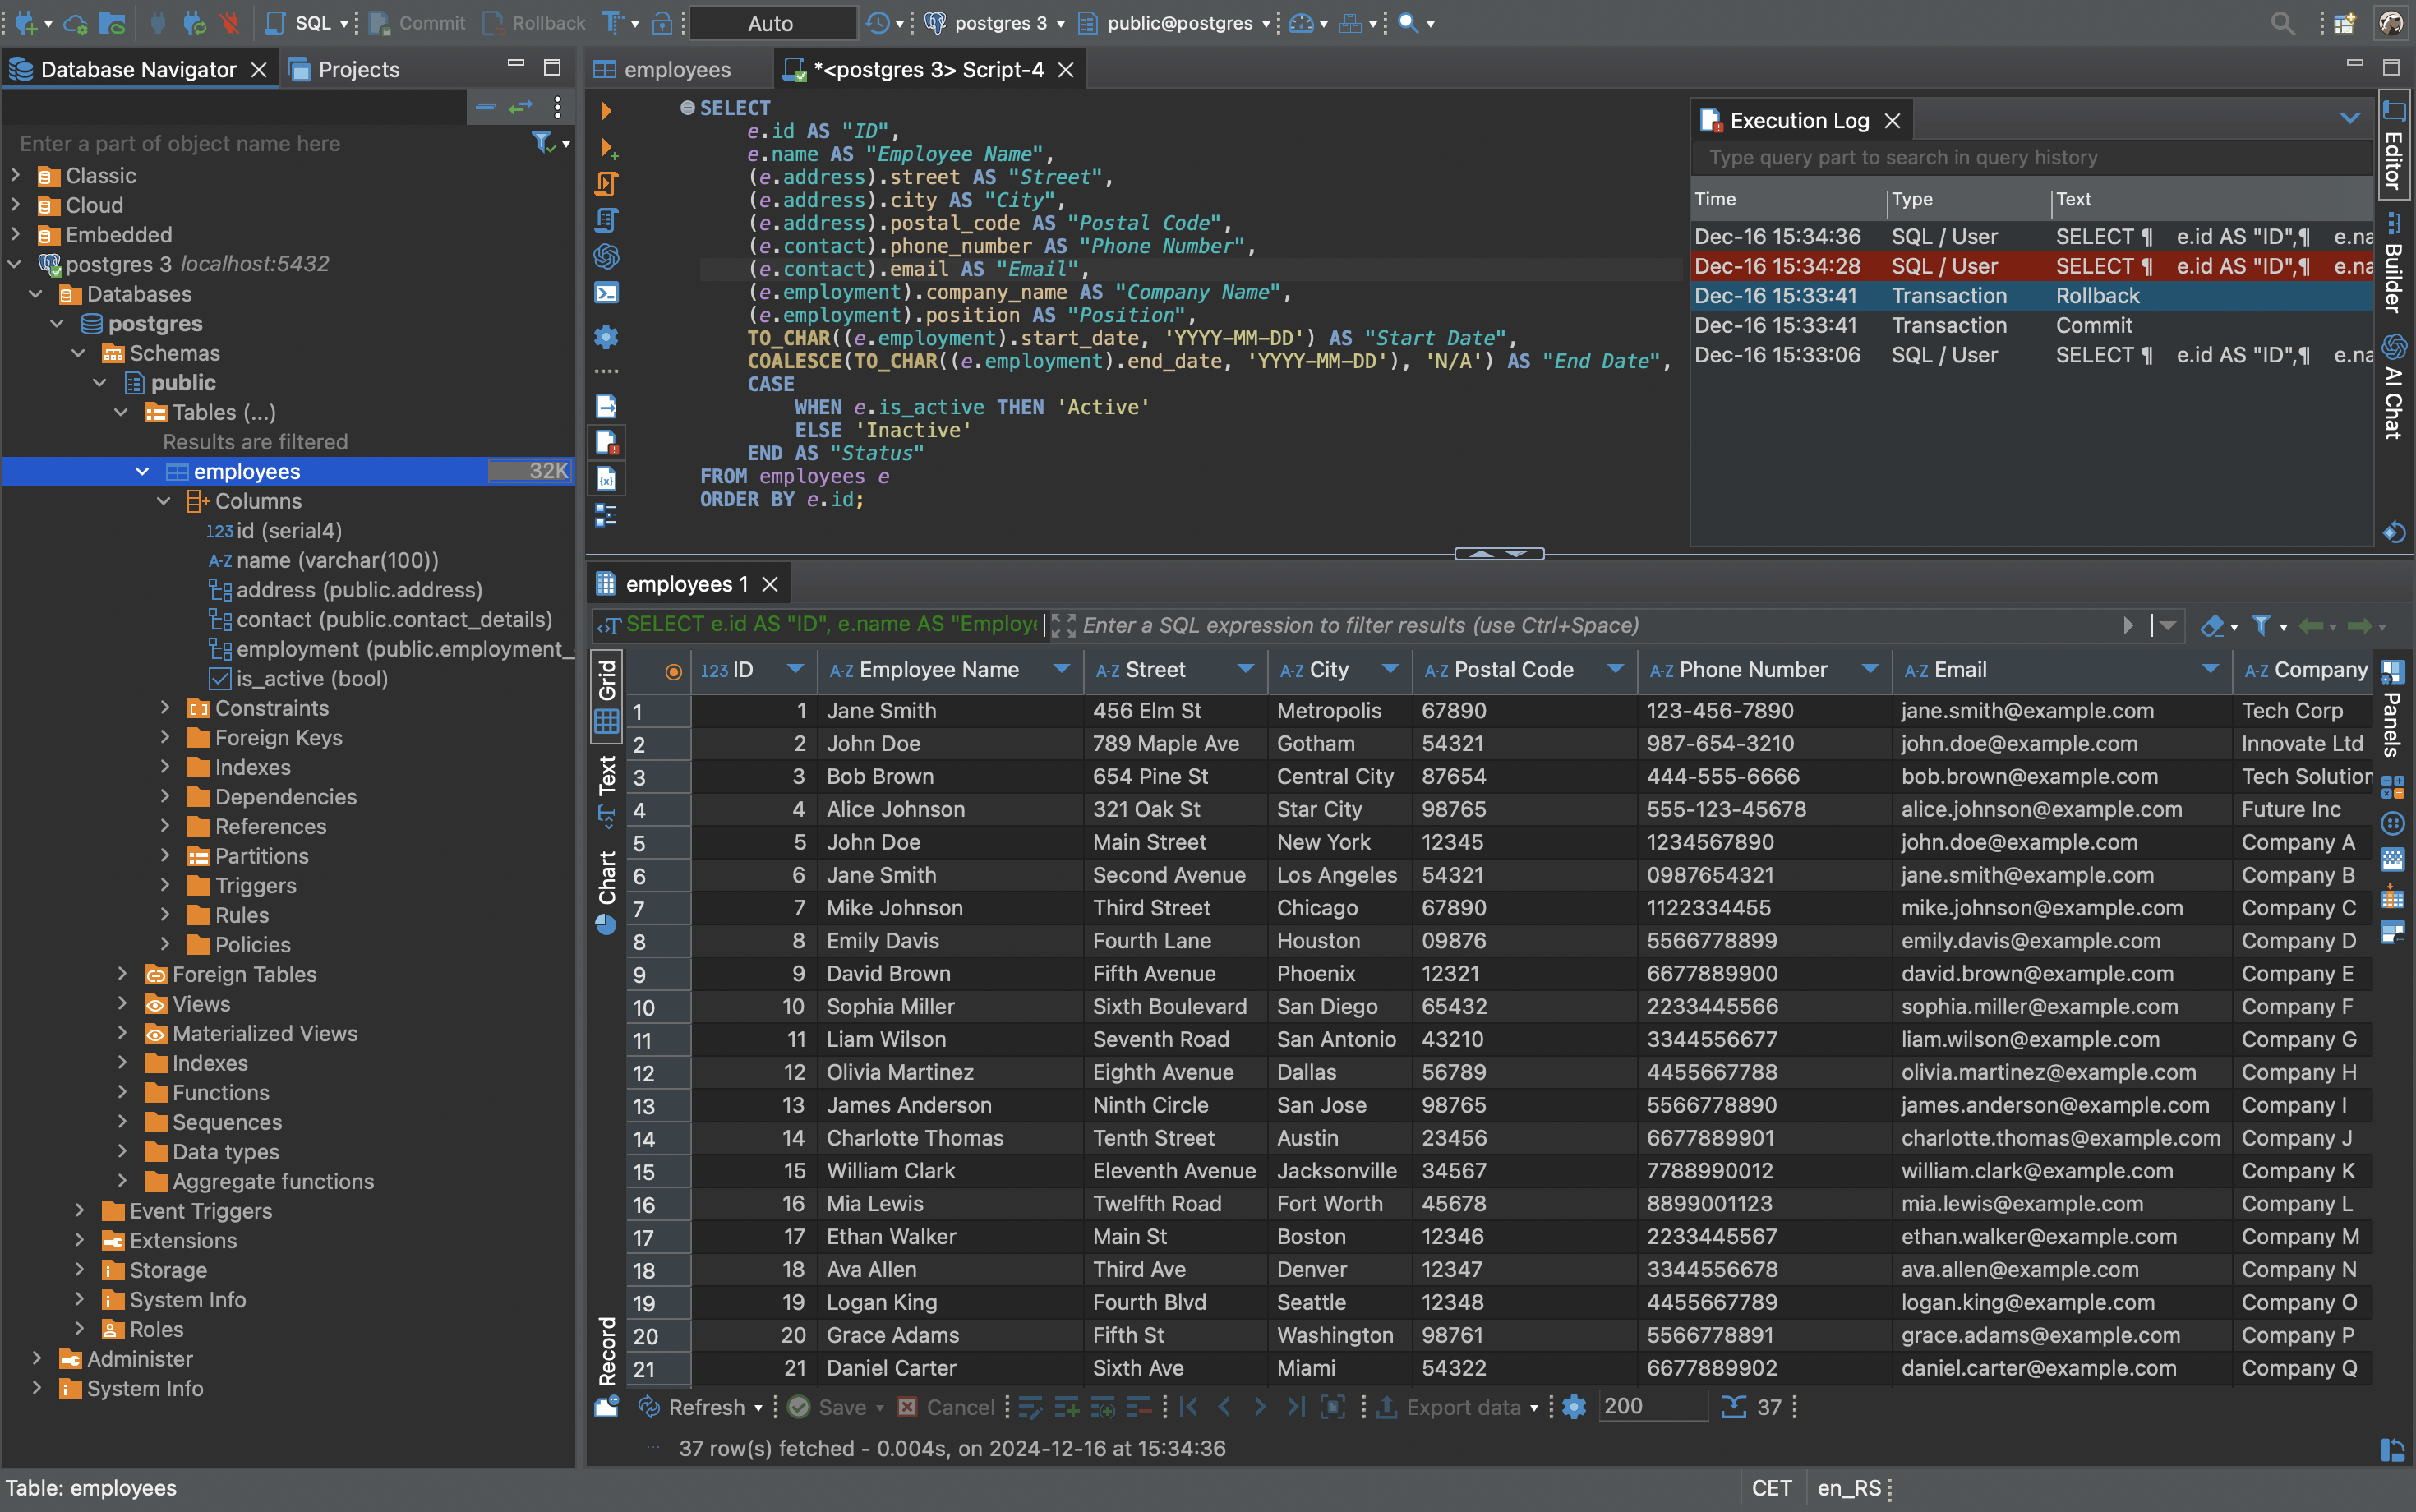 dbeaver/dbeaver
무료 범용 데이터베이스 도구 및 SQL 클라이언트
 madhuakula/kubernetes-goat
의도적으로 취약하게 구성된 Kubernetes 클러스터 환경으로, 실습형 보안 교육을 위해 설계되었습니다. 컨테이너 탈출, RBAC 오설정, SSRF, 그리고 Falco 및 Tetragon을 활용한 런타임 보안을 포함한 22개 이상의 시나리오를 제공합니다.
 cilium/cilium
eBPF 기반 네트워킹, 보안 및 관찰 가능성