
ILSpy
 icsharpcode/ilspy
.NET 디컴파일러, PDB 생성 지원, ReadyToRun, 메타데이터(및 기타) - 크로스 플랫폼!
static-analysiscode-analysisreverse-engineering+2
 lief-project/lief
ELF, PE 및 MachO 실행 파일 형식을 파싱, 수정, 추상화하는 크로스 플랫폼 라이브러리입니다. 디스어셈블러, 어셈블러 및 디버그 정보 기능을 갖춘 C++, Python, Rust API를 지원합니다.
 rizinorg/rizin
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음.
 krxi/asmsense
Small language model that names and describes functions in stripped x86-64 binaries, with an open dataset, baselines, and LoRA fine-tuning…
 advdebug/brovan
사용자 모드 x86_64 바이너리 에뮬레이터로, 악성코드 분석 및 리버스 엔지니어링을 위한 도구입니다. PE, ELF, 메모리 덤프, 원시 바이너리를 지원하며, 시스템 콜 추적, 네트워크 덤프, 샌드박스 환경에서의 대화형 디버깅 기능을 제공합니다.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 momo5502/sogen
🪅 Windows 및 Linux 사용자 공간 에뮬레이터
 pwndbg/pwndbg
GDB 및 LLDB를 활용한 익스플로잇 개발 및 리버스 엔지니어링을 쉽게
 radareorg/radare2
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음
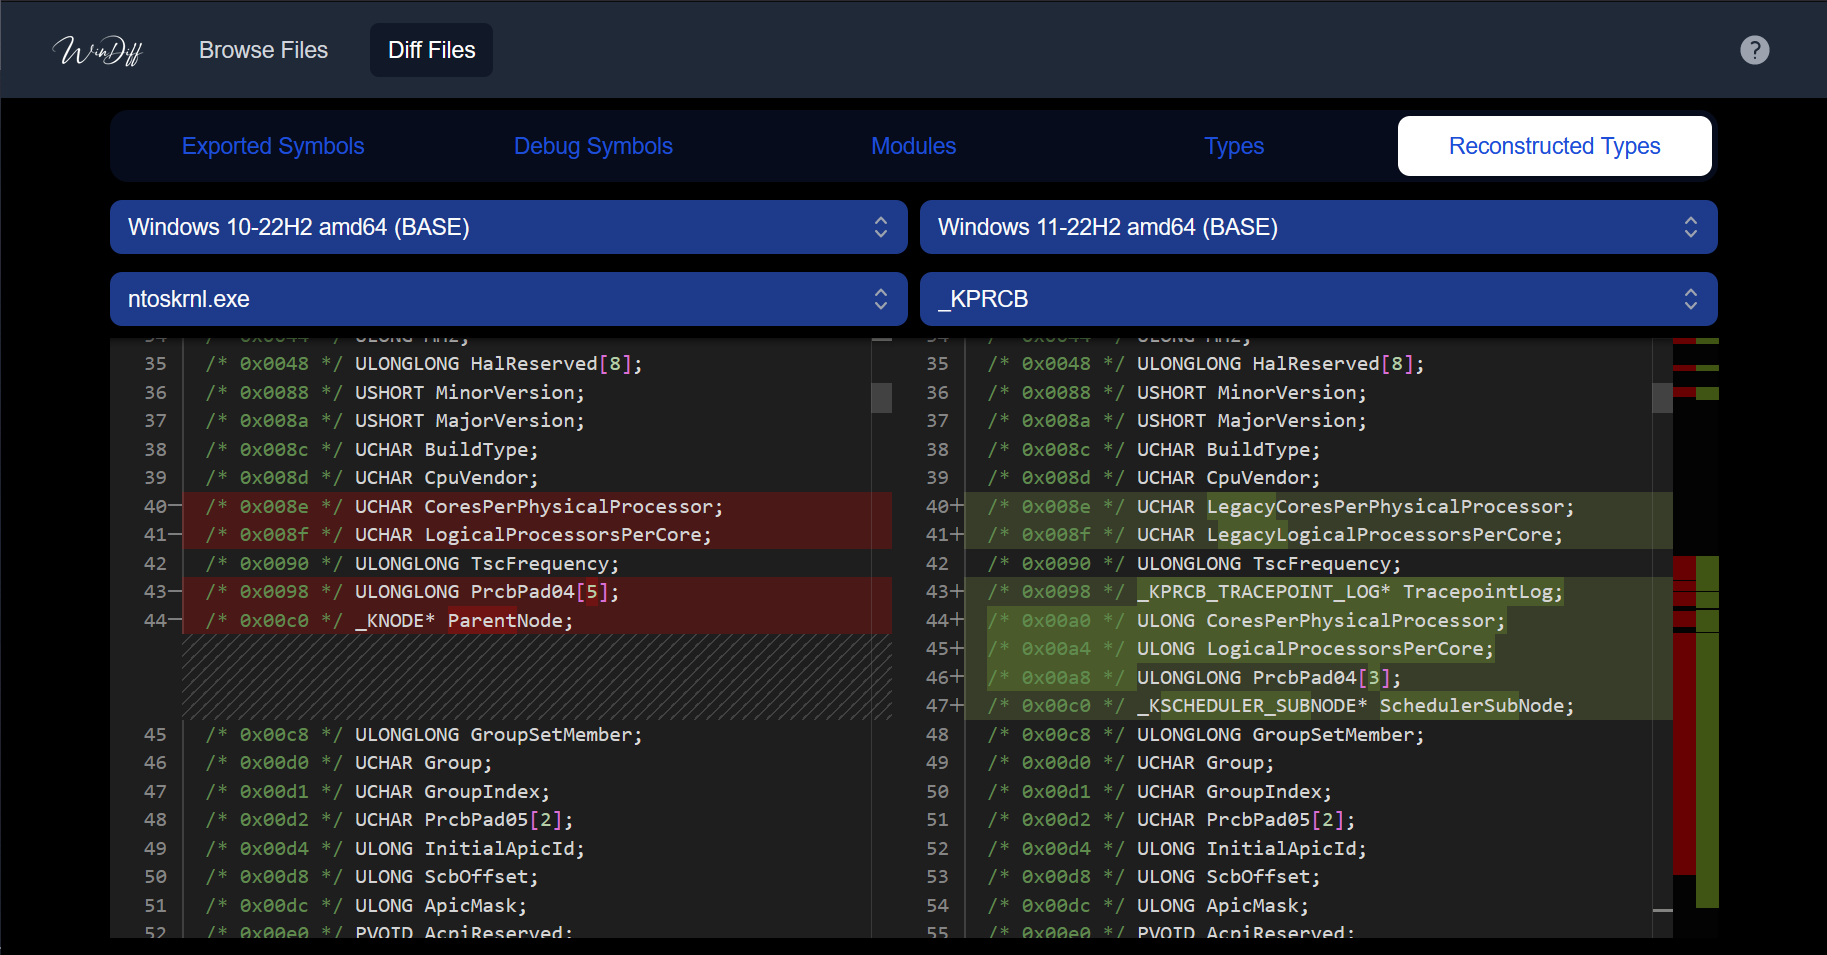 ergrelet/windiff
Microsoft Windows 바이너리의 심볼, 타입 및 시스템 호출 정보를 OS의 여러 버전 간에 비교할 수 있는 도구로, 웹 UI 및/또는 LLM을 사용합니다.
 horsicq/detect-it-easy
Windows, Linux 및 MacOS용 파일 유형을 결정하는 프로그램입니다.

 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
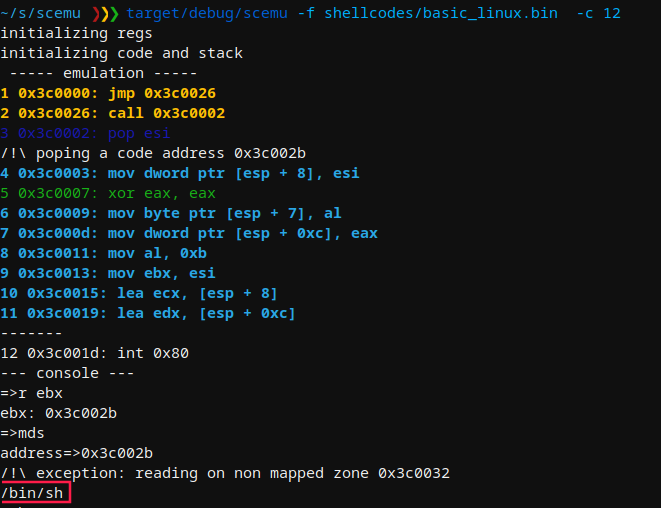 mwemuorg/mwemu
악성코드 분석, 셸코드 에뮬레이션 및 페이로드 언패킹을 위한 순수 Rust x86 하드웨어 에뮬레이터 및 Windows 프로세스 시뮬레이터입니다. 32/64비트 PE 실행 파일, Metasploit, Cobalt Strike 및 복잡한 악성코드 계열을 지원합니다.
 attify/firmware-analysis-toolkit
펌웨어 보안 연구 플랫폼으로, IoT, 엣지 AI, 모바일 기기 및 로봇 분야에서 바이너리 분석, 오염 추적(taint tracing), 에뮬레이션을 결합합니다.
 0xdea/semgrep-rules
취약점 연구를 용이하게 하기 위한 제 Semgrep 규칙 모음입니다.
 dynamorio/dynamorio
동적 분석 도구를 구축하기 위한 런타임 계측 프레임워크: Windows, Linux, Android 및 ARM 전반에 걸친 트레이싱, 프로파일링, 코드 커버리지, 메모리 디버깅, 퍼징 및 디스어셈블리.
 penberg/chimera
신뢰할 수 없는 코드를 샌드박싱하고 호스트에 안전하게 접근할 수 있도록 합니다.