

wazuh
 wazuh/wazuh
엔드포인트 및 클라우드 워크로드 전반의 위협 탐지, 로그 분석, 파일 무결성 모니터링, 취약점 평가 및 규정 준수 관리를 위한 오픈소스 XDR 및 SIEM 플랫폼입니다.
defensive-toolsvulnerability-scannerscontainer-security+12
 zeek/zeek
Zeek는 일반적인 IDS와는 매우 다른 강력한 네트워크 분석 프레임워크입니다.
 stamparm/maltrail
공개 블랙리스트, 정적 악성코드 흔적, 휴리스틱 분석을 사용하여 DNS, HTTP 및 IP 트래픽 전반의 위협을 식별하는 실시간 악성 트래픽 탐지 시스템
 oisf/suricata
실시간 트래픽 검사, 침입 탐지 및 차단, 프로토콜 분석, 규칙 기반 위협 헌팅을 위한 오픈소스 네트워크 IDS/IPS/NSM 엔진입니다.
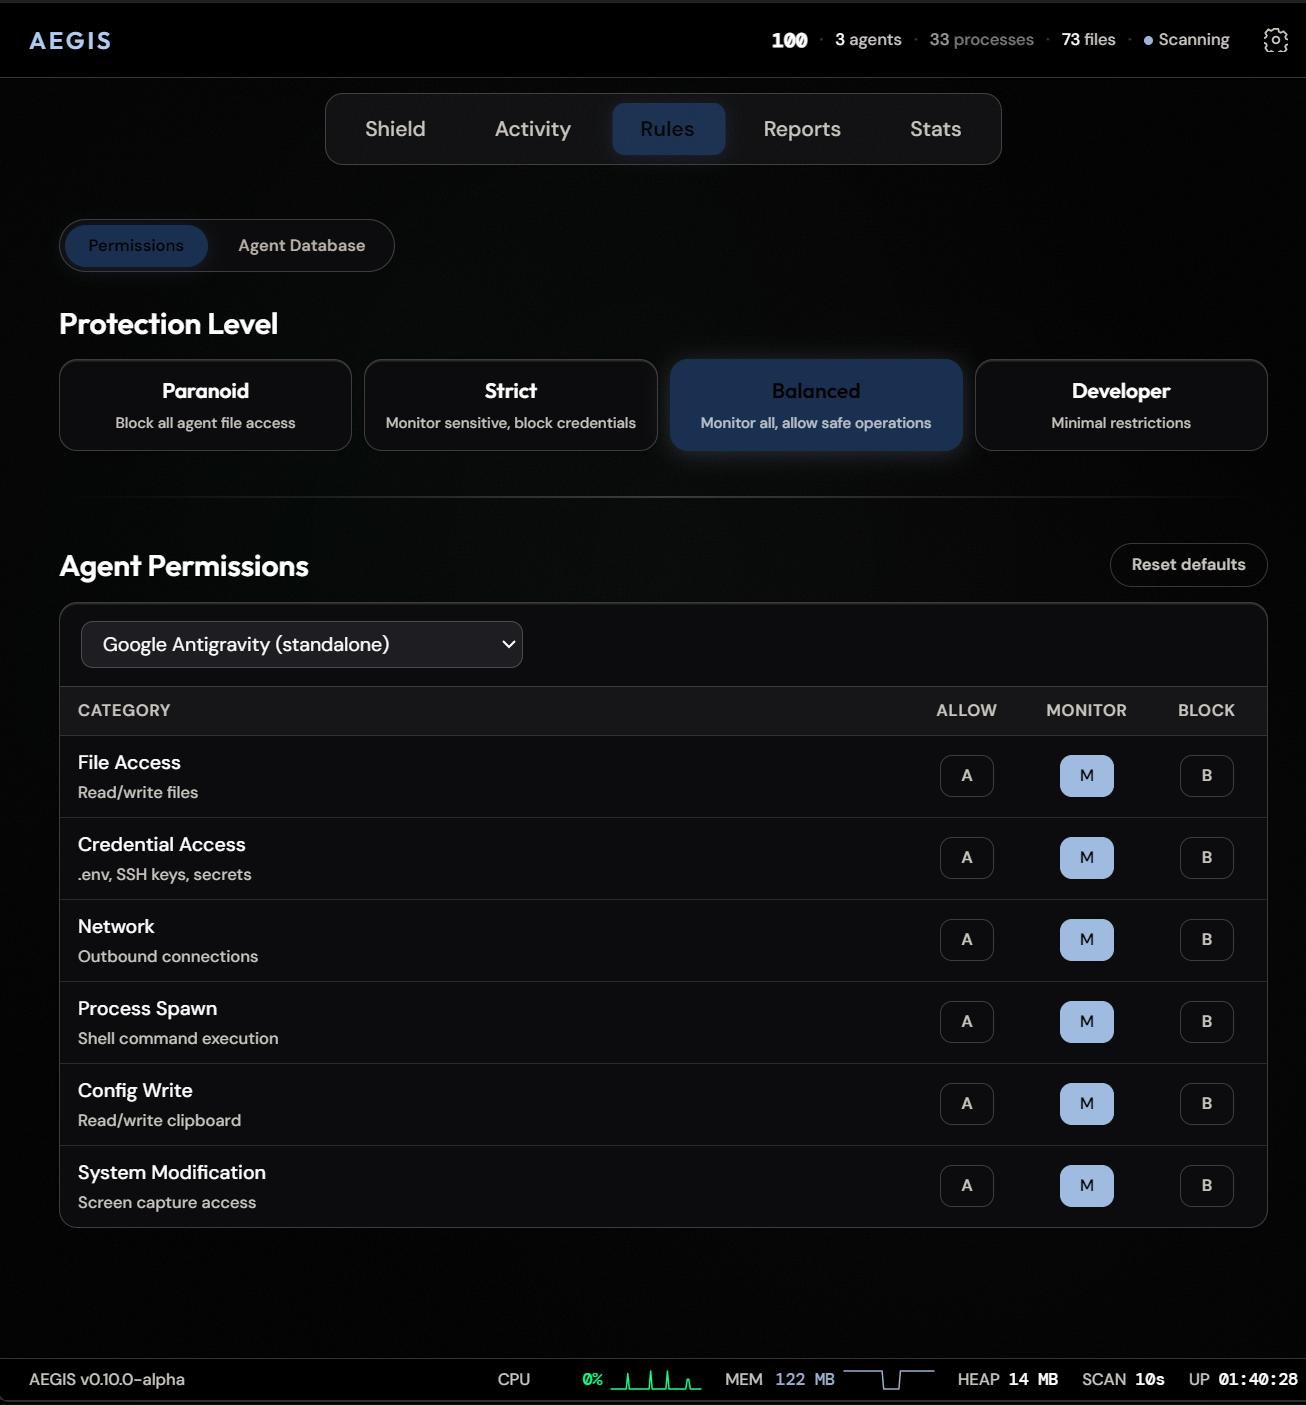 antropos17/aegis
Windows-first desktop oversight for AI agents: live monitoring, local security reviews, token usage, audit reports and opt-in action policies/MCP…
 oyesanyf/oshoosiclaw
링-0 Windows 드라이버와 Linux eBPF 사전 실행 차단, YARA 탐지, MITRE ATT&CK 매핑, P2P 메시 위협 공유를 결합한 자율 Rust 엔드포인트 보안 에이전트.
 security-onion-solutions/securityonion
통합 SIEM과 전체 패킷 캡처를 갖춘, 위협 헌팅, 침입 탐지, 로그 관리, 사고 대응, 엔드포인트 가시성을 위한 오픈소스 보안 모니터링 플랫폼입니다.
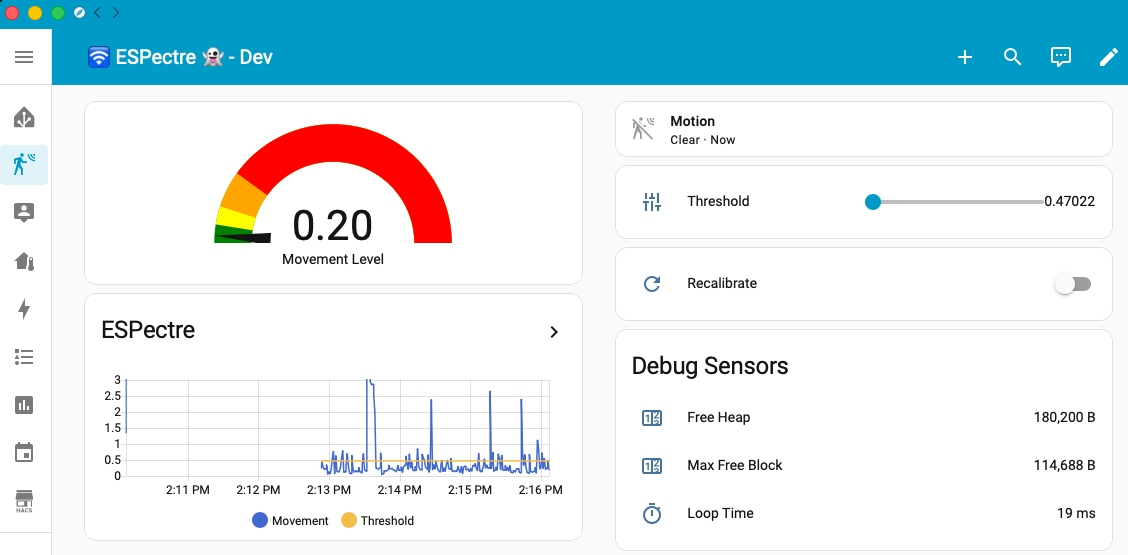 francescopace/espectre
ESPectre - Wi-Fi 스펙트럼 분석(CSI) 기반의 동작 감지 시스템, Home Assistant 통합 기능 포함.
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 nvidia-nemo/guardrails
LLM 채팅 앱을 위한 프로그래밍 가능한 가드레일: 입력/출력 레일을 적용하고, 탈옥(jailbreak)과 프롬프트 인젝션을 차단하며, 환각을 감지하고, 민감한 데이터를 마스킹합니다.
 aixisstudio/snitch
실시간 네트워크 트래픽 시각화 도구 — 컴퓨터가 만드는 모든 연결을 확인하세요. 프라이버시 우선, 100% 로컬. / 실시간 네트워크 트래픽 시각화 도구, 100% 로컬.
 cbuijs/sdproxy
라우팅된 DNS 포워딩, 필터링 및 자녀 보호에 중점을 둔, 단순하고 빠르지만 기능은 결코 단순하지 않은 DNS 프록시입니다.
 roxanne_ardary/nexora
AI 기반 엔드포인트 거버넌스 플랫폼으로, 소프트웨어 사용을 모니터링하고 결정론적 정책 기반 위험 분류를 적용하며, 설명 가능한 AI 분석을 통해 규정 준수 및 감사 가능성을 위한 구조화된 보안 인텔리전스를 생성합니다.
 neo23x0/loki
IOC 및 YARA 기반 스캐너로, 파일 이름 정규식, YARA 시그니처, 해시 매칭, 그리고 엔드포인트에서의 C2 백커넥트 검사를 통해 침해 지표를 탐지합니다.
 pushkarreddyy/radioguard
Android용 제로 트러스트 셀룰러 방어 서브 서비스 (IMSI-Catcher, 2G SMS Blaster, 4G aLTEr 탐지 및 안전한 라우팅)
 microlaser/dns_watchdog_windows2
Windows DNS 트래픽을 pktmon을 통해 모니터링하여 포이즈닝, 스푸핑, 악성 리졸버 응답, 게이트웨이 MAC 변경을 탐지하고 경고를 기록하는 PowerShell 스크립트입니다.
 thingsboard/thingsboard
IoT 통합 플랫폼 - 디바이스 관리, 데이터 수집, 처리 및 시각화.