ymsniper/vault-share
Flask로 구현된 자체 호스팅, 초대 전용 암호화 파일 공유. 각 파일은 고유한 AES-256-GCM 키를 가지며, 모든 열람자를 위해 HPKE로 봉인됩니다. 서명된 업로드, 별도의 위장 금고를 여는 강압 비밀번호, 그리고 USB 플래시 드라이브를 요구할 수 있는 마스터 키를 제공합니다.

안전한 파일 공유: 사용자 간에 기밀 파일을 공유하기 위한 Flask 웹 앱입니다. 각 파일은 자체 AES-256-GCM 키로 저장 시 암호화되며, 해당 파일을 열 수 있는 각 사용자의 공개 키로 암호화된 사본으로만 보관되고, SHA-256과 HMAC으로 검증되며, 로컬 CA가 인증한 ECDSA 키로 서명됩니다.
python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # the `vault-share` command, from any terminal
read -s -x CA_PASSPHRASE       # fish; in bash: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # the console; `vault-share serve` runs the server alone
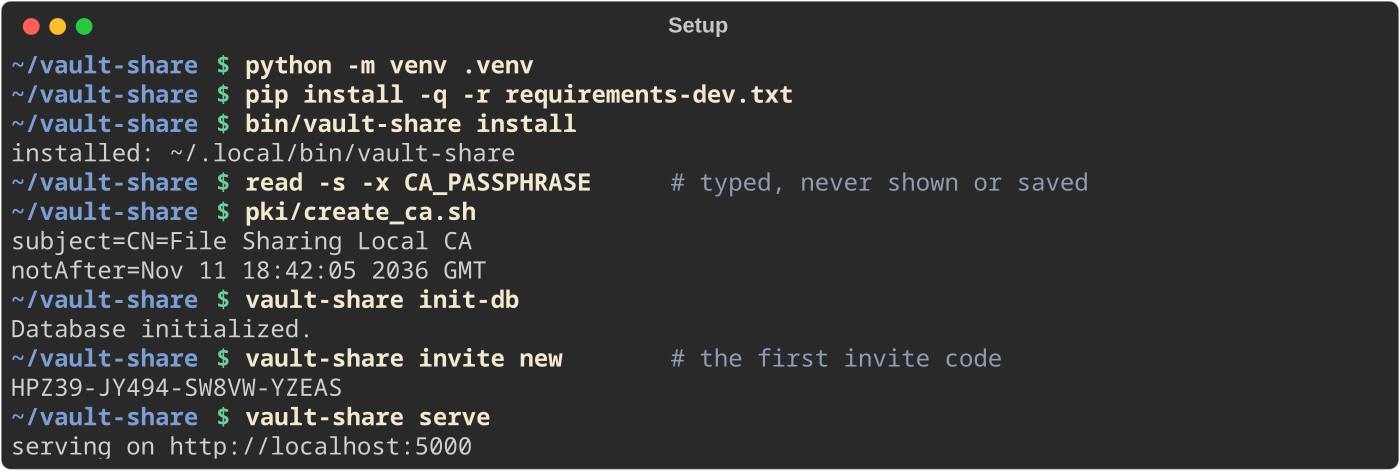
read -s는 CA 암호 문구를 표시하지 않고 셸 기록에도 저장하지 않은 채 입력받는데, export CA_PASSPHRASE='...'는 그렇게 하지 않습니다. 콘솔은 시작 시 암호 문구가 설정되어 있지 않으면 직접 요청하며, 메모리에만 보관합니다. vault-share는 그 외의 인자를 flask --app app에 전달하므로, vault-share keys status나 vault-share admin grant 'bob#516850'은 어느 폴더에서든 작동합니다. vault-share install은 명령을 ~/.local/bin에 링크합니다.
그런 다음 http://127.0.0.1:5000 을 엽니다(포트는 변경될 수 있으며, 아래 "서버 설정" 참조). pki/create_ca.sh는 instance/ca/에 로컬 CA를 한 번 생성합니다. 앱은 각 신규 사용자에게 인증서를 발급하기 위해 시작할 때마다 동일한 CA_PASSPHRASE가 필요합니다. 등록에는 초대 코드가 필요합니다. 첫 번째 초대 코드는 vault-share invite new로 만드세요(아래 참조).
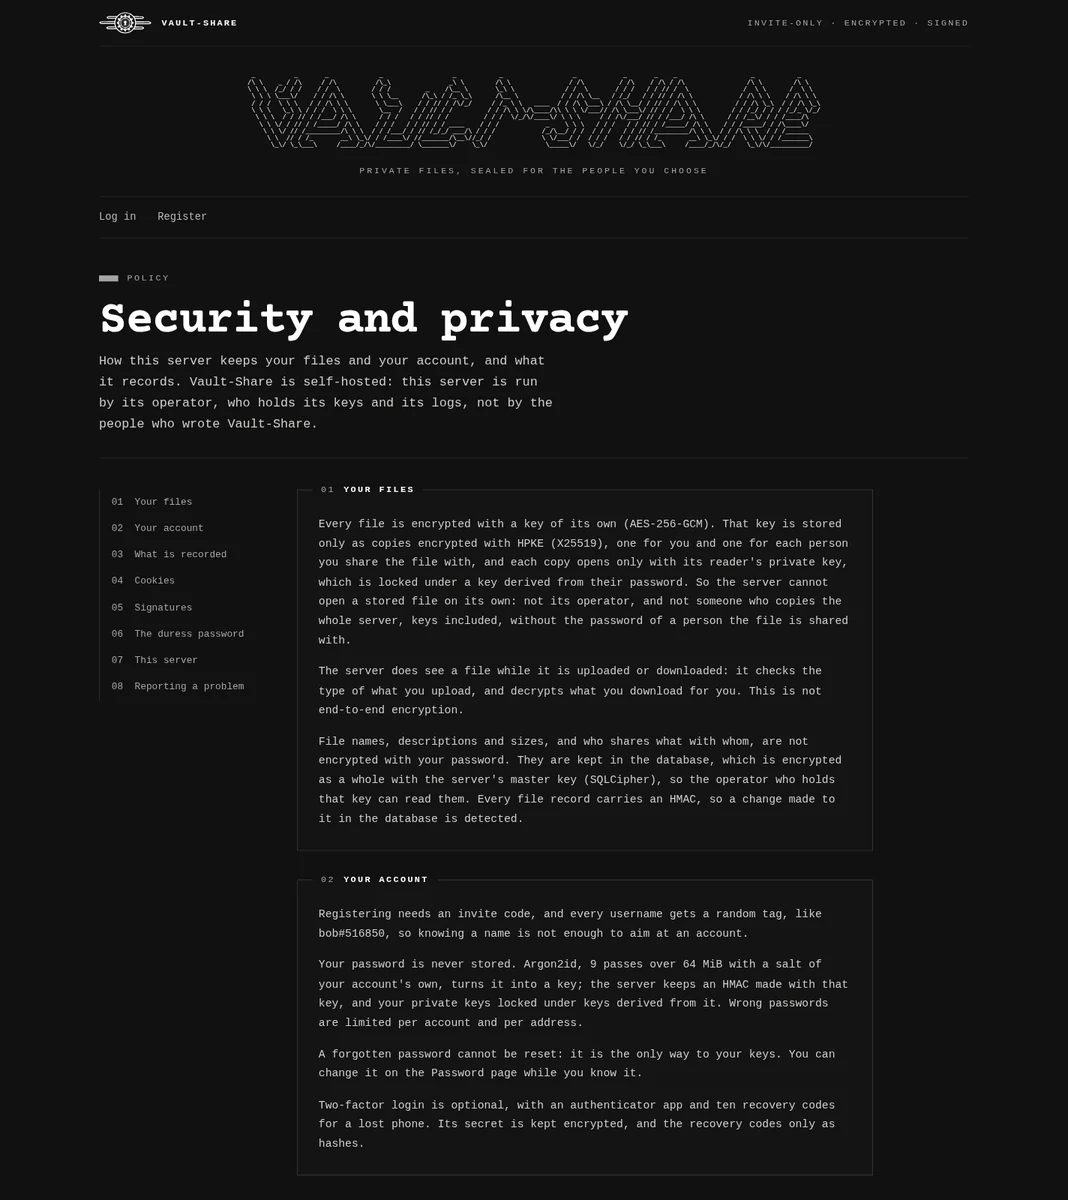
모든 페이지의 바닥글에서 링크되는 /security 페이지는 이 서버가 무엇을 저장하고 읽을 수 없는지, 무엇을 얼마 동안 기록하는지, 어떤 쿠키를 설정하는지, 운영자가 무엇을 할 수 있는지를 사용자에게 알려줍니다. 로그인 여부와 관계없이 누구나 읽을 수 있으며, 데이터베이스도 마스터 키도 필요하지 않으므로 서비스가 일시 중지된 동안에도 유지됩니다.
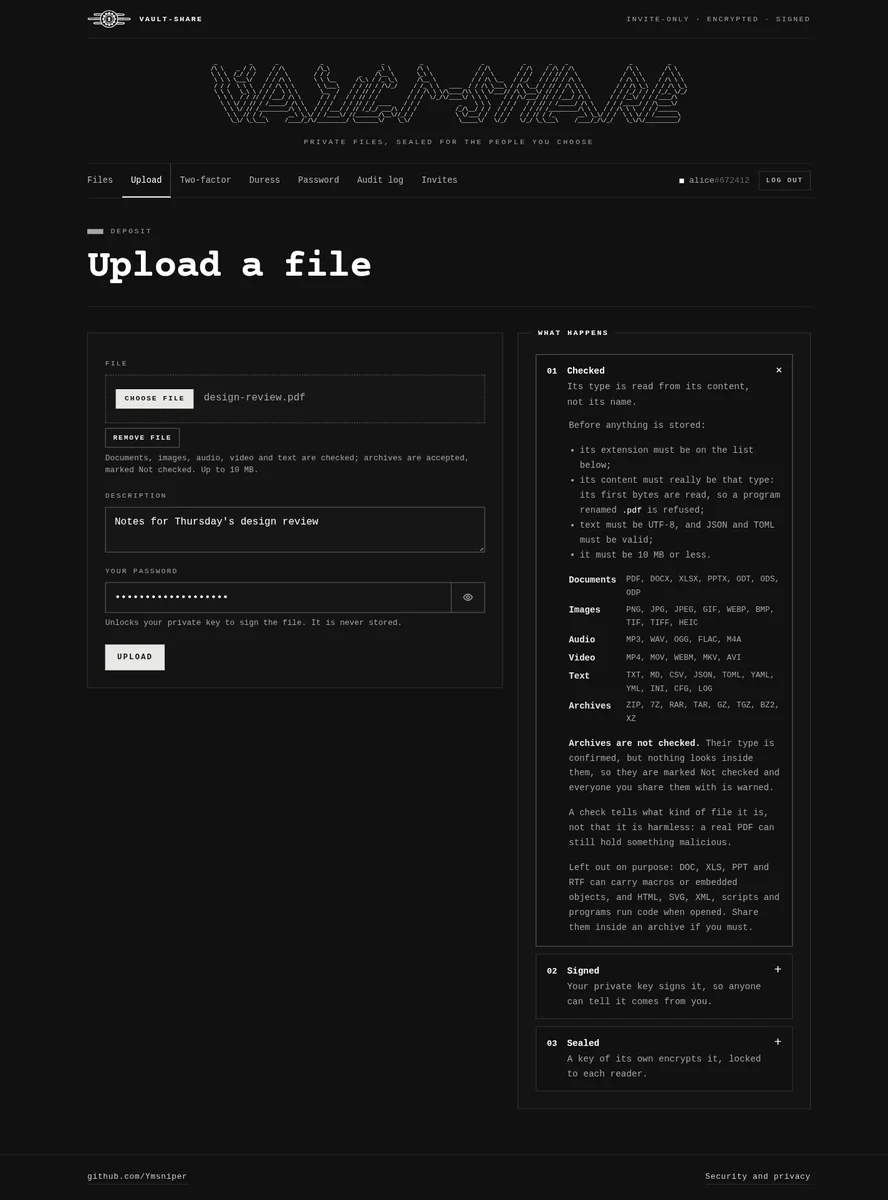
업로드 시 비밀번호를 다시 요청합니다. 이는 파일에 서명하기 위해 개인 키를 잠금 해제하기 위함입니다. 각 파일의 레코드는 소유자와 해시부터 이름, 설명, 서명에 이르기까지 모든 필드에 대한 HMAC을 포함하므로, 데이터베이스에서 편집된 레코드는 파일 페이지에서 검사에 실패합니다. 각 파일 페이지는 서명 증명도 제공하는데, 이는 서명, 서명자의 인증서, CA 인증서, 그리고 앱 없이 파일을 검증하는 OpenSSL 명령을 담은 zip 파일입니다. 이들은 업로드 시점의 인증서 상태를 검사하며, 셸 구문을 포함할 수 있는 파일 이름 대신 사용자의 사본을 FILE로 지칭합니다.
저장 전에 모든 업로드가 검사됩니다: 확장자가 목록에 있어야 하고,
내용이 실제로 그 유형이어야 하며(filetype이 첫 바이트를 읽으므로
.pdf로 이름을 바꾼 프로그램은 거부됩니다. 텍스트는 UTF-8이어야 하고,
JSON과 TOML은 유효해야 합니다), 업로드 제한 이내여야 합니다.
압축 파일(ZIP, 7Z, RAR, TAR, GZ, TGZ, BZ2, XZ)도 허용됩니다: 시그니처를
검사하므로 .zip으로 이름을 바꾼 프로그램은 거부되지만, 그 안에 든 내용은
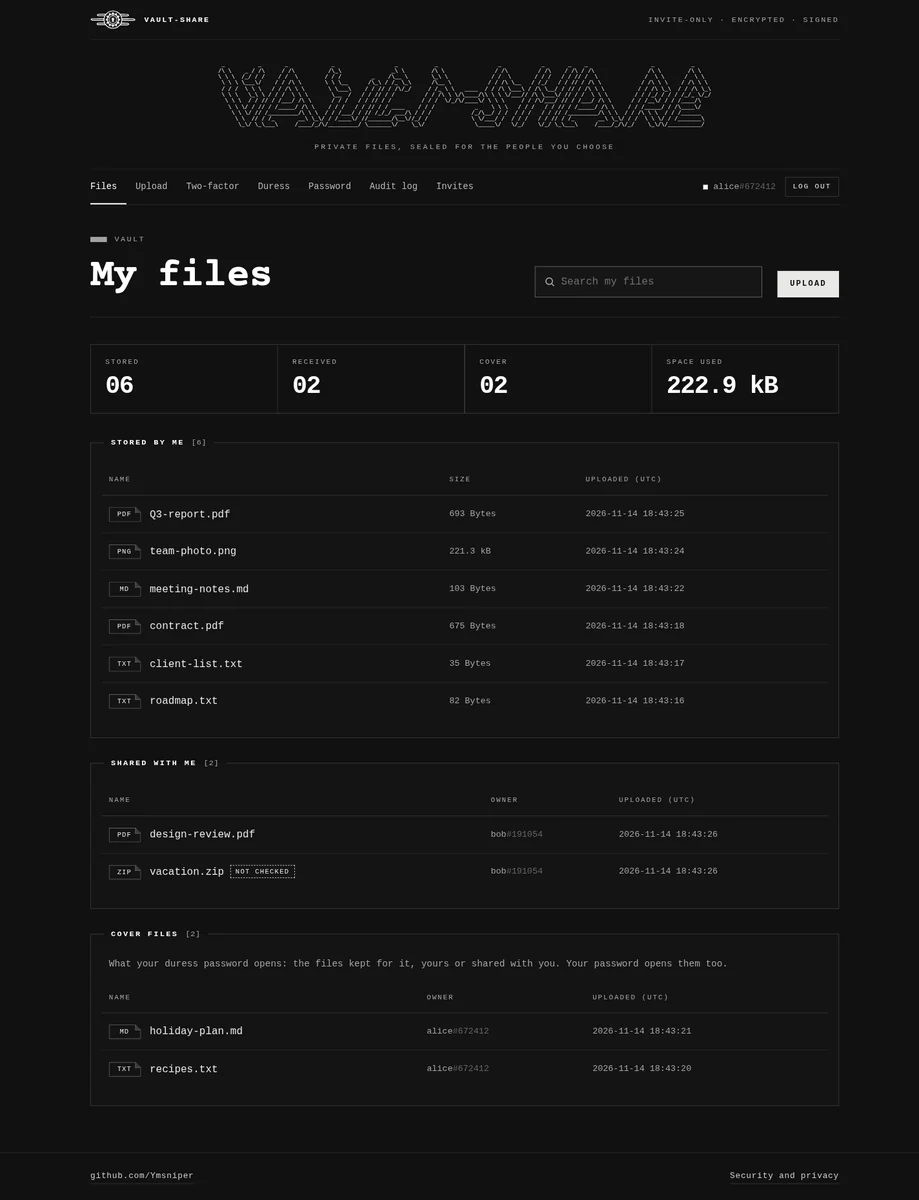
검사하지 않습니다. 이들은 검사 안 됨으로 표시되며, 파일 레코드의 HMAC이
그 표시를 포함하므로 데이터베이스에서 제거할 수 없습니다. 공유받은 모든
사용자에게 경고가 표시되며, 다운로드 전에 "이해합니다"에 체크해야 합니다.
DOC, XLS, PPT, RTF(매크로, 포함된 객체)와 HTML, SVG, XML, 스크립트 및
프로그램(열면 코드가 실행됨)은 제외됩니다. 이런 파일은 압축 파일 안에
넣어 공유하십시오. 검사는 파일의 종류를 알려줄 뿐, 무해함을 알려주는
것이 아닙니다. 업로드 페이지의 "무엇이 일어나는가"에서 이 모든 내용을
설명합니다.
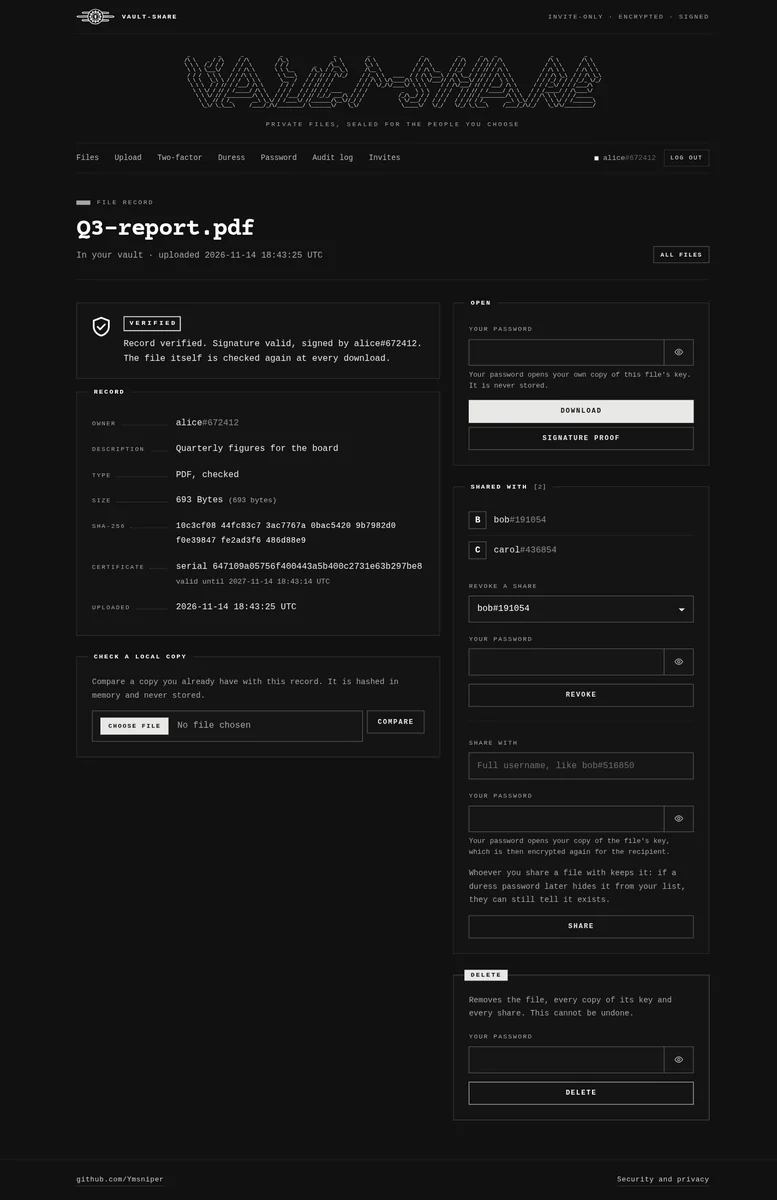
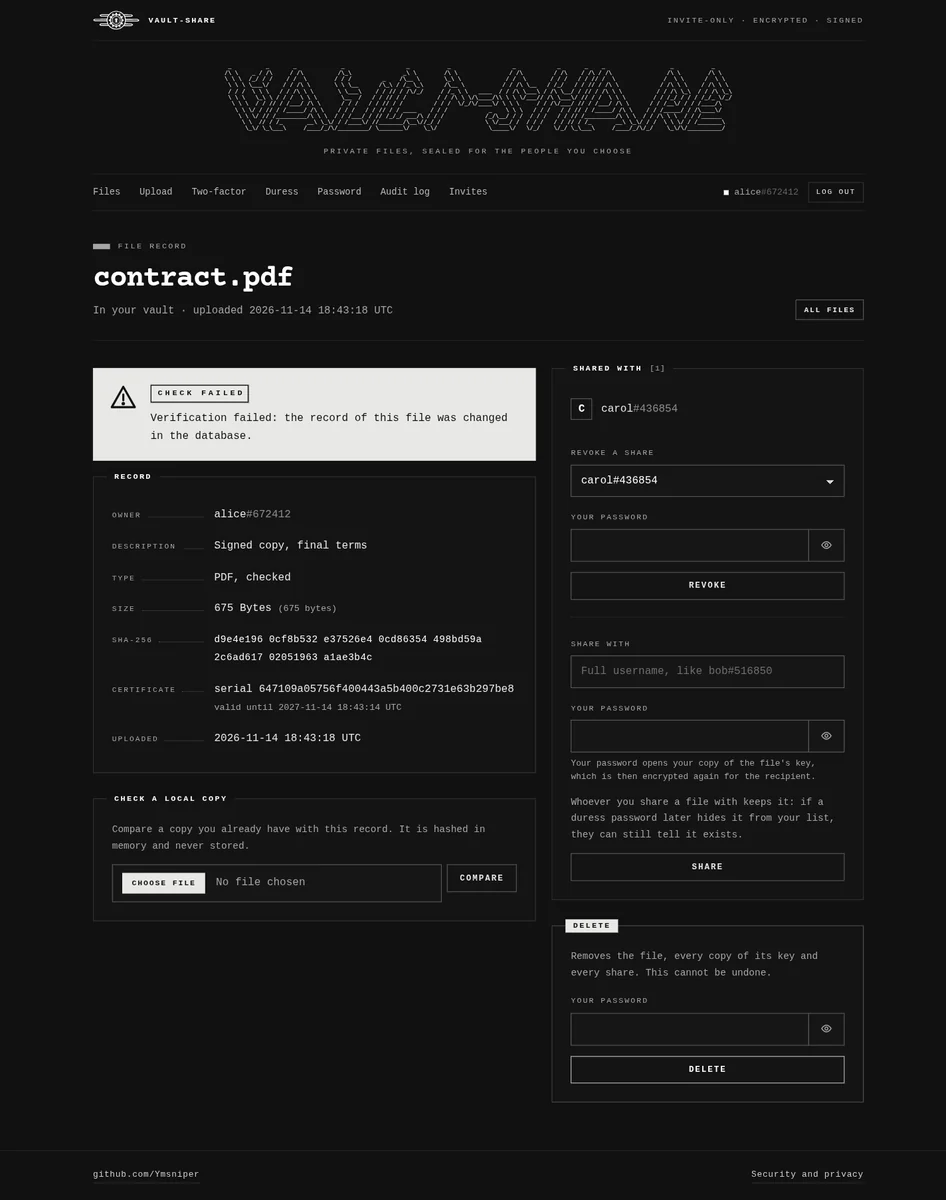
파일 페이지를 방문할 때마다 레코드와 시그니처를 검사하고, 다운로드할 때마다 파일 자체를 검사합니다. 앱 몰래 변경된 레코드는 즉시 드러납니다:
로그인 시, 하나의 주소 블록에서 하나의 사용자 이름으로 비밀번호를 다섯 번 틀리면 해당 조합이 15분 동안 차단되고, 하나의 주소 블록에서 스무 번 틀리면 해당 주소가 차단됩니다. IPv6 주소는 전체 /48 네트워크로 간주되는데, 한 가입자가 여러 주소를 전환할 수 있기 때문입니다. 누군가로 로그인한 브라우저는 그 사실을 나타내는 서명된 쿠키를 1년간 보관하며, 이름 대신 키가 적용된 다이제스트를 담습니다. 이 쿠키가 없는 브라우저는 출처와 관계없이 사용자 이름당 시간당 오십 번의 잘못된 시도를 공유하므로, 여러 주소가 함께하면 하나의 계정에 대해 하루 약 1,200번의 추측이 가능해집니다(전혀 제한이 없는 것과는 다릅니다). 다른 곳에서의 잘못된 시도는 이전에 로그인한 적 있는 브라우저에서 소유자를 잠그지 않습니다. 그러한 공격 중에는 한 번도 사용한 적 없는 브라우저는 한 시간이 지나기를 기다려야 합니다. 로그인한 후에는 업로드, 다운로드, 공유, 취소, 삭제 및 설정에서 요구되는 비밀번호에 자체 제한이 있어, 계정당 다섯 번의 잘못된 시도만 가능하며 이는 해당 계정의 세션만 소진할 수 있습니다. 존재하지 않는 사용자 이름으로의 공유도 계산됩니다(시간당 열 번). 각각이 누군가의 태그에 대한 추측이기 때문입니다. 카운터는 메모리(Flask-Limiter)에 저장되므로 앱을 재시작하면 초기화됩니다. 비밀번호 검사는 시작된 순간부터 계산되므로, 동시에 보낸 요청들이 모두 제한을 빠져나갈 수는 없습니다. 검사가 진행 중이어서 제한이 가득 찬 것을 발견한 요청은 최대 10초 동안 기다리며, 검사가 실패한 경우에만 거부됩니다. 올바른 비밀번호도 계산됩니다(계정당 15분에 예순 번의 검사). 동시에 최대 네 개의 검사가 실행되며, 각 검사는 64 MiB의 메모리를 사용합니다.
2단계 로그인은 사용자별로 선택 사항이며 "2단계 인증" 페이지에서 설정합니다:
Aegis나 FreeOTP 같은 인증 앱으로 QR 코드를 스캔하고 첫 번째 코드로
확인하십시오. 잘못된 코드는 잘못된 비밀번호와 동일한 제한에 계산되며,
각 코드는 두 요청이 동시에 전달하더라도 한 번만 작동합니다. 활성화하면
복구 코드 열 개도 제공되며, 해당 페이지에서 한 번만 표시됩니다. 각 복구
코드는 휴대폰의 코드 대신 한 번 로그인할 수 있으며, "새 코드"로 교체할 수
있습니다. 휴대폰과 코드를 모두 잃어버린 사람은 운영자에게 요청하면
vault-share admin clear-totp '<username>' 또는 콘솔의 Users 탭에서
"2단계 인증 해제"로 2단계 로그인을 끌 수 있습니다. 확인되기 전까지 새
시크릿은 이를 요청한 세션과 함께 서버에 남아 있습니다: 브라우저의 쿠키에
들어가지 않으며, 계정의 다른 세션에서는 볼 수 없습니다. 관리자의 새 초대
코드도 이를 생성한 페이지에서 같은 방식으로 표시됩니다.