
 xen0nize/cve-2026-21096
CVE-2026-21096에 대한 크래시 전용 개념 증명으로, 삼성의 Quram JPEG 디코더에서 32비트 정수 오버플로가 힙 오버플로로 이어지는 취약점이며, 리버싱 노트와 adb 하네스를 포함합니다.

Samsung 이미지 코덱 라이브러리를 리버싱하던 중, 너무나도 쉽게 도달할 수 있는 크래시를 발견했습니다. JPEG 디코더의 반복 경로는 내부 버퍼 중 하나의 크기를 순수 32비트 부호 있는 산술로 계산하며, 그 결과를 전혀 검사하지 않습니다. 너비가 65535픽셀이라고 주장하는 JPEG를 입력하면, 할당 크기가 약 4.29GB에서 256KB 청크로 랩어라운드되며, 이어지는 두 개의 memset은 반대 방향으로 랩어라운드되는 또 다른 두 개의 32비트 곱셈에서 크기를 가져옵니다. 하나는 무해한 64KB로 귀결되지만, 다른 하나는 버퍼보다 2기가바이트 아래에서 시작하여 약 2⁶⁴바이트를 채우는 동작으로 변합니다. 프로세스는 디코더가 실제 이미지 데이터에 근접하기도 전에 종료됩니다.
이 저장소는 해당 버그를 문서화하고 독립적으로 재현 가능하게 만듭니다. 여기서 공유하는 것은 오직 크래시 전용 PoC이며, 익스플로잇이 아닙니다. 이곳에 게시된 모든 것은 벤더 라이브러리 내부의 결정론적 세그멘테이션 폴트에서 멈춥니다. 힙 그루밍도, 제어 흐름 탈취도, 코드 실행도, 전달 체인도 없습니다. 크래시만으로도 버그가 실제임을 증명하기에 충분하며, 그 뒤의 산술이 설명된 대로 정확히 동작함을 보여줍니다. 이를 바탕으로 더 나아가 무언가를 만드는 것은 다른 종류의 작업이며, 여기에는 포함되지 않습니다. 크래시를 재현하는 데 필요한 모든 파일은 이 README와 함께 게시됩니다.
Samsung은 2026년 9월 보안 유지보수 릴리스(SVE-2026-3282, "corrects implementation")에서 버그를 수정했습니다. 이곳의 모든 것은 해당 릴리스보다 보안 패치 수준이 앞선 Galaxy 휴대폰에서 검증되었습니다. 크래시는 결정론적이며 10회 중 10회 발생하고, 폴트 프레임은 실제 /system/lib64/libimagecodec.quram.so 내부에 위치합니다.
이 PoC는 다음을 보여줍니다.
이 저장소에는 다음이 의도적으로 포함되지 않습니다.
크래시가 핵심입니다. 영향을 받는 할당과 쓰기가 불일치할 수 있음을 증명하기에 충분하며, 그것이 제가 게시하는 전부입니다.
CVE-2026-21096은 이 버그의 공개 식별자입니다. Samsung 권고문은 월간 게시판에서 이를 내부적으로 SVE-2026-3282로 추적합니다. Samsung Mobile이 CNA로서 MITRE에 제출한 설명은 다음과 같습니다.
libimagecodec.quram.so의 JPEG 디코더에서 SMR Sep-2026 Release 1 이전의 힙 기반 버퍼 오버플로로 인해 원격 공격자가 임의 코드를 실행할 수 있습니다.
이 레코드는 2026년 9월 9일에 공개되었으며 CVSS 4.0(CVSS-B) 기준 9.2 CRITICAL로 평가됩니다. 벡터는 아래와 같습니다.
CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
벡터는 낮은 복잡도, 권한 없음, 사용자 상호작용 없음(UI:N)을 특징으로 하는 네트워크 인접 공격을 설명하며, 이것이 9월 보도에서 "제로 클릭 이미지"라는 표현이 나온 이유입니다. 또한 공격 요구사항 존재(AT:P)를 포함하는데, 이는 익스플로잇이 대상에서 충족되어야 하는 조건에 의존한다는 의미입니다. 이는 제가 리버싱하면서 발견한 것과 정확히 일치합니다. 라이브러리는 호출자가 제공하는 기하학적 정보를 그대로 신뢰하므로, 실제 익스플로잇 가능성은 어떤 삼성 컴포넌트가 공격자 유래 치수를 LTN 디코드 경로로 밀어넣는지에 달려 있습니다. 취약한 시스템에 대한 영향은 기밀성, 무결성, 가용성 전반에 걸쳐 높습니다.
NVD에 따르면, 영향을 받는 구성은 Android 14, 15, 16 또는 17을 실행하며 패치 수준이 SMR Sep-2026 Release 1보다 오래된 삼성 모바일 기기이며, 약점 분류는 CWE-122(힙 기반 버퍼 오버플로)로, 할당 산술에서 발생하는 정수 오버플로(CWE-190)의 직접적인 결과입니다. 동일한 라이브러리의 DNG 디코더에 있는 유사 버그(CVE-2026-21095 / SVE-2026-3247)도 같은 보안 공지에서 수정되었습니다. 이 저장소는 JPEG 관련 사항만 다룹니다.
CVE 레코드는 잠재적인 원격 코드 실행을 설명합니다. 이 저장소는 해당 영향을 재현하려고 시도하지 않습니다. 여기서의 작업은 취약한 네이티브 경로와 로컬 크래시 재현기만을 다룹니다. 그 이상은 없습니다.
libimagecodec.quram.so는 Quramsoft가 작성한 클로즈드 소스 이미지 코덱으로, 삼성이 최근 모든 Galaxy 기기에 탑재하여 배포합니다. 이 라이브러리는 Android 플랫폼 디코더 위에 위치합니다. 삼성 앱(Gallery, 카메라 파이프라인, 메시징 미리보기)이 JPEG의 빠른 또는 스트리밍 디코드를 원할 때 Skia 대신 이 라이브러리를 호출합니다. 일반적인 기기에는 두 가지 빌드가 탑재되는데, /system/lib64/libimagecodec.quram.so와 mediaserver32에 의해 매핑되는 /system/lib/ 아래의 32비트 쌍둥이 빌드입니다. 제 테스트 폰의 Gallery 프로세스 내에서 64비트 빌드가 로드되는 것을 확인했습니다.
버그가 포함된 함수는 다음의 JNI 진입점입니다
com.quramsoft.images.QuramBitmapFactory
    .DecodeJPEGFromFileIter4LTNToNativeBufferArray(...)
"LTN"은 삼성의 lock-to-native 반복 디코드로, 호출자가 출력 지오메트리 자체(행 스트라이드, 전체 높이, 각 반복 청크가 커버해야 할 행 수)를 제공하고 라이브러리가 이미지를 블록 단위로 호출자가 관리하는 네이티브 버퍼에 디코드하는 모드입니다. 카메라 버스트 경로가 이 모드의 자연스러운 소비자입니다.
아래 스크린샷은 JNI 진입점의 디컴파일된 의사코드로, 취약한 arm64 빌드의 라이브러리(BuildId d49d229541cc09afa04a97266252f7f716e4f7aa)에서 IDA Pro로 직접 추출한 것입니다. 색상 구성 선택부터 두 개의 memset까지, 랩되는 값들의 전체 수명을 보여줍니다. 중요한 인수는 다음과 같습니다. a4는 디코드 모드 플래그(1 또는 3이어야 함), a5는 호출자가 제공한 행 스트라이드(v14에 유지됨), a9는 호출자가 제공한 반복 행 수, *(_DWORD *)(a3 + 8)은 디코드 정보 구조체 내부에 저장된 inPreferredConfig 값으로, v22(픽셀당 바이트 수)와 v23(평면 수)을 선택합니다. v58은 단지 v22를 스택 슬롯에 복사한 것입니다.
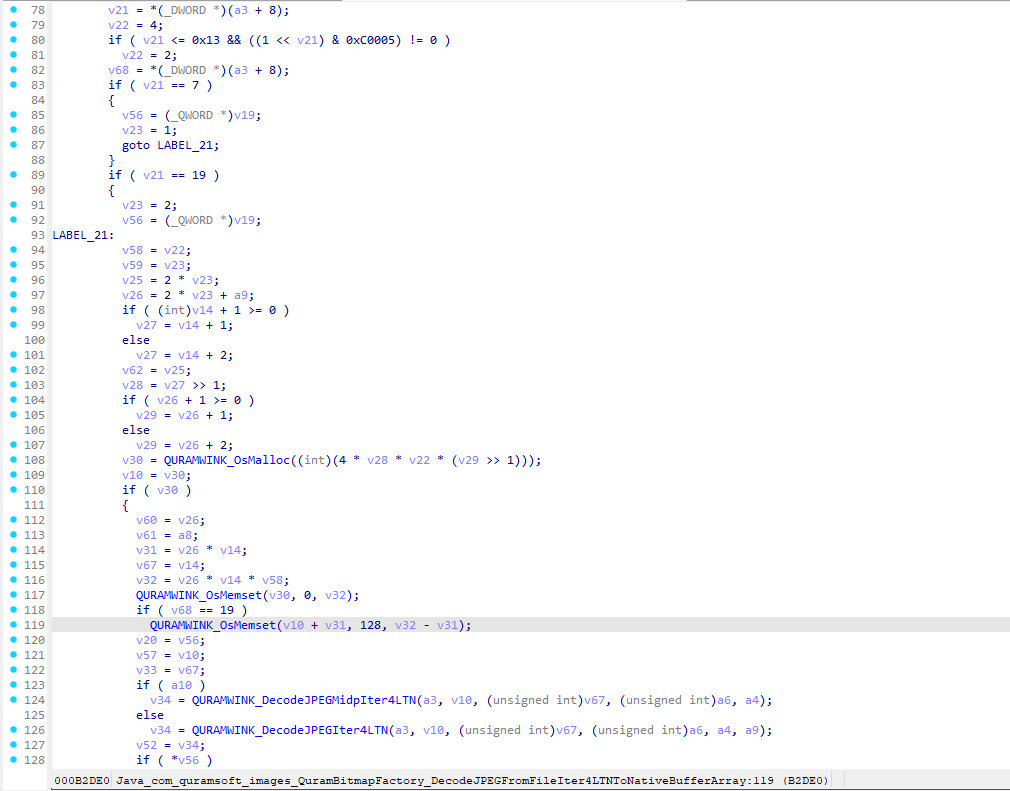
이미지에 표시된 줄들에서 세 개의 32비트 곱셈이 동시에 잘못됩니다. 실수 자체는 검사되지 않은 32비트 산술에서의 정수 오버플로(CWE-190)이며, 그 메모리 안전성 영향은 CVE 레코드에 기재된 힙 기반 버퍼 오버플로(CWE-122)입니다. 할당(0xb2d8c)은 4 * v28 * v22 * (v29 >> 1)입니다. 큰 스트라이드와 반복 높이의 경우 이는 조용히 2³²로 모듈로 랩되며, 4.29 GB 요청이 malloc이 흔쾌히 부여하는 262,144바이트 청크로 변합니다. 그런 다음 v31 = v26 * v14가 음수인 −2,147,450,881로 랩되고, v32 = v31 * bpp가 다시 랩되어 무해한 +65,534가 됩니다. 따라서 0xb2dc0의 제로 채우기는 청크 내부의 65,534바이트를 조용히 지우고 반환합니다. 크로마 채우기가 폭발하는 지점입니다. 그 크기는 v32 − v31이며, 이는 −2,147,450,881이 되고, 호출 앞의 sxtw x2, w8이 그 음수 int를 약 2⁶⁴의 size_t로 확장합니다. 그 목적지는 buf + v31, 즉 청크보다 2기가바이트 아래입니다. 그 호출(0xb2de0, 툼스톤의 +536 프레임)은 매핑되지 않은 페이지에 도달할 때까지 2기가바이트의 주소 공간에 걸쳐 0x80바이트를 쓸어버리며, 그것이 SIGSEGV입니다. 힙 레이아웃이 더 운이 좋다면 대신 인접 청크를 조용히 손상시키며, 그 부분은 다른 사람의 연구입니다.
stride = 65535는 합법적인 JPEG 너비이므로, SOF0 헤더가 단순히 그렇게 주장할 수 있습니다. inPreferredConfig = 19이면 진입점은 v22 = 2(픽셀당 바이트 수)와 v23 = 2(평면 수)를 선택하며, 이는 v28 = 32768과 v26 = iterRows + 4를 만듭니다. 그러면 할당은 다음과 같이 축소됩니다
alloc = (int)(4 × 32768 × 2 × ((iterRows + 5) >> 1))
      = (int)(2^18 × ((iterRows + 5) >> 1))
2¹⁸ 배수 덕분에 랩어라운드를 쉽게 조정할 수 있습니다. ((iterRows+5)>>1)이 16384씩 증가할 때마다 곱은 정확히 2³²만큼 진행되어 원래 위치로 되돌아옵니다. iterRows = 32765로 설정하면 262,144가 되며, 이는 4.29 GB 요청이지만 malloc은 이를 4분의 1 메가바이트로 인식합니다.
memset 크기는 자체적인 주기에 따라 랩어라운드됩니다.
                     raw product    as int32
v31 = 32769 × 65535   2,147,516,415  −2,147,450,881
v32 = v31 × 2         4,295,032,830  +65,534
v32 − v31             2,147,516,415  −2,147,450,881
제로 필은 65,534를 받는데, 이는 청크 내부에 들어맞기 때문에 무해하며 그대로 반환됩니다. 크로마 필은 −2,147,450,881을 받는데, sxtw가 이를 약 2⁶⁴ 크기의 size_t로 확장하며, 목적지는 buf + v31, 즉 청크보다 2기가바이트 아래입니다. 이 조합이 바로 크래시입니다.
iterRows 32763부터 32767까지는 모두 같은 방식으로 랩됩니다. 저는 반복 실행에서 가장 안정적이었기 때문에 32765로 정했습니다.
트리거 파일 자체는 gen_payload.py로 생성됩니다. 이는 진짜 4096×4096 4:2:0 JPEG(Pillow로 품질 70에서 인코딩)이며, SOF0 너비 필드가 사후에 65535로 패치됩니다. 한 가지 교훈이 저에게 저녁 두 번을 잡아먹었습니다. 허프만 스트림은 실제여야 합니다. 제 첫 합성 JPEG들은 실행이 취약한 writer에 도달하기 훨씬 전에 엔트로피 디코더에서 거부되었고, 디코더가 실제로 디코딩할 수 없는 파일에서는 크래시가 발생하지 않습니다.
poc.dex는 작은 사전 빌드된 하네스입니다. 삼성 내부 클래스(com.quramsoft.images.QuramBitmapFactory와 그 Options)를 정확한 이름으로 선언하여 ART가 네이티브 메서드를 실제 시스템 라이브러리에 바로 바인딩하도록 하고, 셸 사용자로서 app_process에서 디코드를 구동합니다. 루트도, APK도, Gallery도 필요 없습니다.
요구 사항은 adb, Pillow가 포함된 python3, 그리고 취약한 삼성 기기입니다.
python gen_payload.py payload.jpeg
adb push payload.jpeg /sdcard/Download/
adb push poc.dex /data/local/tmp/poc.dex

adb shell CLASSPATH=/data/local/tmp/poc.dex app_process / \
    com.Xen0nize.quram.Ltn /sdcard/Download/payload.jpeg 1 19 65535 4096 32765 0 0
인자는 순서대로 file, jniCfg, inPreferredConfig, stride, totalHeight, iterRows, a8, midpoint입니다. 의미 있는 인자는
inPreferredConfig(7 또는 19여야 하며, 이는 LTN YUV 색상 모드이고, 그 외의
값은 "is not supported for [%d] color type" 로그와 함께 정중히 거부됩니다),
stride(패치된 SOF0 너비에서 가져옴), 그리고 iterRows(랩 트리거)입니다.
취약한 코드에 도달하려면 jniCfg ∈ {1,3}(함수 상단의 디코드 모드
게이트), 비어 있지 않은 출력 핸들 배열, 그리고 JPEG로 파싱되는 파일도
필요합니다. 이 모든 것은 블랙박스 프로빙과 디컴파일을 통해 찾아냈으며,
여기서 테스트 기기에 대한 루트 권한이 필요한 것은 없었습니다.
성공적인 실행은 다음과 같이 끝납니다.
LTN /sdcard/Download/payload.jpeg jni=1 pref=19 stride=65535 totalH=4096 iter=32765 a8=0 mid=0
decInfo=...
Segmentation fault
크래시 버퍼에는 다음이 포함되어 있습니다.
Fatal signal 11 (SIGSEGV), code 1 (SEGV_MAPERR)
#00 pc ... libc.so (__memset_aarch64)
#01 pc ... libimagecodec.quram.so (QURAMWINK_OsMemset+16)
#02 pc ... libimagecodec.quram.so (DecodeJPEGFromFileIter4LTNToNativeBufferArray+536)
실행 후 adb logcat -b crash -d로 직접 확인해 보라. 두 개의
libimagecodec.quram.so 프레임이 핵심이다. 크래시는 래핑된 할당과
과도한 크기의 memset 사이에서, 벤더 라이브러리의 호출 경로상에서 발생한다.
동일한 기기에서 동일한 파일을 대상으로 두 가지 음성 대조군을 실행한다.
iterRows = 16, 동일한 호출과 동일한 파일이지만 산술 연산이
래핑되지 않으므로 호출이 정상적으로 반환된다(SURVIVED r=0).inPreferredConfig = 4, 모든 것이 동일하지만 LTN이 아닌 색상 구성으로,
색상 유형 게이트에서 거부되어 생존한다.크래시는 곱셈이 실제로 래핑될 때만 나타나며, 바로 이것이 2026년 9월 패치가 바로잡는 부분이다. 이미 Sep-2026 업데이트가 적용된 기기에서는 동일한 명령이 크래시 대신 디코딩(또는 정상적인 실패)될 것으로 예상되며, 패치된 기기와 패치되지 않은 기기를 모두 가지고 있다면 확인해 볼 가치가 있는 차이점이다.






